为提升软件供应链安全性,保证国内软件高质量发展,同时结合业内对软件物料清单(SBOM)规范化的需求,中国电子技术标准化研究院(以下简称"电子标准院")依据《信息技术 软件物料清单数据格式规范》(行标报批稿),开展标准符合性试点验证工作。
企业介绍
2025年10月底,北京安普诺信息技术有限公司(以下简称"悬镜安全")顺利通过了首批"软件物料清单(SBOM)数据格式标准符合性试点验证"。其研发的悬镜源鉴SCA开源威胁管控平台(简称:源鉴SCA)V4.0产品的SBOM数据格式,符合《信息技术 软件物料清单数据格式规范》(行标报批稿)所定义的BOM-SW-v2.0格式要求。
悬镜安全成立于2014年,由北京大学网安技术研究团队"XMIRROR"发起创立,作为数字供应链安全企业,悬镜安全专注于"AI智能代码疫苗"技术研发,其DevSecOps数字供应链安全管理体系,赋能众多行业用户,持续守护数字供应链安全。
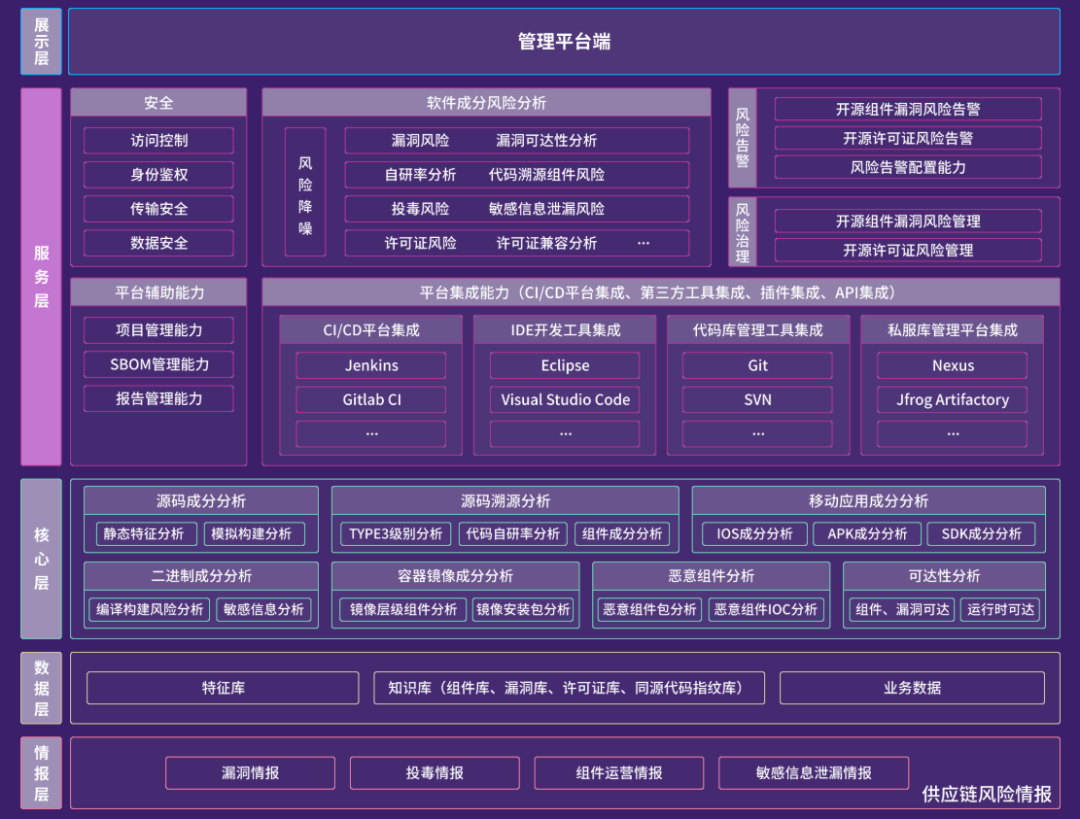
源鉴SCA V4.0作为悬镜第四代DevSecOps管理体系中开源治理环节的软件供应链安全管理平台,专注于解决企业内引入的开源软件及软件供应链中的开源安全风险问题,挖掘组件中潜藏的各类安全漏洞及开源协议风险。通过自动化生成规范性机器可读、国际通用标准格式的软件物料清单(SBOM),透明化软件供应链资产,保障软件供应链安全。
标准符合性试点验证介绍
软件物料清单(SBOM)是遏制软件供应链风险的重要手段之一,实施SBOM可以有效增强软件供应链可见性,帮助企业降低软件供应链风险,提高软件安全性。
电子标准院基于《信息技术 软件物料清单数据格式规范》(行标报批稿)定义的BOM-SW-v2.0数据格式,组织开展"软件物料清单(SBOM)数据格式标准符合性试点验证"工作。通过验证,能够提升参评企业生成国内自定义SBOM数据格式BOM-SW-v2.0的能力,帮助国内软件供需双方在统一的SBOM数据格式下开展SBOM交换、软件供应链风险分析以及软件供应商选型。