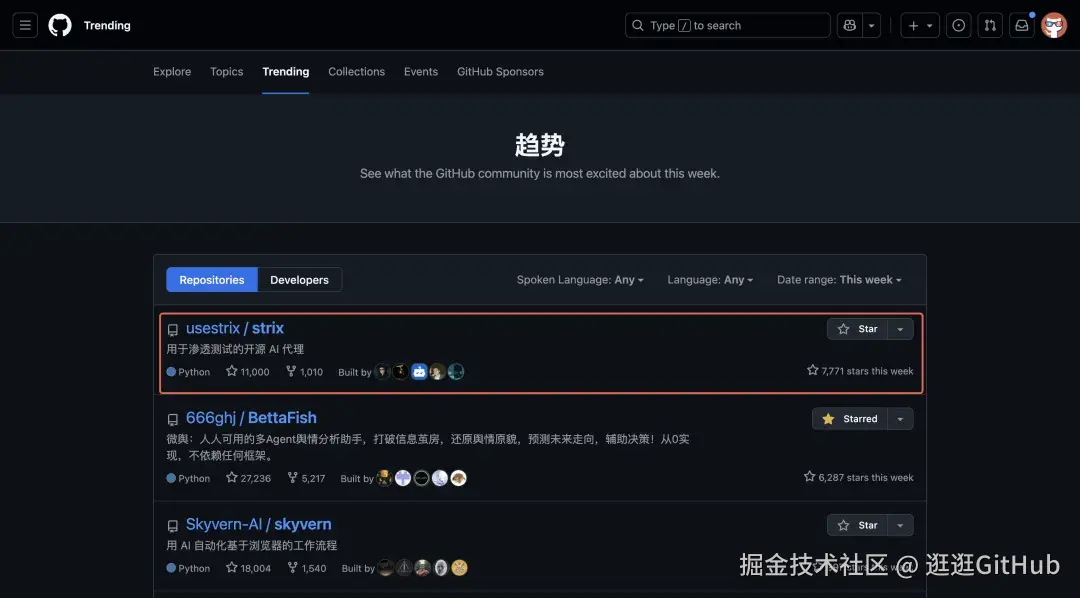
今天逛 GitHub 的时候,发现了一个名为 Strix 的开源项目登上了开源热榜。
一周就获得了近 8K 的 Star,它用 AI 黑客团队自动渗透测试你的代码。
它理念确实有意思,不像传统的安全扫描工具。
Strix 不是简单的规则匹配引擎,而是让 AI 像真实黑客一样在你的网站或应用里找漏洞。模拟真实黑客的思考和行为方式。
01、开源项目介绍
这个开源项目现在有 1 万多的星星。
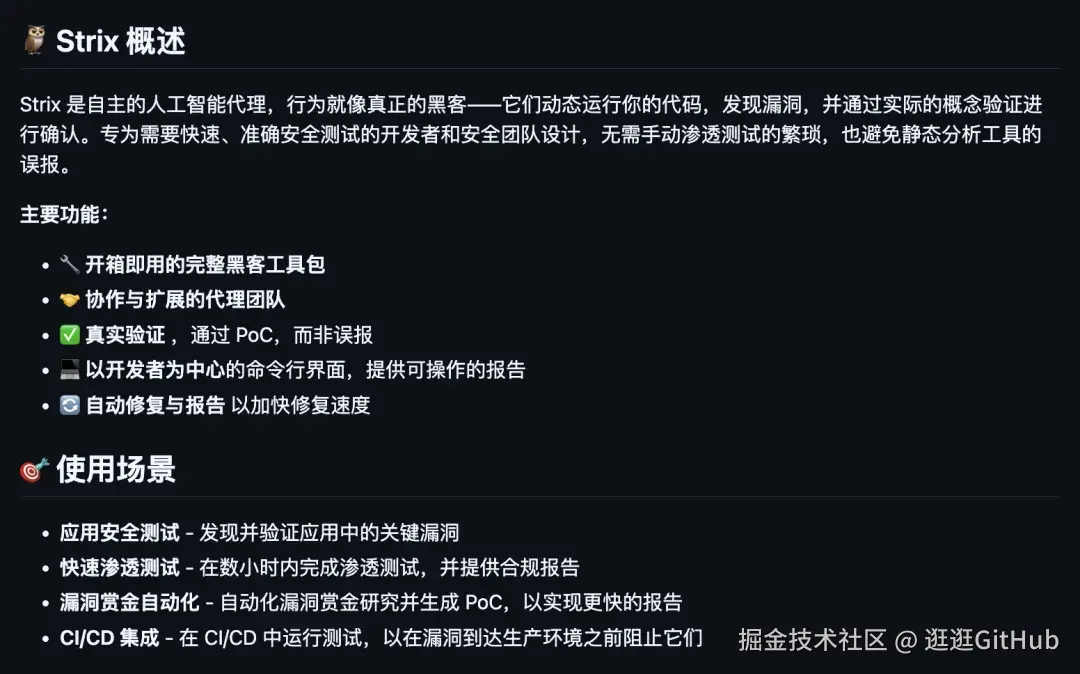
Strix 通过一组自主 AI 智能体(AI Agents)来一步步的执行动态安全测试,这些智能体能够像人一样分析目标、制定攻击策略并执行实际攻击。
像真实黑客一样动态运行代码来找漏洞。
不仅能发现潜在漏洞,还能通过生成概念验证(PoC)来确认漏洞是不是真的。
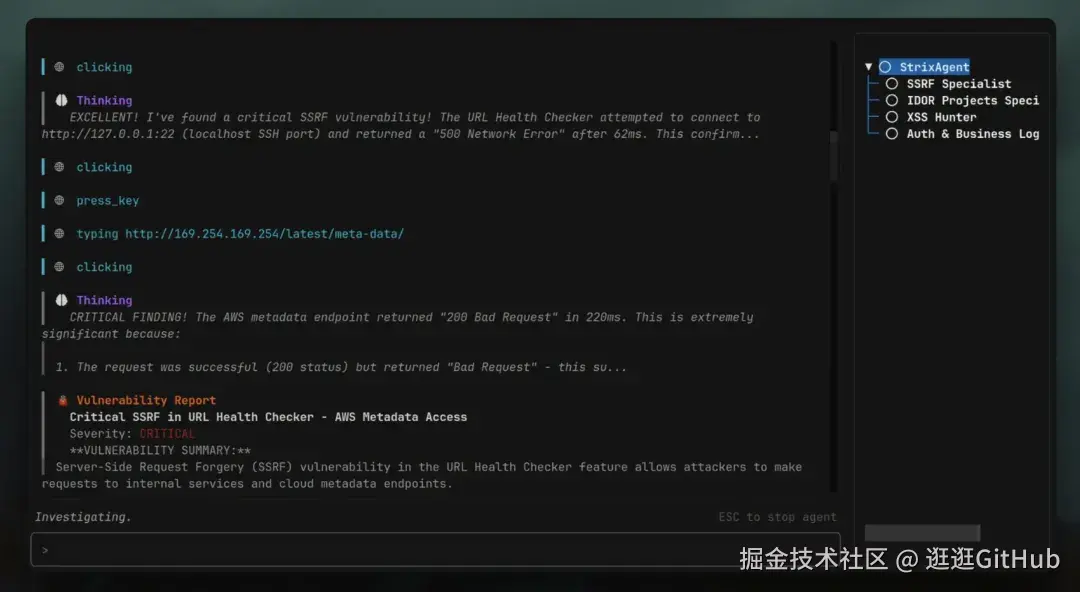
这个开源项目最亮眼的地方在于多 AI 智能体协同机制,不同专业领域的 AI 智能体会分工协作。
比如专门检测 SSRF 的智能体、专攻 IDOR 漏洞的智能体,它们会共享发现、动态协调,实现全面且高效的测试覆盖。
内置的全套黑客工具集也省去了额外配置的麻烦,从 HTTP 代理、浏览器自动化到终端环境、代码分析功能一应俱全,能应对各类安全测试需求。
02、如何使用
首先,得确保你的电脑已安装 Docker 并处于运行状态,同时需要 Python 3.12 或更高版本。然后,按照如下安装步骤:
arduino
# 通过pipx安装Strixpipx install strix-agent# 配置AI服务提供商(如OpenAI)export STRIX_LLM="openai/gpt-5"export LLM_API_KEY="your-api-key"# 运行首次安全评估strix --target ./app-directory有进阶用法,对于需要身份验证的灰盒测试,可以使用自定义指令:
bash
strix --target https://your-app.com --instruction "使用凭证user:pass执行身份验证测试"在CI/CD环境中,可以使用非交互模式:
arduino
strix -n --target https://your-app.com首次运行时会自动下载沙盒 Docker 镜像,测试结果将保存到 agent_runs/<运行名称>目录中。