攻防世界:get_post

攻防世界:get_post

一、使用Burp suite修改请求,并将结果返回给浏览器

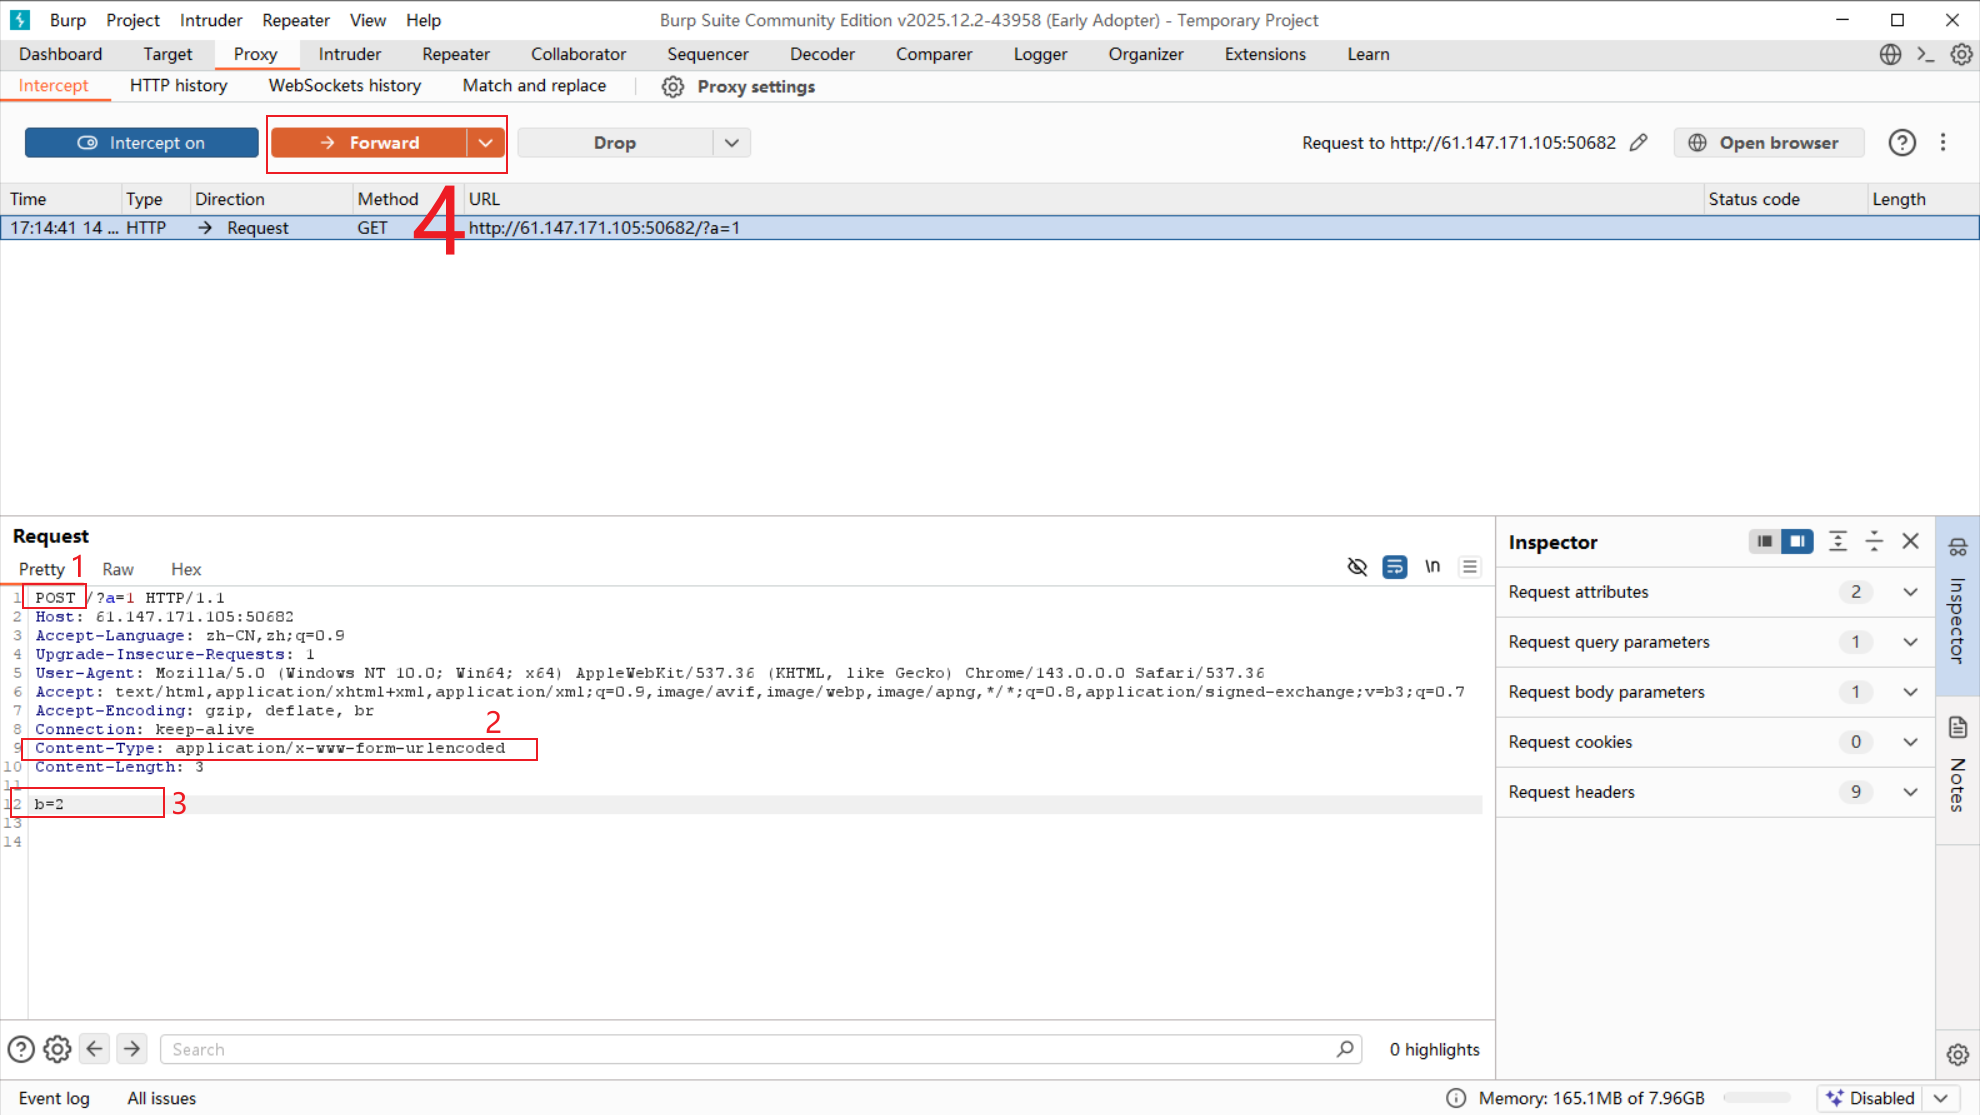
  1. burp suite改包,并将数据发送
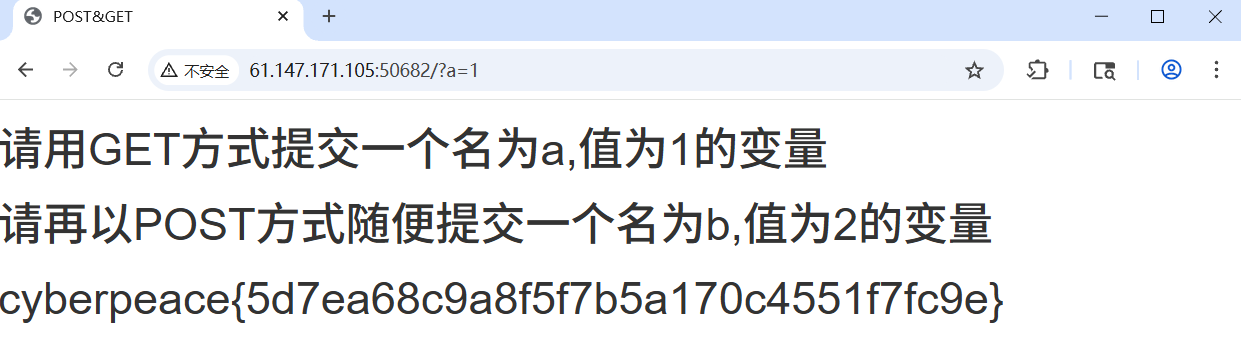
  1. 在浏览器可以看到返回的结果

二、使用重放

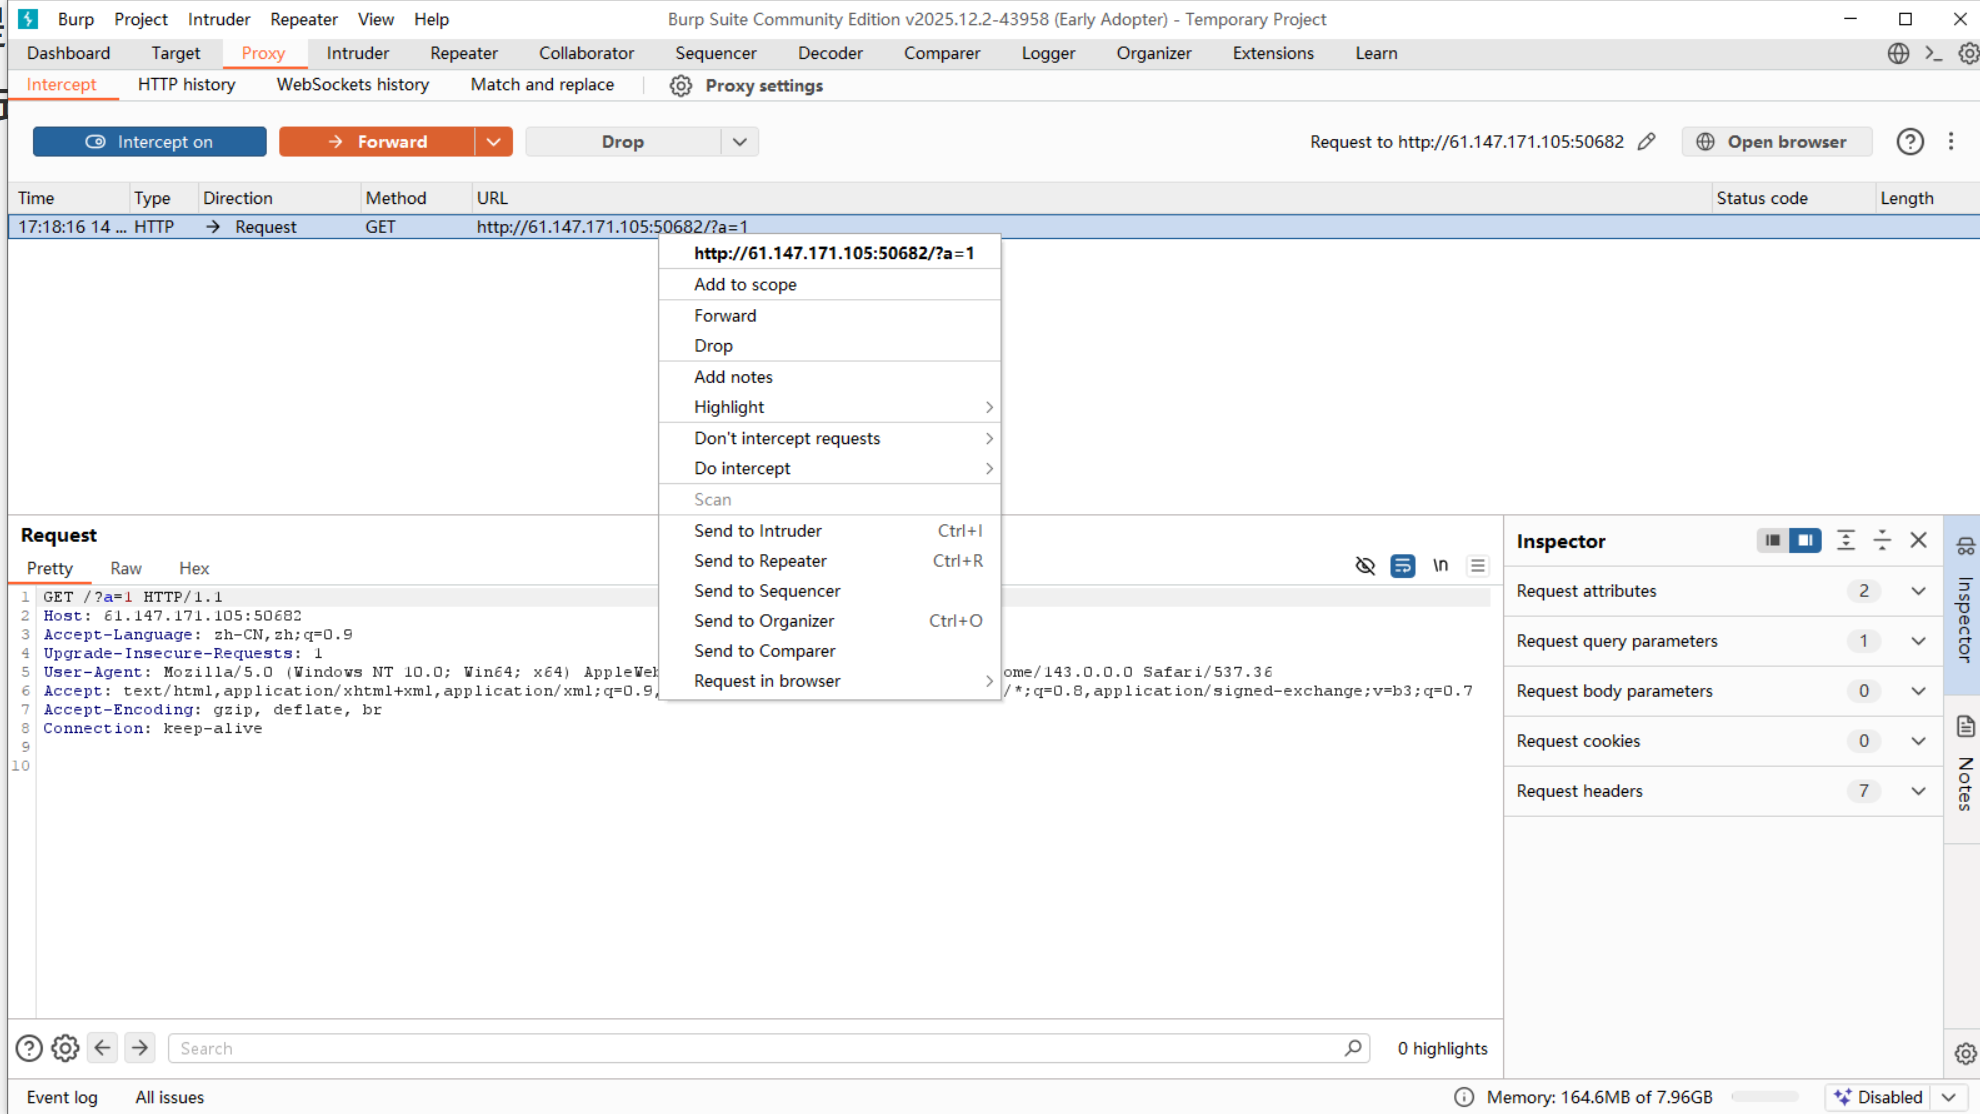
  1. 在拦截到的请求处,右键 --> Send to Repeater
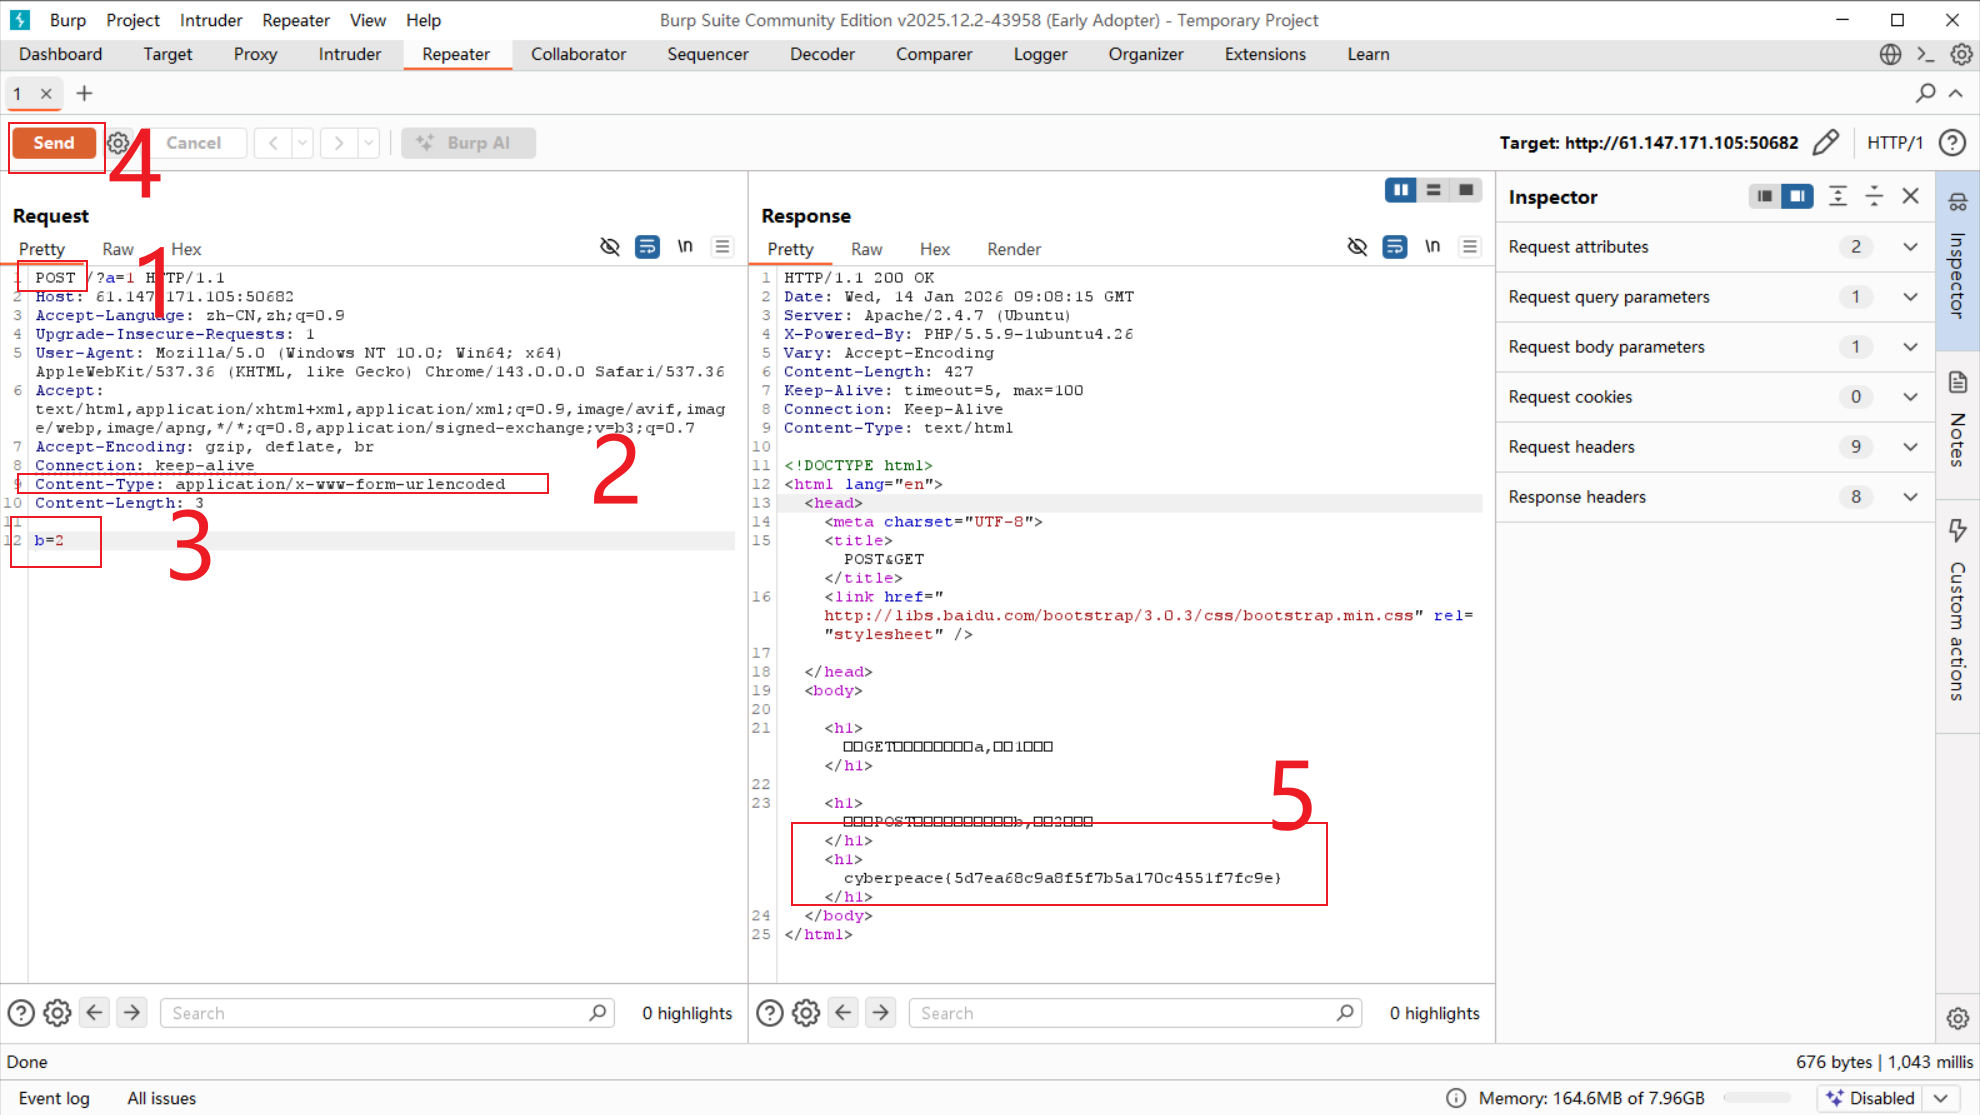
  1. 切换到Repeater菜单,按照下面的操作也可得到数据

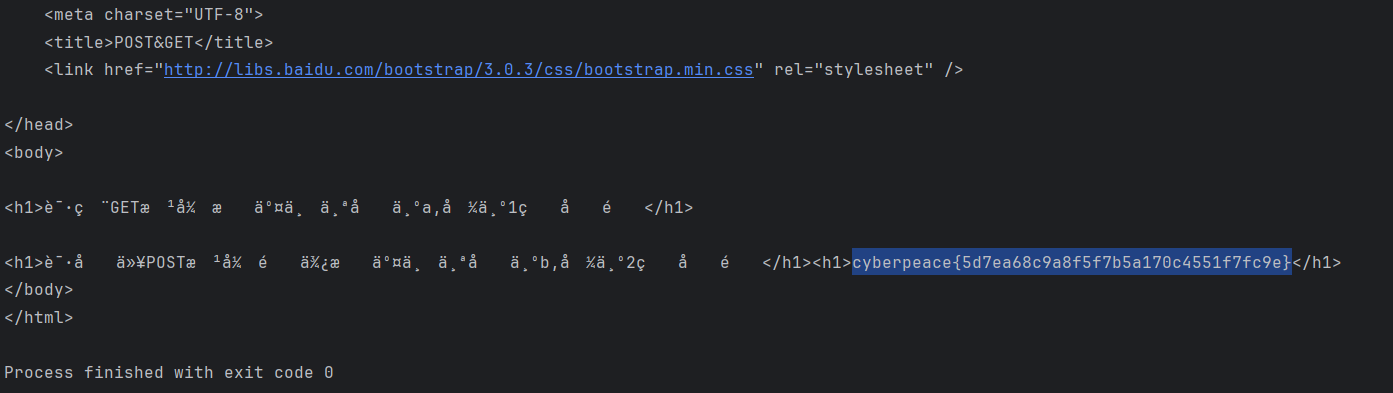
三、使用python的requests库

代码如下:

python 复制代码
import requests

url = "http://61.147.171.105:50682"
res = requests.get(url, params={"a": 1})

res = requests.post(res.url, data={"b": "2"})
print(res.text)

返回结果如下:
相关推荐
不庸.1 天前
theHarvester 入门教程:从装好到看懂输出
安全·web安全·网络安全·开源·安全性测试
FungLeo2 天前
成为全栈·基础补充·Web 安全基础:XSS、CSRF 与 SQL 注入
web安全·网络安全·xss·csrf·sql注入·成为全栈
0xBADCODE3 天前
2026 强网杯 Web 题 cwp · 全链路复盘
前端·安全·web安全·网络安全·系统安全·ctf
迪康Defender5 天前
终端供应链安全:应用白名单与软件正版化检测落地|终端安全治理实践
运维·服务器·网络·安全·web安全·自动化·运维开发
科技小登5 天前
出海高防CDN怎么选?CDN加速、边缘清洗与跨境回源POC指南
tcp/ip·web安全·ddos
是真的小外套5 天前
网络安全实战第21期:一次完整的注入风险验证与记录
安全·web安全
kingx36 天前
Bugku WEB 题解总集:文件包含 / SQLi / 反序列化 / SSTI / 反爬 / 组件漏洞
web安全·网络安全·ctf·bugku
CCIE-Yasuo6 天前
网络安全-Javascript基础
javascript·安全·web安全
是真的小外套6 天前
网络安全实战第17期:自动化检测误报漏报真相
安全·web安全·自动化
是真的小外套6 天前
网络安全实战第19期:三重防护失效真相之注入攻击的无限变形之路
安全·web安全