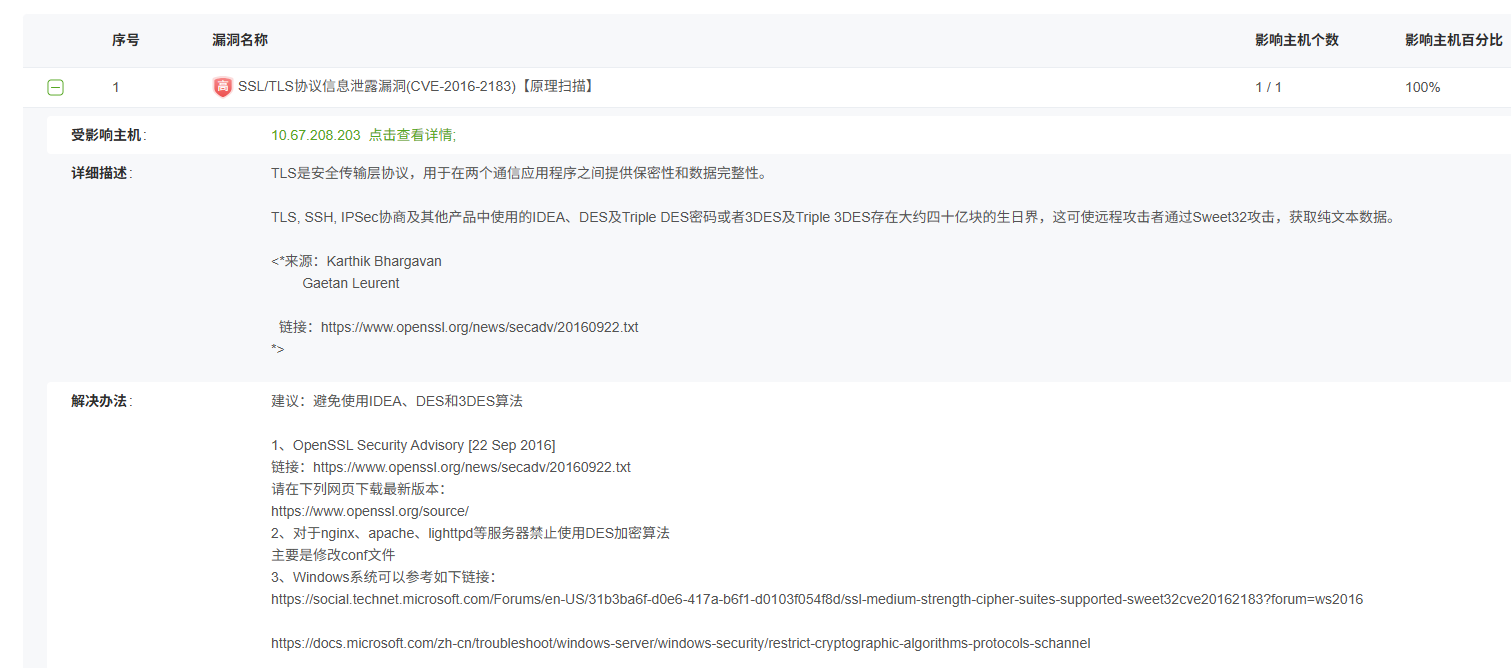
一、漏洞修复核心操作
1. 修改nginx SSL配置
编辑nginx配置文件(通常位于/etc/nginx/nginx.conf),在server块或http块中禁用弱加密套件:
server {
    listen 443 ssl;
    # ... 其他配置

    # 禁用不安全的加密套件
    ssl_ciphers 'ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-CHACHA20-POLY1305:ECDHE-RSA-CHACHA20-POLY1305:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES256-SHA384:ECDHE-RSA-AES256-SHA384:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA256';
    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_prefer_server_ciphers on;
}关键说明:
ssl_ciphers列表已排除DES、3DES、IDEA等弱算法建议只启用TLS 1.2及以上版本(TLS 1.0/1.1已不安全)
配置后需测试语法并重载nginx
配置验证与重载
# 检查配置语法
nginx -t

# 重载配置(不中断服务)
nginx -s reload
二、验证修复效果
使用以下命令测试服务器是否仍使用弱加密套件:
# 使用nmap扫描(需安装nmap)
nmap --script ssl-enum-ciphers -p 443 您的服务器IP

# 或使用openssl测试
openssl s_client -connect 您的服务器IP:443 -cipher DES
如果返回"no shared cipher"或类似提示,说明DES/3DES已成功禁用。
三、补充安全建议
-
更新OpenSSL版本:如果您的系统OpenSSL版本较旧(低于1.0.2j或1.1.0b),建议升级到最新稳定版
-
定期安全扫描:可使用工具如Qualys SSL Labs(https://www.ssllabs.com/ssltest/)在线测试SSL配置