【PolarCTF】bluetooth test

软件下载地址:

https://gitcode.com/open-source-toolkit/31674/blob/main/CPAS-11(Frontline_16.10.12321.12610).rar

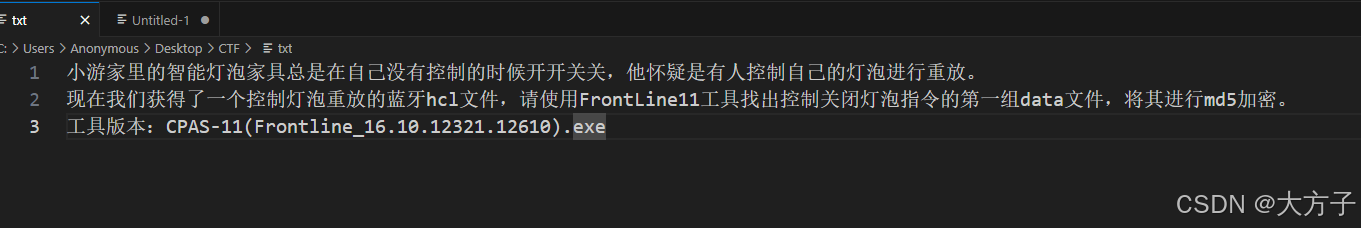
下载一个log文件和一个txt文件
txt文件有提示信息
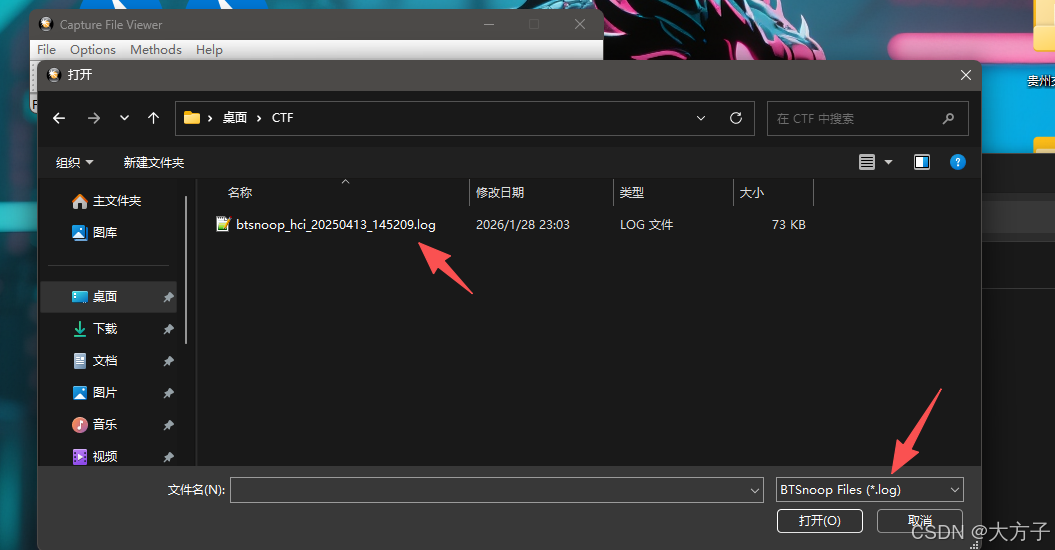
使用CPAS-11加载log文件
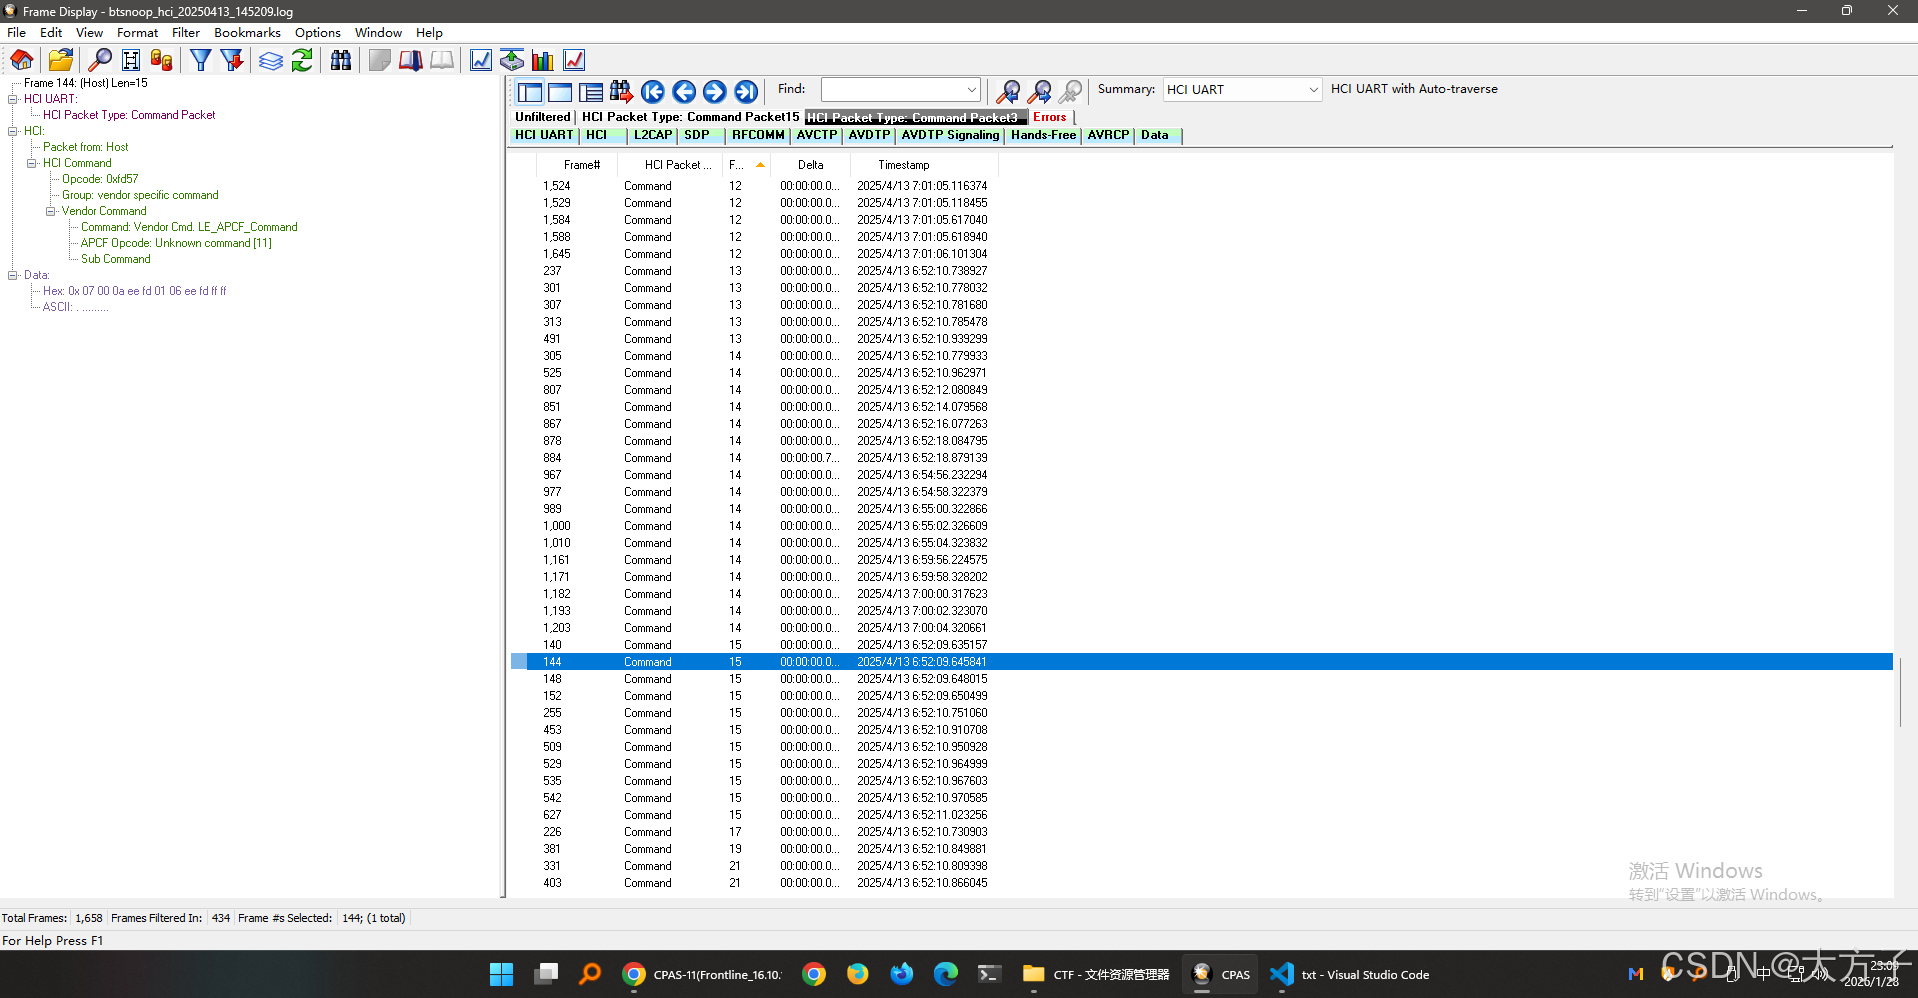
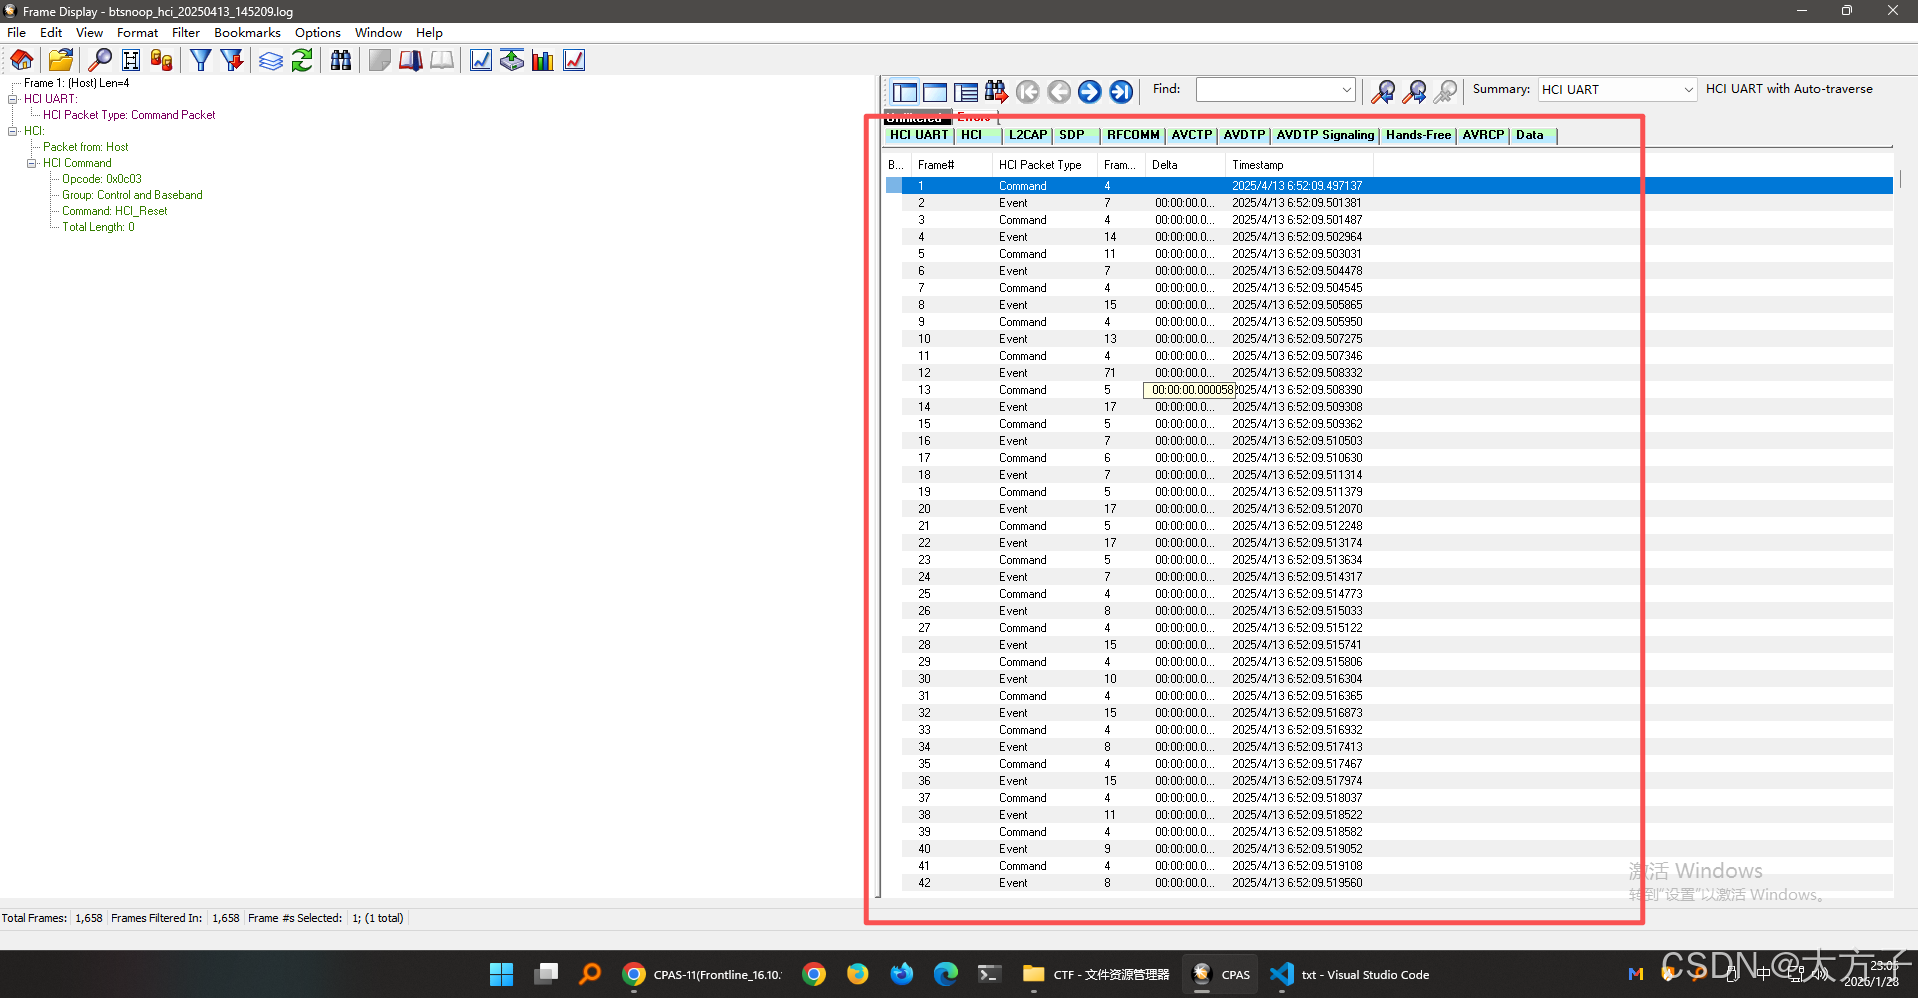
打开发现既有Command和Event
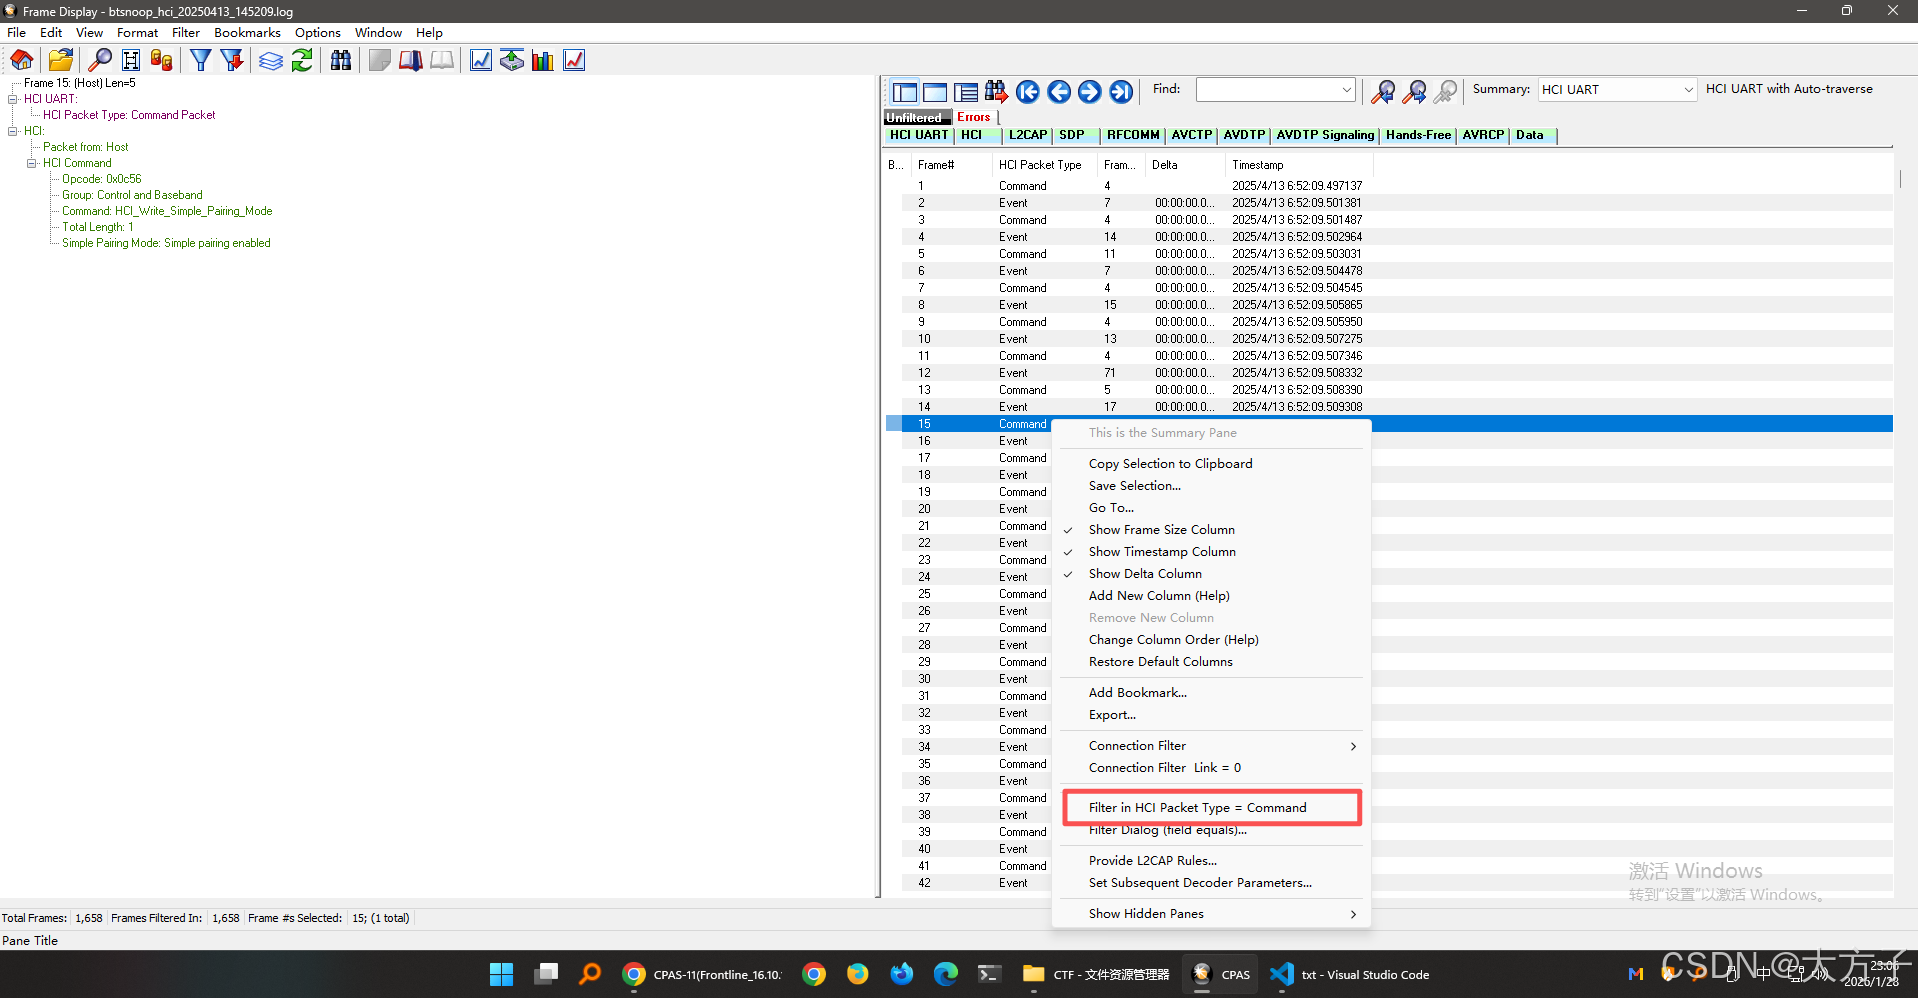
添加筛选器,只看command,因为提示信息说了是命令
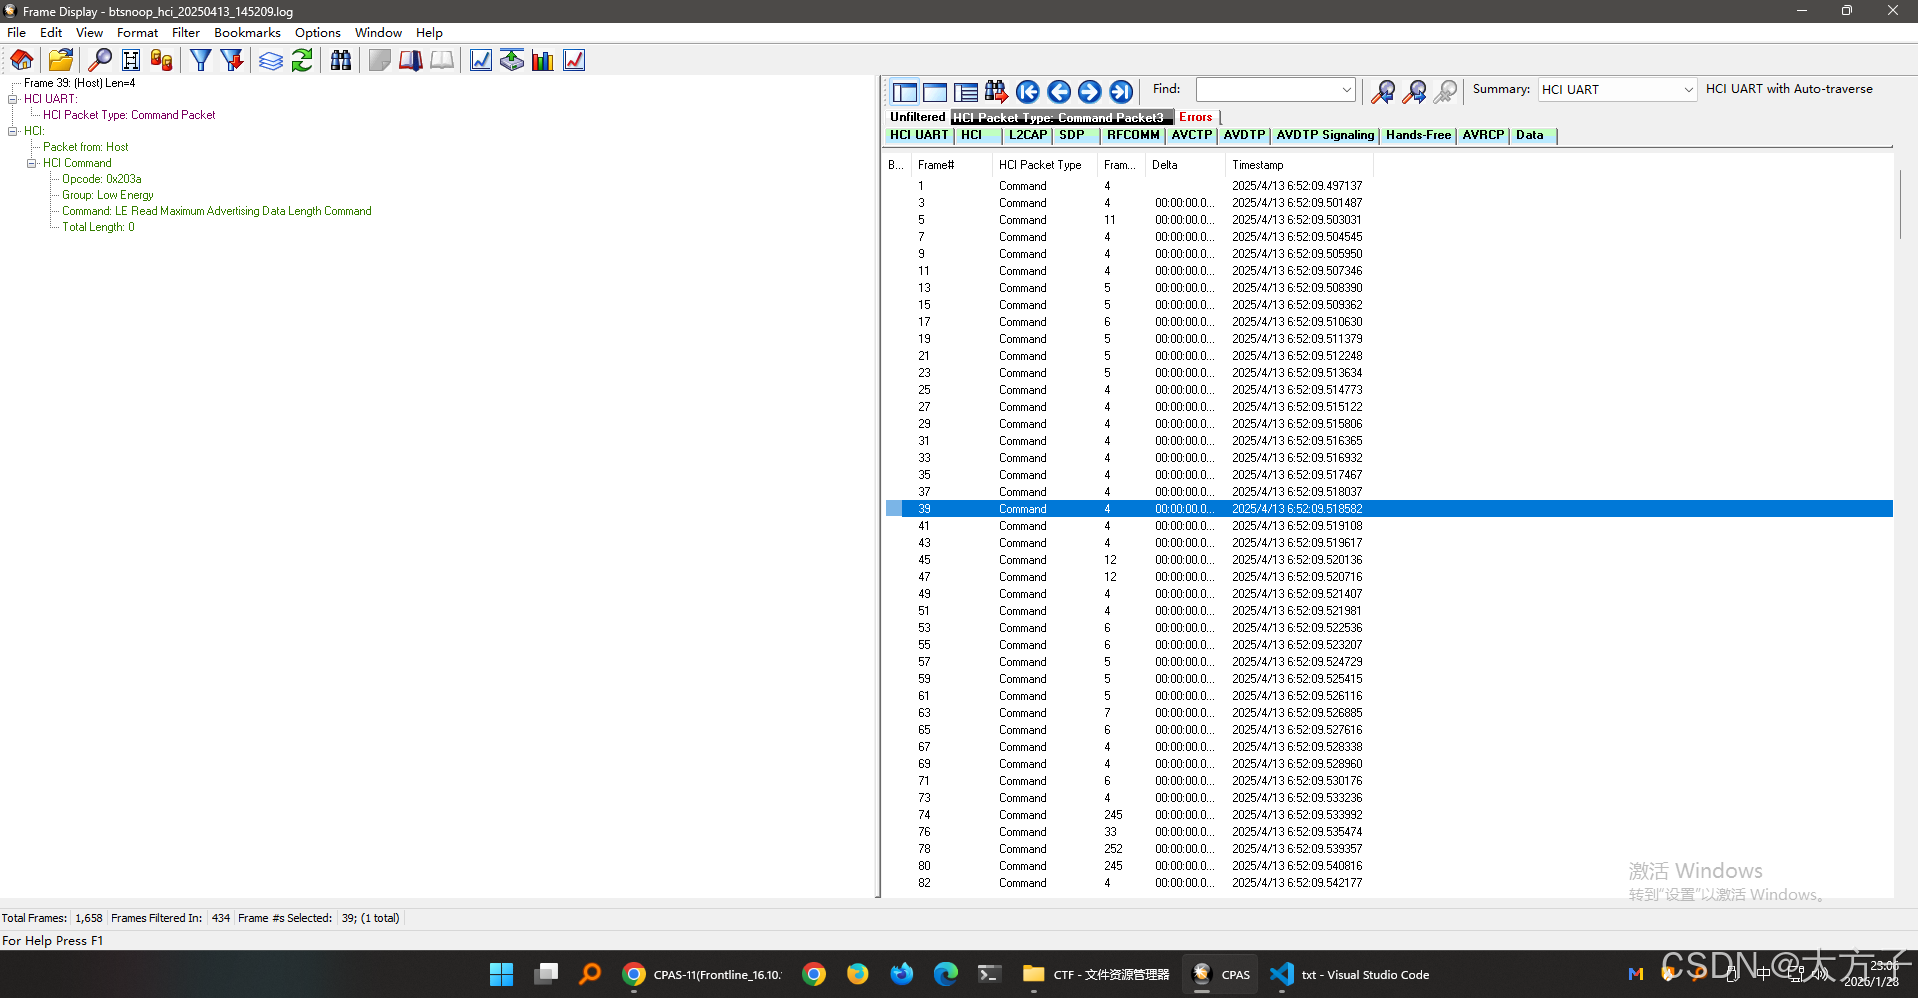
通过frame排序排下
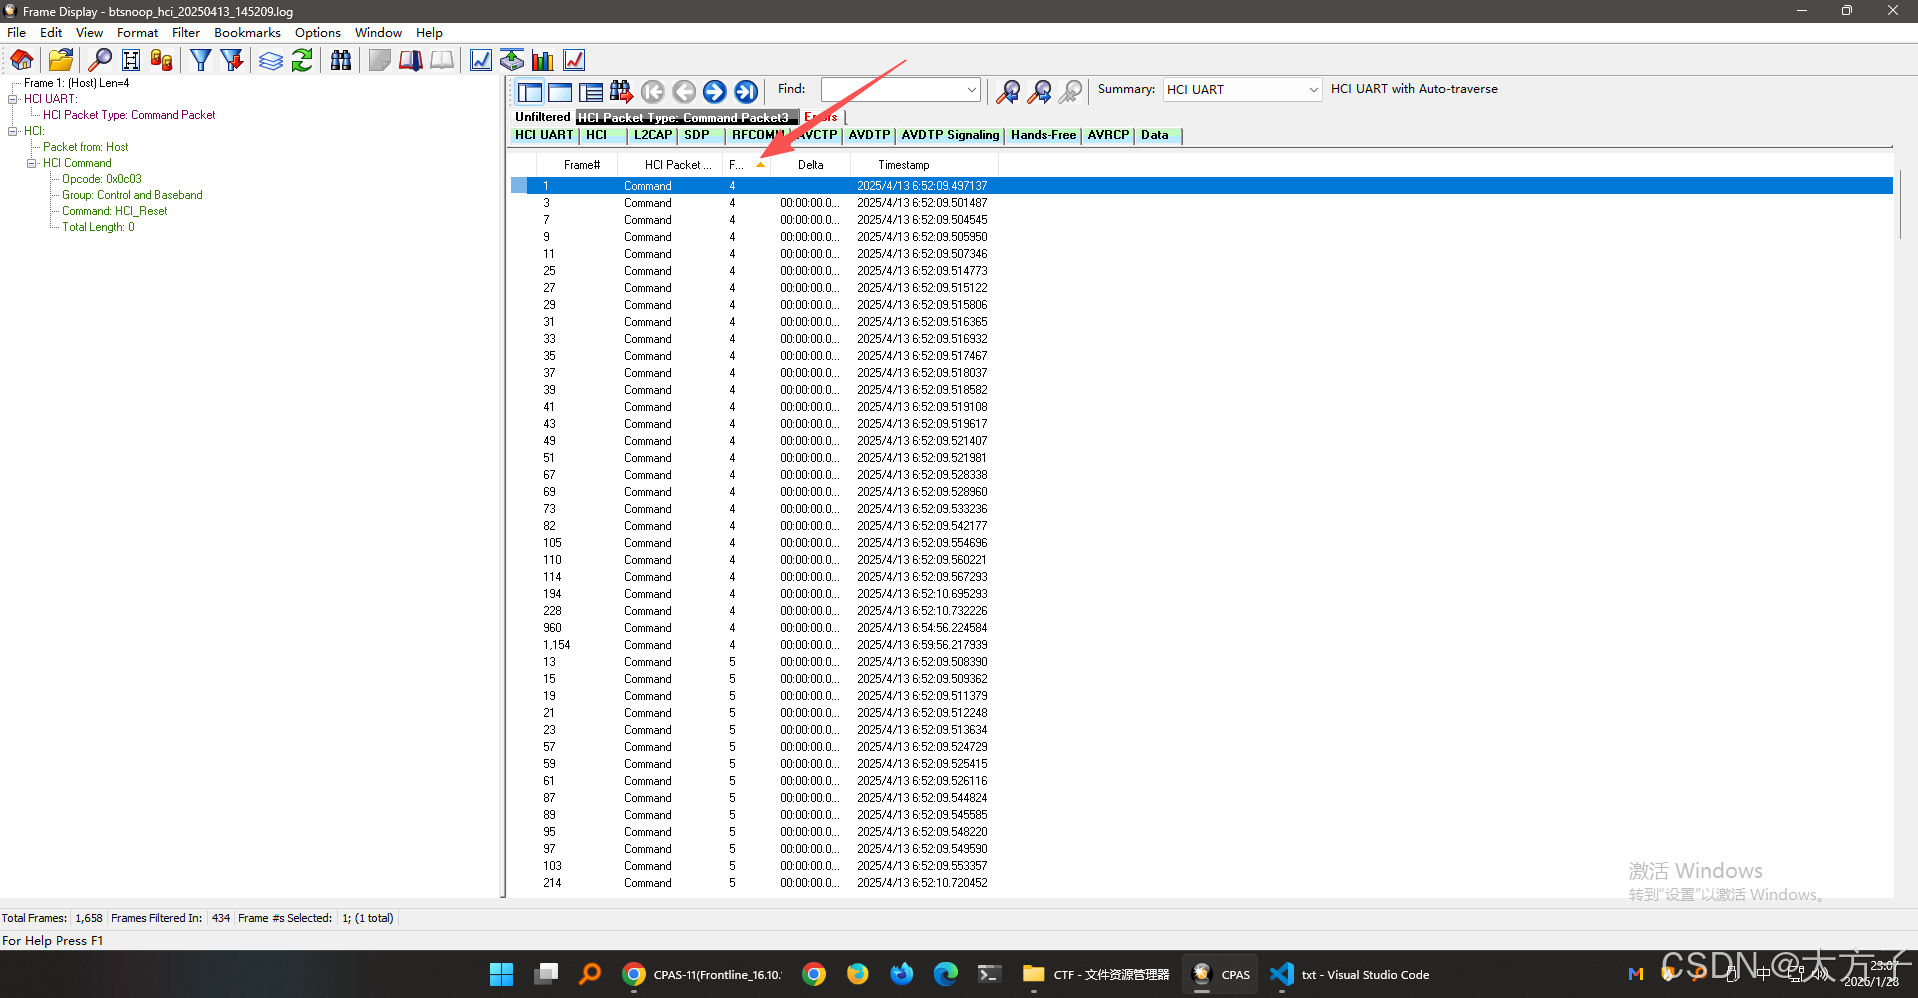
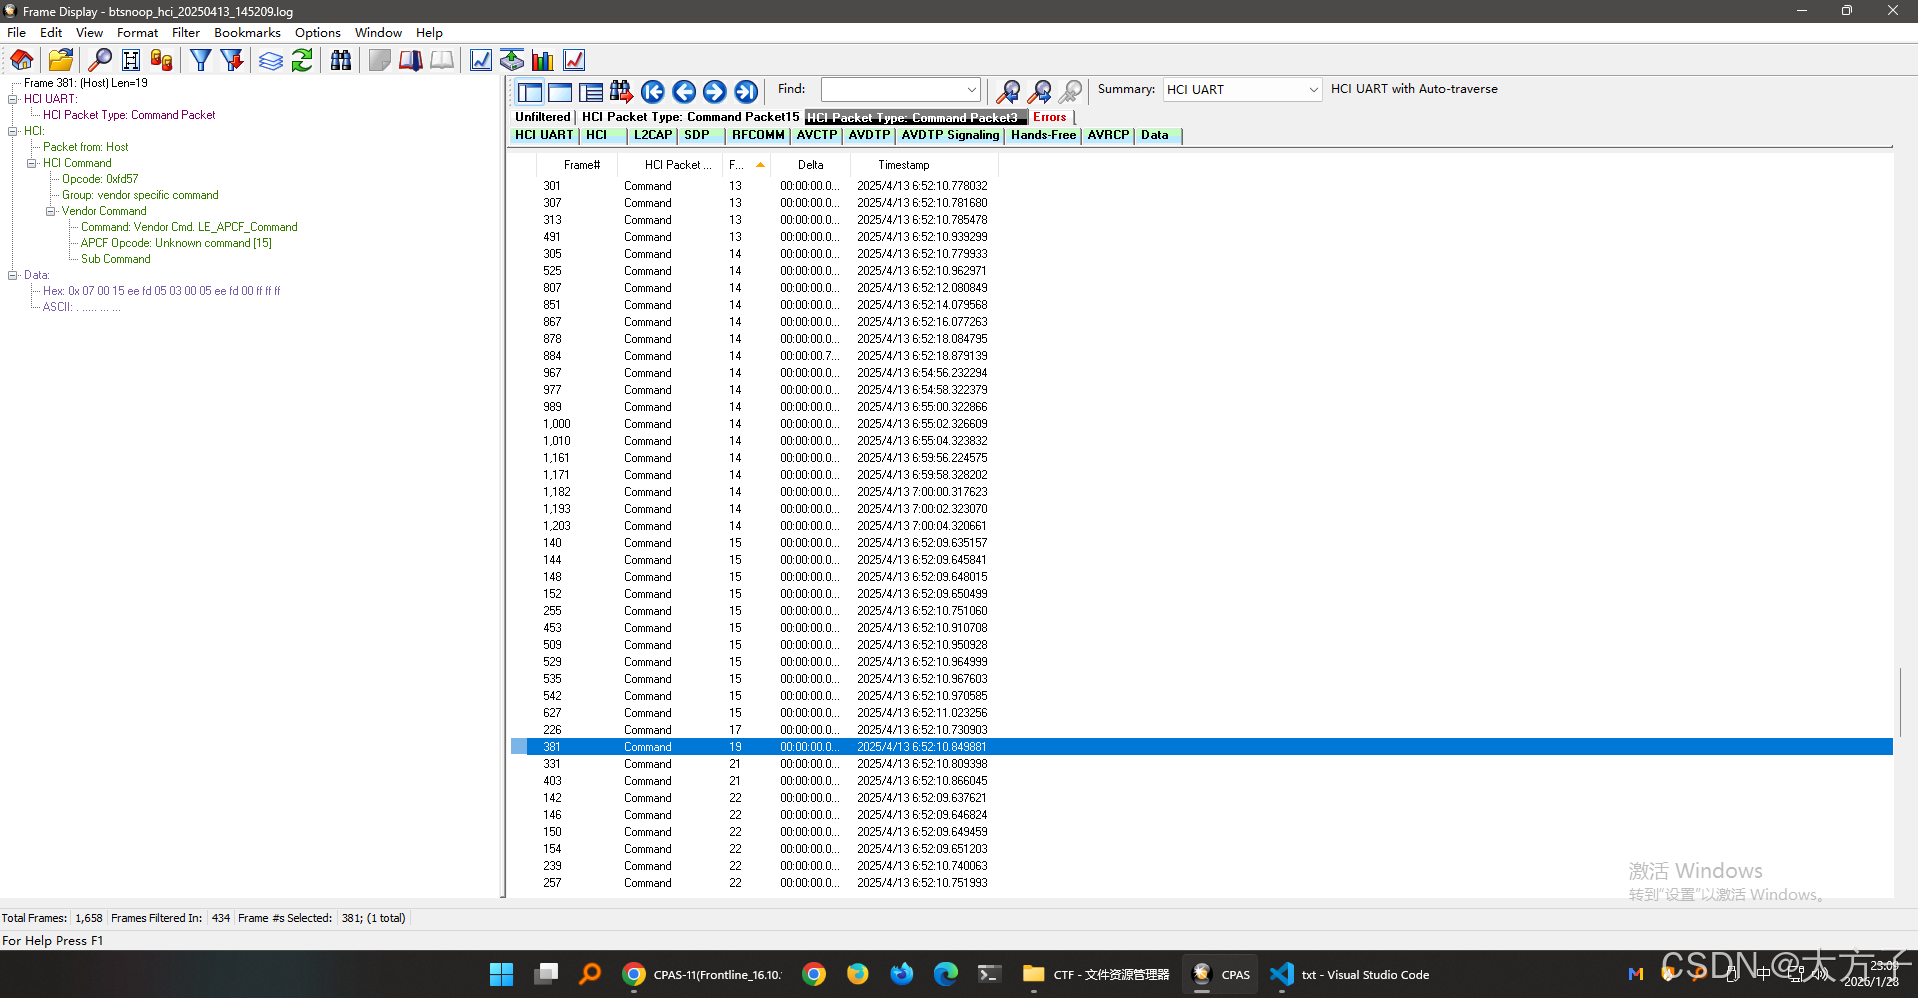
只看有Data数据的,Frame
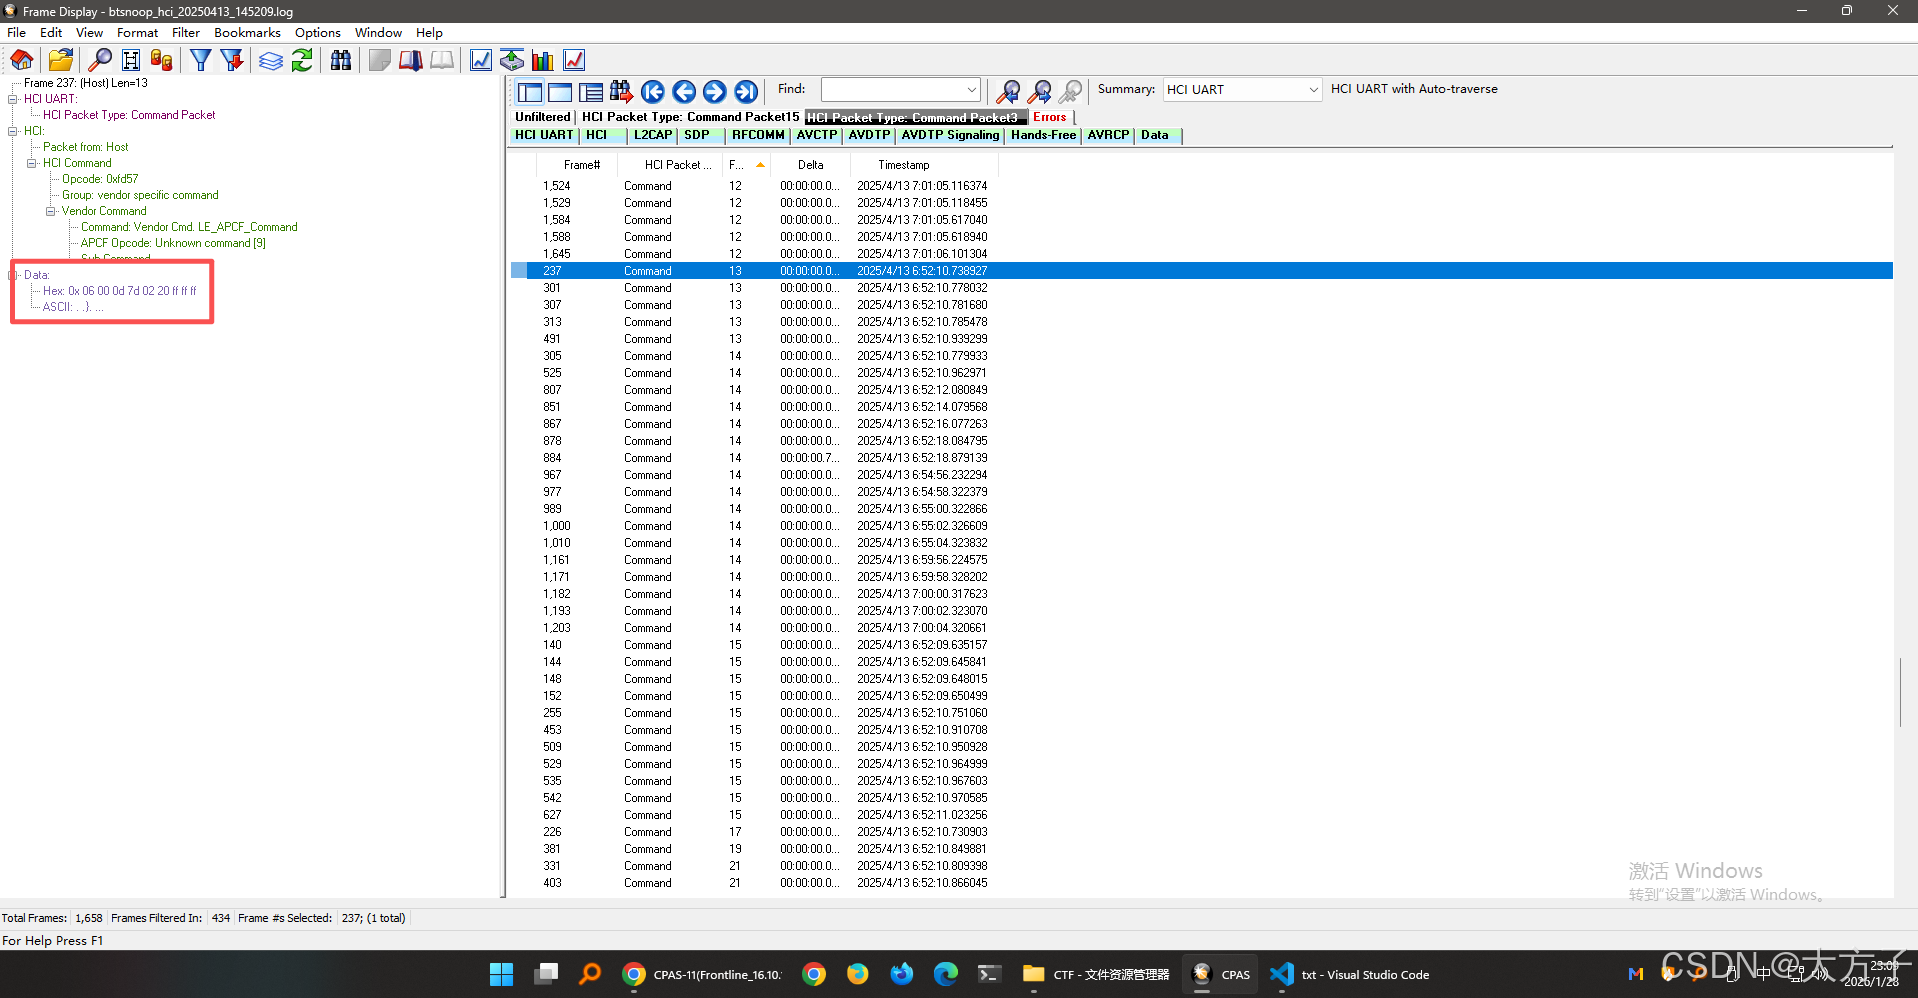
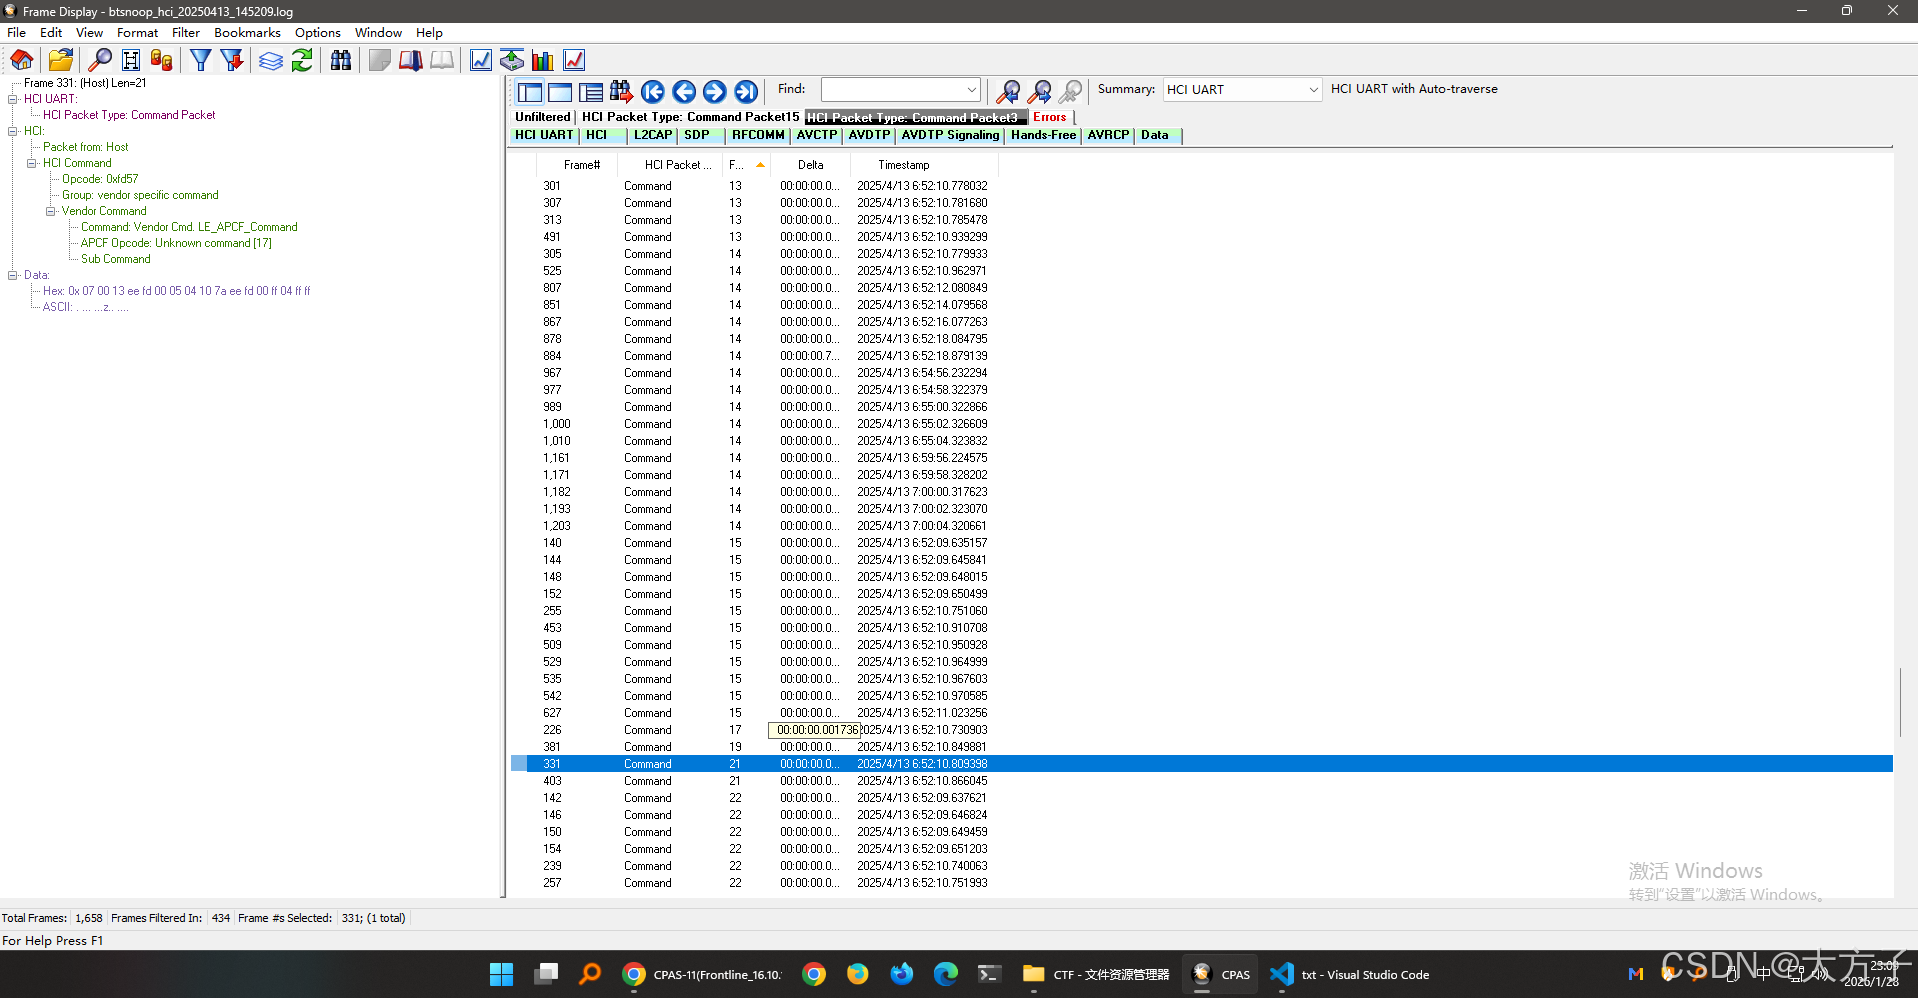
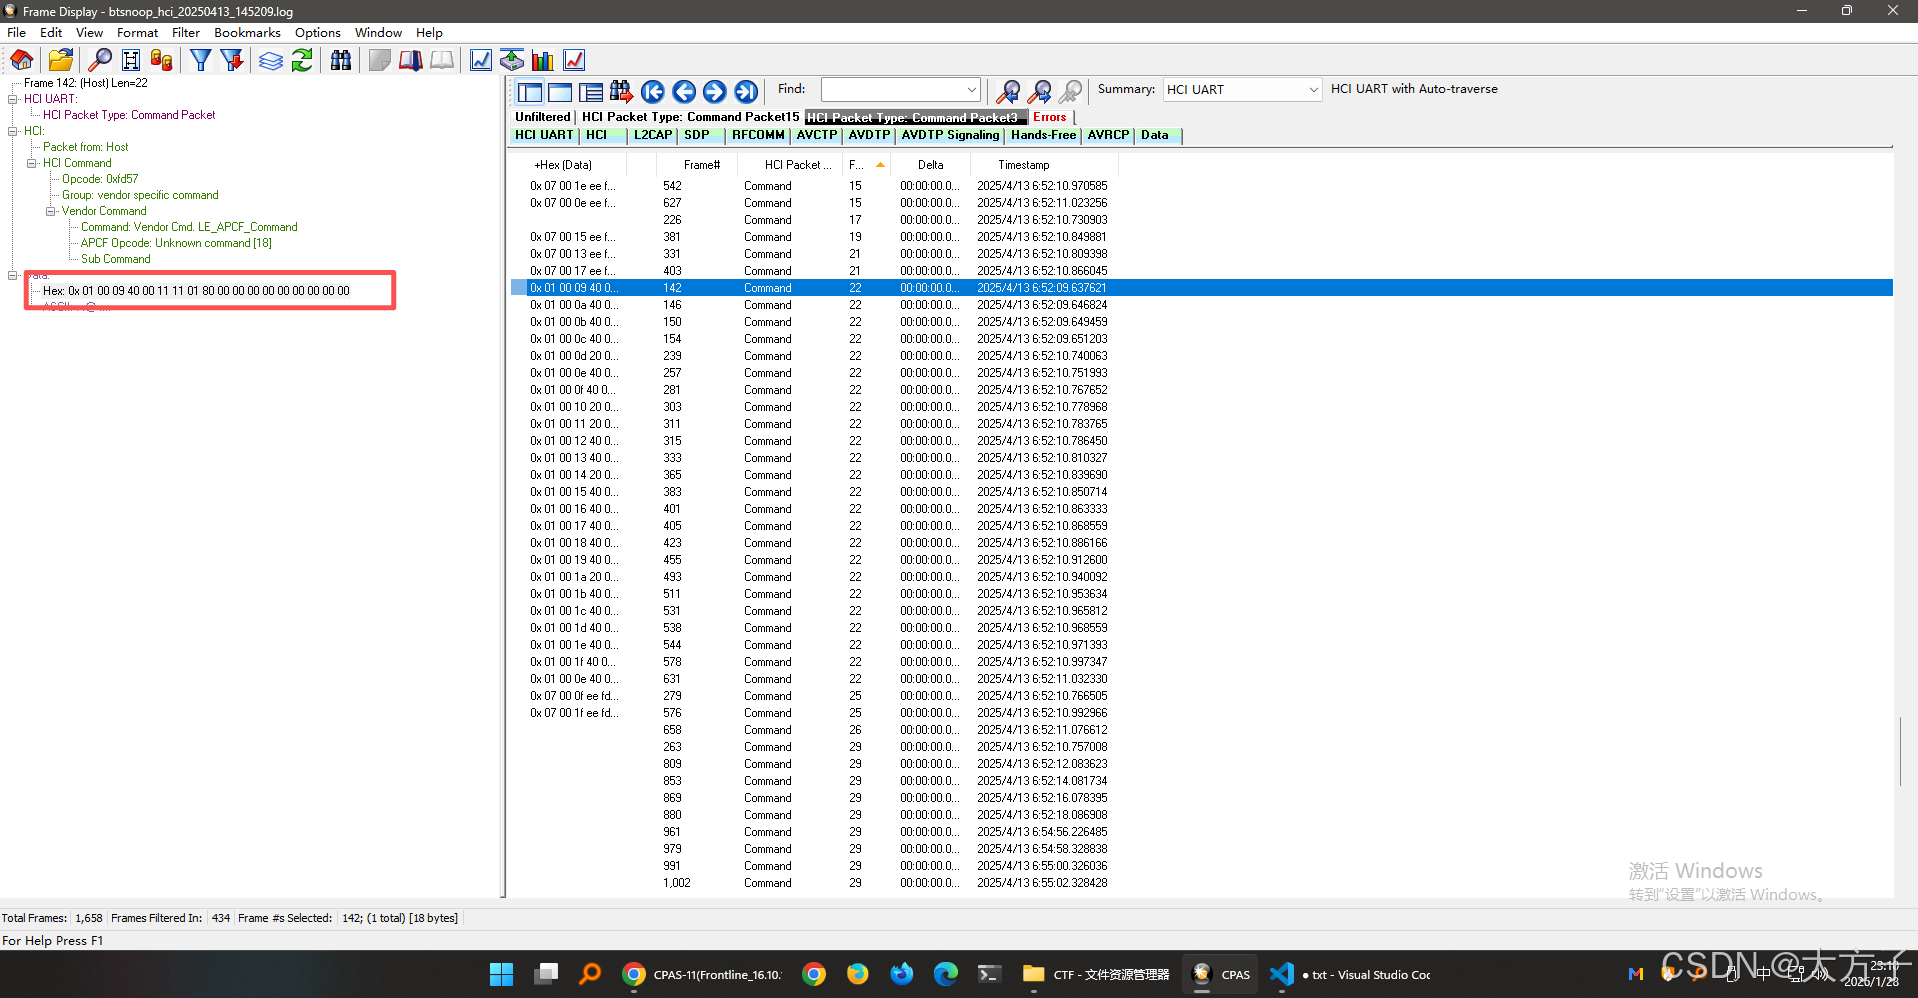
当看到22的时候,发现有很多的0,这种0往往跟关闭相关联
复制代码
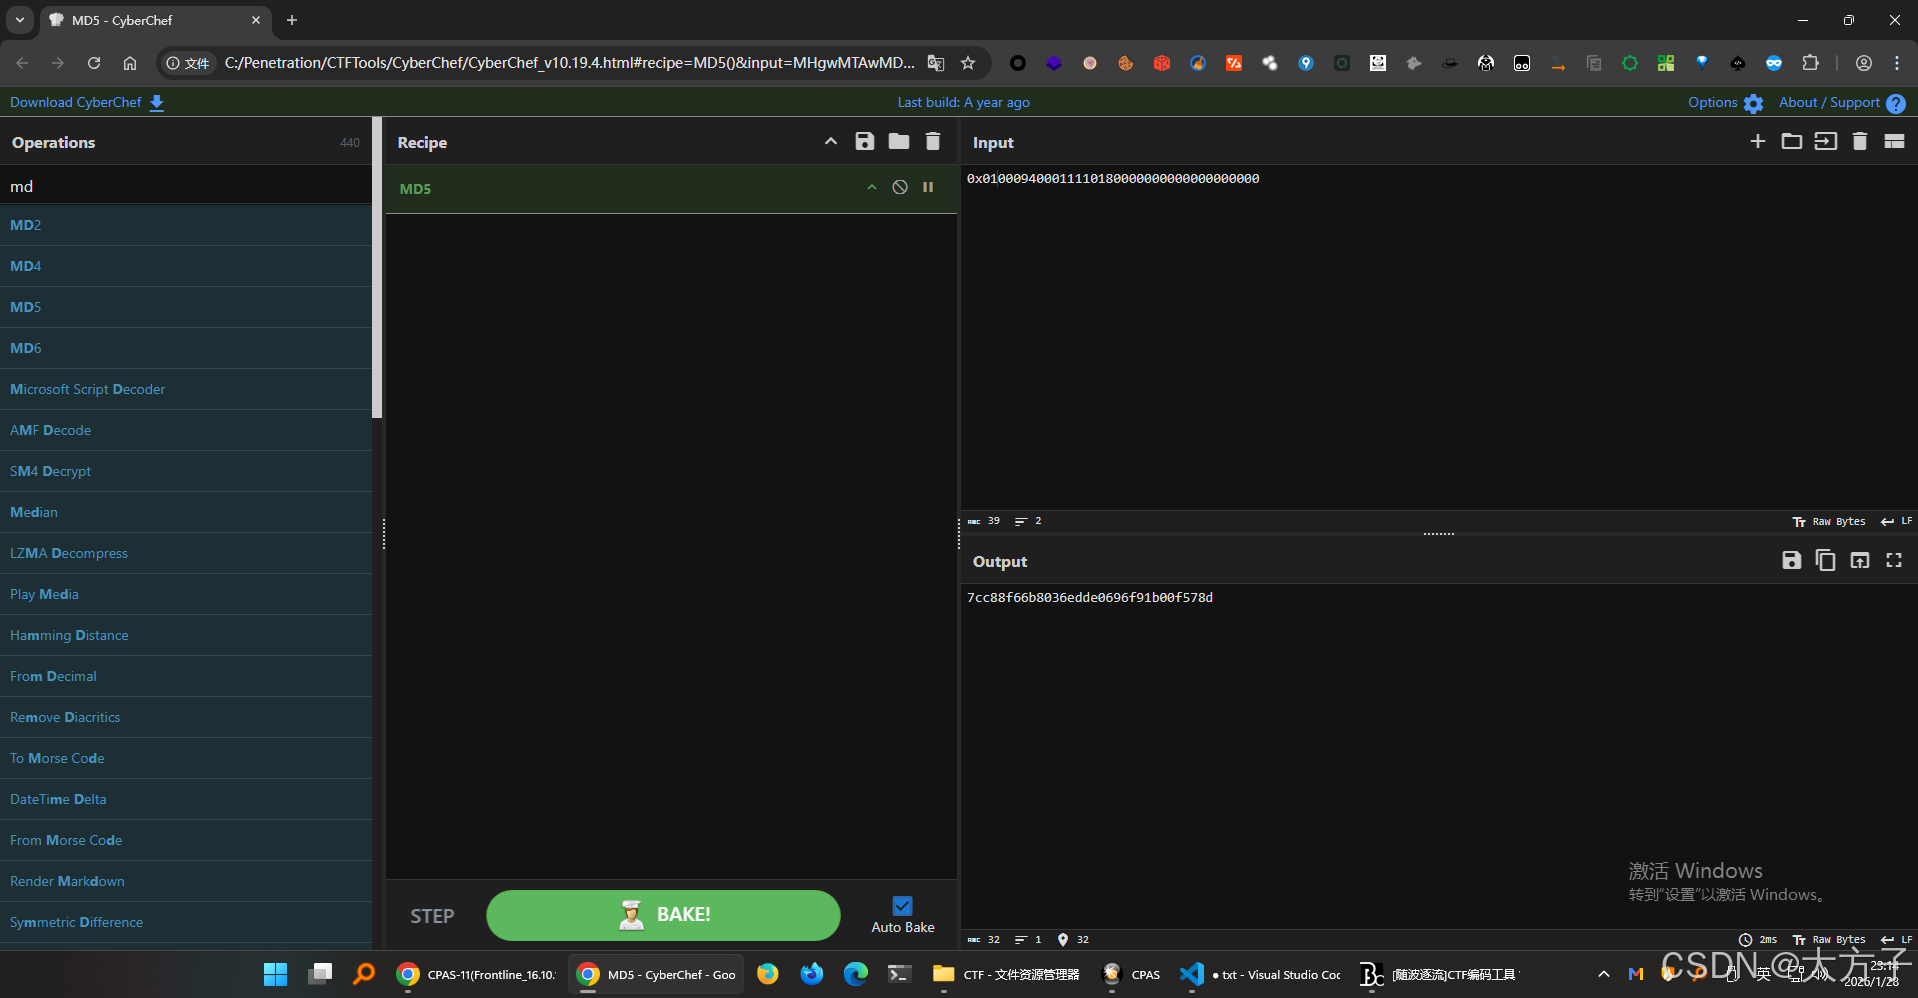
Hex: 0x 01 00 09 40 00 11 11 01 80 00 00 00 00 00 00 00 00 00

复制出来,在删除空格的时候,注意别多删了,然后通过cyberchef进行md5加密得到flag
复制代码
flag{7cc88f66b8036edde0696f91b00f578d}
相关推荐
学逆向的5 小时前
C++ 合并命名空间
开发语言·c++·网络安全
学逆向的6 小时前
C 局部静态变量
c语言·开发语言·网络安全
杭州默安科技10 小时前
从“被动响应”到“主动遏制”:AI Agent时代,网络防御体系如何重构?
人工智能·网络安全·ai智能体
砚凝霜11 小时前
[CTF Misc 图片隐写] misc1:文件末尾追加 flag(strings 一秒出 flag,附原理)
网络安全
Gnevergiveup12 小时前
ATT&CK红蓝对抗实战指南-Windows安全基础
笔记·网络安全
白帽攻防录13 小时前
某pc客户端app从xss到rce实战案例
前端·网络安全·黑客·xss·rce·src漏洞·app漏洞
学网安的肆伍15 小时前
认证机制攻防学习|PortSwigger Authentication 靶场复现总结(二):用户名枚举进阶
学习·web安全·网络安全·burpsuite·portswigger·认证安全·靶场复现
网络小江16 小时前
组网第41课:ACL 门禁——标准/扩展、规则顺序、time-range、in/out 方向
运维·网络安全·acl·访问列表·in/out
迪康coolmu18 小时前
金融客户数据合规落地:基于迪康端点安全一体化管理系统的四道防线实践
运维·服务器·数据库·经验分享·安全·网络安全·金融
自由彩虹19 小时前
靶场通关16--victim1
linux·服务器·网络·安全·web安全·网络安全