一、引言
在企业安全建设中,网络边界有防火墙、IDS/IPS,应用层有 WAF、RASP,数据层有加密和 DLP,但终端侧的行为感知往往是最薄弱的环节。
无论是研发人员为了调试代码私自建立Wi-Fi热点桥接外网,还是通过USB插入违规"随身Wi-Fi"设备,亦或是系统盘爆满导致的业务宕机,这些终端侧的"微小动作"往往是重大安全事故的导火索。今天,我们将深入剖析一套迪康端点安全一体化管理系统的核心------报警与审计机制 ,看看它是如何通过"深度检测 "与"日志审计"来构建内网零信任的基石。
二、违规外联告警:阻断内网主机私接外网风险
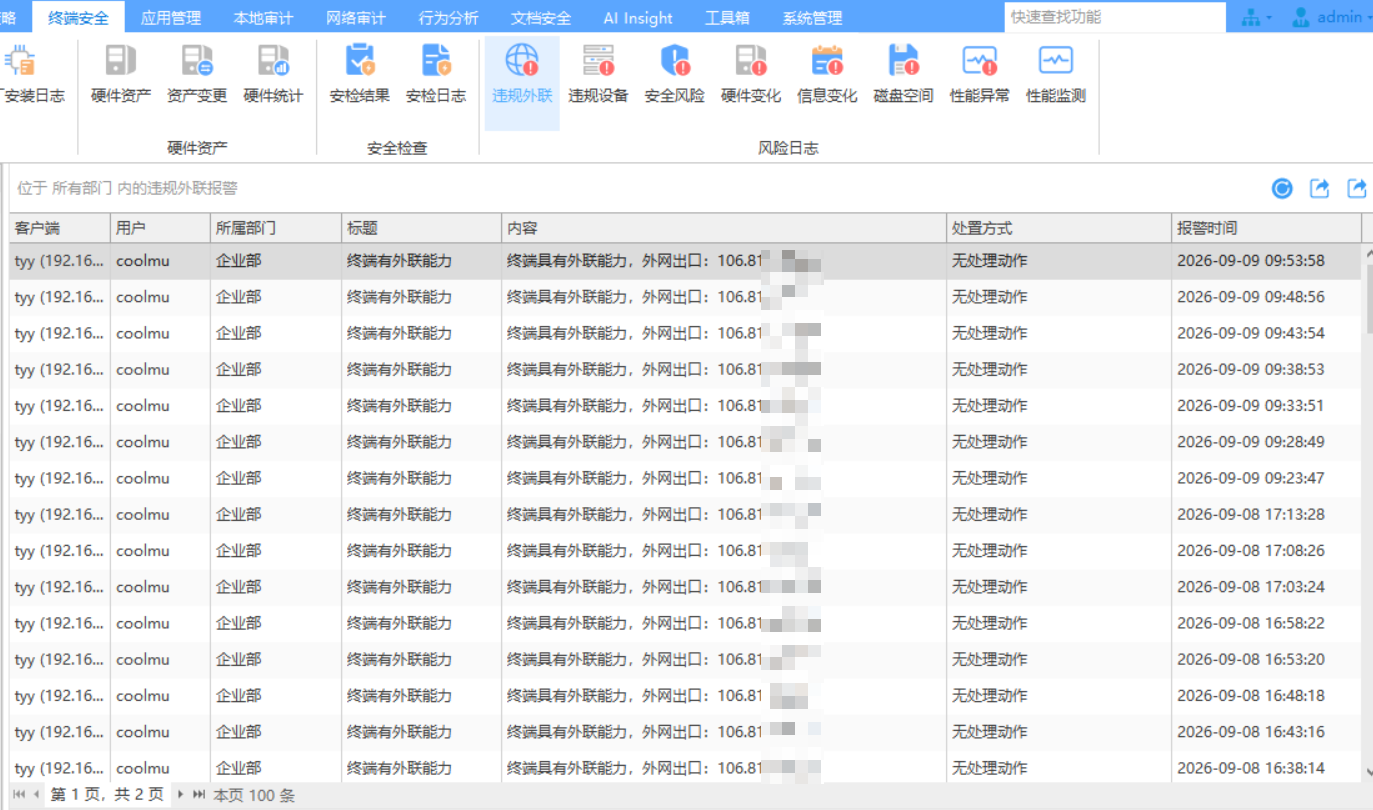
违规外联是内网保密场景重点管控风险,终端绕过企业防火墙,通过 5G / 随身 WiFi 等方式直接访问互联网,极易造成涉密、敏感文件外泄。
- 开启违规外联报警:平台持续检测终端是否存在绕过管控的外网连接。
- 深度检测 (尝试穿透防火墙):系统尝试穿透本地防火墙做连通性探测,提升发现隐蔽外联行为的能力。
- 处置动作设计:违规外联属于高风险事件,处置动作应支持多级联动
| 处置动作 | 适用场景 | 注意事项 |
|---|---|---|
| 断网 (重启后恢复) | 确认高危外联,需立即阻断 | 必须配置断网例外地址,避免误断管理通道 |
| 锁屏 (管理密码解锁) | 需保留现场但阻止继续操作 | 确保管理员解锁通道可用 |
| 弹出提醒 | 低风险或首次违规,以警示为主 | 提醒内容应明确告知违规类型和整改要求 |
| 关机 | 极端场景,防止数据继续外泄 | 慎用,可能导致未保存数据丢失和现场破坏 |
二、资产变更类告警:监控硬件、软件、主机关键信息变动
终端资产基线管控,核心目标是及时发现终端资产的非授权变更,当员工私自更换硬件、安装未授权软件、修改 IP / 主机账号时,平台自动触发告警。
1. 硬件变化报警
开启后,系统对比终端硬件基线,当 CPU、硬盘、网卡、内存等硬件发生变更时生成告警。
适用场景:防止私自更换硬盘拷贝数据、偷换主机硬件带出公司。
2. 软件变化报警
监控终端软件清单,当新增 / 卸载软件时触发告警。
典型用途:发现私自安装翻墙工具、聊天软件、破解工具、游戏等非授权程序。
3. 关键信息变化报警
监控 IP 地址、计算机名、本地账户信息变更。
风险场景:员工手动修改 IP 绕过 VLAN 管控、新建本地管理员账号留后门。
4. 分区剩余空间报警
- 阈值:默认为
5GB,可根据企业主机磁盘大小调整 - 仅为系统分区进行监控
- 作用:系统盘空间过低,会导致终端卡顿、日志无法落地、安全客户端失效,提前预警避免终端不可用。
三、主机性能异常告警:发现挖矿、恶意进程、流量异常行为
1、性能异常报警
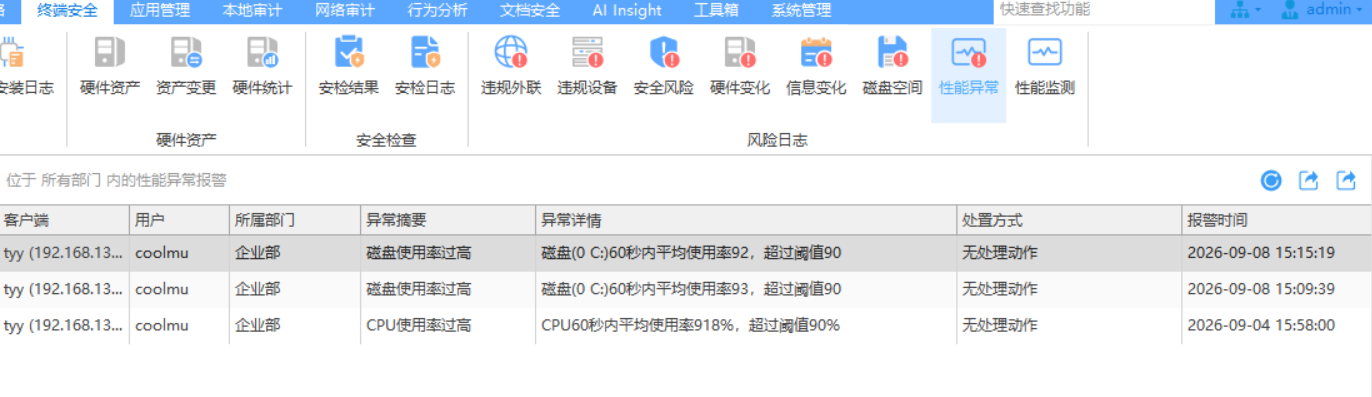
恶意程序(挖矿木马、远控木马)通常会大量占用 CPU、内存、磁盘 IO,产生异常网络流量。通过性能指标监控,可以提前发现异常行为,而不是等待数据泄露后事后追溯。
- CPU 使用率
- 内存使用率
- 磁盘 IO
- 网络流量
系统支持对以上四类主机运行指标独立配置监测阈值,当终端采集到的实时指标超过预设阈值,平台会自动触发异常告警,及时捕获主机资源异常行为。
此外, 同违规外联模块,支持断网、锁屏、弹窗、关机四类响应。
2、性能监测日志
系统将按设定的采样间隔周期性采集终端性能数据并写入日志,用于后续性能分析与趋势排查。
四、总结
终端安全的本质是 "对变化的感知和对异常的响应"。本文覆盖了终端从网络行为、硬件状态、软件资产、系统性能到关键信息的全维度变化,只要把这些告警日志真正用起来 ------ 采集全、分析透、处置准 ------ 终端就不再是安全体系的 "最后一公里" 短板,而是威胁检测和响应的 "前沿阵地"。