一带一路暨金砖国家技能发展与技术创新大赛网络安全防护与治理-Win基线加固

在 win 安全加固服务上,打开"控制面板"中的"管理工具"页面,完成以下 4 项操作:

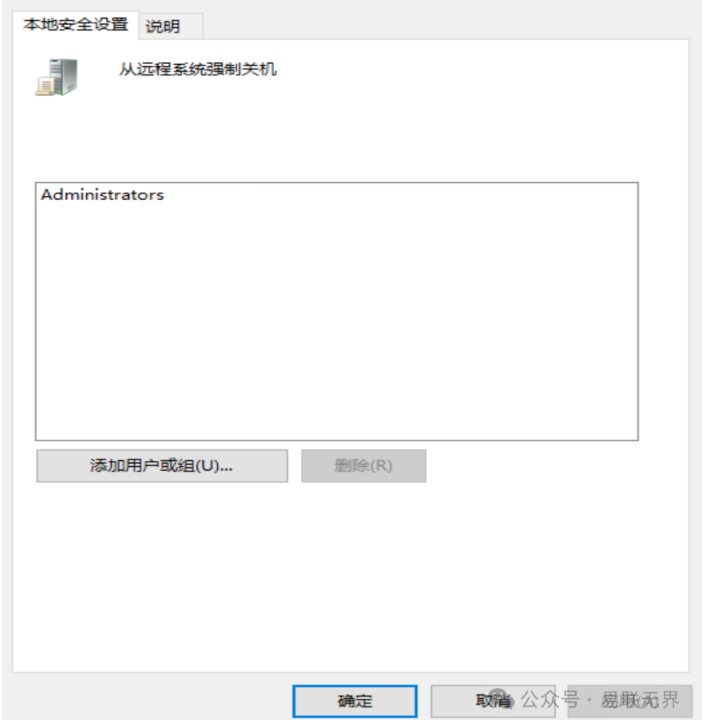
A.配置"本地安全策略"中"本地策略">"用户权限分配"内容下"从远程系统,强制关机"策略只允许 Administrtors 组进行操作,如果是域环境,删除Server Operators
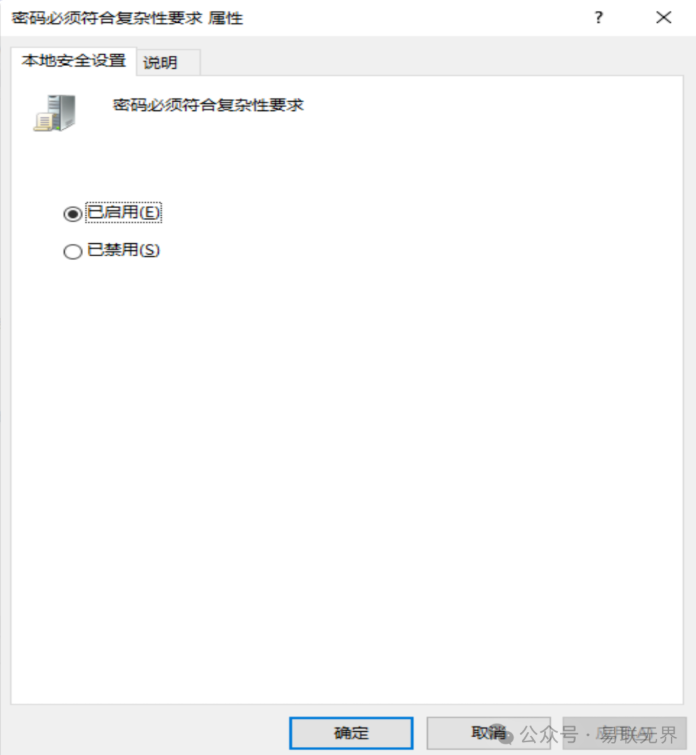
B.配置"本地安全策略"中"帐户策略"->"密码策略"内容下"密码必须符合复杂性要求"策略为开启状态
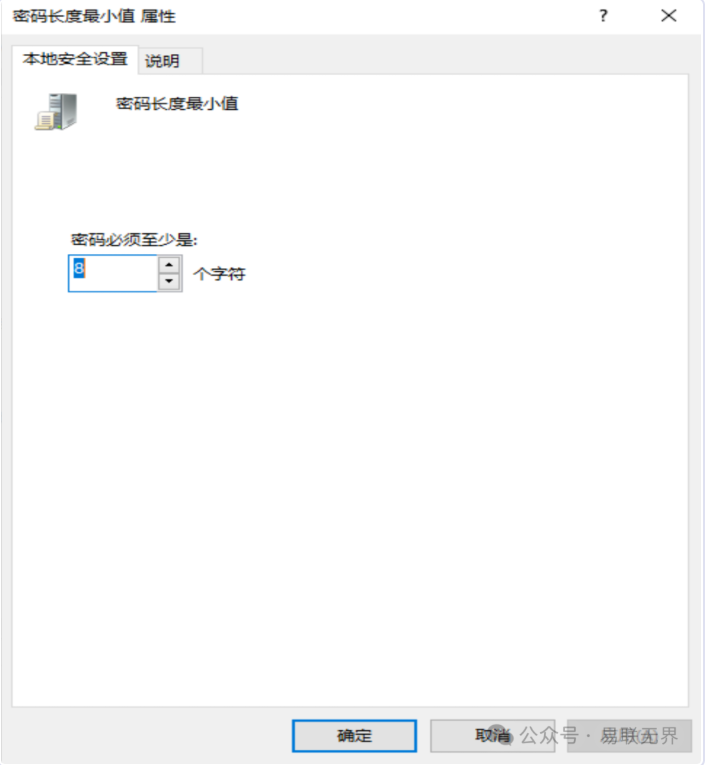
C.配置"本地安全策略"中"帐户策略"->"密码策略"内容下"密码长度最小值"为8个字符
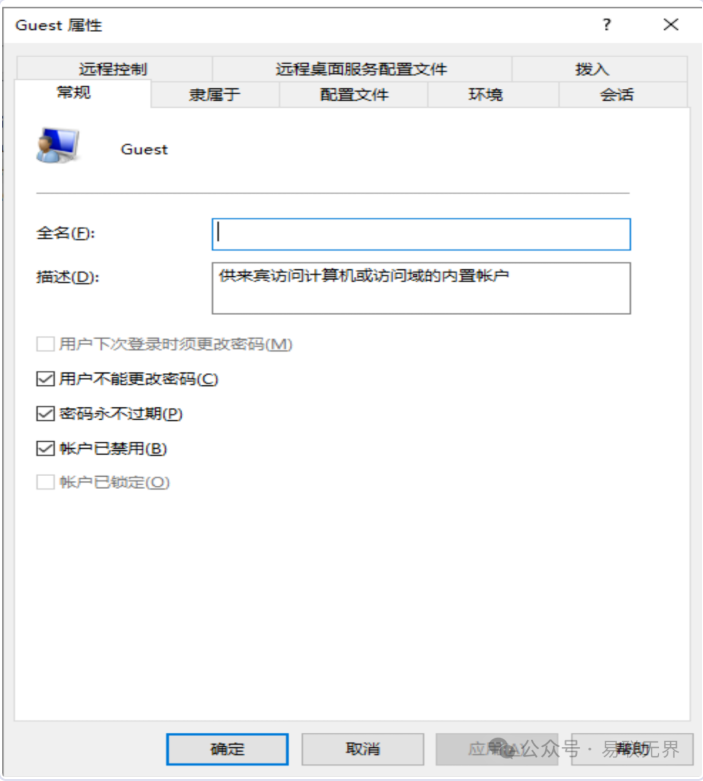
D.配置"计算机管理"中"系统工具"->"本地用户和组"->"用户"内容下,选择 Guest 用户右键选择属性,勾选"帐户已禁用"
E.配置完成后,点击主机桌面的"安全基线加固检查"脚本将会弹出一个 windows窗口。如基线策略都修复完成,窗口会输出一个 flag 信息,将窗口输出的 flag 信息进行提交。

2.关闭不必要的端口

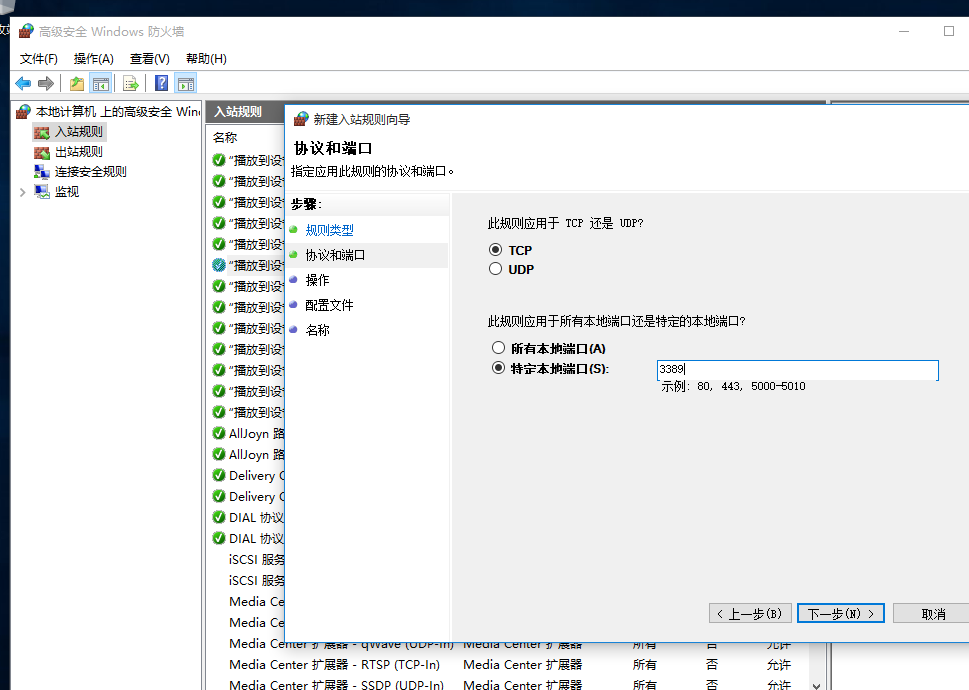
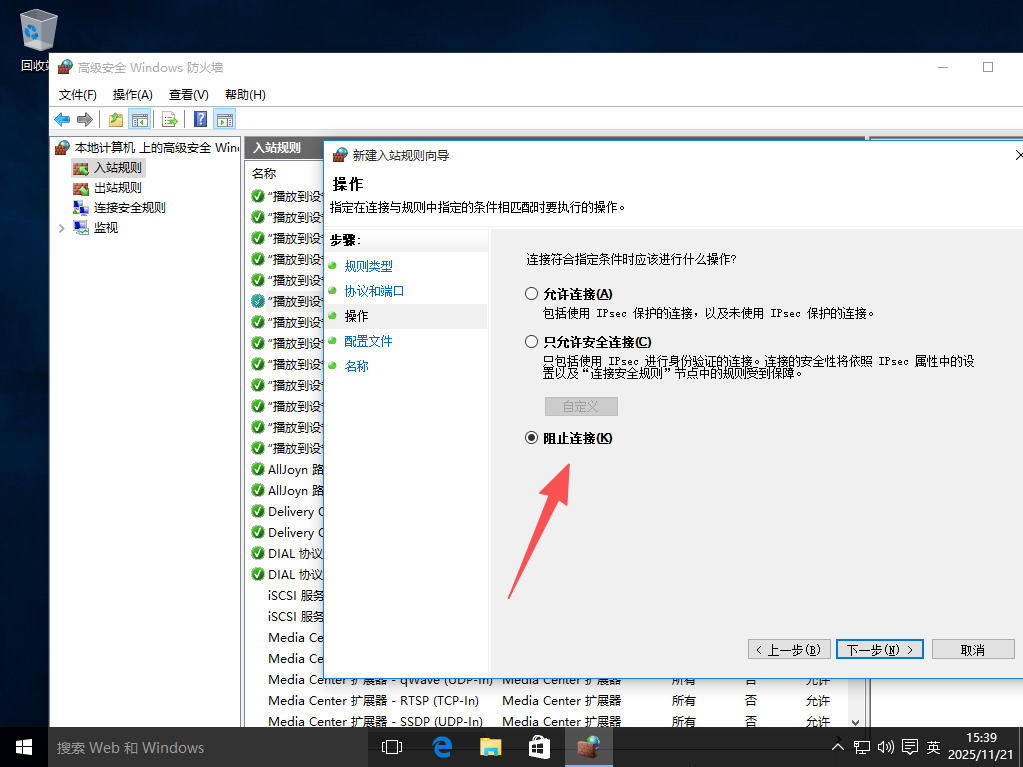
win 安全加固服务器目前不需要用户进行远程登陆操作,请关闭服务器的 3389 端口服务。远程登陆服务端口关闭后,点击主机桌面的"远程登陆检查"脚本将会弹出一个windows 窗口。如 3389 端口关闭,窗口会输出一个 flag 信息,将 flag 提交,如窗口输出其他信息,则说明远程登陆服务端口并未关闭
3.文件配置

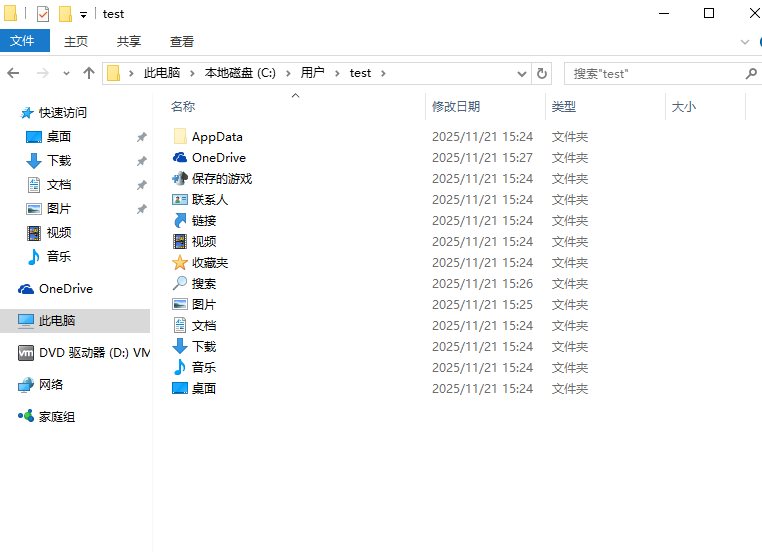
win 安全加固服务为避免未检测到隐藏恶意文件的情况,请在文件夹选项中,设置隐藏文件可见。设置完成后,可以在桌面查看到隐藏的文件"desktop_flag.txt",直接提交此隐藏文件中的内容

这是隐藏的
没有隐藏的
相关推荐
黑客笔记15 小时前
安全态势感知中的资产失陷排名思考
人工智能·算法·网络安全
缘友一世1 天前
GLM-5.3-CYBERSECURITY-FP8本地量化[4]:量化执行
网络安全·量化·glm5.3 cybersec
菩提小狗3 天前
每日安全情报报告 · 2026-11-15
网络安全·漏洞·cve·安全情报·每日安全
66IT664 天前
Nessus Professional 10.12.6(macOS, Linux, Windows)新功能+ 安装教程
网络安全·渗透测试·漏洞扫描·nessus
艺杯羹4 天前
1Panel 装好后 ufw 仍是 inactive:一次服务器安全盲区复盘
服务器·数据库·安全·网络安全·系统架构·实战·1panel
菩提小狗4 天前
每日安全情报报告 · 2026-11-14
网络安全·漏洞·cve·安全情报·每日安全
博闻善行4 天前
CTF之web篇(入门篇)
web安全·网络安全
Splashtop高性能远程控制软件5 天前
微软2026年11月补丁星期二解析:1094个 CVE、Outlook 零日 CVE-2026-124194 与修复优先级
microsoft·网络安全·outlook·补丁管理·漏洞管理
print_Hyon5 天前
【CTF-CRYPTO-教学-XOR】第二节:只有密文没有任何线索,暴力破解
ctf
Thanks_ks6 天前
HTTPS:浏览器地址栏那把锁的工作原理
http·网络安全·https·tls·加密算法·数字证书·中间人攻击