勒索病毒攻击逐渐常态化,变种也在加速迭代,而传统基于硬件堆砌的防护方案面临投入门槛高、运维复杂度大、变种响应滞后等问题点,尤其难以适配于中小企业的安全建设需求。本文提出一套SaaS化轻量化勒索病毒防御体系,基于云端统一管控、轻量终端部署、行为驱动检测、云备份兜底的四层架构,无需采购任何硬件安全设备,通过订阅制交付即可构建完整闭环防护。文章详细拆解方案的技术原理、架构设计与分步落地指南,对比传统硬件方案的核心差异,为中小企业提供低投入、快落地、易运维的安全建设参考。
一、传统勒索病毒防护的三大核心痛点
传统勒索防护普遍采用"硬件防火墙+终端杀毒+本地备份"的组合模式,在实战中暴露出明显的适配性缺陷,也是大量企业防护失效的根本原因。
1.硬件投入重,中小企业门槛高
完整的传统勒索防护体系需要采购下一代防火墙、入侵防御系统、终端安全管理服务器、备份存储阵列等多套硬件设备,单套部署动辄十几万甚至几十万,还需要配套机房资源、网络改造,对于预算有限的中小企业而言门槛极高。很多企业只能单点采购某一款设备,防护存在明显断层。
2. 运维复杂度高,专业能力要求高
硬件设备需要专职人员配置、调优、值守,不同厂商设备各自为战,数据不通、策略不联动。勒索攻击往往发生在节假日、夜间,中小企业缺乏7×24小时安全运维团队,告警堆积无人处理,等发现攻击时已经扩散完成。同时特征码库需要持续更新,运维能力不足的企业防护效果快速衰减。
3. 单点防护易失效,变种应对滞后
传统杀毒软件依赖特征码匹配,面对新型勒索变种、定制化攻击时基本失效。同时很多企业的备份与生产网络直连、权限通用,勒索病毒攻入后可连带加密备份文件,导致最后一道防线也失守。据统计,中招企业中超过60%都部署了杀毒软件,但依然未能阻挡攻击扩散。
二、SaaS化勒索防御体系架构设计
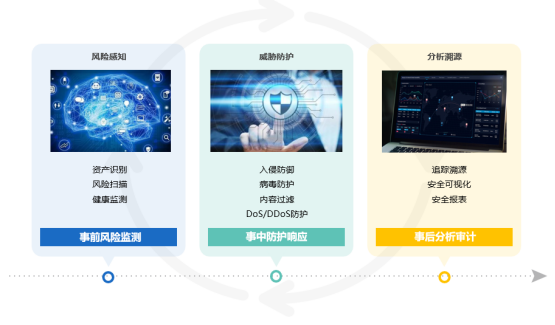
SaaS化勒索防护的核心思路是将所有计算、分析、管控能力上移至云端,本地仅保留最轻量的执行探针,无需部署任何硬件服务器或安全设备,通过四层架构构建"预防-检测-隔离-恢复"完整闭环。
1. 云端威胁情报层:全网联动的感知中枢
这是SaaS化方案的核心优势所在,由云端安全运营中心(SOC)统一运营,为所有租户提供全网共享的威胁情报能力。
- 实时威胁感知:基于全网攻击数据提炼勒索病毒家族的TTP(战术、技术、流程),覆盖漏洞利用、横向移动、文件加密等全攻击链路特征,新变种在任意节点被捕获,全网分钟级同步防护规则。
- 漏洞情报响应:同步全球高危漏洞情报,针对Log4j、永恒之蓝等常见勒索入口,自动生成虚拟补丁规则,下发至边缘与终端,无需企业本地打补丁即可封堵攻击路径。
- AI分析引擎:云端大模型对多维度告警进行关联分析,去除噪声告警,精准识别真实攻击链路,避免终端海量告警造成的运维疲劳。
2.边缘流量防护层:入口处阻断攻击路径
采用云原生的边缘防护节点替代传统硬件防火墙,所有公网流量先经过云端清洗,再转发至企业源站,从入口处切断勒索病毒的主要传播途径。
- 漏洞利用拦截:云端WAF内置通用Web漏洞规则库,拦截SQL注入、命令执行、漏洞探测等攻击,阻断攻击者通过Web系统植入勒索病毒的路径。
- 流量清洗能力:集成四层DDoS清洗能力,抵御伴随勒索攻击的流量冲击,避免防护节点被打穿。
- 零硬件部署:无需本地部署防火墙设备,仅通过域名解析切换即可接入,配置全部在云端控制台完成,分钟级上线。
3. 主机行为检测层:轻量Agent的精准拦截
本地仅部署MB级轻量Agent,CPU占用率通常低于1%,完全不影响业务系统运行。检测逻辑从传统的"特征码匹配"转向"行为模式识别",可有效对抗未知变种勒索病毒。
- 核心行为识别:实时监控勒索病毒典型行为特征,包括批量文件后缀修改、大规模磁盘读写、系统文件篡改、陌生进程加密操作等,触发高置信度行为时自动终止进程并隔离主机。
- 诱饵文件机制:在关键目录部署蜜罐诱饵文件,一旦被非授权进程访问、修改立即触发告警,可在加密动作发生前实现早期预警,是轻量化检测的核心技术之一。
- 可信进程白名单:基于数字签名、进程指纹建立可信程序库,仅允许授信进程访问核心业务文档,陌生进程默认禁止执行改写、加密等高危操作,从根源降低未知程序的攻击风险。
4. 云端备份兜底层:物理隔离的最后防线
采用云端对象存储实现数据备份,与生产网络物理隔离,替代传统本地备份服务器与存储阵列,避免勒索病毒横向扩散后连带加密备份。
- 不可篡改存储:支持WORM(一次写入多次读取)机制,备份数据写入后无法修改或删除,即使攻击者获取企业账号也无法破坏备份文件。
- 独立权限管控:备份系统使用独立的账号体系,与生产服务器权限完全隔离,遵循3-2-1备份原则:至少3份数据副本、2种存储介质、1份离线物理隔离。
- 快速恢复能力:支持细粒度文件恢复与整机恢复,攻击发生后可快速拉取备份数据恢复业务,大幅缩短停机时间。
三、SaaS化方案的核心技术优势
相比于传统硬件方案,SaaS化轻量化防御在成本、效率、效果三个维度实现了全面突破,尤其适配中小企业的安全建设需求。
1. 零硬件采购,订阅制轻量化交付
无需采购防火墙、终端管理服务器、备份存储等任何硬件设备,也无需机房改造、网络布线。按终端数量或业务规模订阅付费,初期投入仅为传统方案的1/5-1/10,中小企业也可轻松承载,大幅降低安全建设的资金门槛。
2. 云端统一管控,运维成本降低80%
所有策略配置、告警分析、规则更新均在云端完成,企业无需配备专职安全工程师。一个控制台即可管理全量终端与服务器,策略批量下发,告警自动聚合分析,日常运维工作量降低80%以上。云端团队提供7×24小时运营支撑,弥补中小企业夜间、节假日的运维缺口。
3.行为驱动检测,对抗未知变种攻击
不依赖静态特征码库,基于行为模式与攻击链路识别勒索攻击,对新型变种、定制化勒索同样有效。云端情报全网同步,新攻击手段出现后小时级完成规则更新,远快于传统硬件设备的周级更新周期,防护时效性大幅提升。
4. 防护备份一体化,构建完整闭环
不同于传统方案中防护、备份分属两套独立产品,SaaS化方案实现从入口防护、主机检测到数据备份的全链路闭环。攻击发生时从检测、隔离到恢复形成完整流程,避免多产品对接断层导致的处置延误。
四、分步落地实施指南
SaaS化勒索防御方案部署简单,无需大规模改造,按照五步执行即可快速落地。
1. 资产梳理与分级
先完成全量IT资产盘点,梳理服务器、终端、业务系统清单,按业务重要程度分为核心、重要、一般三级:
- 核心级:生产服务器、ERP/MES系统、核心数据库;
- 重要级:办公服务器、财务系统、业务终端;
- 一般级:普通办公终端、测试环境。
优先保障核心级资产的防护与备份资源。
2. 轻量Agent批量部署
通过域策略、脚本批量推送轻量Agent,支持Windows、Linux等主流服务器与终端系统。安装过程无需重启业务系统,单终端CPU占用<1%,内存占用<100MB,对生产业务零感知。部署完成后自动接入云端管理平台,完成资产纳管。
3. 防护策略基线配置
基于行业最佳实践配置默认防护基线,再根据业务场景做差异化调整:
- 通用基线:开启勒索行为检测、诱饵文件防护、可信进程管控,默认阻断高危操作;
- 服务器侧:开启端口异常监控、进程白名单模式,严格限制非业务进程运行;
- 终端侧:开启邮件附件检测、移动介质管控,阻断钓鱼传播路径。
4.备份策略配置
按照3-2-1原则配置云端备份:
- 核心生产数据:每日全量备份+小时级增量备份,保留30天历史版本;
- 重要业务数据:每日增量备份,每周全量备份,保留15天历史版本;
- 每月至少执行一次恢复演练,验证备份可用性与恢复速度。
5. 常态化运营优化
- 日常:云端7×24小时监控告警,高危事件自动响应,同步推送企业负责人;
- 月度:输出安全运营报告,复盘攻击事件、漏洞风险与防护效果;
- 季度:开展勒索攻击应急演练,验证处置流程与恢复能力,持续优化防护策略。
五、方案对比:SaaS化 vs 传统硬件方案
|--------------|-----------------------|---------------------|
| 对比维度 | SaaS化轻量化方案 | 传统硬件防护方案 |
| 初期投入 | 低,订阅制付费,无硬件采购成本 | 高,需采购防火墙、服务器、存储等设备 |
| 部署周期 | 天级,批量部署Agent,配置云端下发 | 周级,需硬件到货、安装调试、网络改造 |
| 运维成本 | 低,云端统一运营,企业仅需对接 1 个接口 | 高,需专职人员配置、值守、维护多套设备 |
| 检测能力 | 行为驱动 + 云端情报,对未知变种效果好 | 特征码驱动,对新型变种响应滞后 |
| 业务影响 | 极低,轻量Agent无感知,不占用业务资源 | 较高,硬件设备需占用机房、带宽资源 |
| 备份兜底 | 云端物理隔离,不可篡改存储 | 本地备份易被连带加密,安全性依赖运维 |
| 适配场景 | 中小企业、分支办公、快速扩张团队 | 大型企业、有专职安全团队的机构 |
六、适用场景与选型建议
SaaS化勒索病毒防御方案并非适合所有企业,在以下场景中投入产出比最高:
-
中小制造、外贸企业:预算有限、无专职安全团队,核心需求是用低成本保障生产系统与数据安全;
-
多分支办公场景:分支机构分散,统一部署硬件成本高,云端统一管控效率更高;
-
业务快速扩张期:按需订阅、弹性扩容,不用提前采购硬件,业务扩张同步配套安全能力;
-
等保合规需求:快速满足网络安全等级保护的主机安全、数据备份要求,无需大规模建设。
对于已经部署基础硬件防火墙的企业,也可采用"原有硬件+SaaS终端防护+云备份"的混合模式,补齐主机检测与备份兜底的短板,用最小成本升级防护体系。
勒索病毒防护的本质是风险对抗,而非硬件的堆砌。SaaS化轻量化方案的核心价值,是将原本只有大型企业才能负担的完整防护能力,通过云端共享的方式低成本交付给中小企业。无需采购硬件、无需专职团队、快速部署上线,就能构建从入口到数据的完整闭环防御。
对于广大中小企业而言,安全建设可选择轻量化、可落地、可持续的SaaS化方案,用合理的投入守住核心风险。