Openclaw安装-Ubuntu22.04
一、Ubuntu 下用 NVM 管理 Node.js(推荐)
这是最主流的方式,能避免系统级 Node.js 版本冲突,步骤如下:
1. 先安装 NVM(Ubuntu 属于 Linux 体系,复用之前的安装命令)
bash
# 第一步:安装依赖(确保 curl/wget 可用)
sudo apt update && sudo apt install -y curl wget

# 第二步:安装 NVM(最新稳定版)
curl -o- https://raw.githubusercontent.com/nvm-sh/nvm/v0.39.7/install.sh | bash
2. 生效 NVM 环境(关键)
安装后终端不会立即识别 nvm 命令,需手动加载配置:
bash
# 针对 bash 终端(Ubuntu 默认)
source ~/.bashrc

# 如果是 zsh 终端,执行:
# source ~/.zshrc
3. 验证 NVM 安装
bash
nvm -v
# 输出版本号(如 0.39.7)则成功
4. 安装/使用 Node.js
bash
# 安装最新 LTS 版本(长期支持,稳定)
nvm install --lts

# 安装指定版本(如 20.x)
nvm install 20

# 查看已安装版本
nvm list

# 切换到指定版本
nvm use 20

# 验证 Node.js 和 npm
node -v  # 输出 Node 版本
npm -v   # 输出 npm 版本
5. 优化:配置国内镜像(解决下载慢)
bash
# 永久配置淘宝镜像,添加到 bashrc
echo 'export NVM_NODEJS_ORG_MIRROR=https://npmmirror.com/mirrors/node' >> ~/.bashrc
source ~/.bashrc
二、安装器安装
2.1 安装器脚本(推荐)
通过 npm 全局安装 openclaw 并运行新手引导。
plaintext
curl -fsSL https://openclaw.ai/install.sh | bash安装器标志:
plaintext
curl -fsSL https://openclaw.ai/install.sh | bash -s -- --help2.2 安装示意图:
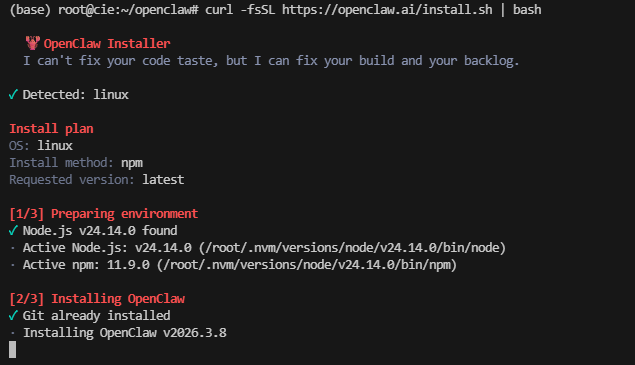
Installing OpenClaw v2026.3.8 的过程会有点久,10分钟以上;
2.3 安装成功后:
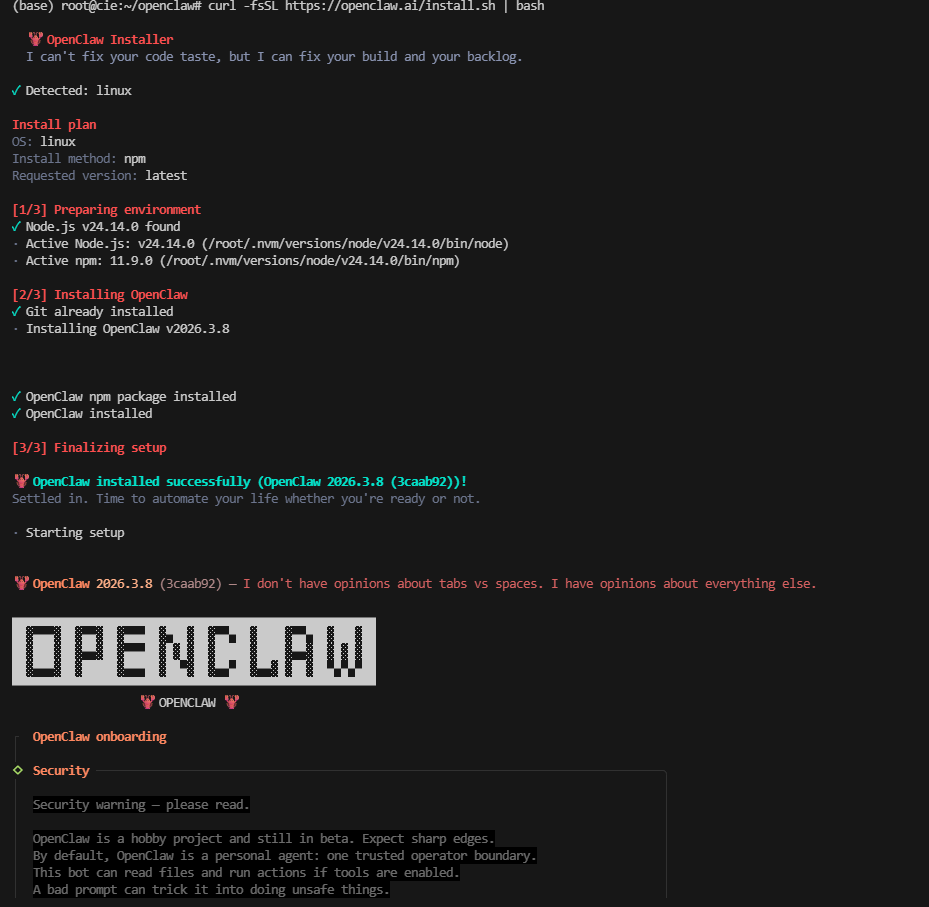
三、初始化向导
3.1 风险提示
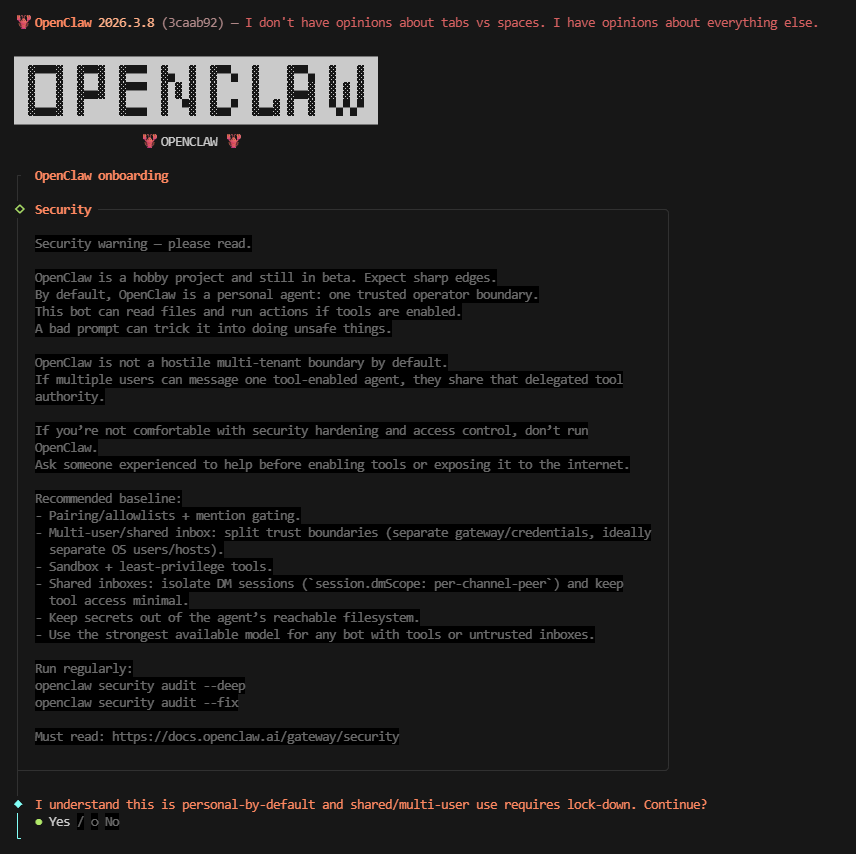
- 如果你是个人本地使用,且理解风险:
选择 Yes 继续,后续严格遵循安全建议,不要将其暴露到公网。
- 如果你是团队 / 多用户场景:
选择 No,先完成安全加固和权限隔离配置,再继续。
3.2 部署模式选择界面
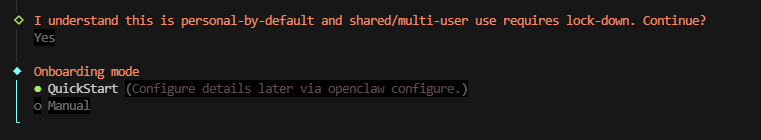
这是 OpenClaw 初始化流程中的部署模式选择界面,承接上一步的安全确认,核心是选择适合的配置路径。以下是两种模式的深度对比与选型建议,帮助你快速决策。
3.2.1、模式核心差异对比
| 选项 | 核心逻辑 | 适用场景 | 后续操作 | 优势 | 劣势 |
|---|---|---|---|---|---|
| Quickstart(快速启动) | 采用默认配置,跳过详细设置 | 个人测试、本地体验、功能验证 | 部署后通过 openclaw configure 命令补全配置 |
零配置成本,秒级启动,快速验证核心功能 | 安全与功能为默认值,需后期手动调整以适配生产/复杂场景 |
| Manual(手动配置) | 交互式逐一设置核心参数 | 团队部署、公网暴露、生产环境、自定义安全策略 | 部署过程中完成所有配置(如密钥、权限、工具集) | 一步到位,按需配置安全与功能,避免后期二次调整 | 配置成本高,需熟悉 OpenClaw 核心参数与安全基线 |
3.2.2、选型建议
-
优先选 Quickstart 的情况
-
首次接触 OpenClaw,仅需本地测试 AI 代理的文件操作、命令执行等基础能力。
-
部署环境为本地隔离环境(如 Docker 容器、离线虚拟机),安全风险可控。
-
需快速验证功能可行性,后续再根据需求优化配置。
-
-
必须选 Manual 的情况
-
计划将 OpenClaw 暴露至公网、局域网,或供多用户/团队使用。
-
需自定义安全策略(如沙箱限制、工具权限黑白名单、密钥管理)。
-
部署于生产环境,对稳定性、安全性、可维护性有严格要求。
-
3.2.3、后续操作指引
-
选择 Quickstart 后
-
部署完成后,执行以下命令进行后期配置:
-
重点补充:API 密钥、工具启用列表、安全审计规则、访问控制策略。
-
-
选择 Manual 后
-
跟随交互式提示,依次完成:
-
网关基础配置(端口、监听地址);
-
大模型参数(模型名称、API 端点、密钥);
-
工具权限配置(启用/禁用文件、命令、网络等工具);
-
安全配置(沙箱路径、权限隔离、审计日志路径)。
-
-
配置完成后,直接启动服务,无需后续补配。
-
结合你此前关注 Docker 部署与安全警告的背景,若为个人本地测试 ,建议选 Quickstart 快速上手;若为团队/生产使用 ,请务必选 Manual,严格遵循安全基线完成配置。
3.3 模型/认证提供商选择
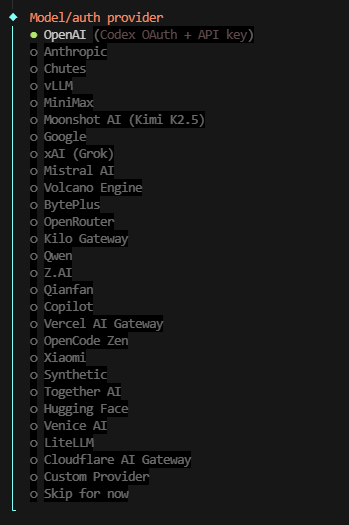
这是 OpenClaw 初始化流程中的 模型/认证提供商选择界面,你可以根据自己的需求选择合适的大模型服务。
3.3.1、界面选项解读
-
OpenAI (Codex QAUTH + API key):默认推荐选项,支持 GPT-3.5/4 等模型,需要配置 API Key。
-
Anthropic:Claude 系列模型提供商。
-
xAI (Grok):马斯克旗下的 Grok 大模型。
-
Google:Gemini 系列模型。
-
BytePlus、Moonshot AI (Kimi K2.5)、Qwen、Z.AI、Qianfan、Xiaomi 等:国内主流大模型服务。
-
OpenRouter、Cloudflare AI Gateway、Vercel AI Gateway:多模型聚合网关,可统一调用多家服务商的模型。
-
Custom Provider:自定义模型接入,支持私有部署或小众模型。
-
Skip for now :暂时跳过,后续通过
openclaw configure命令补全配置。
3.3.2、选型建议
-
个人快速体验
-
优先选择 OpenAI (如果已有 API Key)或 OpenRouter(可聚合多家模型)。
-
若在国内,可选择 Moonshot AI (Kimi K2.5) 、BytePlus 或 Qwen,访问速度和稳定性更佳。
-
-
团队/生产环境
-
若已有统一的模型网关(如 Cloudflare AI Gateway、Vercel AI Gateway),直接选择对应选项,便于权限和成本管理。
-
若使用私有部署模型,选择 Custom Provider,配置自定义的 API 端点和认证方式。
-
-
暂时跳过
- 若当前没有可用的模型 API Key,可选择 Skip for now ,后续通过
openclaw configure命令补全配置,不影响基础功能的测试。
- 若当前没有可用的模型 API Key,可选择 Skip for now ,后续通过
3.3.3、后续操作
-
选择具体提供商后,跟随提示输入 API Key 、模型名称 、API 端点(如适用)等信息。
-
配置完成后,OpenClaw 会自动测试连接,确保模型可用。
-
若选择跳过,后续可通过以下命令重新配置:
3.4 OpenClaw 对接通义千问(Qwen)时的 OAuth 授权流程
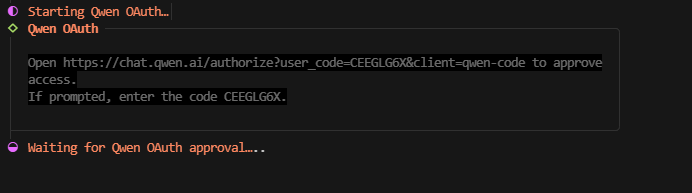
这是 OpenClaw 对接通义千问(Qwen)时的 OAuth 授权流程,你需要完成以下步骤来完成认证:
-
打开授权链接 在浏览器中访问:
plaintexthttps://chat.qwen.ai/authorize?user\_code=CEEGL6GX&client=qwen-code -
完成授权
-
登录你的通义千问账号。
-
页面会提示你输入用户码
CEEGL6GX,或直接确认授权。 -
确认授权后,OpenClaw 会自动获取访问令牌。
-
-
等待连接 完成网页授权后,终端会显示"Waiting for Qwen OAuth approval...",此时只需等待,OpenClaw 会自动完成后续配置。
常见问题与注意事项
-
链接无法访问:检查网络是否可访问通义千问服务,或尝试更换浏览器。
-
授权超时:如果长时间未操作,授权码会失效,需重新发起流程。
-
权限问题:确保你的通义千问账号已开通 API 访问权限。
授权完成后,OpenClaw 就可以通过通义千问模型执行任务了。
3.5 这是 OpenClaw 完成通义千问(Qwen)OAuth 授权后的配置界面
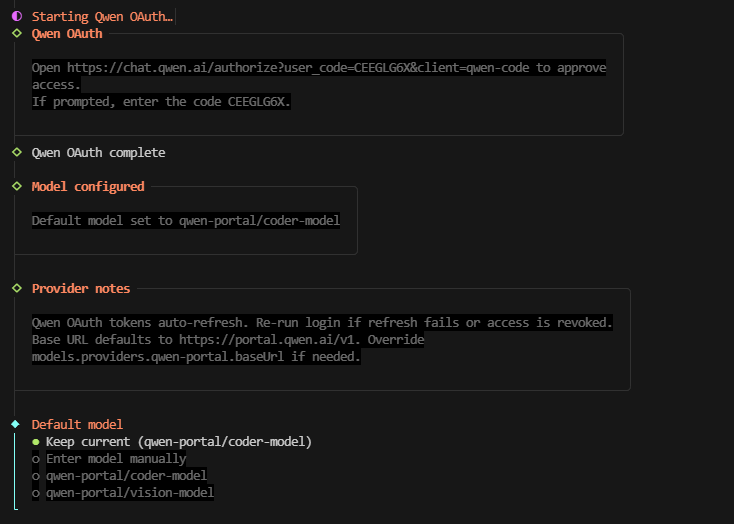
这是 OpenClaw 完成通义千问(Qwen)OAuth 授权后的配置界面,核心信息如下:
1. 配置状态
-
Qwen OAuth complete:OAuth 授权已成功完成。
-
Model configured :模型已配置,默认模型为
qwen-portal/coder-model。
2. Provider notes(提供商说明)
-
Token 自动刷新:Qwen OAuth 令牌会自动刷新,如果刷新失败或访问被撤销,需要重新执行登录流程。
-
Base URL 默认值 :基础 URL 默认为
https://portal.qwen.ai/v1\,可通过models.providers.qwen-portal.baseUrl进行覆盖。
3. Default model(默认模型)选择
你可以选择以下选项:
-
Keep current (qwen-portal/coder-model):保持当前的代码模型,适合代码生成、调试等场景。
-
Enter model manually:手动输入模型名称,用于指定私有或特定版本的模型。
-
qwen-portal/coder-model:代码专用模型,优化了编程相关任务。
-
qwen-portal/vision-model:视觉模型,支持图像理解、多模态交互。
4. 下一步建议
-
如果你主要进行代码开发、调试或嵌入式 UI 开发(如你之前关注的 LVGL 等),建议选择 Keep current (qwen-portal/coder-model)。
-
如果你需要处理图像、多模态任务,可以切换到
qwen-portal/vision-model。 -
选择完成后,OpenClaw 会使用该默认模型执行后续任务。
3.6 OpenClaw 中关于频道(Channels)工作原理
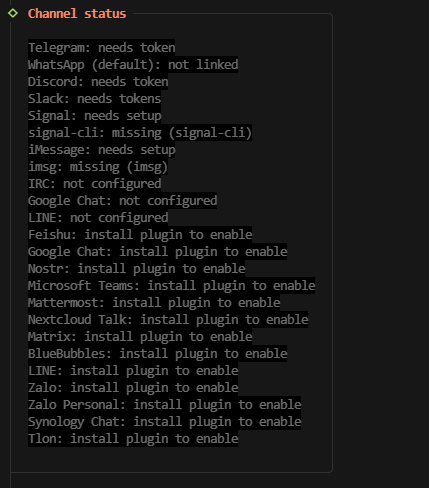
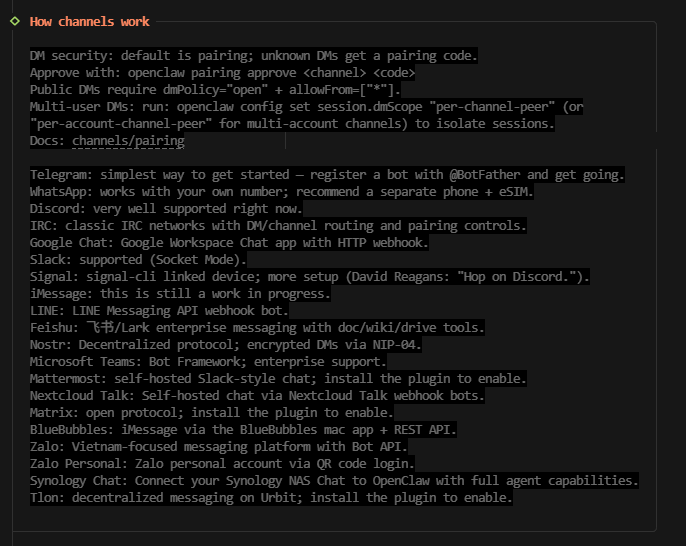
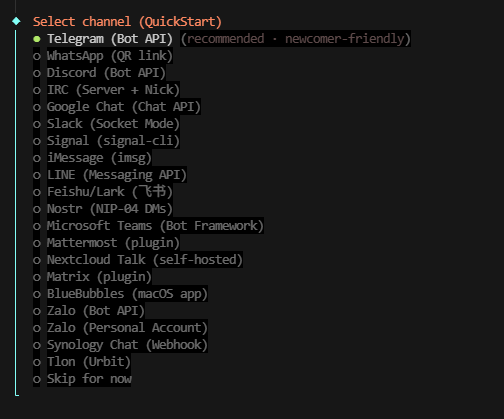
这是 OpenClaw 中关于频道(Channels)工作原理的说明文档,核心是安全机制和各渠道的接入方式,我帮你梳理一下重点:
3.6.1、核心安全机制
-
DM 安全(默认配对模式)
-
陌生私信(DM)会要求提供配对码(pairing code),防止未授权访问。
-
批准配对:使用命令
openclaw pairing approve <channel> <code>。 -
公共 DM:默认策略为
dmPolicy="open" + allowFrom=["*"],这在公网环境下风险较高,建议修改为白名单模式。 -
多用户 DM:通过
openclaw config set session.dmScope "per-channel-peer"或"per-account-channel-peer"来隔离会话,避免跨用户权限泄露。 -
官方文档:
Docs: channels/pairing。
-
-
安全建议
-
公网部署时,务必关闭
allowFrom=["*"],改用白名单。 -
多用户场景下,必须启用会话隔离,防止权限越界。
-
3.6.2、各渠道接入方式与特点
| 渠道 | 接入方式 | 特点与注意事项 |
|---|---|---|
| Telegram | 注册 Bot(@BotFather)获取 Token | 最简单的入门方式,Bot 生态成熟,适合个人测试。 |
| 绑定个人号码(推荐独立号码 + eSIM) | 支持度高,但需注意账号安全和隐私。 | |
| Discord | 原生支持,配置简单 | 对开发者友好,社区活跃,适合团队协作。 |
| IRC | 经典 IRC 网络 | 支持 DM/频道路由和配对控制,适合技术爱好者。 |
| Google Chat | Google Workspace Chat + HTTP Webhook | 企业协作场景,需配置 Workspace 权限。 |
| Slack | Socket Mode | 企业级协作,支持实时事件处理。 |
| Signal | signal-cli 客户端 | 需额外安装命令行工具,隐私性强但配置复杂。 |
| iMessage | 开发中(WIP) | 目前支持有限,需等待后续更新。 |
| LINE | Messaging API Webhook | 日本/东南亚主流通讯工具,需配置 API 权限。 |
| Feishu(飞书) | 企业级消息 | 通过官方文档配置,适合国内团队协作。 |
| Nostr | 去中心化协议 | 加密 DM 通过 NIP-04,适合隐私优先场景。 |
| Microsoft Teams | Bot Framework | 企业级支持,需配置 Azure 应用。 |
| Mattermost | 自托管 Slack 风格 | 需安装 Webhook 插件。 |
| Nextcloud Talk | 自托管聊天 | 需安装插件启用。 |
| Matrix | 开放协议 | 需安装插件启用。 |
| BlueBubbles | BlueBubbles Mac 应用 + REST API | 用于在非 Apple 设备上使用 iMessage。 |
| Zalo / Zalo Personal | 越南平台 | 通过 QR 码登录,需安装插件。 |
| Synology Chat | 群晖 NAS 聊天 | 集成到 NAS,需安装插件。 |
| Tlon | Urbit 上的去中心化消息 | 需安装插件启用。 |
3.6.3、下一步建议
-
个人测试 :优先选择 Telegram 或 Discord,配置简单,能快速验证 OpenClaw 的核心功能。
-
团队协作 :根据团队现有工具选择,如国内团队可选 Feishu ,国际团队可选 Slack 或 Google Chat。
-
隐私优先 :考虑 Signal 或 Nostr,但需接受更高的配置复杂度。
3.7 插件安装
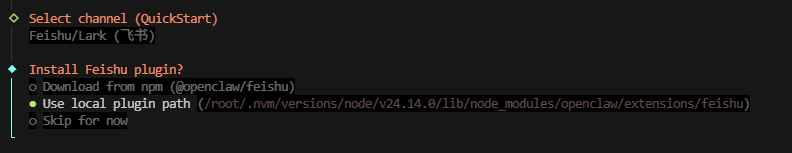
这是 OpenClaw 配置飞书(Feishu/Lark)频道时的插件安装选项,有三种选择:
1. 选项解读
-
Download from npm (@openclaw/feishu)
-
从官方 npm 仓库下载最新版飞书插件,适合首次安装或需要更新到最新版本的场景。
-
优点:版本最新,官方维护;缺点:依赖网络环境。
-
-
Use local plugin path (/root/.nvm/versions/node/v24.14.0/lib/node_modules/openclaw/extensions/feishu)
-
使用本地已存在的插件目录,适合你已经下载或修改过插件代码、需要本地调试的场景。
-
优点:无需网络,可直接使用本地修改版;缺点:需要确保路径下的插件完整可用。
-
-
Skip for now
-
暂时跳过插件安装,后续通过
openclaw configure命令补全配置。 -
优点:快速推进初始化流程;缺点:飞书频道暂时无法使用。
-
2. 选型建议
-
首次使用 / 标准安装 :选择 Download from npm,确保使用官方最新、最稳定的版本。
-
本地开发 / 调试插件 :选择 Use local plugin path,直接指向你修改后的插件目录。
-
先完成核心配置 :选择 Skip for now,后续再补全飞书频道的配置。
3. 后续步骤(以选择 Download from npm 为例)
-
等待插件下载安装完成。
-
跟随提示配置飞书应用的 App ID 、App Secret 、Verification Token 等信息。
-
配置飞书开放平台的 事件订阅 和 消息接收地址,将事件推送到 OpenClaw 服务。
-
重启 OpenClaw 服务,测试飞书频道的消息收发功能。
3.8 插件安装完成后的凭证配置指引
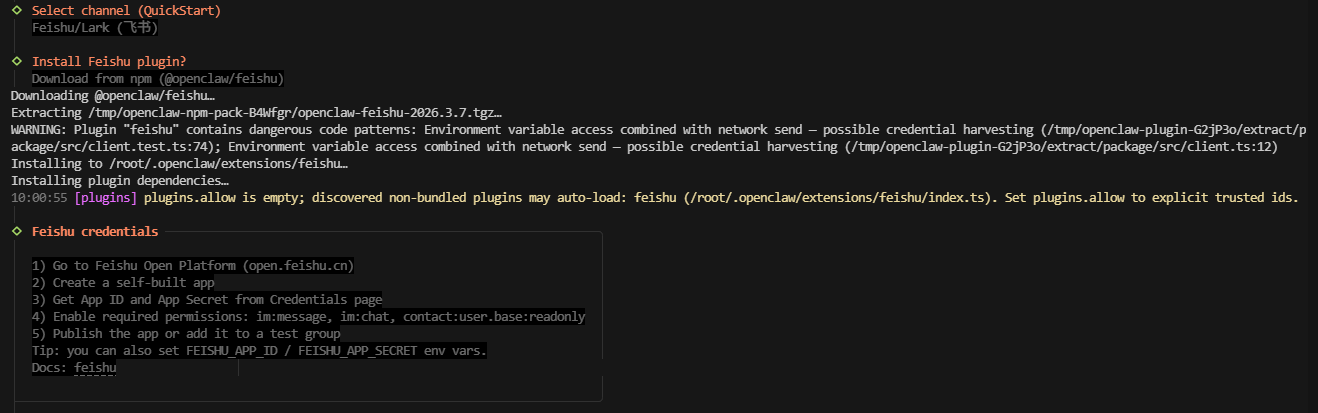
这是 OpenClaw 飞书(Feishu/Lark)插件安装完成后的凭证配置指引,关键信息和下一步操作:
3.8.1、安装状态与警告
-
安装成功 :飞书插件已从 npm 下载、解压并安装到
/root/.openclaw/extensions/feishu,依赖也已完成安装。 -
安全警告:
-
插件包含"环境变量访问 + 网络发送"的代码模式,存在凭证窃取风险,这是 OpenClaw 对高权限插件的标准安全提示。
-
提示
plugins.allow is empty,建议你显式设置信任的插件 ID,避免自动加载未授权插件。
-
-
自动加载提示 :飞书插件已被发现,后续会自动加载,你可以通过
plugins.allow配置显式信任。
3.8.2、飞书凭证配置步骤
-
访问飞书开放平台 :打开 open.feishu.cn,登录你的飞书账号。
-
创建自建应用:
-
进入"企业自建应用",创建一个新应用(选择"企业内部应用")。
-
填写应用名称、描述等基本信息。
-
-
获取 App ID 和 App Secret:
- 在应用的"凭证与基础信息"页面,复制
App ID和App Secret。
- 在应用的"凭证与基础信息"页面,复制
-
启用必要权限:
-
在"权限管理"中,添加并申请以下权限:
-
im:message(发送/接收消息) -
im:chat(访问会话信息) -
contact:user.base:readonly(读取用户基础信息)
-
-
-
发布或加入测试组:
- 将应用发布到企业,或添加到测试组,确保 OpenClaw 可以访问。
-
配置 OpenClaw:
-
方式一:通过环境变量设置(推荐):
-
方式二:通过
openclaw configure命令交互式配置。
-
3.8.3、安全加固建议
-
显式信任插件 :在 OpenClaw 配置中设置
plugins.allow,仅允许飞书插件加载: -
权限最小化:仅启用飞书插件所需的最小权限集,避免过度授权。
-
凭证保护 :不要将
App ID和App Secret硬编码在代码或配置文件中,优先使用环境变量或密钥管理服务。
3.8.4、下一步
完成凭证配置后,重启 OpenClaw 服务,即可通过飞书与 OpenClaw 交互。你可以发送消息、@提及机器人,测试其代码生成、文件操作等能力。
3.9 App Secret 存储方式
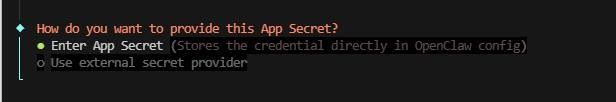
这是 OpenClaw 中关于 App Secret 存储方式 的选择界面,两种方式各有适用场景:
1. 选项解读
-
Enter App Secret (Stores the credential directly in OpenClaw config)
-
直接将 App Secret 明文存储在 OpenClaw 的配置文件中。
-
优点:配置简单,无需额外依赖,适合个人测试或本地环境。
-
缺点:安全性较低,配置文件泄露会导致密钥直接暴露。
-
-
Use external secret provider
-
使用外部密钥管理服务(如 AWS Secrets Manager、HashiCorp Vault、本地密钥环等)来存储和获取 App Secret。
-
优点:安全性高,密钥不直接存储在配置文件中,适合生产环境或多用户场景。
-
缺点:配置复杂,需要额外部署和维护密钥管理服务。
-
2. 选型建议
-
个人本地测试 / 快速验证 :选择 Enter App Secret,快速完成配置,优先验证功能可行性。
-
团队协作 / 生产环境 / 公网暴露 :选择 Use external secret provider,严格遵循安全最佳实践,避免密钥泄露风险。
3. 后续操作
-
若选择直接输入:跟随提示输入 App Secret,OpenClaw 会将其加密或明文写入配置文件。
-
若选择外部密钥管理:需要先部署并配置对应的密钥服务,然后在 OpenClaw 中指定密钥的引用路径或标识符。
3.10 插件的连接模式选择界面
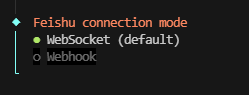
这是 OpenClaw 飞书(Feishu/Lark)插件的连接模式选择界面,两种模式各有适用场景:
1. 模式对比
| 模式 | 特点 | 适用场景 | 优势 | 劣势 |
|---|---|---|---|---|
| WebSocket (default) | 由 OpenClaw 主动与飞书服务器建立长连接,实时接收事件推送 | 个人测试、本地部署、无公网 IP 的环境 | 无需公网暴露,配置简单,实时性高 | 依赖网络稳定性,连接中断后需重连 |
| Webhook | 飞书服务器将事件通过 HTTP 请求推送到 OpenClaw 暴露的公网端点 | 公网部署、生产环境、需要高可用性的场景 | 连接稳定,适合大规模消息处理 | 需要公网 IP 或域名,配置 HTTPS 和安全防护 |
2. 选型建议
-
个人本地测试 / 无公网环境 :选择 WebSocket (default),无需额外配置网络,快速启用。
-
公网部署 / 生产环境 :选择 Webhook,确保消息可靠送达,同时配置 IP 白名单和签名验证提升安全性。
3. 后续配置要点
-
WebSocket 模式:
-
无需额外网络配置,OpenClaw 会自动维护长连接。
-
重启服务后连接会自动重建。
-
-
Webhook 模式:
-
在飞书开放平台配置事件订阅,将
Request URL指向你的 OpenClaw 服务地址(如https://your-domain.com/webhook/feishu\)。 -
配置 Encrypt Key 和 Verification Token,并在 OpenClaw 中同步配置。
-
确保服务端已配置 HTTPS,避免明文传输敏感数据。
-
3.11 飞书插件的群组聊天策略配置
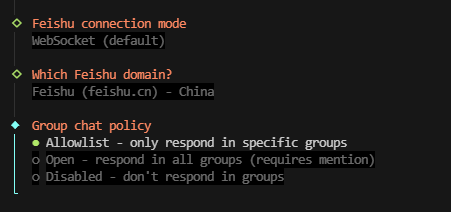
这是 OpenClaw 飞书插件的群组聊天策略配置 ,用于控制机器人在群组中的响应行为,三种选项的核心区别在于响应范围和安全级别:
1. 选项解读
-
Allowlist - only respond in specific groups
-
仅在白名单指定的群组中响应,是最安全的模式。
-
需手动配置群组 ID 白名单,避免在无关群组中被触发。
-
适合企业内部协作,严格控制机器人的使用范围。
-
-
Open - respond in all groups (requires mention)
-
在所有群组中响应,但必须通过
@机器人提及才会触发。 -
兼顾便利性和一定的安全性,避免自动响应所有消息。
-
适合团队内部测试或开放度较高的场景。
-
-
Disabled - don't respond in groups
-
完全禁用群组响应,机器人仅在私信(DM)中可用。
-
安全级别最高,避免在群组中产生不必要的干扰或信息泄露。
-
适合个人使用或对隐私要求极高的场景。
-
2. 选型建议
-
企业协作 / 严格权限控制 :选择 Allowlist,明确指定可使用机器人的群组,避免越权访问。
-
团队测试 / 开放协作 :选择 Open (requires mention),兼顾便利性和安全性。
-
个人使用 / 隐私优先 :选择 Disabled,仅通过私信与机器人交互。
3. 后续配置
-
若选择 Allowlist:需在 OpenClaw 配置中添加群组 ID 白名单,例如:
-
若选择 Open (requires mention) :确保团队成员知晓需通过
@机器人触发响应。 -
若选择 Disabled:机器人将忽略所有群组消息,仅响应私信。
3.12 群组ID白名单
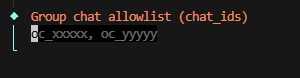
这是 OpenClaw 飞书插件中配置群组ID白名单的输入框,你需要按以下格式填写:
-
多个群组 ID 用英文逗号
,分隔,不要加空格。 -
每个群组 ID 是飞书原生的 ID(通常以
oc_开头),例如:
操作步骤
-
在飞书客户端获取群组 ID:
- 打开目标群组 → 右上角「群设置」→「群信息」→ 复制「群ID」。
-
将多个群组 ID 用英文逗号拼接,直接填入这个输入框。
-
确认后,OpenClaw 会自动保存配置,仅在这些白名单群组中响应消息。
注意事项
-
确保群组 ID 格式正确(
oc_开头),不要使用自定义名称。 -
若后续需要修改,可通过
openclaw configure重新进入此配置项,或直接编辑配置文件。
3.13 飞书基础配置已完成
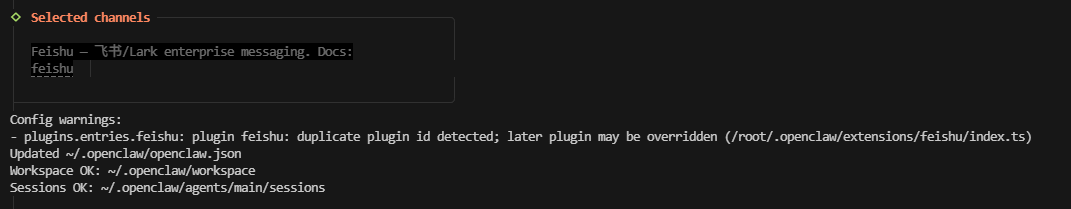
这是 OpenClaw 飞书频道配置完成后的最终校验界面 ,核心信息包含配置成功确认 与一个关键的插件冲突警告。以下是详细解读与解决方案:
3.13.1、核心状态解读
| 项目 | 状态 | 含义 |
|---|---|---|
| Selected channels | Feishu - 飞书 | 飞书频道已成功选定并启用。 |
| Config warnings | 存在重复插件ID警告 | 系统检测到两个来源的 feishu 插件,存在覆盖风险。 |
| Workspace | OK | 工作区目录 ~/.openclaw/workspace 正常。 |
| Sessions | OK | 会话目录 ~/.openclaw/agents/main/sessions 正常。 |
3.13.2、关键问题:重复插件 ID 警告
1. 问题原因
你在配置过程中可能重复安装 了飞书插件(例如先从 npm 下载,又指向了本地路径,或旧版本插件未清理),导致系统检测到多个 ID 为 feishu 的插件。OpenClaw 会采用"后加载覆盖先加载"的策略,可能导致插件运行异常或配置失效。
2. 解决方案(按优先级排序)
方案 A:清理重复插件(推荐,彻底解决)
-
停止 OpenClaw 服务:
-
查看插件目录,删除多余的飞书插件文件夹:
-
仅保留一个版本(建议保留你最后配置的本地路径版本),删除其他重复项。
-
重启服务:
方案 B:通过配置强制指定信任的插件(快速规避)
利用之前提到的 plugins.allow 配置,强制系统只加载指定路径的插件,忽略重复项:
bash
# 仅允许加载你确认的那个飞书插件
openclaw config set plugins.allow '["/root/.openclaw/extensions/feishu/index.ts"]'
openclaw restart
方案 C:忽略警告(仅限测试环境)
如果当前飞书机器人功能正常(能收发消息),说明覆盖策略已生效,可暂时忽略此警告。但生产环境必须处理,否则可能因版本更新导致故障。
3.13.3、后续验证步骤
配置完成后,务必在飞书进行以下测试,确保链路通畅:
-
私信测试:直接给机器人发送消息,查看是否回复。
-
群组测试 :在白名单群组中
@机器人发送消息,验证白名单策略是否生效。 -
功能测试 :发送简单的指令(如
列出当前目录文件或写一段 Python 代码),测试智能体核心能力。
3.13.4、总结
目前飞书频道的基础配置已完成 ,工作区和会话目录均正常。唯一的隐患是插件重复 ,建议优先采用方案 A 清理冗余文件,以保证生产环境的稳定性。
3.14 Web 搜索工具配置
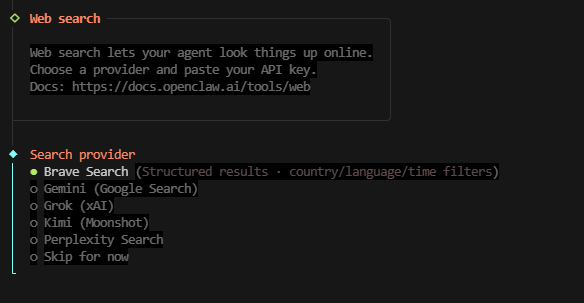
这是 OpenClaw 中 Web 搜索工具的配置界面,用于让智能体具备联网查询能力。以下是各选项的特点和选型建议:
3.14.1、各搜索提供商特点
| 选项 | 特点与优势 | 适用场景 |
|---|---|---|
| Brave Search | 结构化结果,支持国家/语言/时间等高级过滤,隐私友好 | 需要精准、结构化的搜索结果,或对隐私有要求的场景 |
| Gemini (Google Search) | 基于 Google 搜索,结果全面,与 Gemini 大模型深度集成 | 需要广泛、高质量的网页信息,且已使用 Gemini 模型 |
| Grok (xAI) | 与 xAI Grok 模型联动,适合实时、偏技术类的信息查询 | 已使用 Grok 模型,需要快速获取技术或行业动态 |
| Kimi (Moonshot) | 与 Moonshot AI(Kimi)模型联动,对中文内容支持更好 | 主要处理中文信息,且已使用 Kimi 模型 |
| Perplexity Search | 专注于提供详细、可引用的搜索摘要,适合深度信息检索 | 需要深度分析、引用来源的场景 |
| Skip for now | 暂时跳过,后续通过 openclaw configure 补全配置 |
先测试核心功能,后续再启用联网能力 |
3.14.2、选型建议
-
中文场景 / 国内使用 :优先选择 Kimi (Moonshot),对中文内容的支持和访问速度更优。
-
精准结构化结果 / 隐私优先 :选择 Brave Search,高级过滤功能能提升信息获取效率。
-
已使用 Gemini 模型 :选择 Gemini (Google Search),实现模型与搜索能力的无缝集成。
-
快速测试 / 先核心后扩展 :选择 Skip for now,后续再根据需求配置。
3.14.3、后续配置
选择具体提供商后,跟随提示输入对应的 API Key:
-
Brave Search:在 Brave Search API 申请 Key。
-
Gemini (Google Search):使用 Google Cloud 或 Gemini API Key。
-
Kimi (Moonshot):使用 Moonshot AI 平台的 API Key。
-
其他提供商同理,在对应平台获取 Key 后填入即可。
3.15 Web 搜索 的 API Key 输入界面
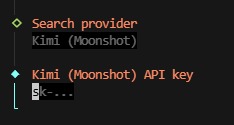
这是 OpenClaw 中配置 Kimi (Moonshot) Web 搜索 的 API Key 输入界面,你需要在这里填入从 Moonshot AI 平台获取的 API Key。
1. 获取 Kimi API Key
-
访问 Moonshot AI 开放平台,登录你的账号。
-
进入「API 密钥管理」页面,创建或复制你的 API Key(通常以
sk-开头)。
2. 配置步骤
-
在当前输入框中,直接粘贴你的 Kimi API Key。
-
确认后,OpenClaw 会自动保存该密钥,并启用 Web 搜索能力。
-
后续智能体在需要联网查询信息时,会自动调用 Kimi 搜索服务。
3. 注意事项
-
密钥安全:API Key 是敏感信息,请勿泄露或硬编码在代码中。
-
环境变量替代 :你也可以通过设置环境变量
MOONSHOT_API_KEY来配置,避免在配置文件中明文存储密钥。 -
测试验证:配置完成后,可以通过向智能体发送"帮我搜索一下最新的AI技术进展"等指令,验证 Web 搜索功能是否正常工作。
3.16 Skills状态汇总界面
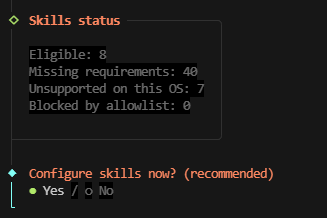
这是 OpenClaw 初始化后的技能(Skills)状态汇总界面,显示了当前可用技能的统计和配置建议:
3.16.1、技能状态解读
-
Eligible: 8:有 8 个技能满足当前环境的依赖条件,可以直接启用。
-
Missing requirements: 40:有 40 个技能因缺少依赖(如系统库、第三方工具、API Key)而暂时无法启用。
-
Unsupported on this OS: 7:有 7 个技能与当前操作系统不兼容(例如某些仅支持 Windows 的工具)。
-
Blocked by allowlist: 0:没有技能被白名单策略阻止。
3.16.2、配置建议
-
Yes(推荐):进入技能配置界面,手动选择并启用你需要的技能(如文件操作、代码执行、网络工具等)。这能让智能体具备更强的"动手"能力,同时遵循最小权限原则。
-
No :暂时跳过配置,后续通过
openclaw configure命令补全。适合先快速验证核心对话能力,再逐步扩展功能。
3.16.3、下一步建议
-
优先启用核心技能:根据你的使用场景,优先启用与代码开发、文件操作、系统管理相关的技能(这与你之前关注的嵌入式开发、UI 设计等场景高度相关)。
-
按需安装依赖 :对于缺失依赖的技能,OpenClaw 会提示所需的安装命令(如
apt install、pip install),按需安装即可。 -
安全加固:启用技能时,注意配置权限白名单,避免智能体执行未授权的高危操作。
3.17 OpenClaw 中安装缺失Skill依赖
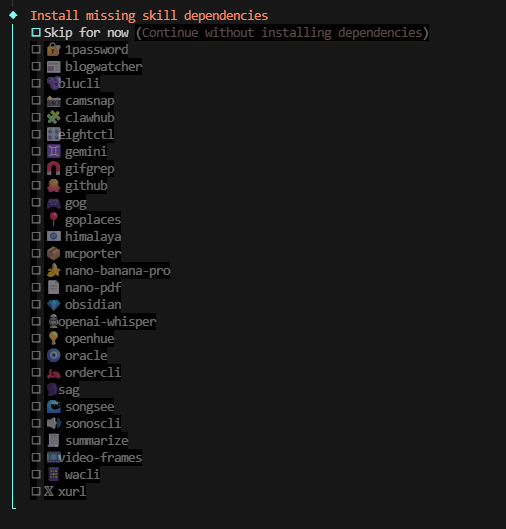
这是 OpenClaw 中安装缺失技能依赖的选择界面,你可以按需选择安装,也可以直接跳过。
3.17.1、选项解读
-
Skip for now (Continue without installing dependencies) :暂时跳过所有依赖安装,后续通过
openclaw configure或手动安装来补全。 -
下方列表:所有因缺少依赖而无法启用的技能,你可以勾选需要的技能,OpenClaw 会自动安装对应的依赖。
3.17.2、选型建议
-
快速测试 / 先核心后扩展 :选择 Skip for now,先完成初始化,验证飞书对话和基础代码能力,后续再根据需求安装特定技能。
-
按需启用开发相关技能:根据你之前关注的嵌入式/UI 开发场景,建议优先勾选以下技能(如果需要):
-
github:代码仓库操作、PR 管理。 -
clawhub:OpenClaw 自身的插件/技能管理。 -
nano-pdf:PDF 文档解析与生成,适合文档化开发。 -
openai-whisper:语音转文字,可用于语音指令控制。 -
video-frames:视频帧提取,可用于 UI 原型演示。
-
-
避免全量安装:全量安装会引入大量不必要的依赖,增加系统复杂度和安全风险,遵循"最小权限"原则,只安装真正需要的技能。
3.17.3、后续操作
-
若选择 Skip for now :直接完成初始化,后续可通过
openclaw skill install <skill-name>命令手动安装。 -
若勾选技能:OpenClaw 会自动检测并安装依赖(如
apt install、pip install等),安装完成后即可启用对应技能。
3.18 依赖安装失败界面
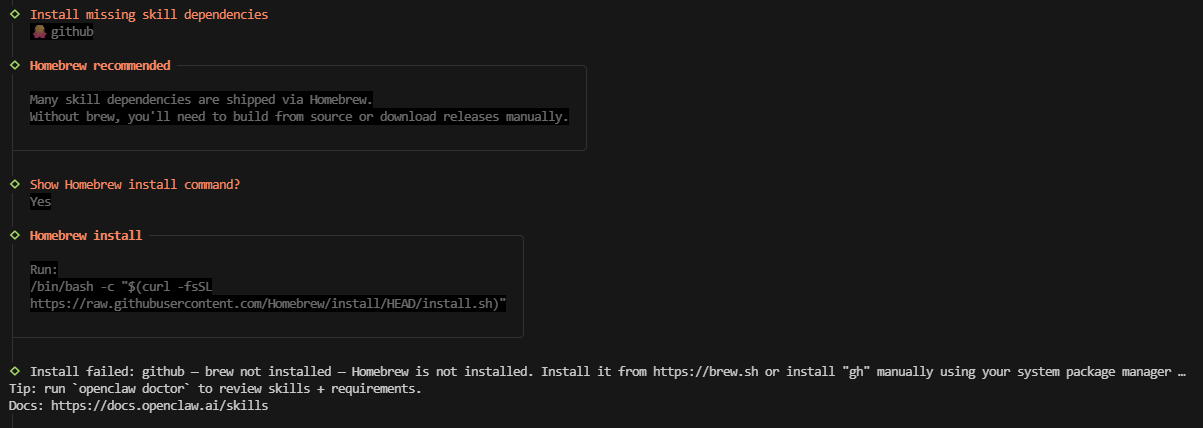
这是 OpenClaw 尝试安装 github 技能时的依赖安装失败界面,核心问题是 缺少 Homebrew 或 **gh** 命令行工具。
问题原因
-
你选择安装
github技能,它依赖 GitHub CLI (gh)。 -
OpenClaw 检测到系统未安装 Homebrew,而很多技能依赖(包括
gh)是通过 Homebrew 分发的。 -
因此,安装失败并提示你安装 Homebrew 或手动安装
gh
3.19 地点查询和地图相关
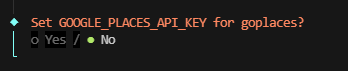
这是 OpenClaw 配置 goplaces 技能时的 API Key 设置提示,这个技能用于地点查询和地图相关功能。
选项说明
-
Yes:需要你提供 Google Places API Key,启用该技能。
-
No :暂时跳过,不配置该 API Key,
goplaces技能将无法使用。
建议
-
如果你没有使用地图/地点查询的需求,选择 No 即可,不影响核心的代码开发和飞书交互功能。
-
如果你确实需要该技能,可以在 Google Cloud 平台申请 Places API Key,之后通过
openclaw configure重新配置。
3.20 Gemini 模型
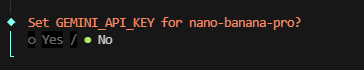
这是 OpenClaw 配置 nano-banana-pro 技能时的 API Key 设置提示,这个技能依赖 Gemini 模型来提供增强的 AI 能力。
选项说明
-
Yes:需要你提供 Gemini API Key,启用该技能。
-
No :暂时跳过,不配置该 API Key,
nano-banana-pro技能将无法使用。
建议
-
如果你已经配置了其他模型(如之前的 Qwen 或 Kimi),并且没有明确需要使用 Gemini 增强能力的场景,选择 No 即可,不影响核心的对话和代码能力。
-
如果你确实需要该技能,可以在 Google AI Studio 或 Google Cloud 平台申请 Gemini API Key,之后通过
openclaw configure重新配置。
3.21 Notion 笔记/知识库
这是 OpenClaw 配置 notion 技能时的 API Key 设置提示,这个技能用于与 Notion 笔记/知识库进行交互。
选项说明
-
Yes:需要你提供 Notion API Key,启用该技能。
-
No :暂时跳过,不配置该 API Key,
notion技能将无法使用。
建议
-
如果你没有使用 Notion 作为知识库或任务管理的需求,选择 No 即可,不影响核心的代码开发和飞书交互功能。
-
如果你确实需要该技能,可以在 Notion 开发者平台创建集成并获取 API Key,之后通过
openclaw configure重新配置。
3.22 OpenAI 的 DALL-E 等模型生成图像
这是 OpenClaw 配置 openai-image-gen 技能时的 API Key 设置提示,这个技能用于调用 OpenAI 的 DALL-E 等模型生成图像。
选项说明
-
Yes:需要你提供 OpenAI API Key,启用图像生成能力。
-
No :暂时跳过,不配置该 API Key,
openai-image-gen技能将无法使用。
建议
-
如果你没有图像生成的需求,选择 No 即可,不影响核心的对话、代码和飞书交互功能。
-
如果你确实需要该技能,可以在 OpenAI 平台申请 API Key,之后通过
openclaw configure重新配置。
3.23 OpenAI 的 Whisper API 进行语音转文字
这是 OpenClaw 配置 openai-whisper-api 技能时的 API Key 设置提示,这个技能用于调用 OpenAI 的 Whisper API 进行语音转文字。
选项说明
-
Yes:需要你提供 OpenAI API Key,启用语音转文字能力。
-
No :暂时跳过,不配置该 API Key,
openai-whisper-api技能将无法使用。
建议
-
如果你没有语音转文字的需求,选择 No 即可,不影响核心的对话、代码和飞书交互功能。
-
如果你确实需要该技能,可以在 OpenAI 平台申请 API Key,之后通过
openclaw configure重新配置。
3.24 ElevenLabs 服务来提供语音合成
这是 OpenClaw 配置 sag 技能时的 API Key 设置提示,这个技能依赖 ElevenLabs 服务来提供语音合成等能力。
选项说明
-
Yes:需要你提供 ElevenLabs API Key,启用该技能。
-
No :暂时跳过,不配置该 API Key,
sag技能将无法使用。
建议
-
如果你没有语音合成或相关语音交互的需求,选择 No 即可,不影响核心的对话、代码和飞书交互功能。
-
如果你确实需要该技能,可以在 ElevenLabs 平台申请 API Key,之后通过
openclaw configure重新配置。
3.25 Hooks 的配置界面
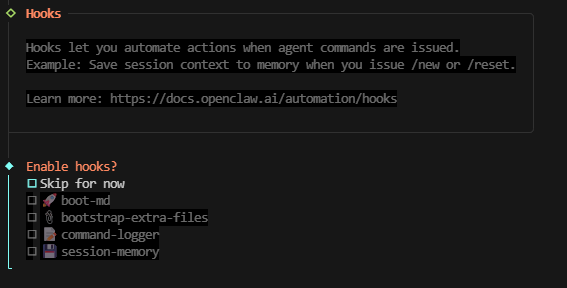
这是 OpenClaw 中 Hooks(钩子) 的配置界面,用于在智能体执行命令时自动触发特定操作,实现自动化工作流。
3.25.1、各 Hook 功能说明
-
boot-md:在启动时自动生成 Markdown 格式的启动报告或文档。
-
bootstrap-extra-files:在初始化时自动加载额外的配置文件或脚本。
-
command-logger:自动记录所有执行的命令和输出,便于审计和调试。
-
session-memory :在执行
/new或/reset等命令时,自动保存会话上下文到内存,实现状态持久化。
3.25.2、选型建议
-
快速测试 / 先核心后扩展 :选择 Skip for now,先完成初始化,验证核心功能,后续再根据需求启用 Hooks。
-
审计与调试需求 :建议启用 command-logger,方便追踪智能体的操作历史,排查问题。
-
会话管理需求 :建议启用 session-memory,避免在切换会话时丢失上下文,提升使用体验。
-
文档化需求 :如果需要自动生成启动报告,可启用 boot-md。
3.25.3、后续操作
-
若选择 Skip for now :直接完成初始化,后续可通过
openclaw configure重新配置 Hooks。 -
若勾选特定 Hook:OpenClaw 会在相应事件触发时自动执行对应的操作,无需额外干预。
3.26 OpenClaw 初始化完成后的最终校验界面

这是 OpenClaw 初始化完成后的最终校验界面,核心信息如下:
3.26.1、关键状态
-
Hooks 配置 :你选择了
Skip for now,暂时未启用任何钩子。 -
配置警告 :再次出现了
duplicate plugin id detected(检测到重复的插件 ID)警告,指向飞书插件。 -
配置覆盖 :系统已自动覆盖写入配置文件
/root/.openclaw/openclaw.json,并生成了备份文件/root/.openclaw/openclaw.json.bak。 -
工作区与会话:未提及异常,说明基础目录结构正常。
3.26.2、重复插件警告的处理建议
这个警告意味着系统检测到了两个 feishu 插件,可能导致功能异常或配置不生效。建议按以下步骤处理:
-
停止服务:
-
清理重复插件: 查看插件目录,删除冗余的飞书插件文件夹:
-
强制指定信任插件(可选): 通过配置强制系统只加载指定路径的插件,避免冲突:
-
重启服务:
3.26.3、后续验证
重启后,建议在飞书进行以下测试,确保链路通畅:
-
私信测试:直接给机器人发送消息,查看是否回复。
-
群组测试 :在白名单群组中
@机器人发送消息,验证白名单策略。 -
功能测试:发送简单指令(如"列出当前目录文件"),测试核心能力。
3.26.4、总结
目前 OpenClaw 的初始化流程已完成,配置文件已成功生成并备份。唯一的隐患是飞书插件重复,建议优先清理冗余文件,以保证生产环境的稳定性。
3.27 启动 Gateway 服务时的系统检查与运行日志
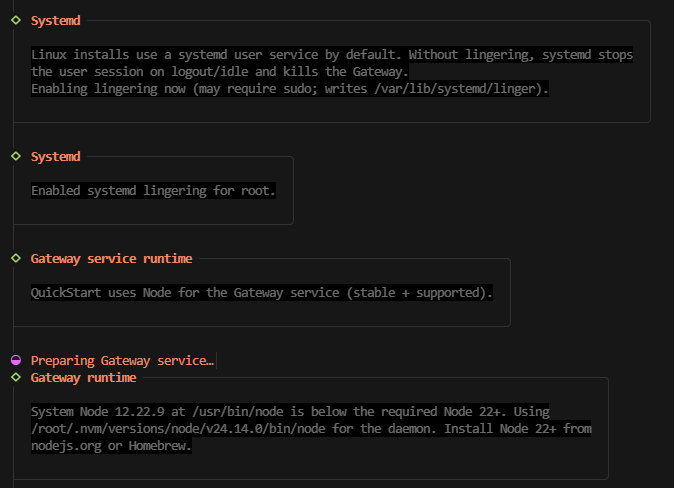
这是 OpenClaw 启动 Gateway 服务时的系统检查与运行日志,核心信息如下:
3.27.1、Systemd 相关
-
Lingering 已启用 :系统已为
root用户启用了systemd lingering,这可以确保 Gateway 服务在用户登出后继续运行,避免被系统终止。 -
这一步是正常的,保证了服务的后台稳定性。
3.27.2、Node.js 版本警告(关键)
-
问题 :系统默认的 Node.js 版本是
12.22.9,低于 OpenClaw 要求的v22+。 -
当前处理 :系统自动检测并切换到了
nvm管理的v24.14.0版本,用于运行 Gateway 服务。 -
建议:虽然当前可以运行,但为了彻底解决问题,建议将系统默认 Node.js 版本升级到 22+,避免后续出现兼容性问题。
3.27.3、后续操作建议
-
确认服务状态: 等待服务启动完成后,运行以下命令检查状态:
-
升级系统默认 Node.js(推荐):
-
使用
nvm设置默认版本: -
或从 nodejs.org 直接安装官方包。
-
-
测试核心功能: 启动后,在飞书向机器人发送指令,测试对话、代码执行等核心能力是否正常。
3.28 日志
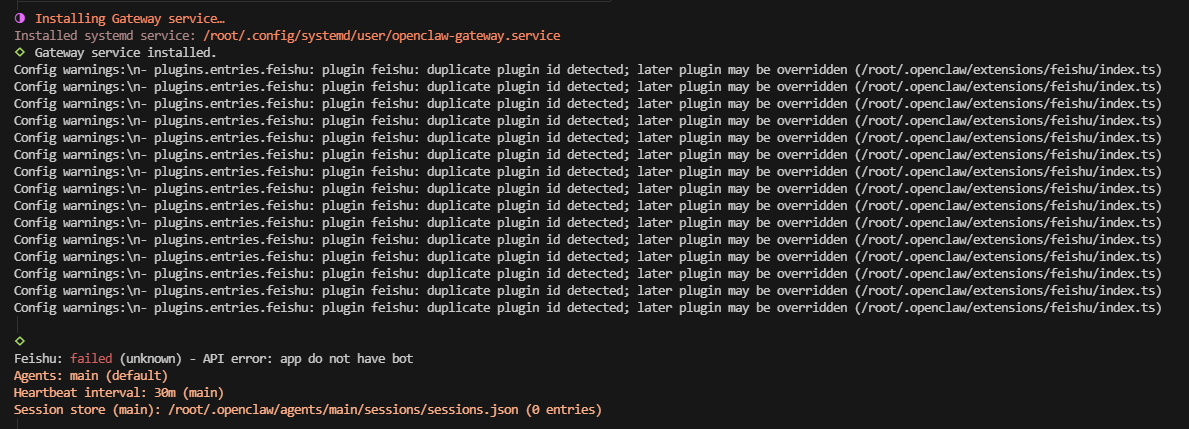
从日志可以看到,OpenClaw 启动后出现了两个核心问题:
1. 重复插件警告(非致命,但建议清理)
plaintext
Config warnings:\n- plugins.entries.feishu: plugin feishu: duplicate plugin id detected; later plugin may be overridden这是因为系统中存在多个 feishu 插件定义,可能是多次安装导致的。虽然服务能启动,但可能导致功能异常。
解决方法:
-
停止服务:
-
清理重复插件:
-
重启服务:
2. 飞书频道启动失败(关键错误)
plaintext
Feishu: failed (unknown) - API error: app do not have bot这是导致飞书机器人无法工作的直接原因,错误信息表明:你的飞书应用缺少"机器人"能力配置。
解决方法:
-
登录 飞书开放平台,进入你的应用。
-
在左侧菜单找到 应用功能 > 机器人 ,点击 启用机器人。
-
确保已正确配置:
-
事件订阅 URL(指向你的 OpenClaw 服务地址)
-
权限范围(至少包含
im:message相关权限) -
已发布应用到相应版本或测试环境
-
-
重启 OpenClaw 服务:
3. 其他状态
-
Gateway 服务已成功安装为 systemd 服务。
-
主代理(main)和会话存储均正常,只是飞书频道未就绪。
3.29 智能体
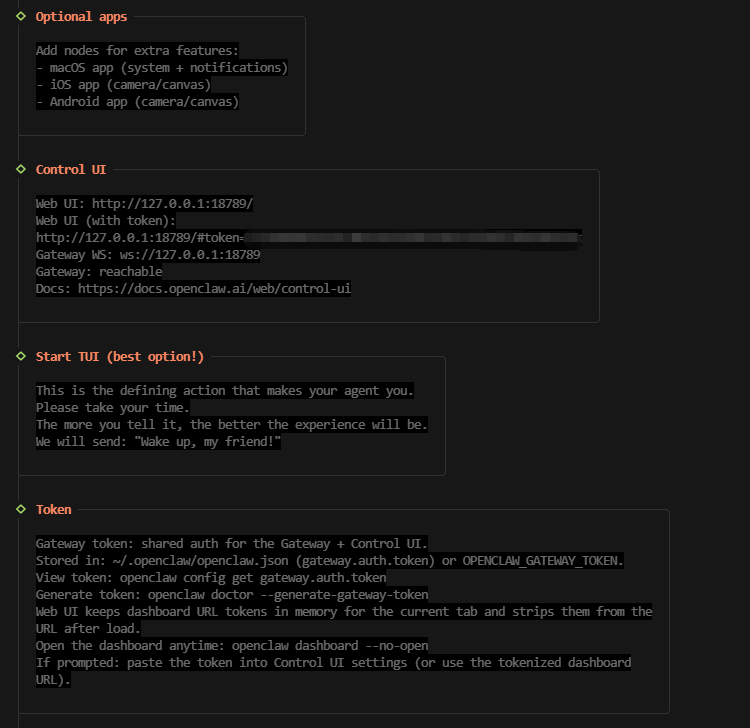
这是 OpenClaw 初始化完成后的最后一步,让你选择如何"孵化"你的智能体,同时也展示了服务的访问信息。
3.29.1、核心信息解读
-
Control UI 访问信息
-
Web UI 地址:
http://127.0.0.1:18789/\ -
带 Token 的 Web UI:
http://127.0.0.1:18789/#token=XXXXXXX\ -
Gateway 状态:
reachable(可访问) -
Token 存储:在
~/.openclaw/openclaw.json中,也可通过环境变量OPENCLAW_GATEWAY_TOKEN配置
-
-
孵化选项
-
Hatch in TUI (recommended):在终端界面中孵化,通过对话方式详细配置智能体的角色、能力和偏好,这是官方推荐的方式,能获得最佳的个性化体验。
-
Open the Web UI:直接打开浏览器中的 Web 控制面板进行配置。
-
Do this later :跳过配置,后续再通过
openclaw dashboard或openclaw hatch命令进行。
-
3.29.2、建议操作
-
如果你是首次使用,强烈建议选择 Hatch in TUI (recommended)。这会引导你完成一系列对话,让智能体更贴合你的使用场景(比如嵌入式开发、UI 设计等)。
-
如果你更喜欢图形化界面,可以选择 Open the Web UI,在浏览器中进行配置。
-
如果你想先测试服务是否正常,也可以选择 Do this later,后续再配置。
3.29.3、下一步
无论选择哪个选项,你都可以通过以下方式管理你的智能体:
-
打开仪表盘:
openclaw dashboard -
重新孵化:
openclaw hatch -
查看配置:
openclaw config get gateway.auth.token
3.30 Dashboard 访问方式
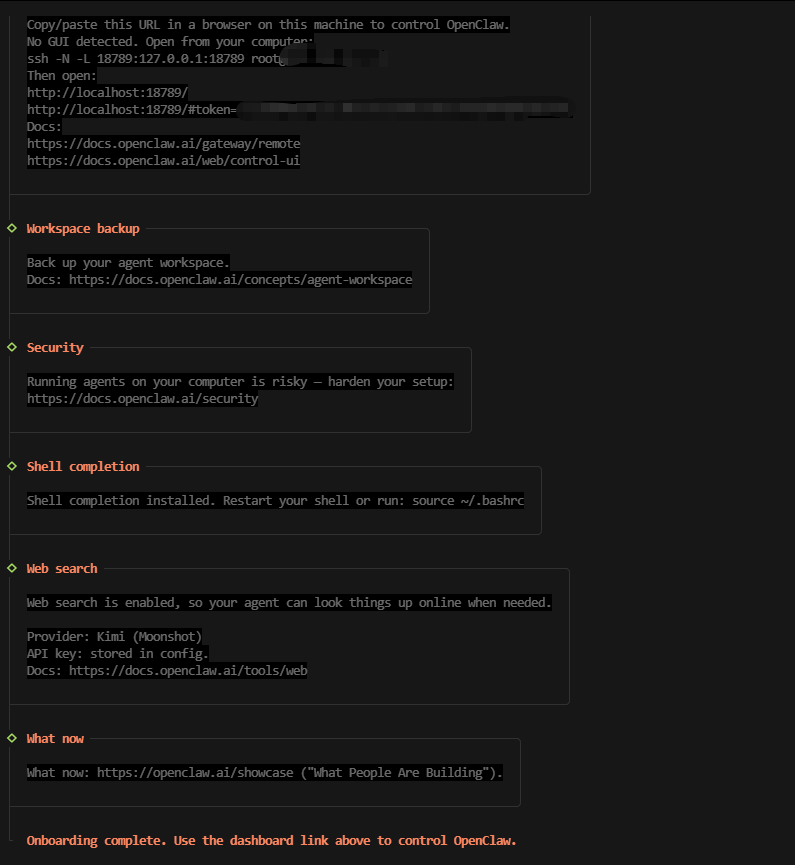
这是 OpenClaw 完成全部初始化后的最终就绪界面,核心信息如下:
3.30.1、Dashboard 访问方式
-
本地直接访问:
-
带 Token 链接:
http://127.0.0.1:18789/#token=XXXXXXXXXXX\ -
直接在服务器本地浏览器打开即可。
-
-
远程访问(无 GUI 时):
-
先建立 SSH 隧道:
■ ssh -N -L 18789:127.0.0.1:18789 root@192.168.XX.XXX-
然后在本地浏览器访问:
-
http://localhost:18789/\ -
或带 Token 链接:
http://localhost:18789/#token=XXXXXXXX\
-
-
3.30.2、已启用的核心能力
-
Web 搜索 :已启用,提供商为 Kimi (Moonshot),API Key 已存储在配置中。
-
Shell 补全 :已安装,重启 Shell 或执行
source ~/.bashrc即可生效。 -
Gateway 服务:已在后台稳定运行。
3.30.3、安全与备份提示
-
安全提醒 :在本地运行智能体存在风险,建议参考 安全文档 加固设置。
-
工作区备份:可通过相关命令备份智能体的工作区数据,避免丢失。
3.30.4、下一步
-
访问 Dashboard,开始配置和使用你的智能体。
-
修复之前的飞书频道问题(启用机器人、配置权限),让飞书交互功能正常工作。
-
根据需要启用更多技能和 Hooks,扩展智能体能力。