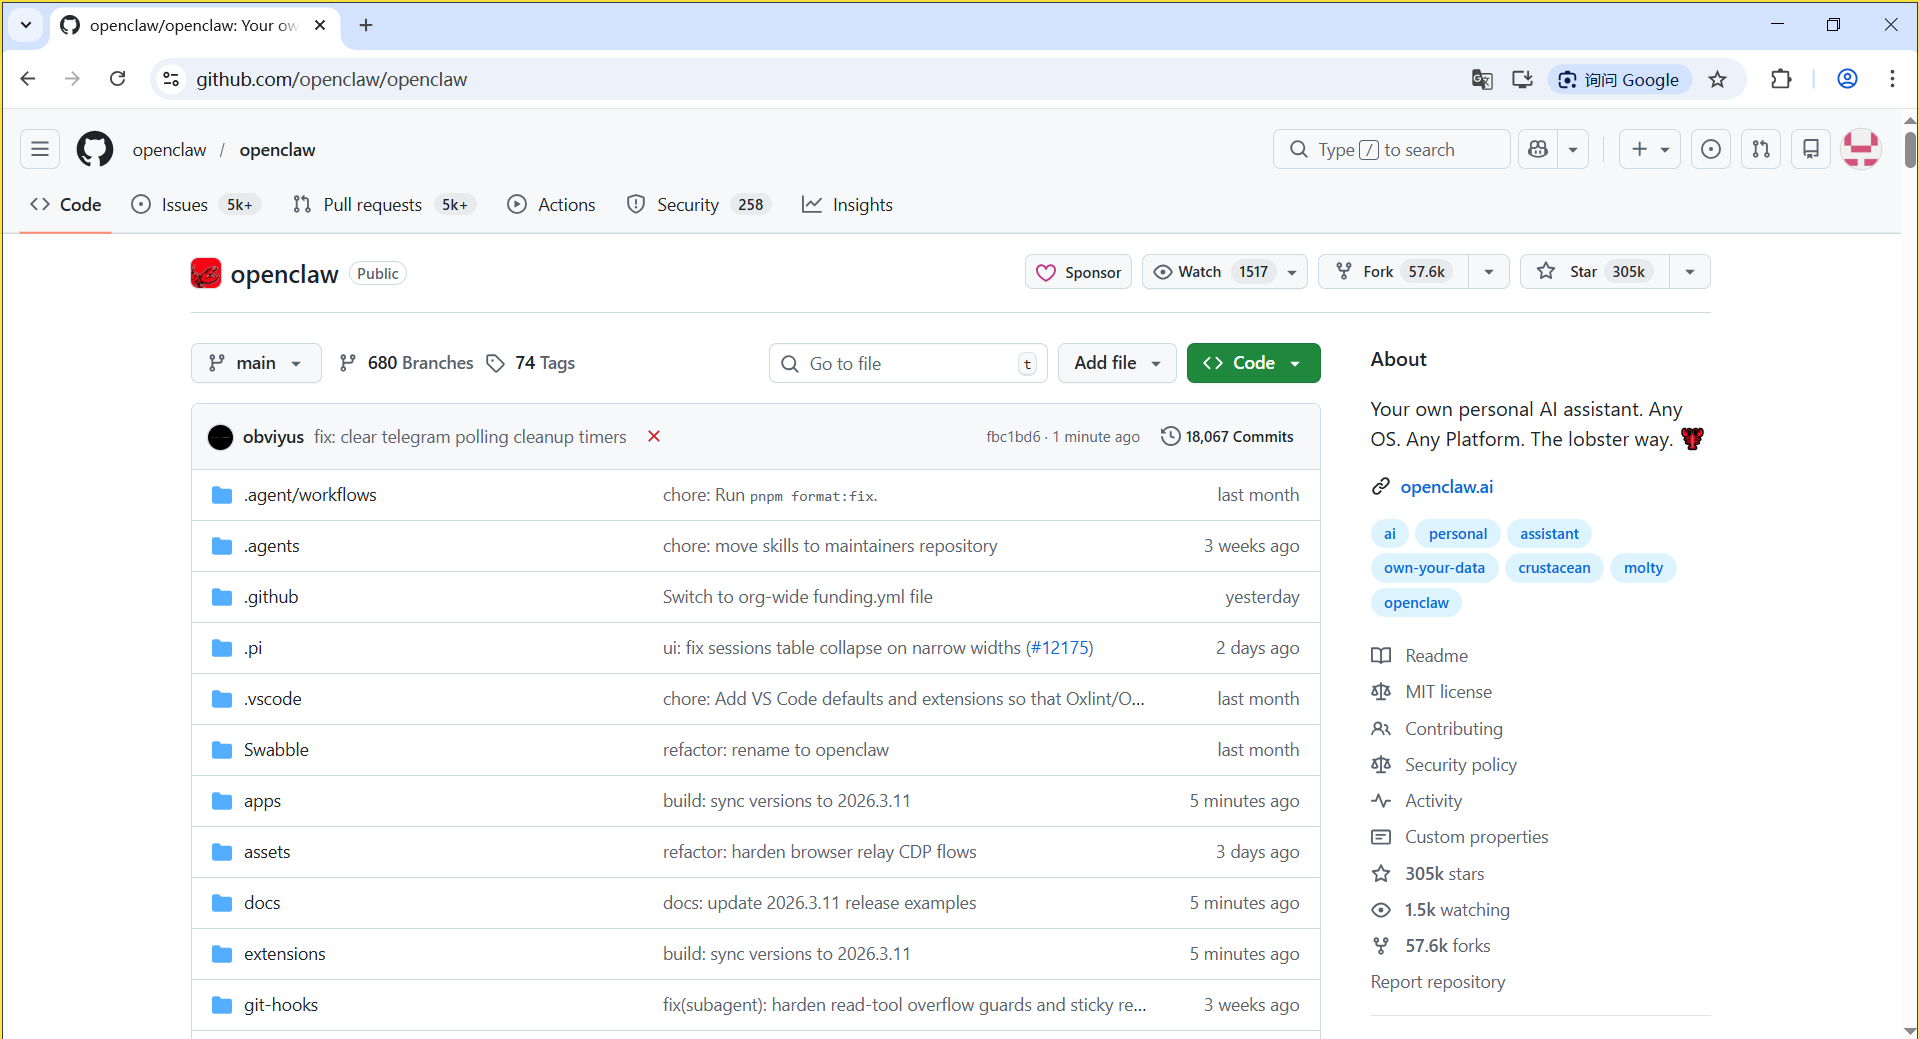
OpenClaw CVE-2026-30891 19890

AI OpenClaw 安全漏洞,GIT项目链接

https://github.com/openclaw/openclaw
黑客用 Shodan 等工具扫描公网,直接找到 0.0.0.0:19890 开放的实例,无需密码、无需交互,直接进入管理后台,执行任意系统命令、窃取 API 密钥、删库、控制设备。基本上来说就是把计算机交给别人了。

要说的事情就是git上面好多项目来源不明,一堆漏洞开源的。也有可能处于其他原因。

处理过其他漏洞:

开源项目 kkFileView SSRF

工具漏洞 WinRAR (CVE-2025-8088)

Undertow CVE-2025-12543

相关推荐
前进的李工4 天前
Agent 学习笔记 15:Agent 怎样响应事件与中途打断?
人工智能·笔记·agent·openclaw·工具设计·gpt-6 astra·原生异步
xzlAwin20 天前
Win10 安装OpenClaw 龙虾
ai·openclaw·龙虾
小七-七牛开发者1 个月前
Agent 支线知识:Personal Agent 的前世今生
dots·aiagent·openclaw·muse·personalagent
会思想的苇草i1 个月前
OpenClaw 添加技能(Skills) & 常用命令
ai·大模型·skills·openclaw
ShiMetaPi1 个月前
182X 端云协同方案详解:部署你的本地 AI Agent 主机
边缘计算·rk3588·aiagent·openclaw·rk1828
七夜zippoe1 个月前
把 OpenClaw Agent 搬进 K8s:容器化部署全记录
ai·云原生·容器·kubernetes·openclaw
鬼手点金1 个月前
nanoGPT/nanochat 能做出 DeepSeek/Qwen 这样的大模型吗?
服务器·前端·javascript·bug·openclaw
Pniubi1 个月前
基于openclaw实现自定义mcp/skill(第三章)
自研·skill·openclaw
Pniubi1 个月前
基于openclaw开发skill与自研agent中的skill开发区别
服务器·agent·skill·openclaw·龙虾
进击的雷神1 个月前
把 Claude/GPT 接进飞书、Telegram、Discord:一条命令跑起来的 OpenClaw 部署工具
gpt·飞书·openclaw