BUUCTF[极客大挑战 2019]Http

打开题目只有一个界面

目录扫描发现扫不出东西

查看源代码查看有无注释或链接

发现有一个secret.php
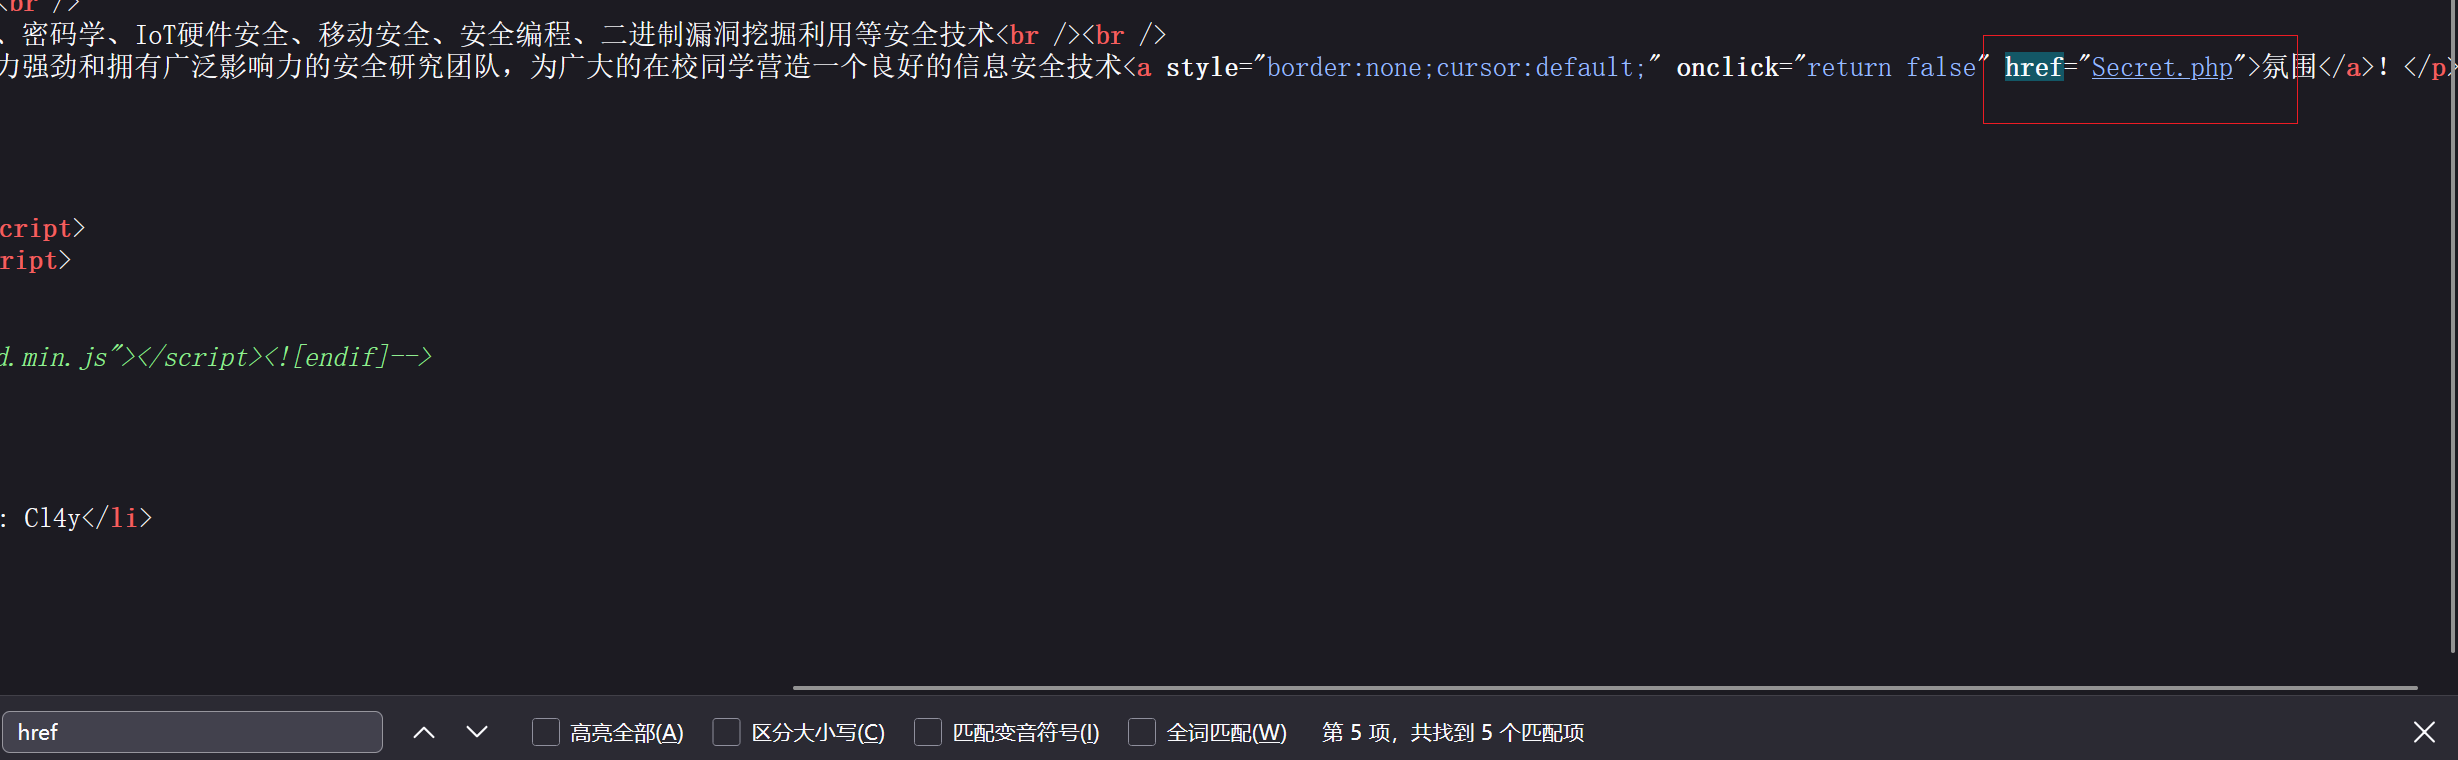
跳转后提示我们要用dns为https://Sycsecret.buuoj.cn来访问

dns伪造:

在headers处伪造referer头
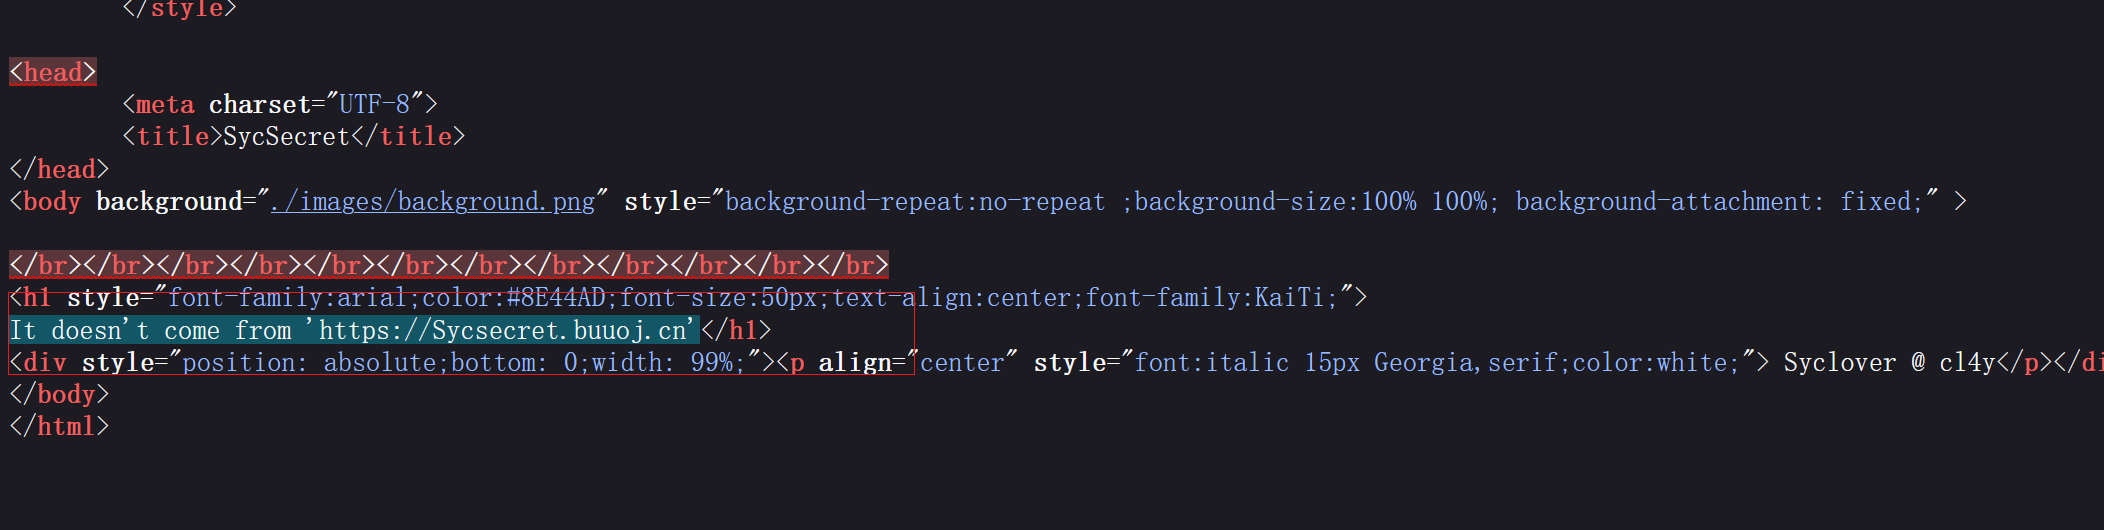
抓包添加referer头

随后又提醒我们要用Syclover浏览器来访问

浏览器伪造:

在headers处伪造UA头(user-agent)
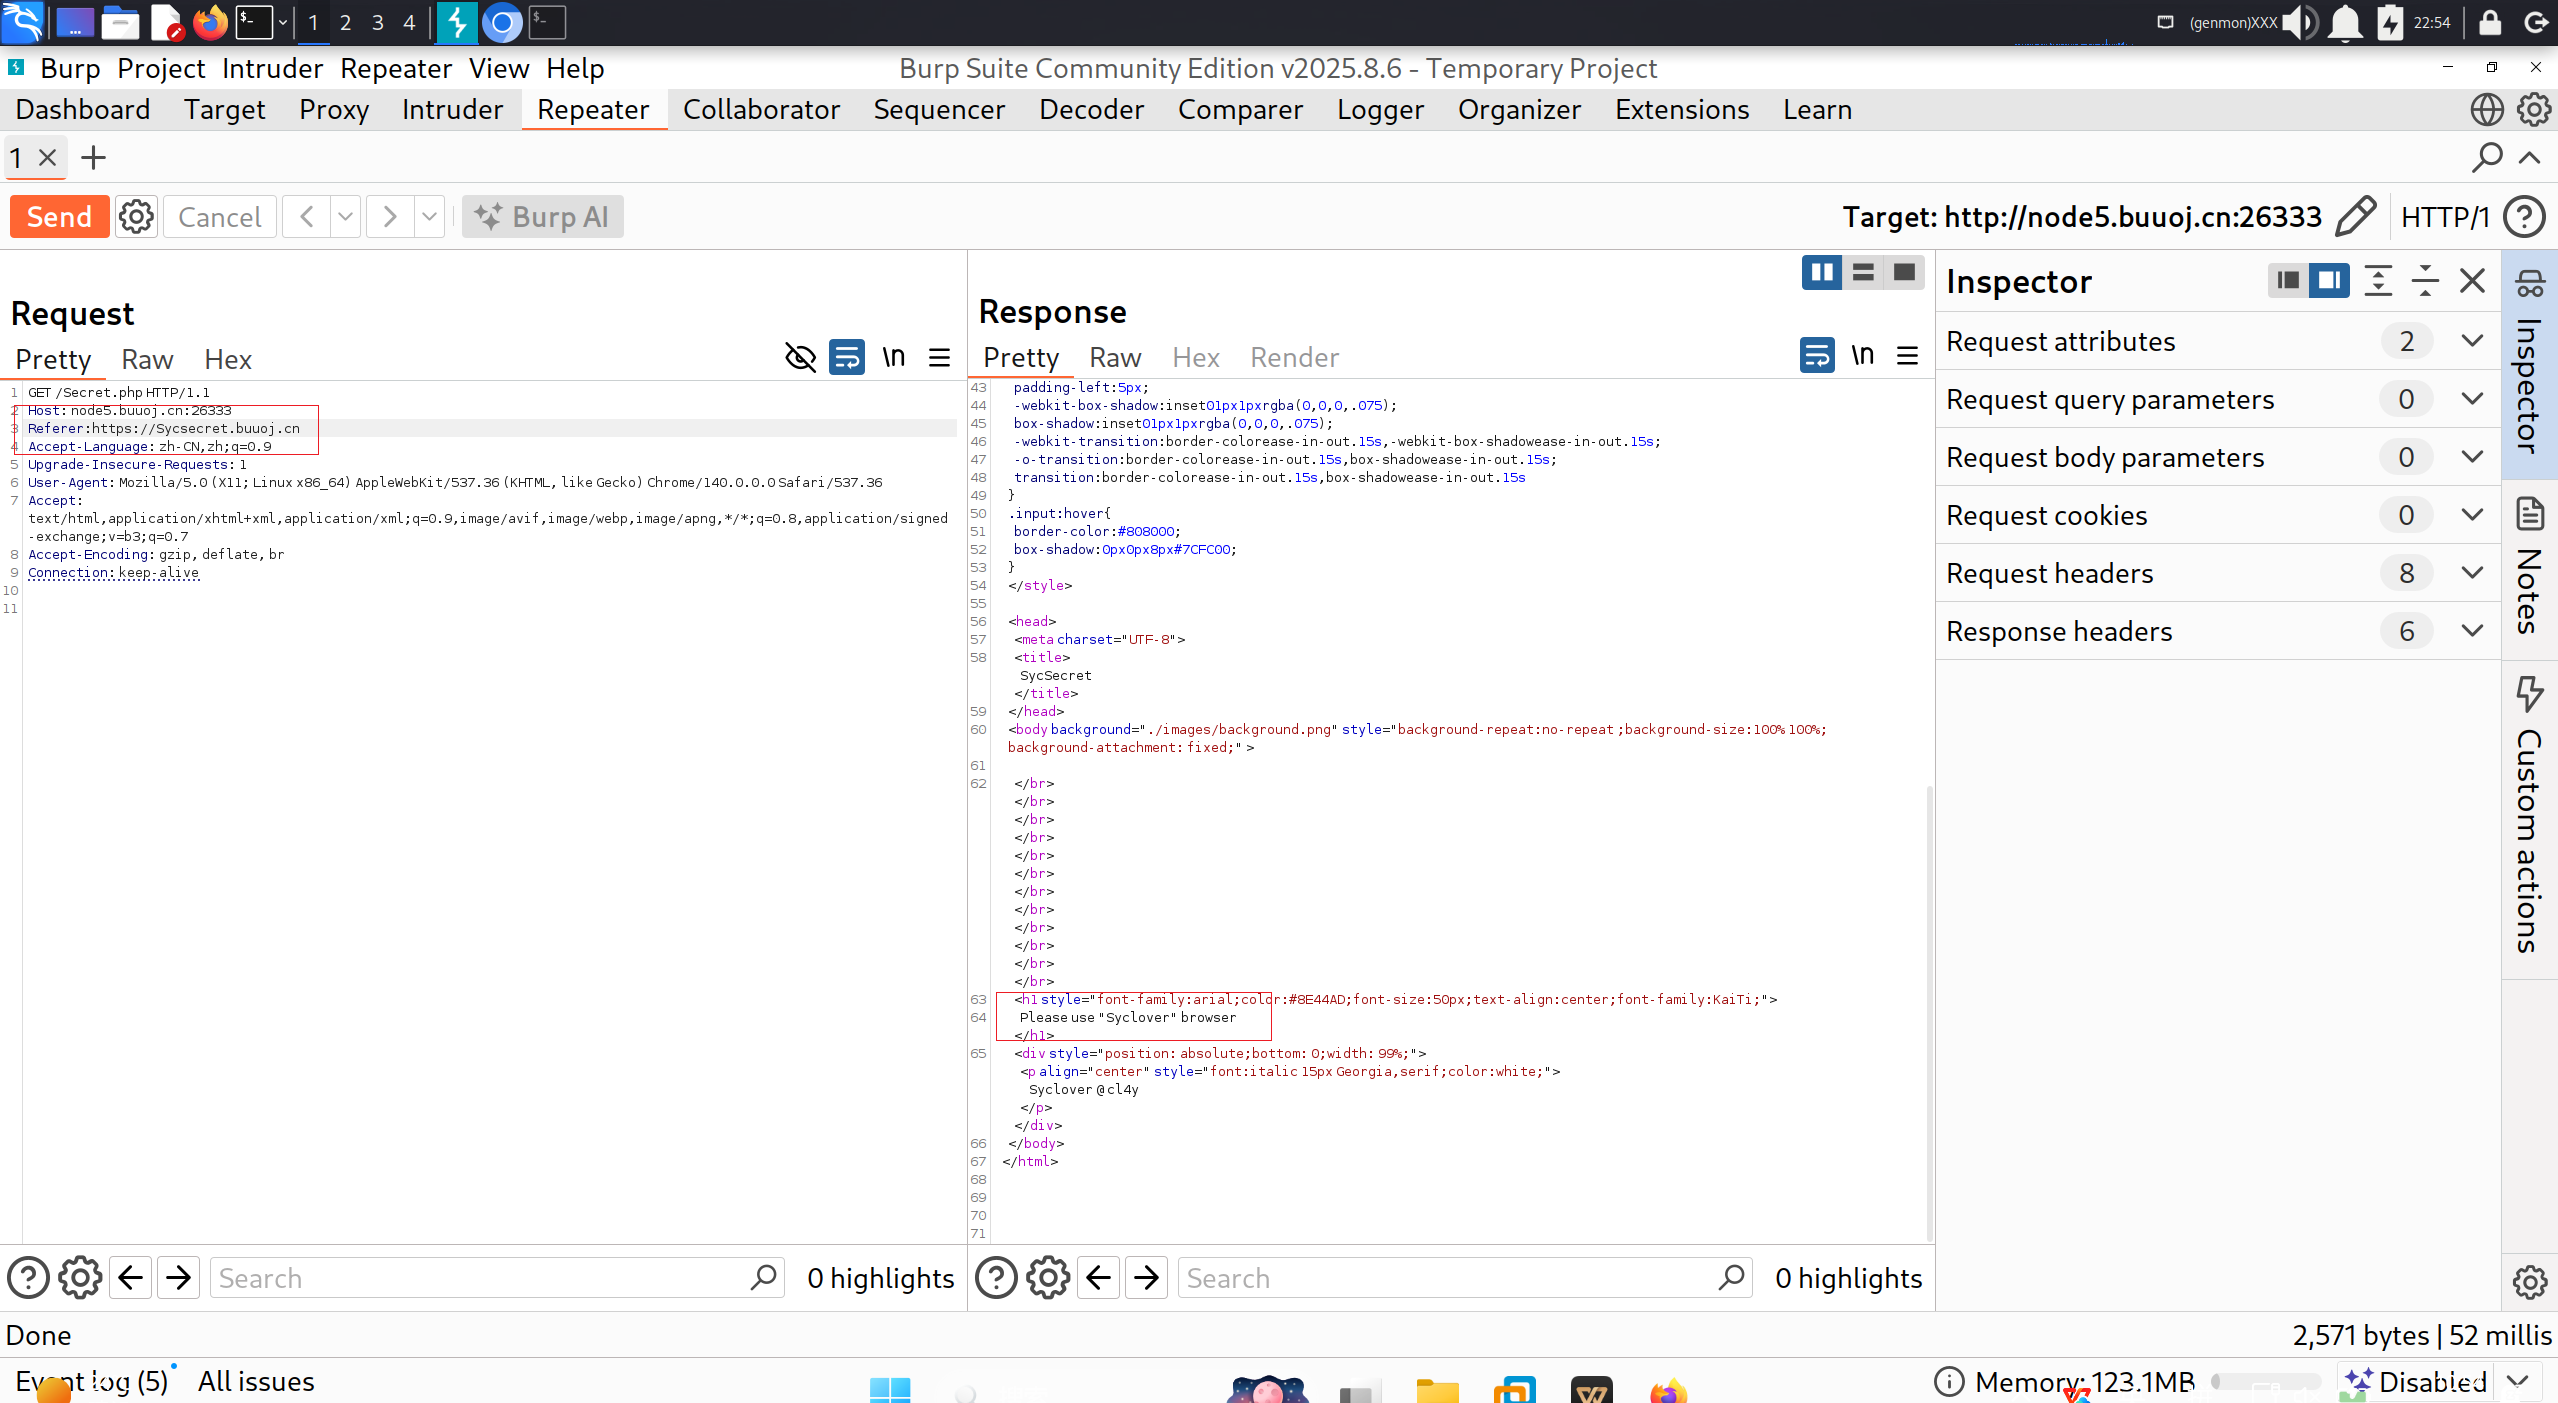
修改UA头

随后又提醒我们要用本地登录(127.0.0.1)

ip伪造:

在headers处伪造x-forwarded-for或x-real-ip
修改ip
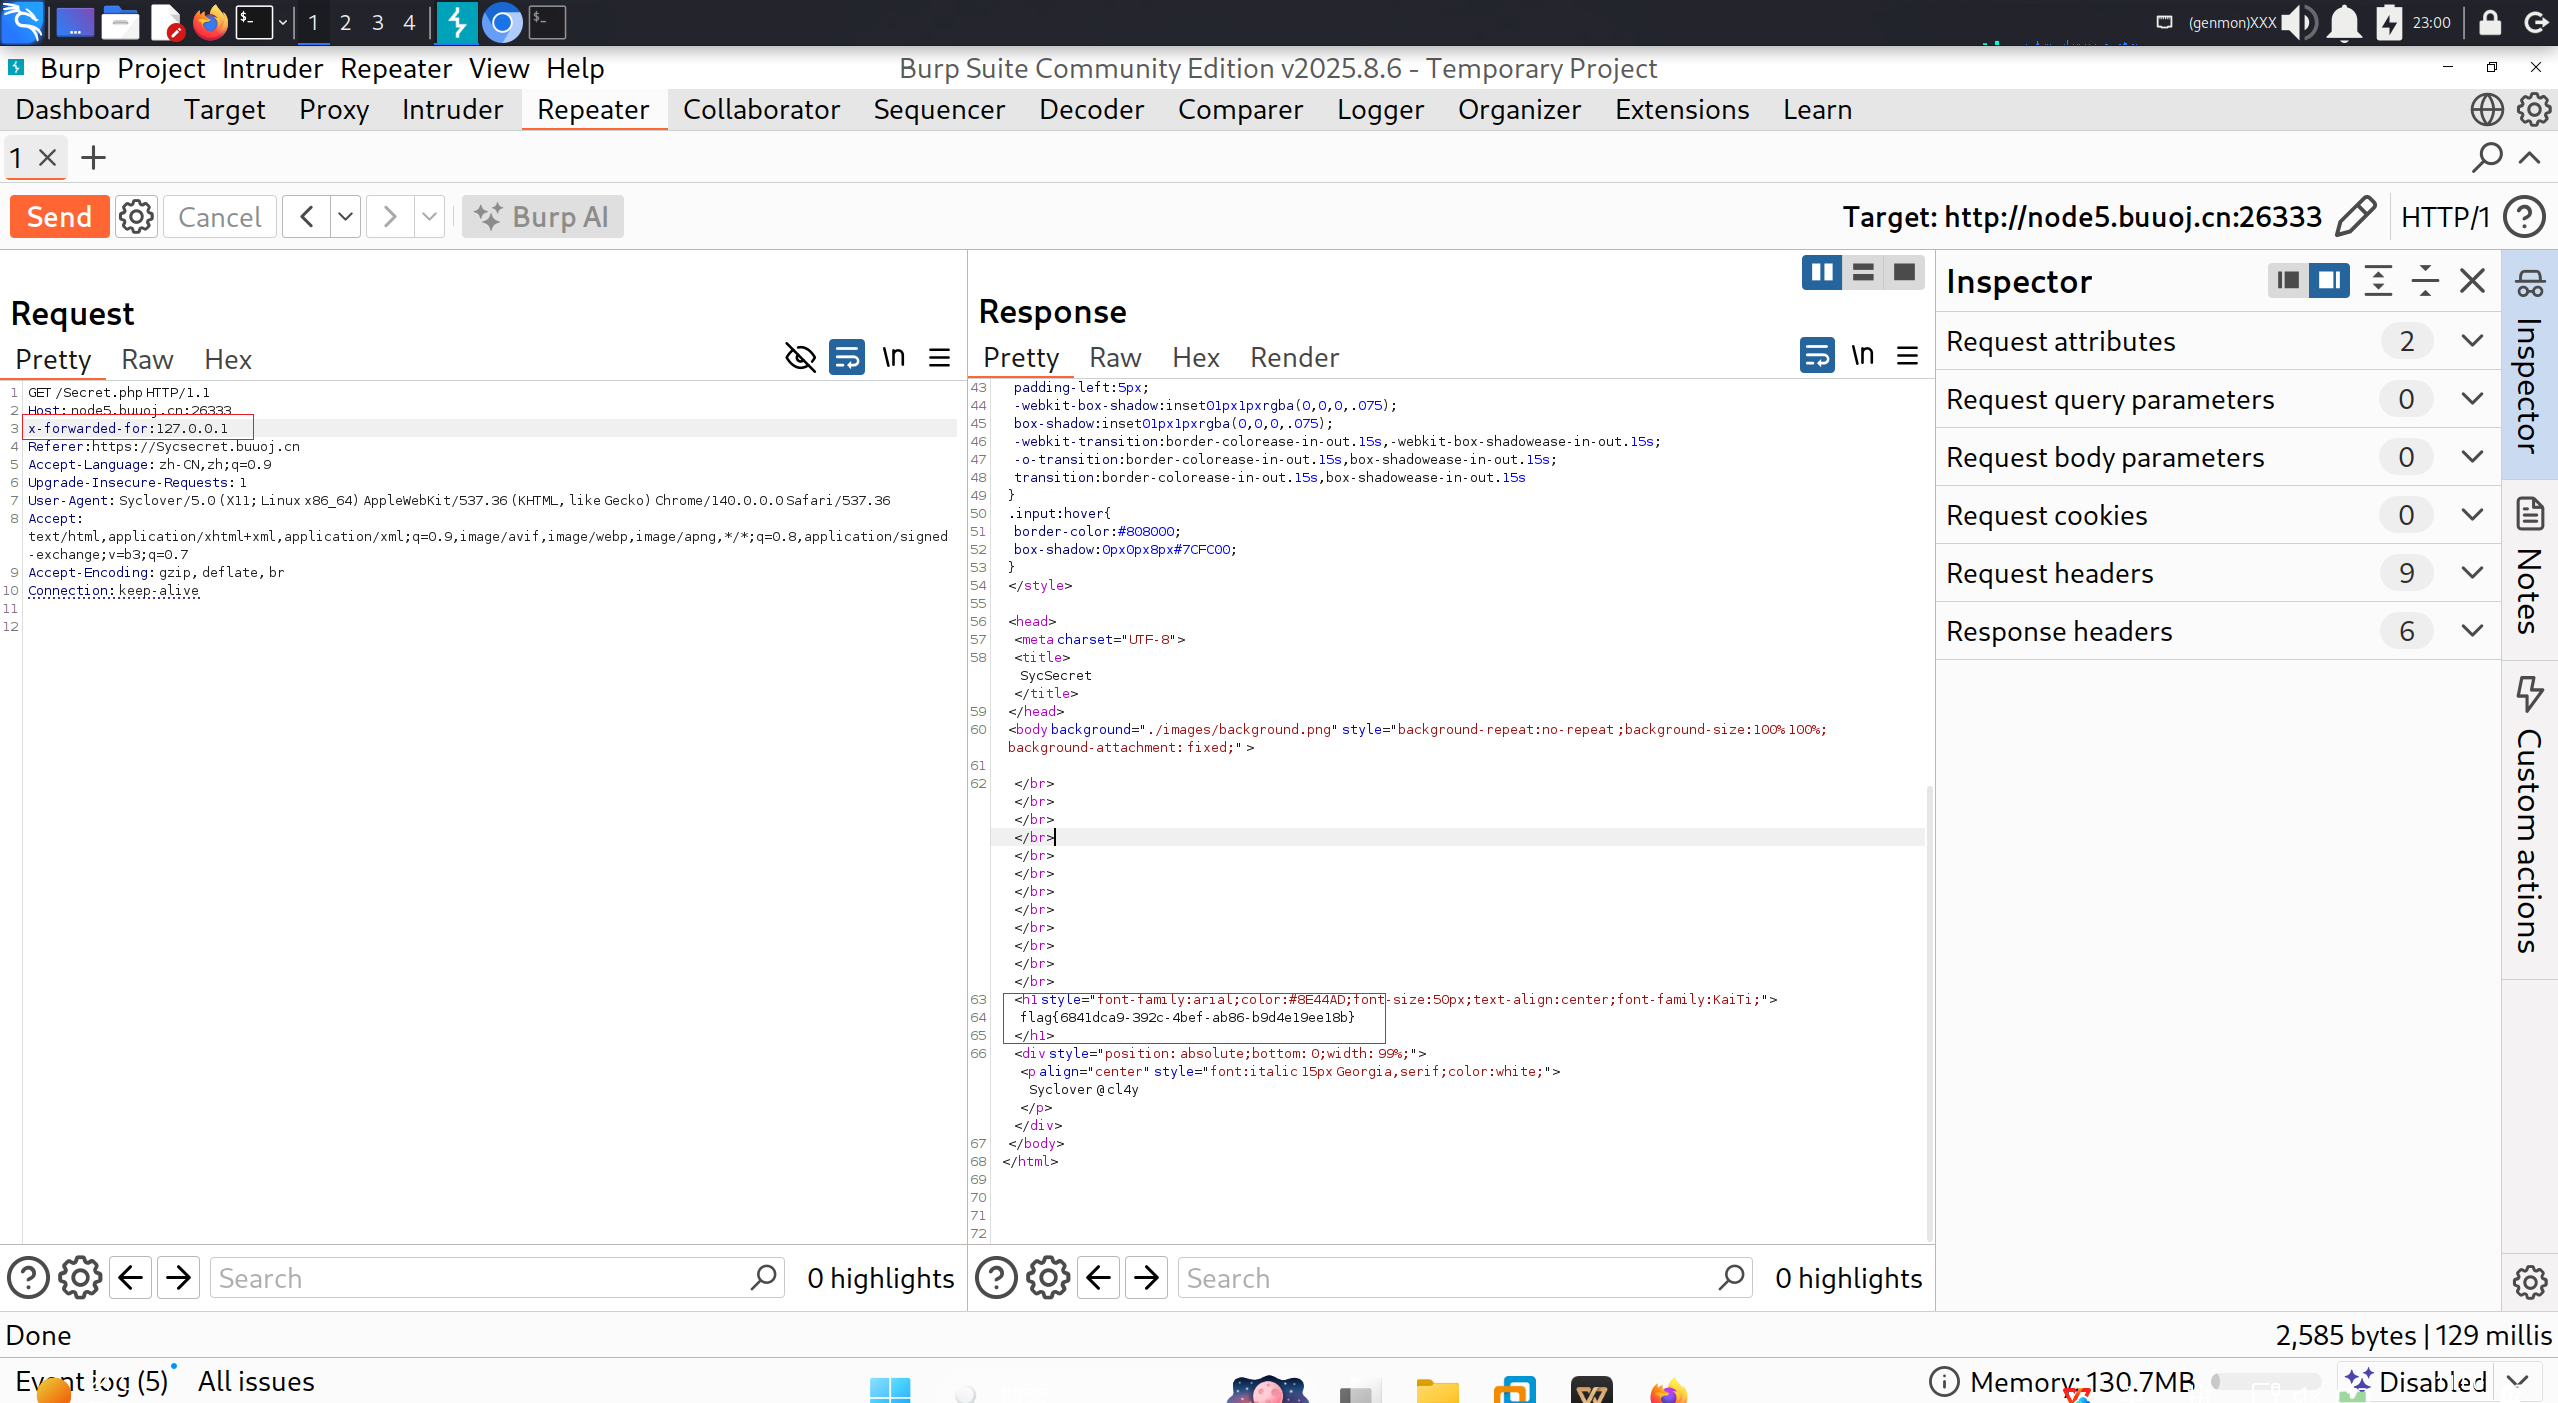
flag出来了

flag{6841dca9-392c-4bef-ab86-b9d4e19ee18b}

相关推荐
是真的小外套7 小时前
网络安全实战第21期:一次完整的注入风险验证与记录
安全·web安全
kingx31 天前
Bugku WEB 题解总集:文件包含 / SQLi / 反序列化 / SSTI / 反爬 / 组件漏洞
web安全·网络安全·ctf·bugku
CCIE-Yasuo1 天前
网络安全-Javascript基础
javascript·安全·web安全
kingx31 天前
Bugku Reverse 与 Android 题解总集:APK / native / PE / IPA
android·逆向·ctf·bugku
是真的小外套1 天前
网络安全实战第17期:自动化检测误报漏报真相
安全·web安全·自动化
我爱学习_zwj1 天前
IP 地址与子网划分
网络协议·网络安全
是真的小外套1 天前
网络安全实战第19期:三重防护失效真相之注入攻击的无限变形之路
安全·web安全
重生之我在番茄自学网安拯救世界2 天前
AI 开发者日报 第1期(本周精选)| 插件市场投毒、智能体搞出“官僚饥荒村”,十年前的 CNN 打赢大模型
人工智能·网络安全·大模型·ai编程·智能体
是真的小外套2 天前
网络安全实战第14期:Week2周末闯关
网络·安全·web安全
是真的小外套2 天前
网络安全实战第13期:侦察报告撰写
安全·web安全