近日,聚铭网络再添重要技术成果------公司自主研发的《一种安全事件误报的研判方法及系统》正式获得国家发明专利授权。这项专利成果聚焦安全运营领域的痛点难题,为海量告警场景下的误报精准研判提供了创新性解决方案。
在大型企业的安全运营实践中,每日上万甚至数十万条安全告警已是常态。即便经过归并筛选,留存告警数量依然庞大,完全依赖人工研判根本不现实。现有技术虽尝试引入生成式人工智能(AIGC)辅助处理,但面对海量告警时处理速度不佳,而本地化部署AIGC平台的成本又极为高昂。
尤其棘手的是,部分攻击负载看似为恶意行为,实则属于业务正常活动------例如内网传输安全日志信息、Web访问中允许直接嵌入SQL语句,或网络中传输操作系统Shell脚本等。如何精准识别此类"伪装"成攻击的正常行为,成为安全运营降本增效的关键瓶颈。
聚铭网络本次获得授权的发明专利,提出了一套全新的误报研判技术方案。该方法构建了一个包含五级分类器的集成框架,对安全事件进行逐层精细化建模:
一级分类器:依据国家标准GB/T 20986-2023对安全事件进行大类划分;
二级分类器:针对漏洞利用、恶意程序等大类进行细分,如SQL注入、命令注入等具体攻击手法;
三级分类器:基于安全事件元数据(如IP地址对、通信方向等)动态构建分类器,捕捉网络通信方向特征;
四级分类器:提取请求负载中的特征信息,保留不变量、去除变量,避免分类器无限膨胀;
五级分类器:提取响应负载中的特征信息,包括响应头布局、响应体熵值、HTML标签分布、成功或失败提示词等。
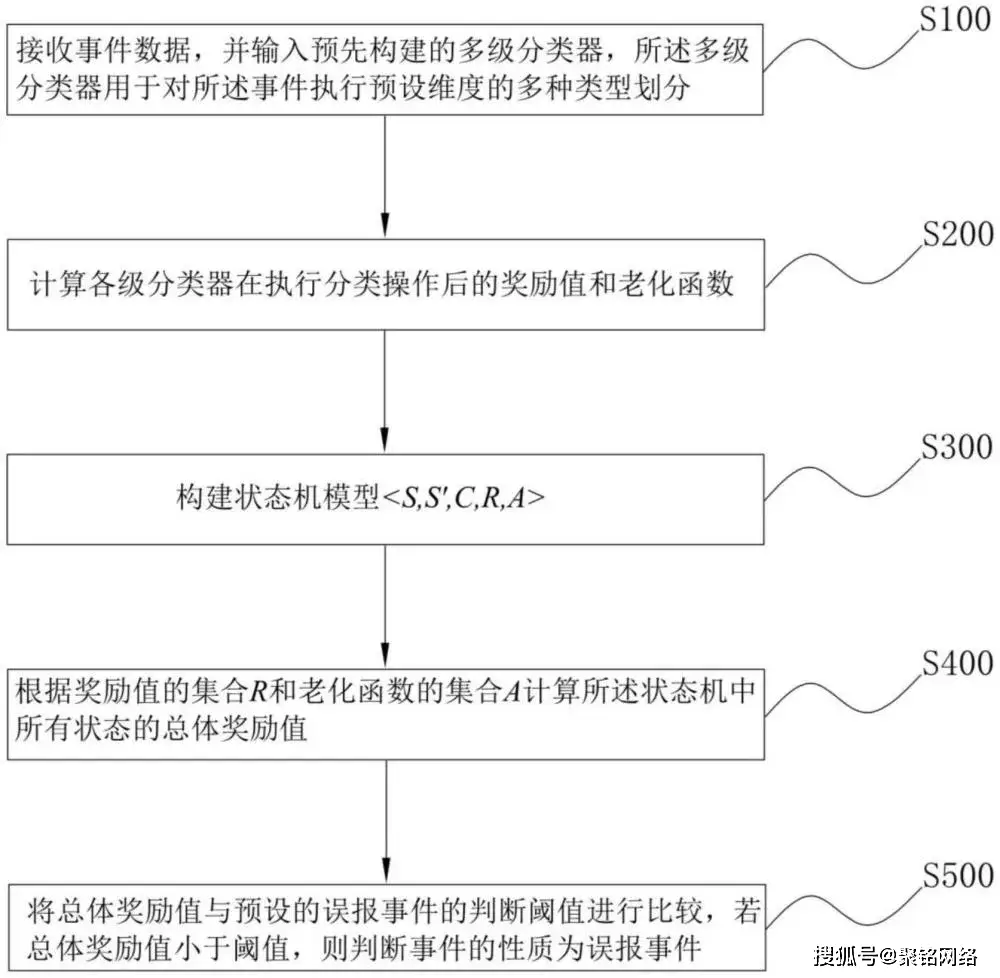
在此基础上,该方法采用类强化学习的状态机模型,将每层分类的奖励值与时间老化函数(负指数函数)相乘,综合计算总体奖励值。当累计奖励值低于设定阈值时,判定为真实攻击(非误报),从而精准筛除那些"看似异常实则正常"的业务告警。
技术方案步骤如下图所示:
依托该项发明专利技术,聚铭下一代智慧安全运营中心等产品将以AI驱动为核心,具备对海量安全告警的智能误报研判与精准过滤能力,帮助安全运维人员高效筛选出真正的攻击威胁,大幅降低误报带来的精力消耗,助力企业安全运营实现从"疲于应付"到"精准聚焦"的跨越。
此次发明专利的获得,不仅是对聚铭网络技术创新能力的肯定,也将进一步夯实公司在智能安全运营领域的技术护城河。未来,聚铭网络将继续加大研发投入力度,致力于为行业客户提供更智能、更高效的安全产品与解决方案。