【好靶场】WebSocket也可以有越权

websocket常出现在网站上需要实时交互的常见,比如在线聊天室、在线客服这种

我们同样可以用burp抓包改包

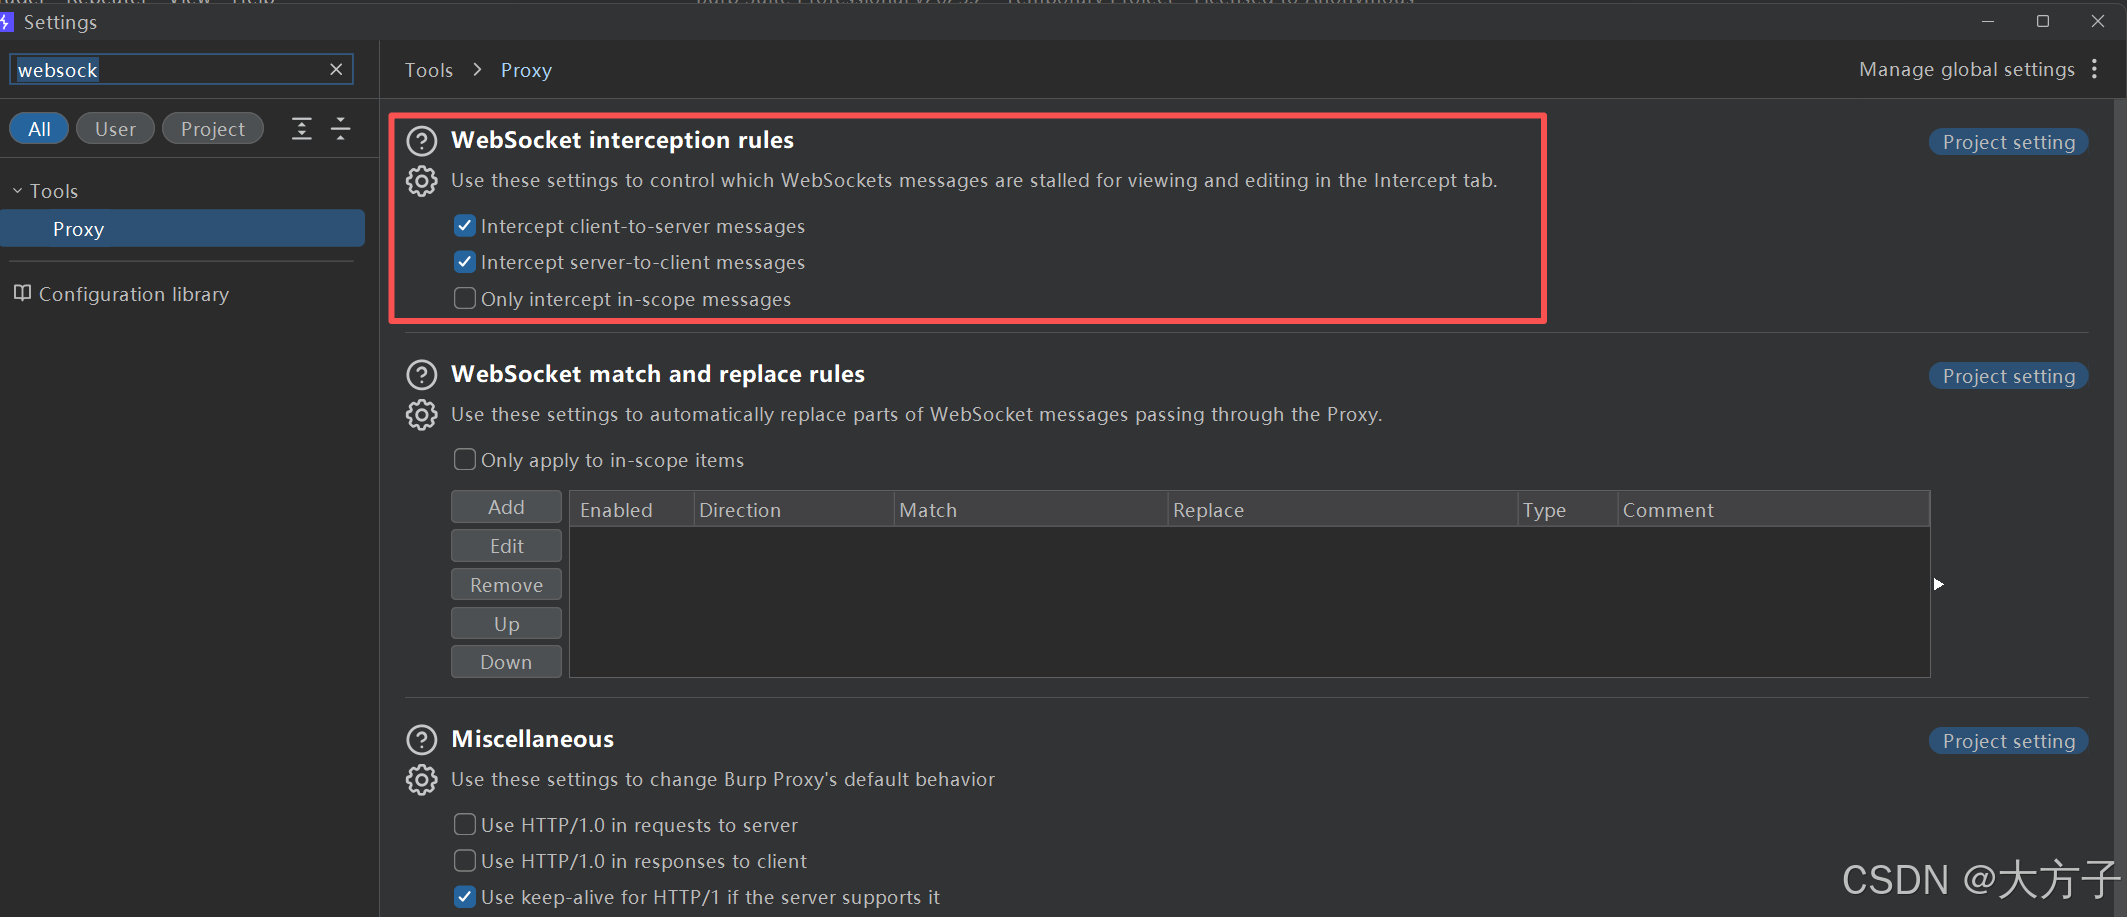
在开始前,我们需要在burp设置抓websocket的数据包

需要把前两项打勾,如果不想抓websocket的包后期就可以取消这两个勾
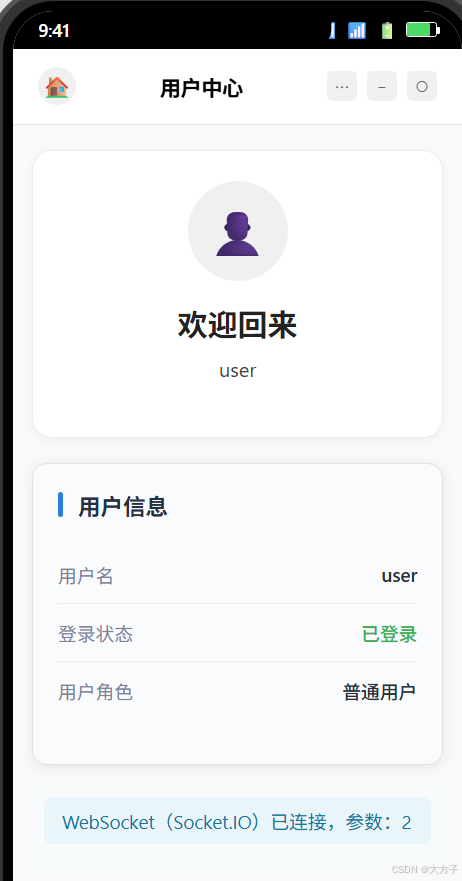
我们打开题目,然后进行正常的交互
在交互的过程中,我们可以在【Proxy】->【websocket history】里面看到websocket的数据包

其中【to server】是我们发给服务端的消息
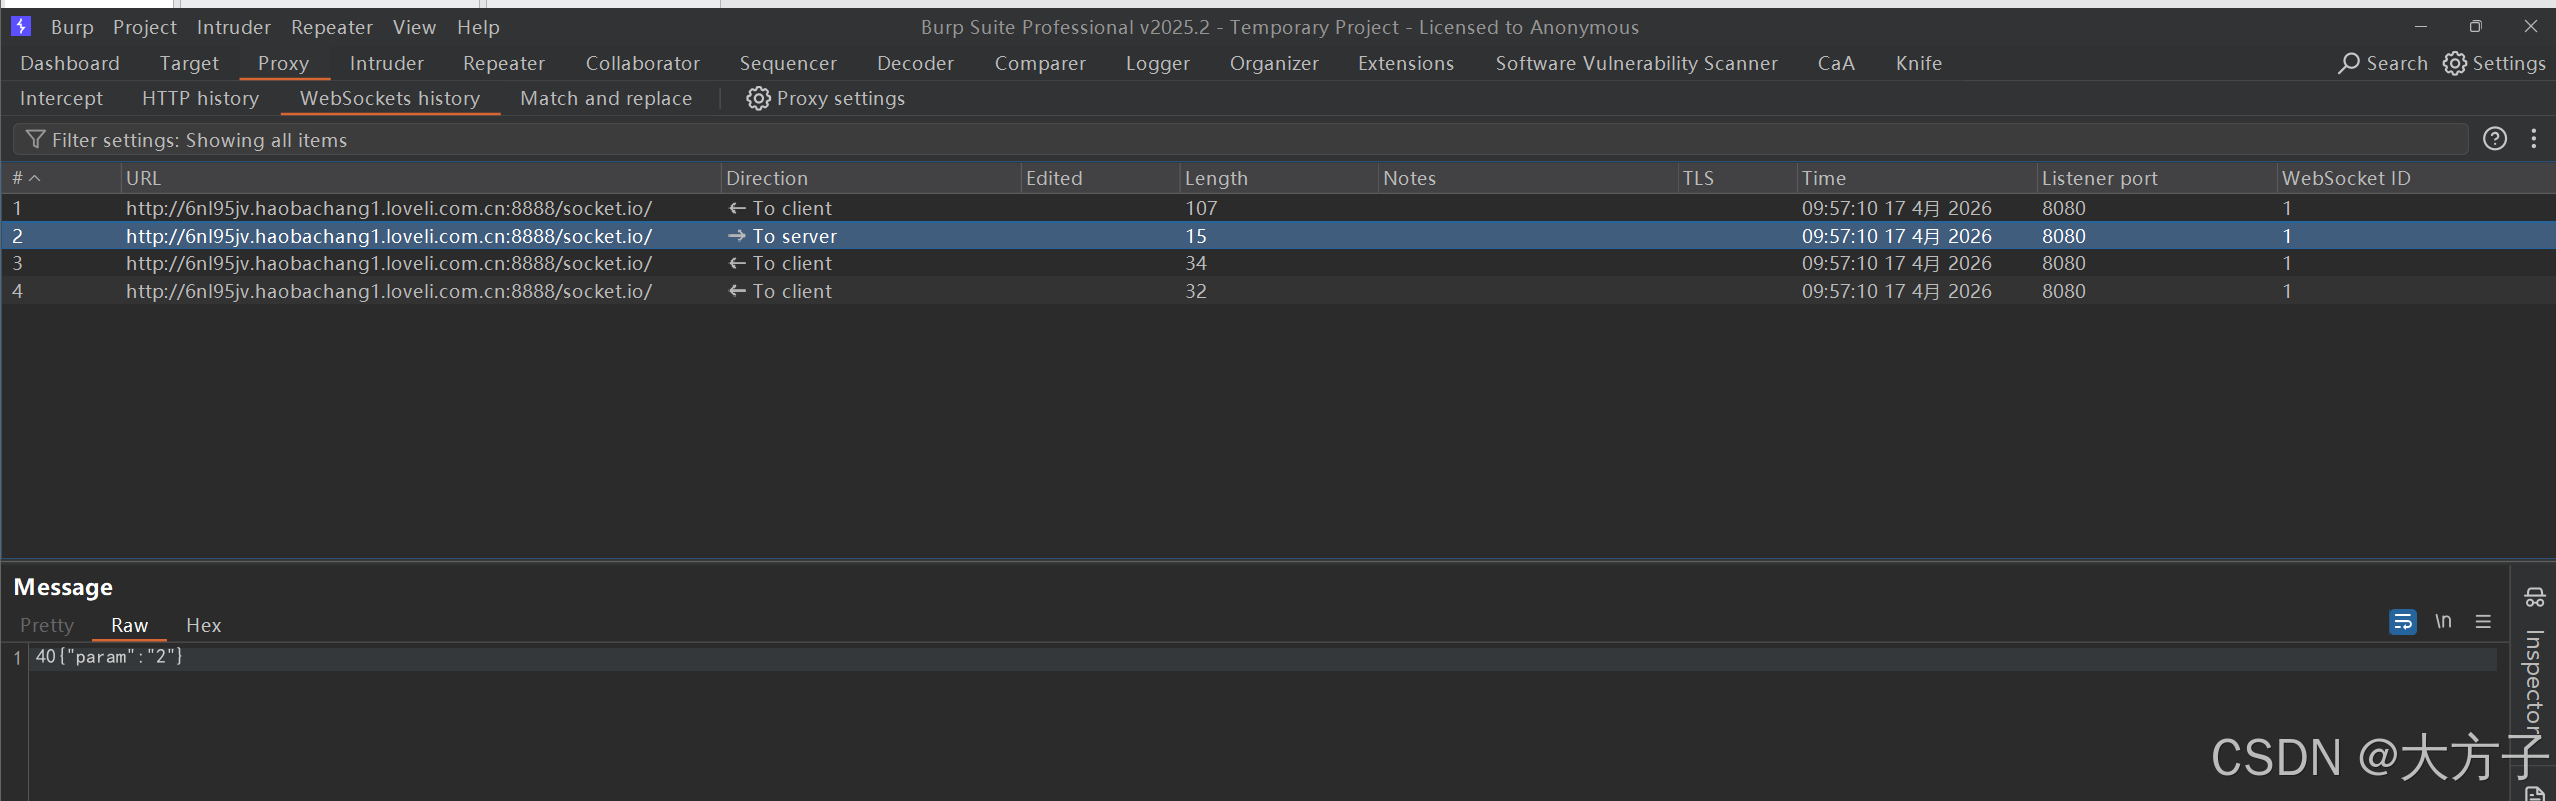
在前面的图可以看到【参数:2】,那么越权的话我们就尝试修改这个参数看看会有什么效果

同样,我们把这个数据包放到reperter,并修改参数为1
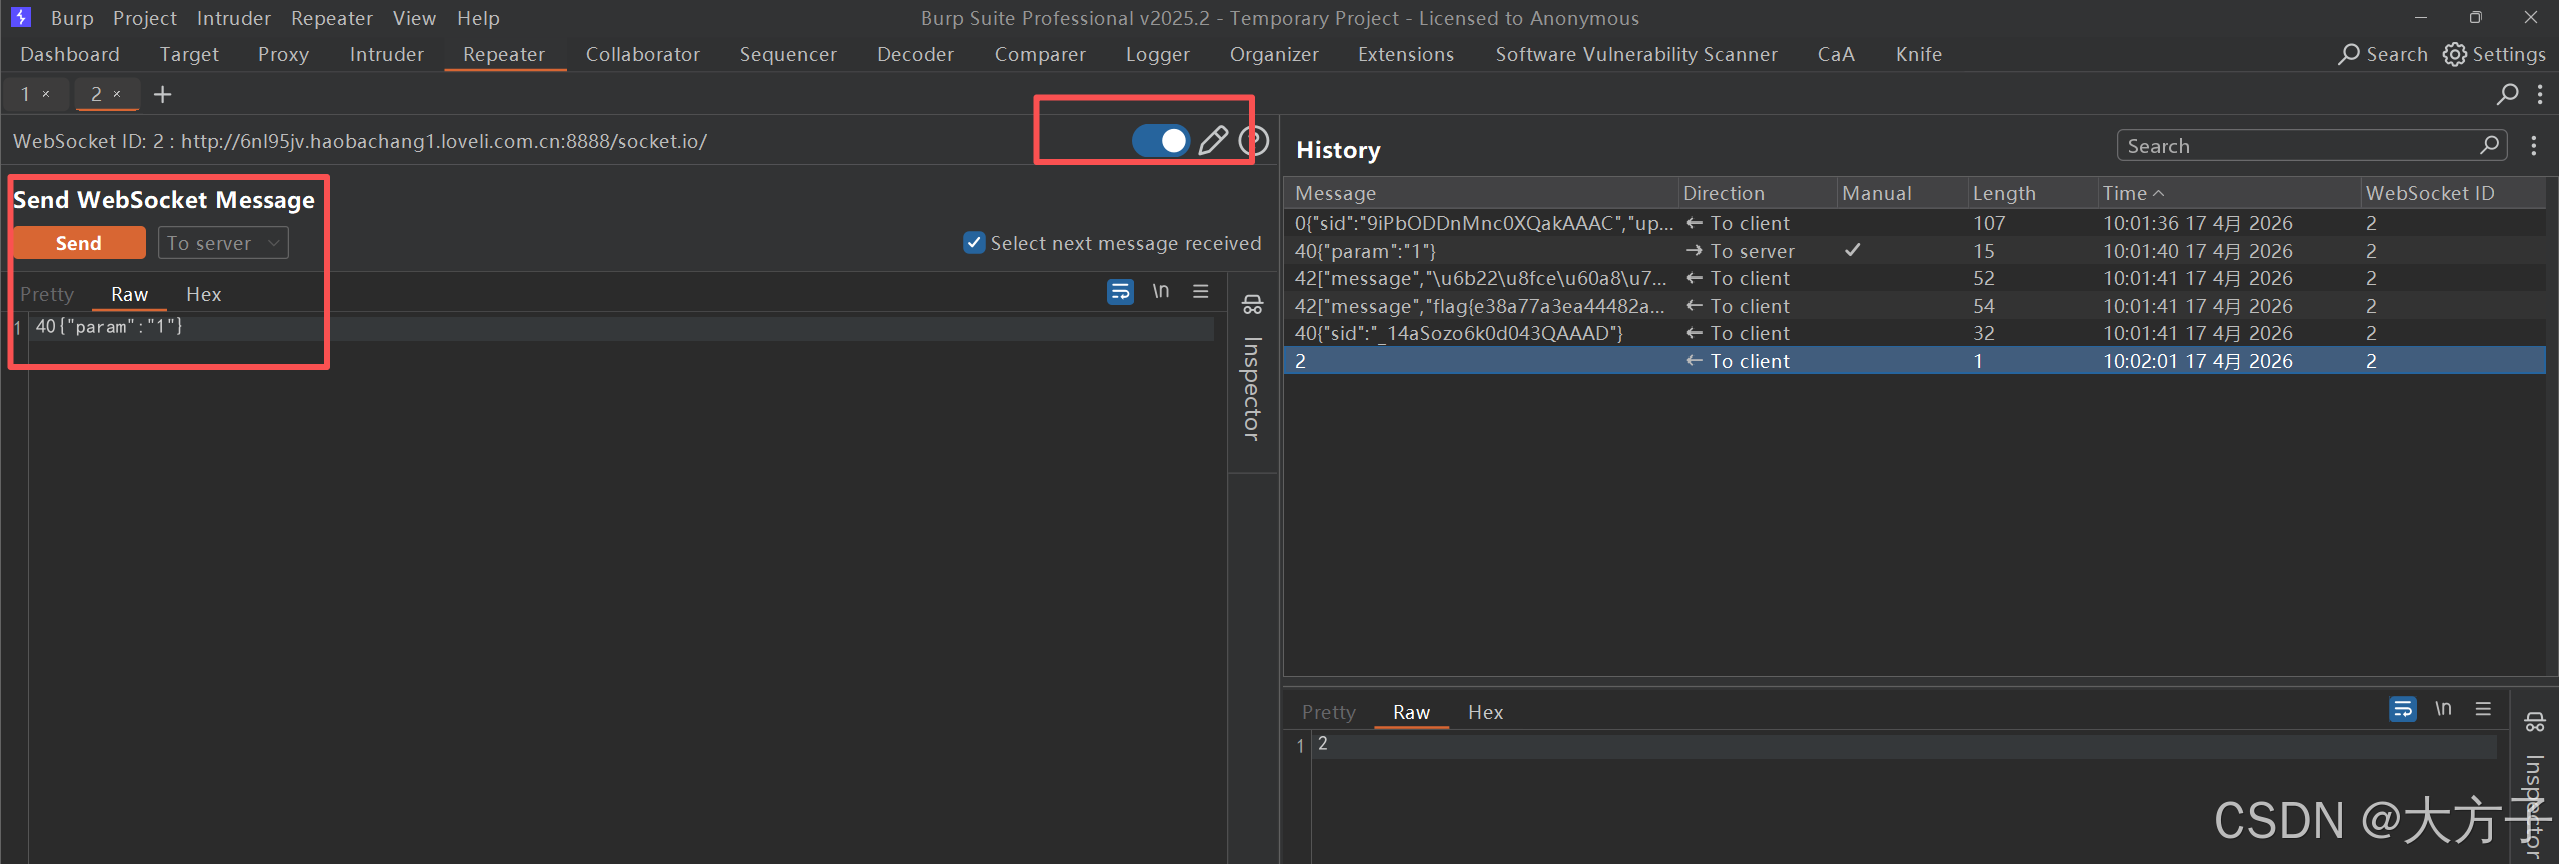
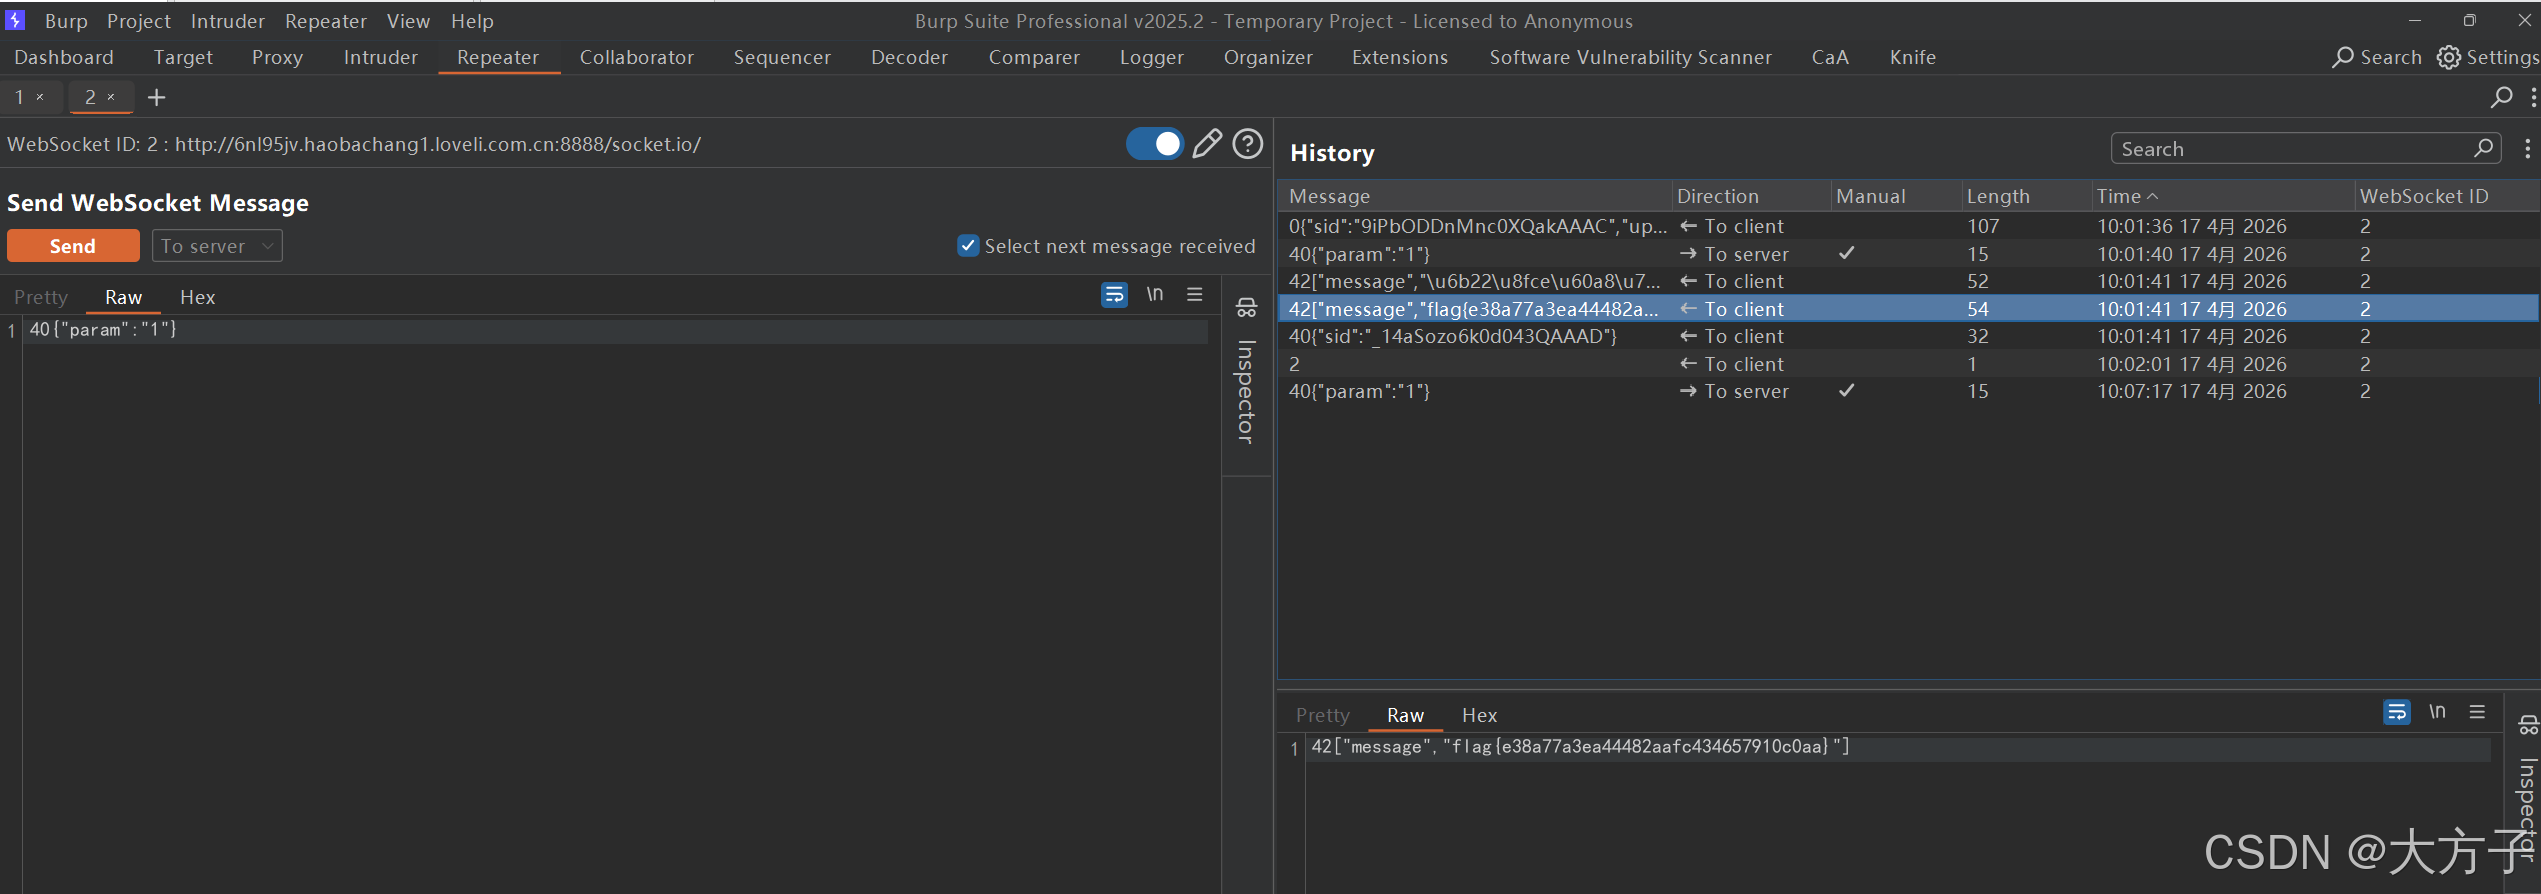
可以看到服务器返回了flag信息
相关推荐
愤怒火龙果5 小时前
蓝队笔记整理01 C2 远控与 Webshell 流量特征
笔记·网络安全
学逆向的5 小时前
C 宏函数
c语言·开发语言·网络安全
启博网络5 小时前
智慧档案库房工业组网:MR-1280 边缘大脑,实现温湿度、漏水、防火防盗设备智能联动教程
运维·网络·物联网·网络协议·网络安全·信息与通信·sdwan
学逆向的7 小时前
C 悬空指针
c语言·开发语言·网络安全
时代新威powertime1 天前
时代新威·视角|云计算平台中数据隐私保护机制的研究
网络安全·云计算
dk_tjy1 天前
迪康加密系统技术解析:驱动层透明加密的机制、策略与工程权衡
运维·安全·网络安全·终端安全管理·数据防泄漏
学逆向的1 天前
C 可变量参数
c语言·开发语言·网络安全
孙克旭_1 天前
文件包含漏洞
网络安全
其实防守也摸鱼1 天前
Cylab在线靶场——挑战图书馆初学者指南
服务器·前端·数据库·chrome·安全·网络安全·靶场
m0_715674432 天前
可视化易用·低误报率·跨区域部署:知源-AI数据分类分级系统在金融行业的落地实践
网络·安全·网络安全