WriteUp-Reverse(Hello,CTF、re1、simple-unpack)

WriteUp1

题目信息

解题思路

查看程序基本信息
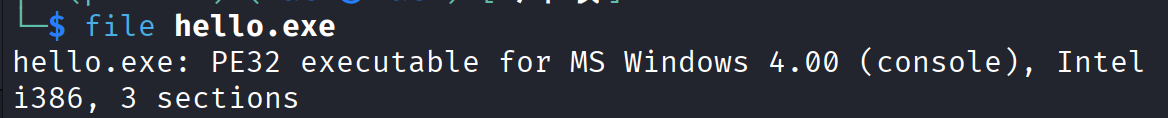
发现是32 位 Windows 控制台程序

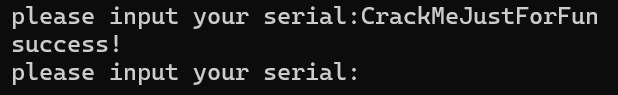
执行exe文件
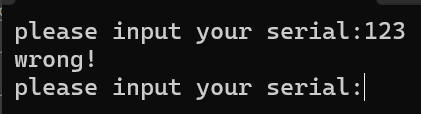
发现要输入正确的字符串

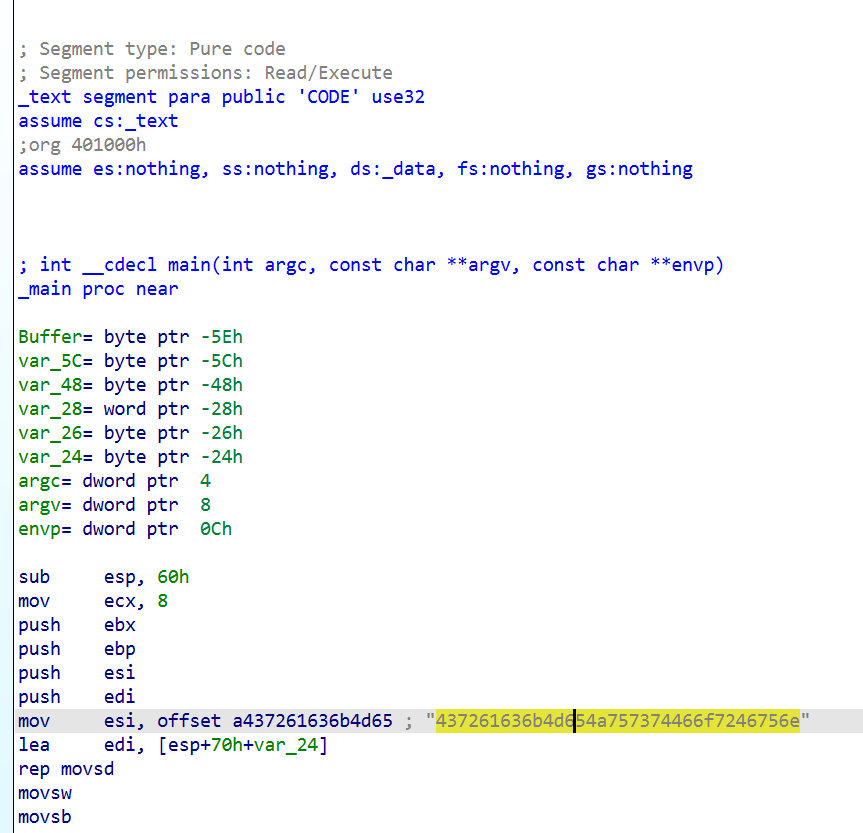
用IDA打开
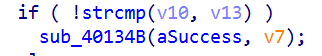
查看伪代码
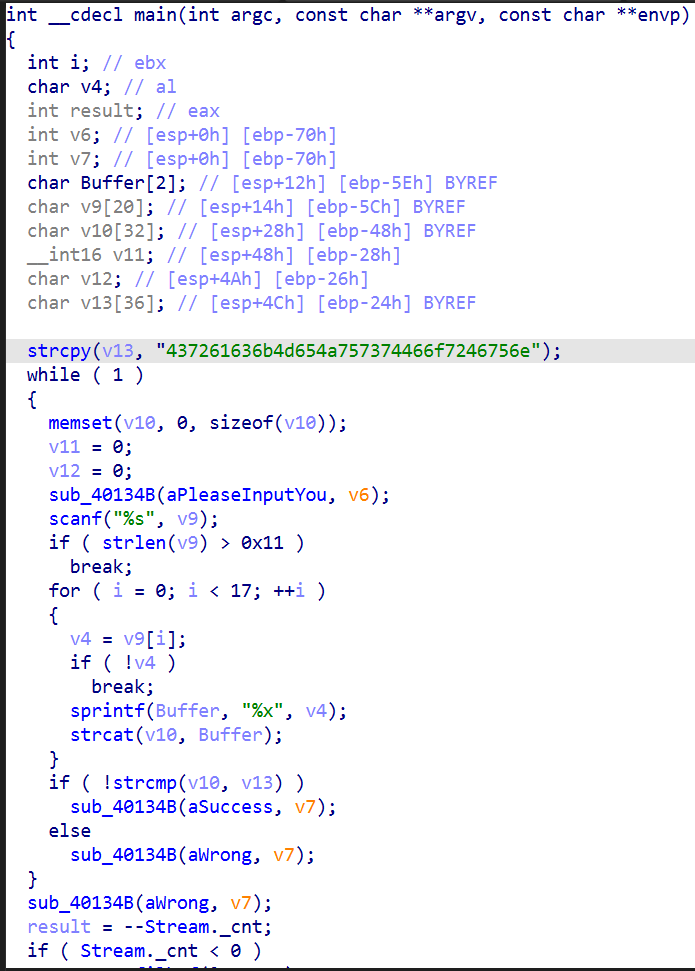
发现只要v10等于v13,就能输出结果

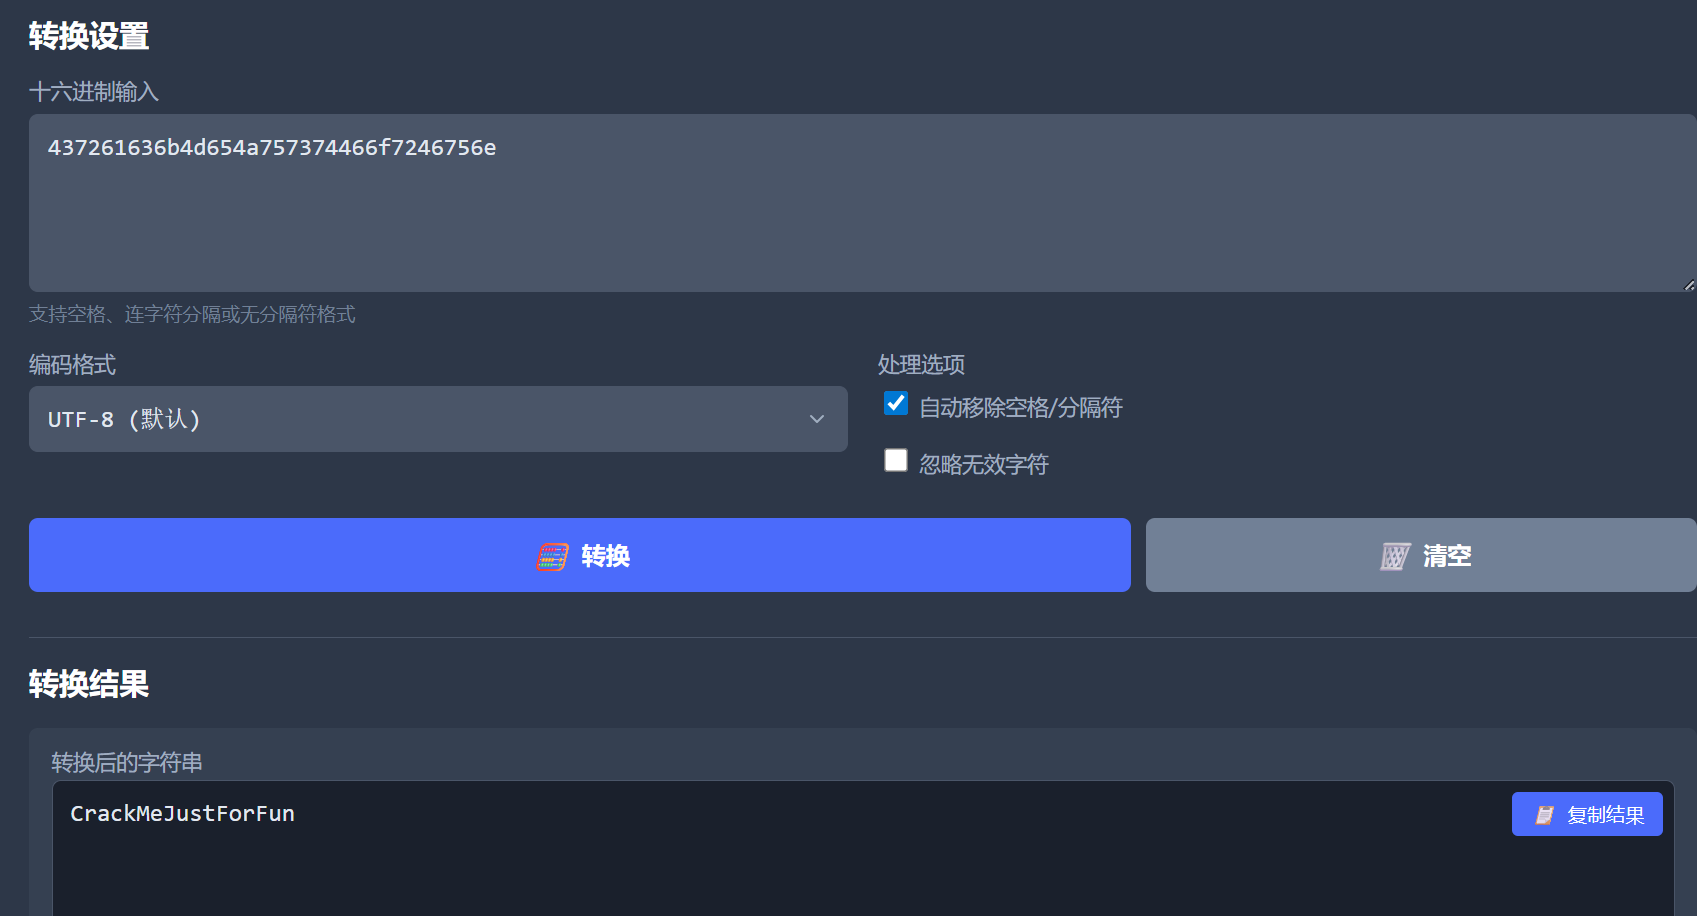
观察代码,发现只要将v13表示的16进制数转化为字符串即可
使用工具

IDA

Flag

CrackMeJustForFun

WriteUp2

题目信息
解题思路

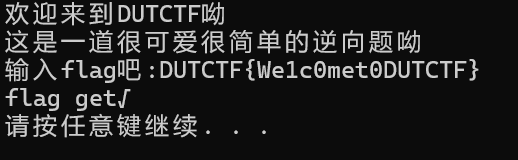
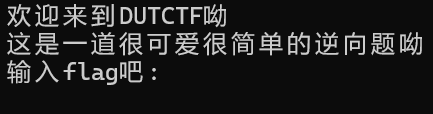
执行exe文件
用IDA打开
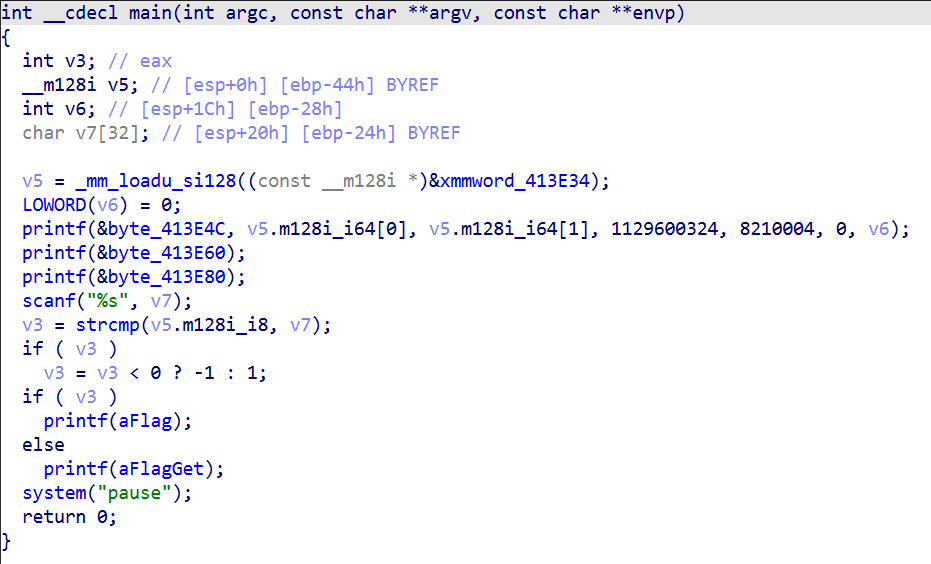
查看代码,发现只要v7等于v5即可

点击xmmword_413E34跳转

使用工具

IDA

Flag

DUTCTF{We1c0met0DUTCTF}

WriteUp3

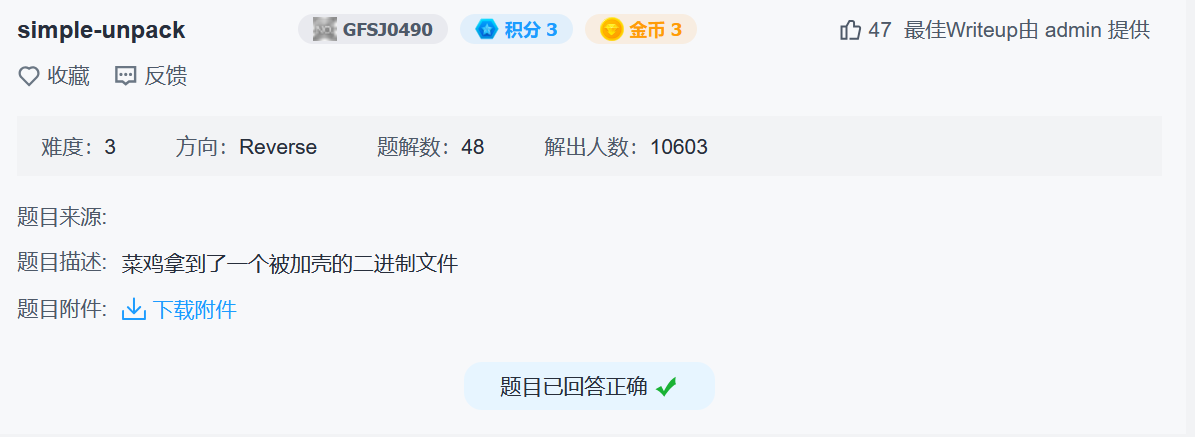
题目信息
解题思路

题目说明是一个加壳的二进制文件

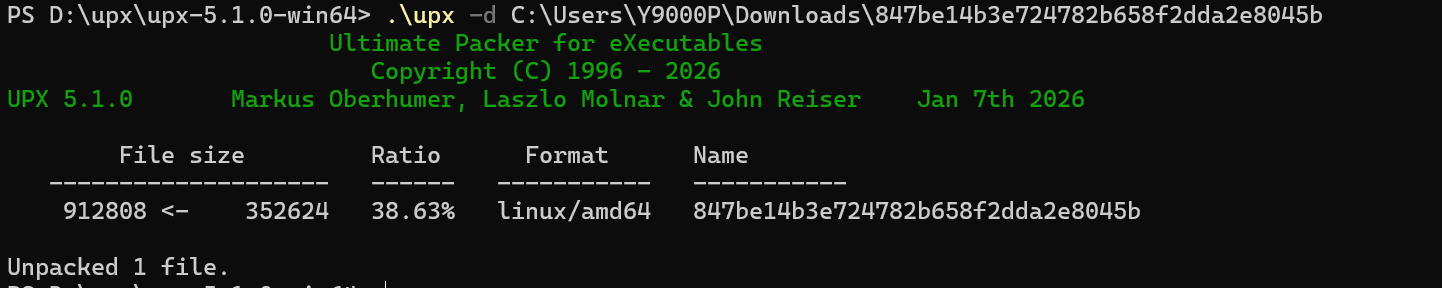
去壳
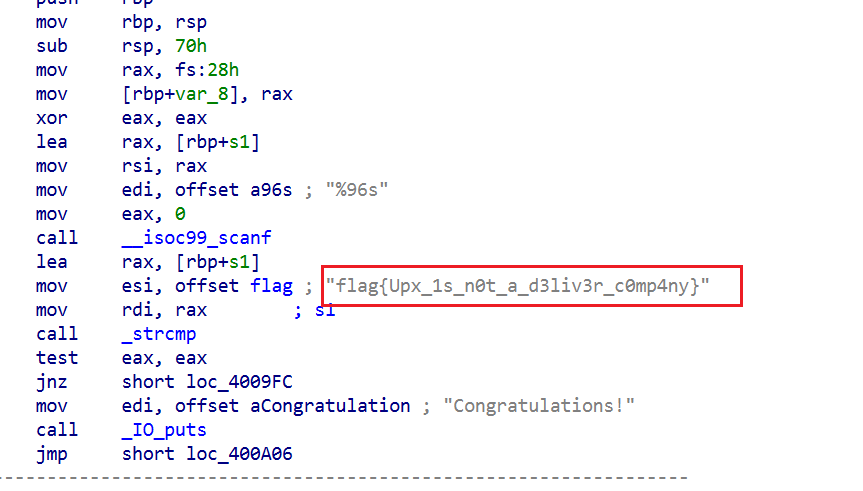
用IDA打开
使用工具

IDA

upx

Flag

flag{Upx_1s_n0t_a_d3liv3r_c0mp4ny}

总结

通过本次题目学习到:

文件去壳

相关推荐
小野猪都有白菜拱1 天前
Proxmox VE 上搭建 Vulhub 靶场:Ubuntu + Docker
web
treasure1402 天前
Django复习笔记(2026年10月)
后端·python·django·api·web·drf
hengdonghui4 天前
Writeup 4 0xGame 2021 - robot
web·ctf·信息泄露·robots.txt
AlfredZhao5 天前
理解 iFrame 嵌套的跨域问题
web
logiciel8 天前
伪代码中的另类new函数
ida·逆向分析
hengdonghui11 天前
Writeup 4 CTFHub injection
web·ctf·sql注入·整数型联合查询注入(有回显)
ShineWinsu11 天前
对于JavaScript:操作元素的解析
开发语言·前端·javascript·面试·web·dom·元素
ShineWinsu13 天前
对于JavaScript:JavaScript基础语法的解析
开发语言·前端·javascript·面试·web·基础语法·循环
alwaysrun14 天前
Web之wasm-pack详解
前端·rust·web·wasm
misty youth14 天前
前端知识速查
前端·react.js·web