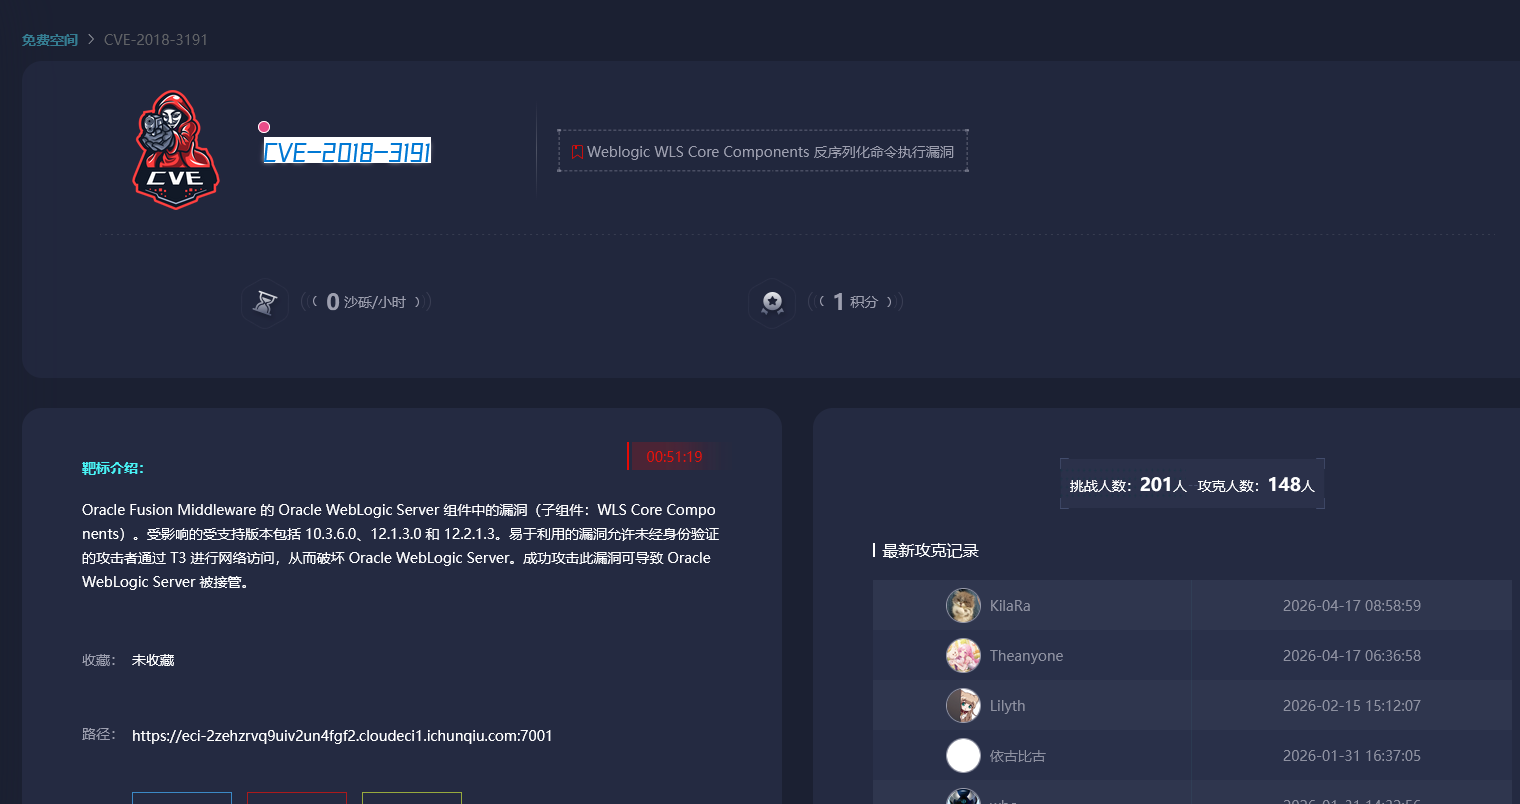
春秋云境CVE-2018-3191

1.阅读靶场介绍

这里可以得到的关键字眼就是

weblogic这个方向

我们可以想到的

那就是上工具

然后跑出flag

2.启动靶场

我们可以看见如下画面
这里我们直接启动天狐狸工具箱

找到weblogicTool

然后重点重点重点

重要的事情说三次!!!

漏洞处一定要选cve-2017-10271这个
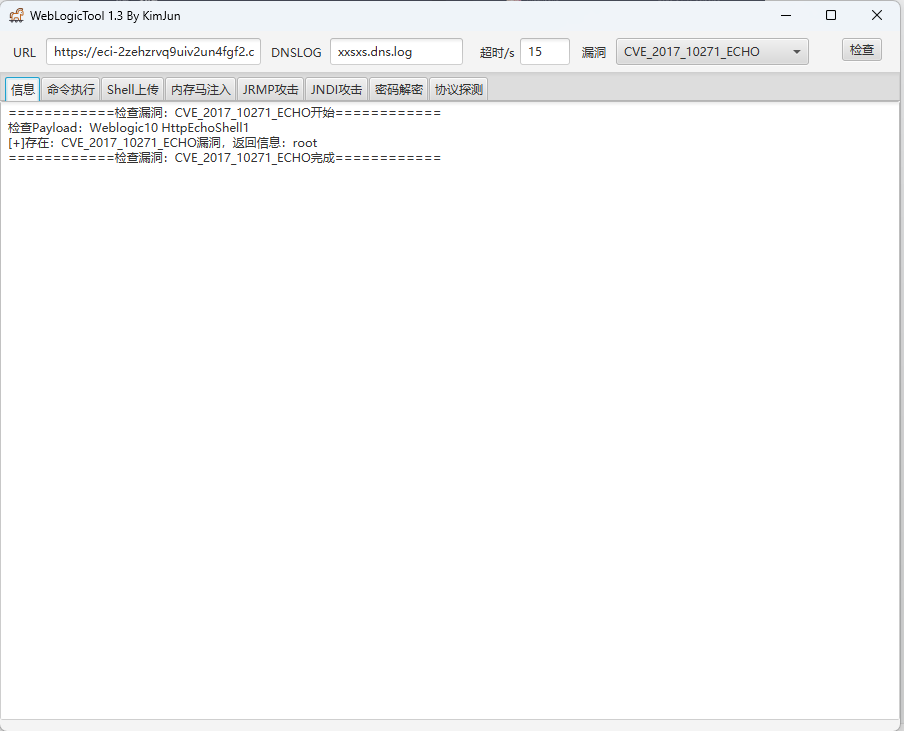
检查出来漏洞后

就是到命令执行哪里去完成webshell了
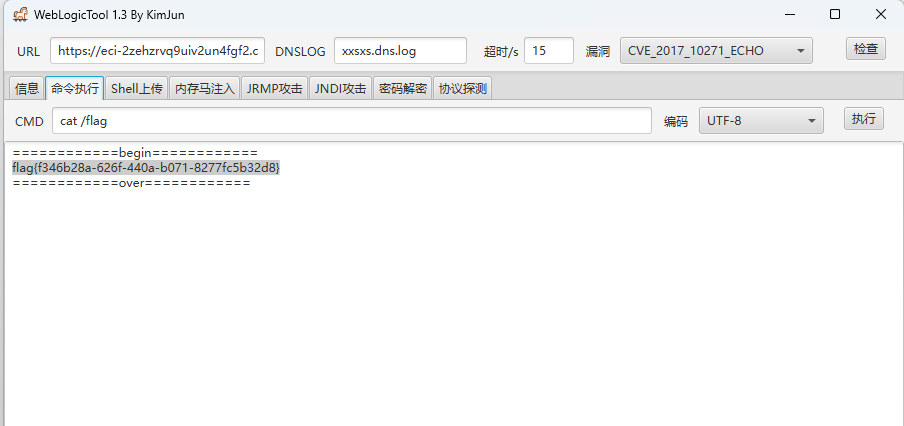
恭喜各位又攻克一个靶场了

感谢您宝贵的时间

到此文章就全部介绍了

相关推荐
一只鹿鹿鹿11 小时前
政务外网整体设计方案(PPT)
大数据·数据库·web安全·系统安全·流程图·政务
砚凝霜11 小时前
【软考信息安全】第二十二章 Web服务器安全分析与增强——Apache与IIS
服务器·前端·安全
AI砖家11 小时前
安全进入 Agent Loop:2027 年 Coding Agent 的决胜点
数据库·安全·codex·vibecoding
himobrinehacken13 小时前
取模运算的汇编奥秘揭秘
c语言·安全
墨云安全13 小时前
内网资产无法暴露到公网,怎么做安全检测?2026 年内网渗透测试的落地路径
开发语言·安全·网络安全·渗透测试·php
2601_9672127214 小时前
安全型电源轨道系统合规选型技术指标与行业技术路线分析
大数据·经验分享·安全
山东科恩光电14 小时前
安全地毯高灵敏感应机制与耐磨材质优势及多场所防护安装维护指南
安全
goehou14 小时前
Prompt 注入实战:直接注入、间接注入和四道防线(附测试样例)
安全·ai·llm·agent·prompt注入
世岩清上16 小时前
工厂安全目视化标识不全该怎么整改?标准化落地全流程方案
人工智能·安全·工厂目视化·车间目视化·企业目视化·新建厂房目视化
AliCloudROS18 小时前
用阿里云 ChatOps Agent 找回消失的日志:内核漏洞修复换盘后的 SLS 采集断流排查
安全·阿里云