五月底的安全圈并不平静。Apache 开发者邮件列表在2026年5月22日抛出一则技术通报,直接让大量使用 XKMS(XML 密钥管理规范)服务的企业运维团队捏了把汗------编号 CVE-2026-44930 的漏洞正潜伏在 Apache CXF 的 LDAP 证书存储库组件里,像一枚埋在信任基础设施深处的暗雷。
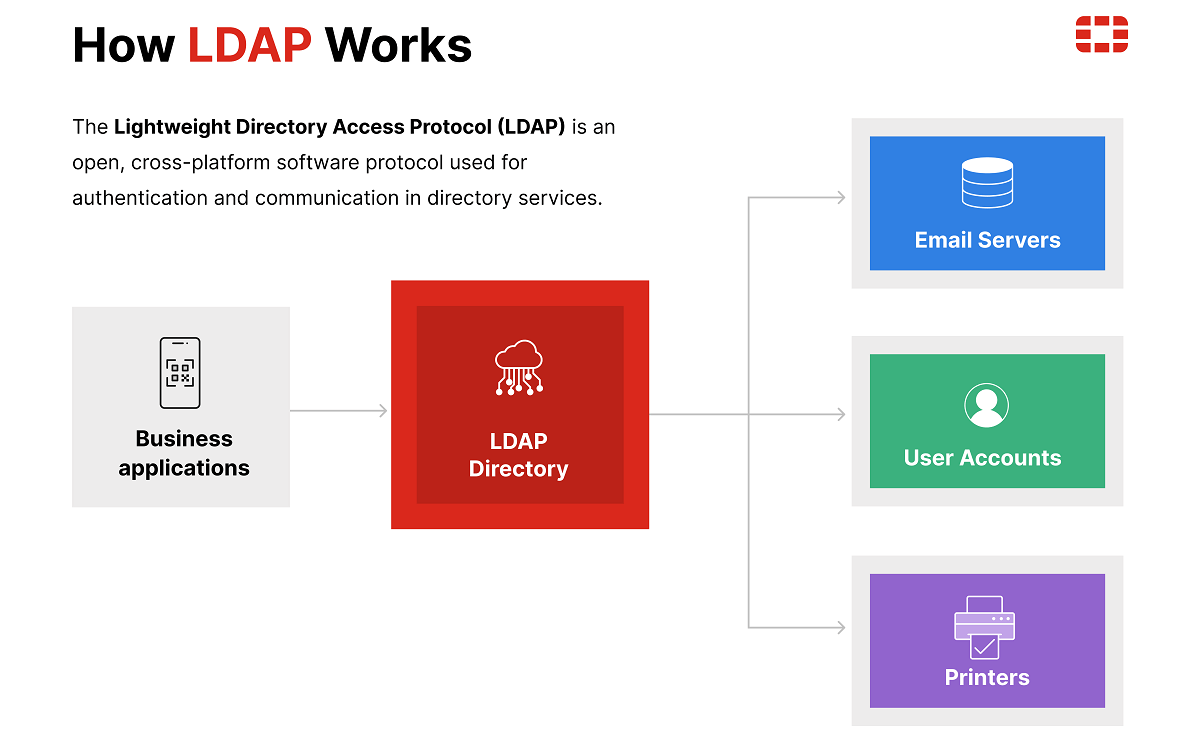
这枚暗雷的引爆方式并不复杂,却足够致命。问题出在 XKMS LDAP 证书存储库模块对用户输入的"过度信任":当外部请求携带的参数被直接拼接进后端 LDAP 搜索过滤器时,缺少严格的输入校验与转义处理。攻击者只需要在证书查找请求中注入一段精心构造的 LDAP 过滤器语法,就能像篡改数据库查询语句那样,操纵目录服务的检索逻辑。
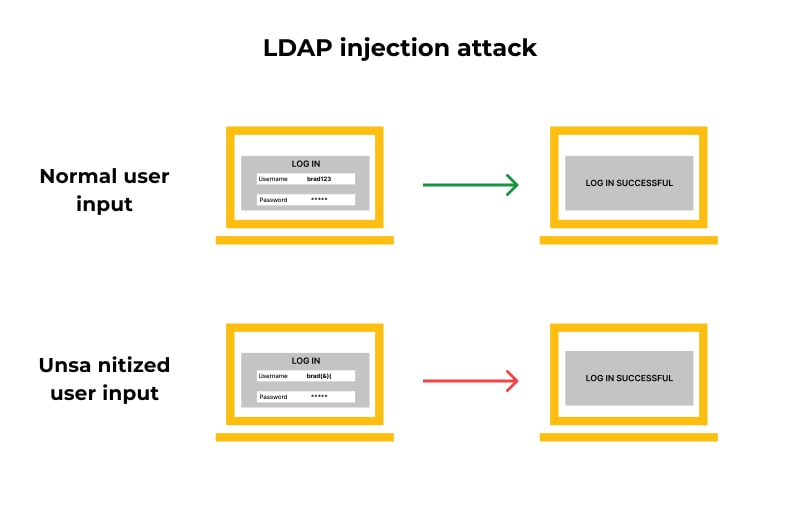
这种 LDAP 注入攻击的可怕之处,不在于它能直接拿到服务器权限,而在于它能"悄无声息地掏空"企业的身份信任根基。想象一下,攻击者通过易受攻击的 XKMS 端点提交恶意查询,原本只能检索自身证书的普通请求,被改写为遍历整个目录树的枚举操作。结果是什么?其他部门、其他业务系统、甚至核心服务的数字证书,都可能被批量拖走。
这些被窃取的证书绝非普通数据。在典型的企业环境里,数字证书是加密通信的"身份证"。一旦落入不法分子手中,后续的剧本写起来让人脊背发凉:冒用合法身份混入内部网络、解密原本应该安全的 TLS 流量、或者拿着偷来的证书作为跳板,向更多内部系统发起横向渗透。整个过程中,传统的网络边界防护几乎无法感知------因为攻击者使用的是"合法"的证书身份。
Apache 软件基金会目前确认的受影响版本覆盖面相当广:4.2.0(以及 4.2.1 之前的所有 4.2.x 版本)、4.0.0 到 4.1.5 的全线版本,还有 3.6.11 之前的旧版分支。如果你的生产环境还在运行这些版本,并且恰好集成了 XKMS 来做证书生命周期管理,那么风险窗口已经敞开。
好在官方响应还算迅速。Apache CXF 4.2.1、4.1.6 和 3.6.11 三个补丁版本已经就位,核心修复点在于给 LDAP 查询加上了"安全闸门"------严格的输入校验与参数化查询机制,彻底堵死注入通道。对于安全团队来说,升级应该被划入"本周必做"的优先级,而不是放进下个月的排期表。
不过,打完补丁并不意味着可以高枕无忧。LDAP 注入事件再次提醒我们:中间件组件里的查询处理逻辑,往往是安全防护的"盲区"。建议顺手做几件"加固小事":重新审视 LDAP 访问控制策略,确保 XKMS 服务账户只有最小必要的目录读取权限;把证书访问日志接入 SIEM,重点监控短时间内高频或异常的证书检索行为;如果 XKMS 服务没有对外暴露的必要,尽量把它收进内网,减少攻击面。
现代 Web 服务框架已经很少出现裸奔的 SQL 注入了,但 LDAP 查询的输入校验却常常被开发者忽略。CVE-2026-44930 就是一个鲜活的例证:哪怕你用了 Apache CXF 这样成熟的中间件,目录服务交互环节的疏漏,依然能让企业的加密资产"裸奔"。信任链的断裂,往往始于某个被低估的输入参数。