****题目名称:****应急响应‑Windows权限维持
****题目类型:****应急响应‑Windows系统权限维持痕迹排查
****题目背景:****靶机遭受黑客入侵,黑客在Windows主机上通过多种权限维持技术实现持久化驻留,本次任务需要排查出黑客利用注册表、计划任务、系统服务三种权限维持手段留下的恶意痕迹,提取隐藏的flag,完成入侵痕迹分析。
分析目标: RDP远程登录进入被入侵Windows靶机,排查系统中黑客植入的持久化后门,定位3处权限维持载体,提取被base64编码的flag字符串。
****使用工具:****mstsc(远程桌面连接)、cmd命令提示符、regedit注册表编辑器、services.msc服务管理器、taskschd.msc任务计划程序管理器、在线Base64编解码工具。
关键发现: 攻击者分别使用注册表Run启动项、计划任务、伪装系统服务三种经典Windows权限维持方式,将flag以base64编码形式藏在不同恶意载体中。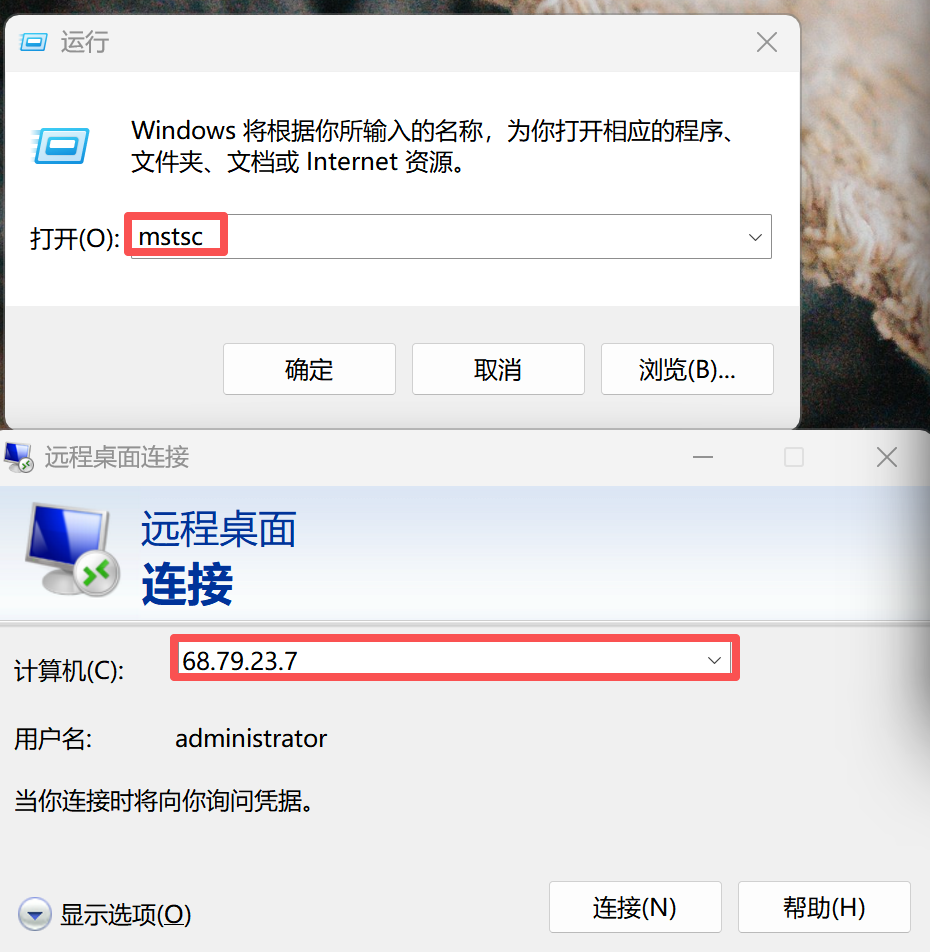
首先win+R,mstsc连接远程桌面,查询该电脑中的注册表,HKEY_LOCAL_MACHINE下的Run项只有系统正常Vmware、安全健康相关启动程序,没有恶意内容,黑客将后门放置在HKEY_CURRENT_USER当前用户的Run启动项内,该位置针对当前登录用户生效,同样可以实现开机自启,此处指向恶意文件C:\Windows\System32\GroupPolicy\flag.bat,打开该bat文件,文件内部存储一段base64编码字符串ZmxhZ3tkYWWR1aWxlfQ==,解码后得到第一个flag。
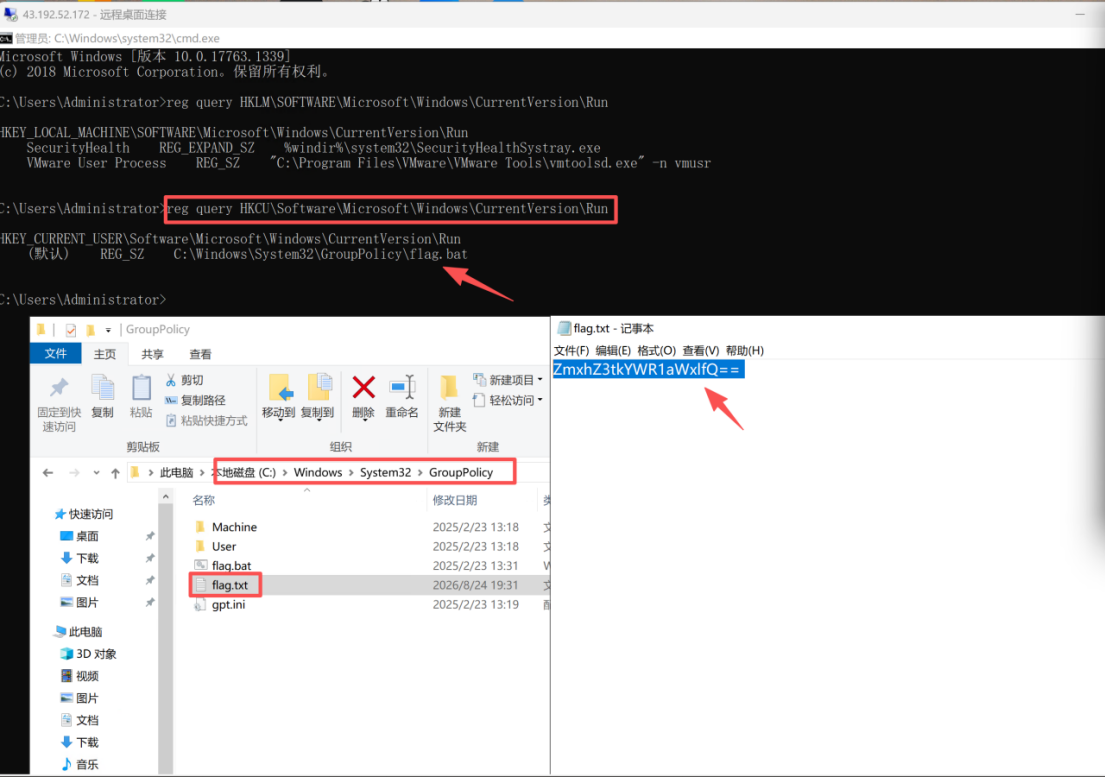
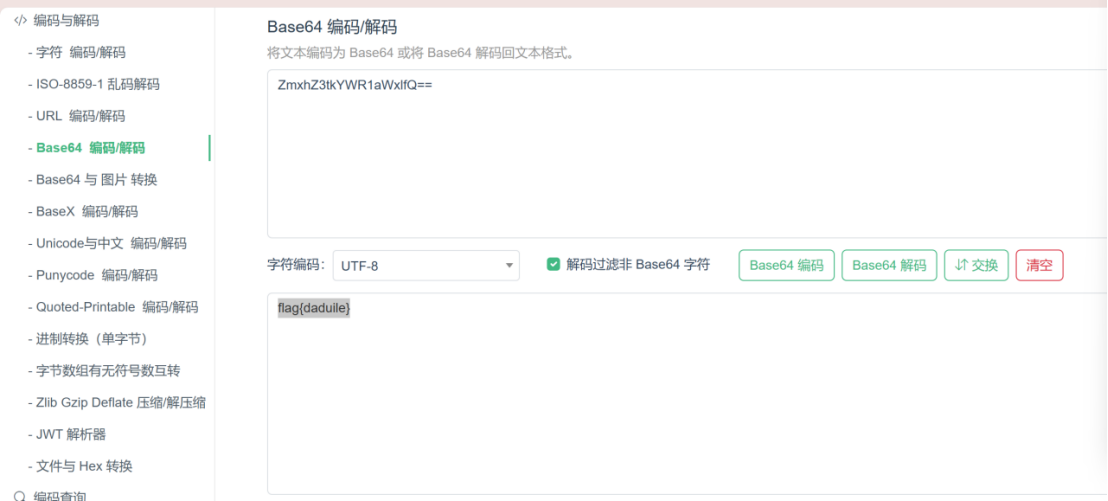
其次排查计划任务,在任务计划程序库中发现名称为login的计划任务,该任务设置为周期循环触发,任务启动程序路径为C:\Program Files\windows nt\accessories\wordpad.exe,flag并不保存在计划任务配置界面,而是保存在被调用程序的文件属性的版权字段内,找到wordpad.exe,右键查看属性‑详细信息,复制版权字段的base64字符串,解码得到第二个flag。
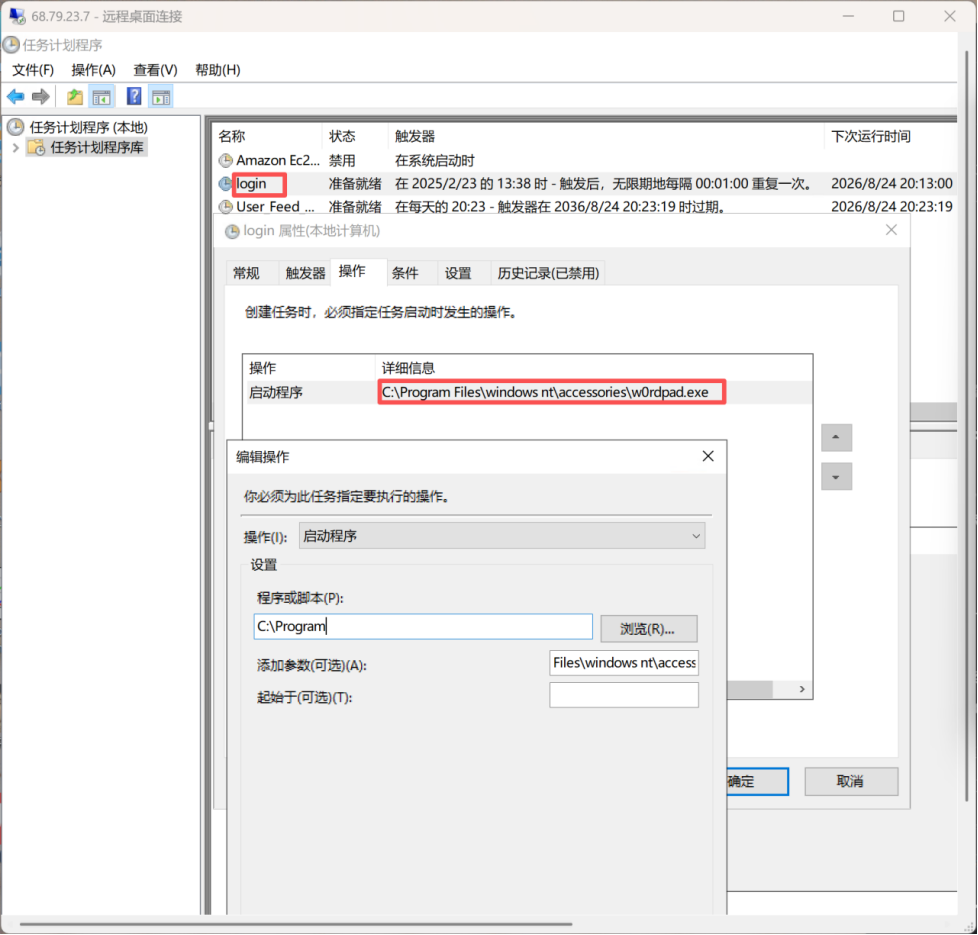
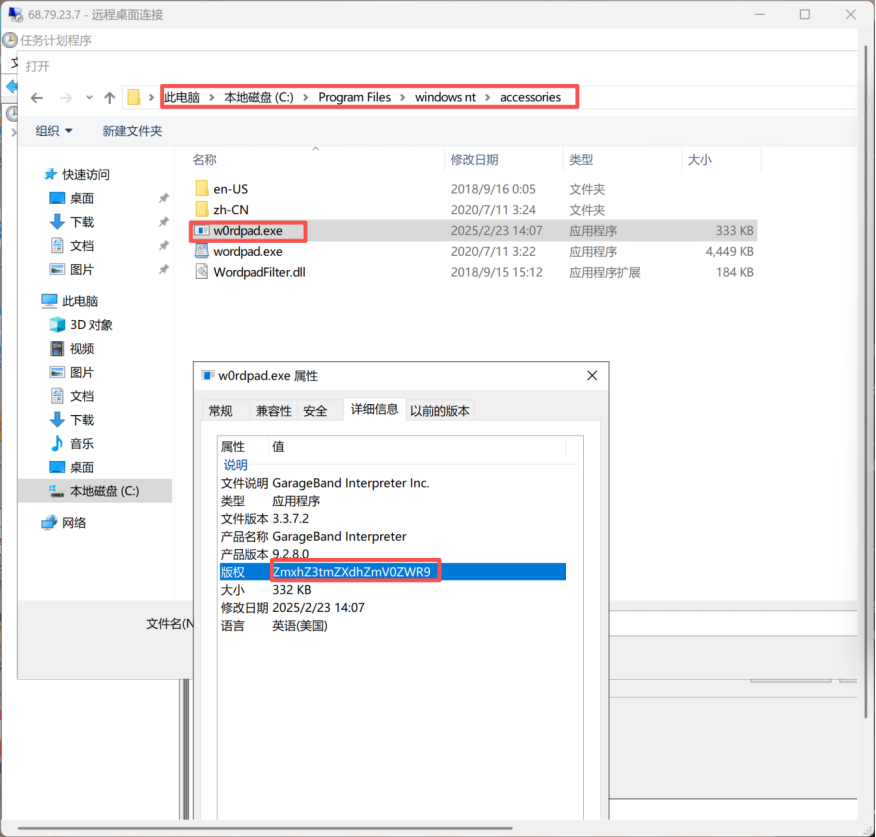
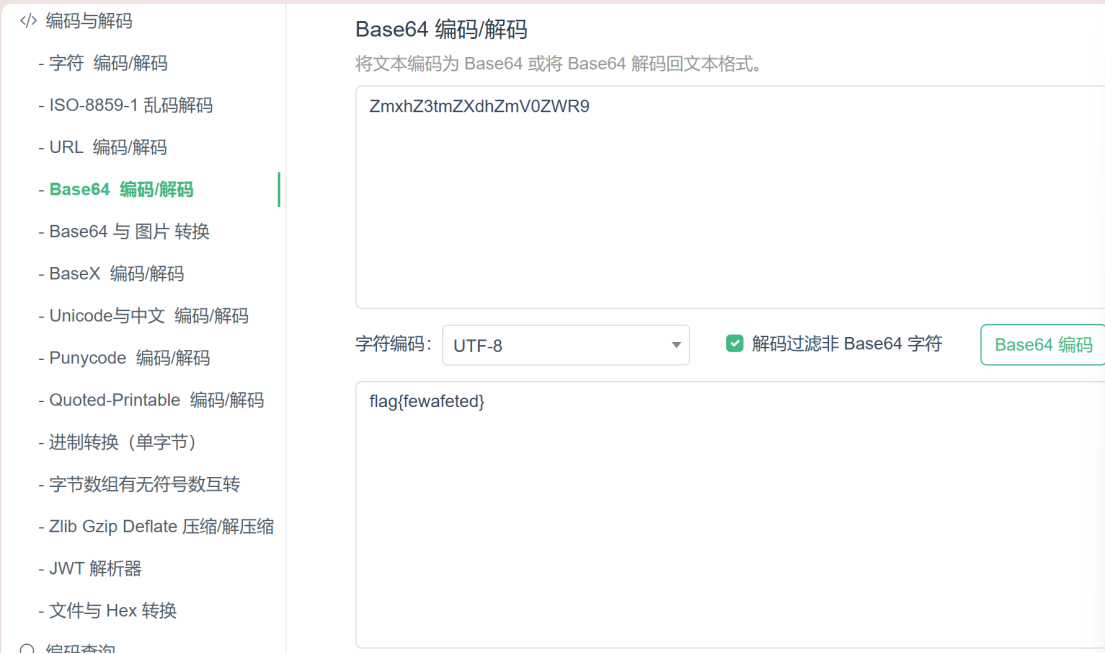
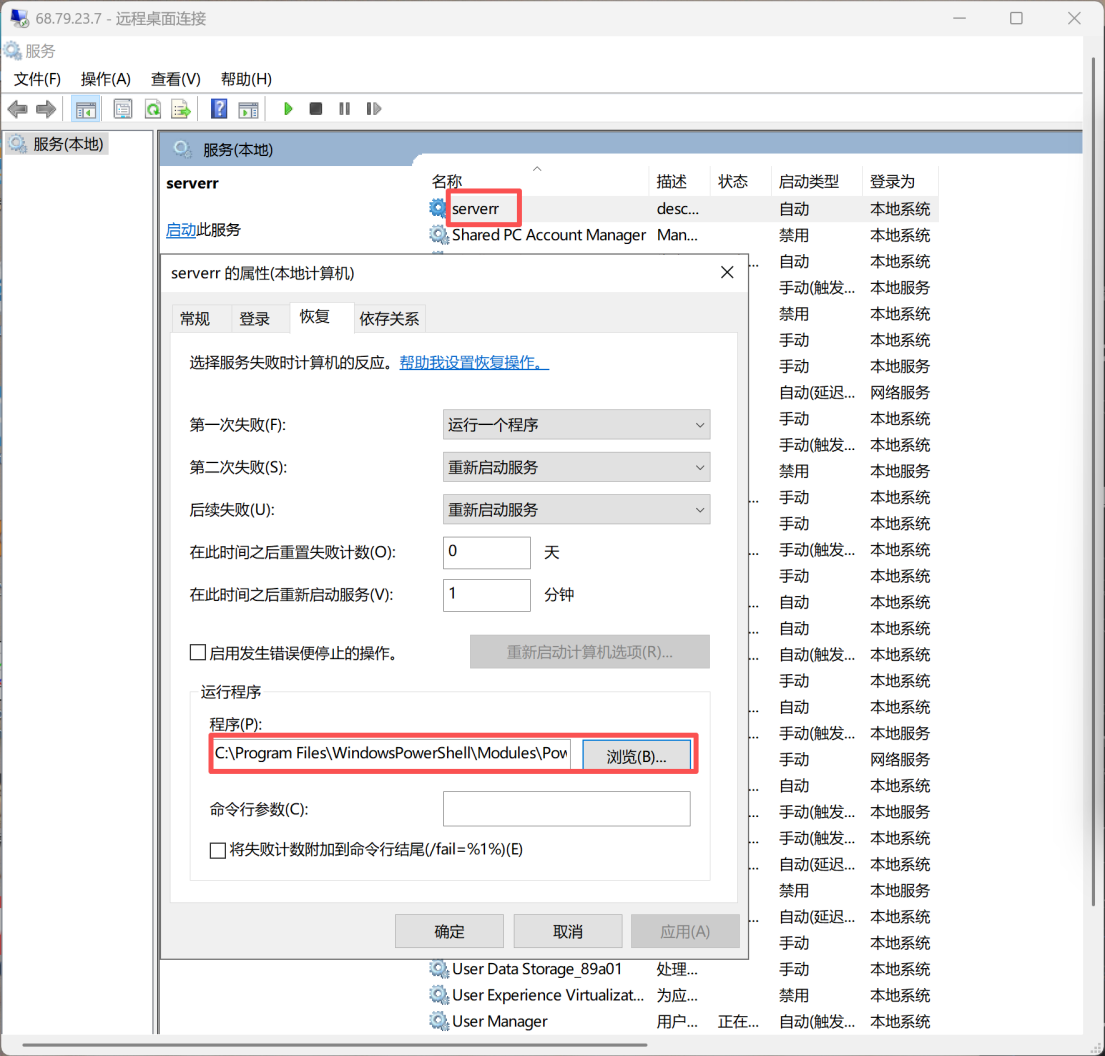
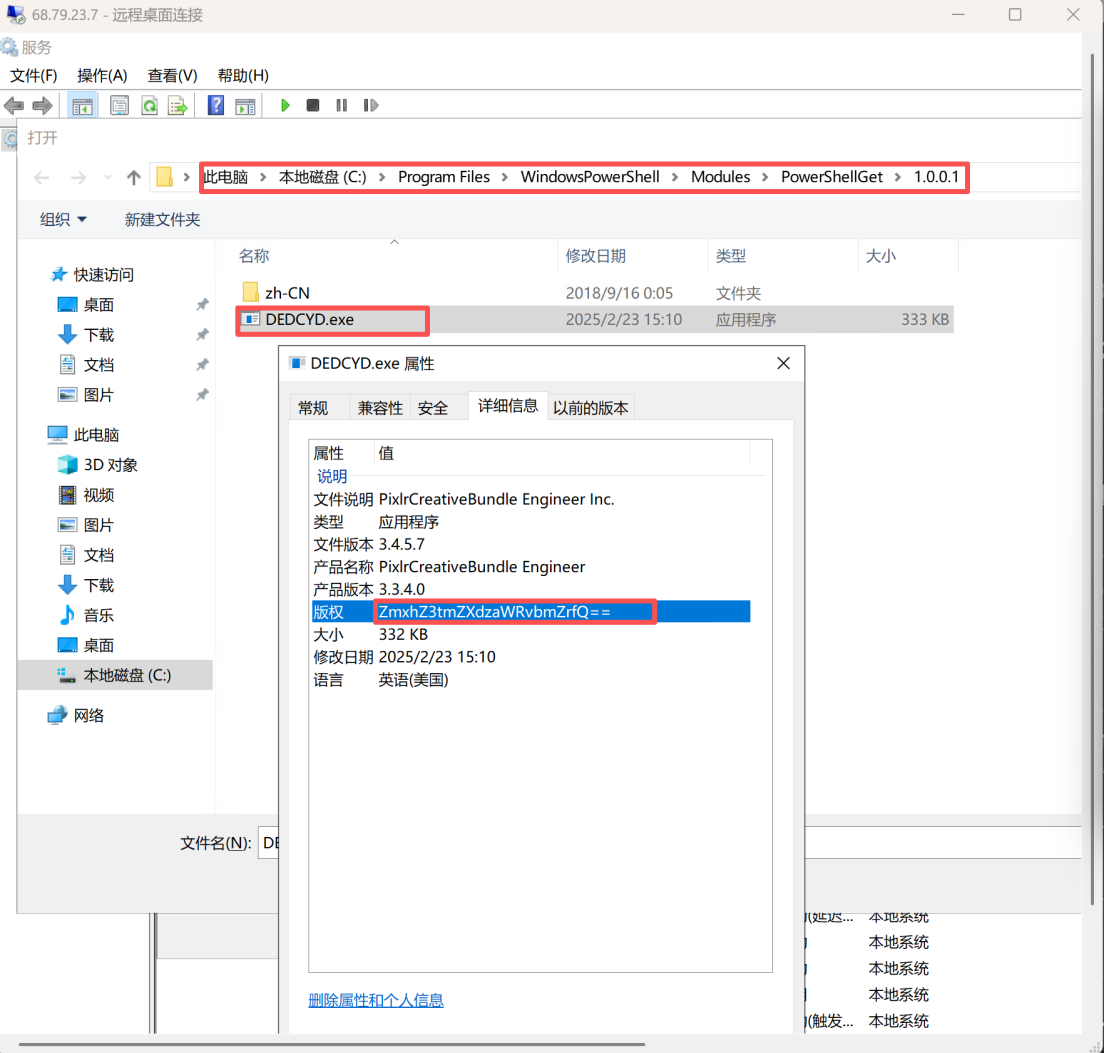
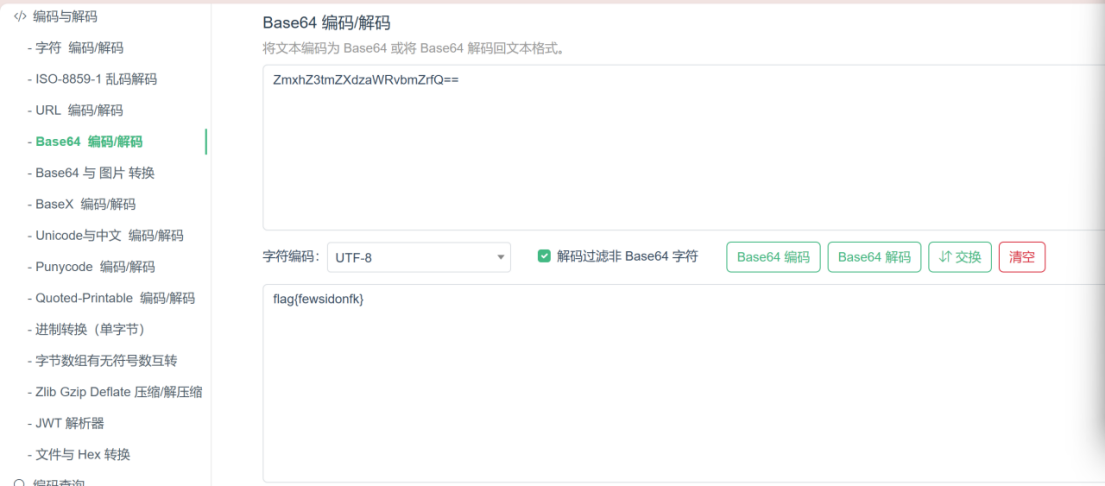
最后排查系统服务,系统内存在名为serverr的服务,该名称和系统原生正常Server服务高度相似,末尾多一个字母r属于典型伪装命名,服务描述字段为空,启动类型设置为自动,满足开机自动运行后门的权限维持需求,查看该服务属性,得到服务对应的可执行程序路径C:\ProgramFiles\WindowsPowerShell\Modules\PowerShellGet\1.0.0.1\DEDCYD.exe,打开对应目录定位该exe程序,同样右键查看程序属性‑详细信息,提取base64编码字符串,解码得到第三个flag。
可疑点判断理由:
- 注册表HKCU\Run下新增陌生启动项,正常系统默认不会存在flag.bat这类命名的bat脚本作为开机启动程序,属于攻击者新增的自启后门,HKCU的Run项仅针对当前用户生效,经常被黑客利用,很多排查会只看HKLM机器级注册表而遗漏该位置。
- 计划任务login配置为周期循环触发,持续执行指定程序,计划任务是攻击者常用持久化手段,本题没有把恶意内容写在任务参数中,而是藏匿在被调用exe文件元数据属性,绕过简单的任务文本查看。
- 恶意服务serverr,名字模仿系统自带Server服务,仅多一个字符,用于迷惑运维人员肉眼筛查;正常Windows官方服务都具备完整描述信息,该服务描述为空;启动类型为自动,开机就会加载运行恶意exe,可实现长期权限维持,可执行文件路径不在C:\Windows\System32系统目录,指向PowerShell模块目录下陌生exe程序,不属于系统原生文件。
最终结果:
1.注册表权限维持flag:flag{dadule}
2.计划任务权限维持flag:flag{fewsidonfk}
3.自启动服务权限维持flag:flag{fewafeted}
修复建议:
1.注册表排查:定期检查HKLM\Software\Microsoft\Windows\CurrentVersion\Run以及HKCU\Software\Microsoft\Windows\CurrentVersion\Run两个开机自启注册表路径,删除未知、陌生的启动项,应急排查时不能只检查机器级HKLM,必须同时检查当前用户HKCU启动项,避免遗漏用户层面的后门。
2.计划任务审计:定期审查任务计划程序库全部任务,重点关注触发条件为开机、登录、周期循环的陌生任务,删除攻击者创建的未知计划任务;禁止计划任务调用来路不明的可执行文件。
3.系统服务巡检:巡检Windows系统服务列表,重点留意名字和系统内置服务近似、拼写轻微改动伪装、描述为空、启动类型为自动的陌生服务;确认恶意服务后,先停止服务,再使用sc delete服务名命令删除恶意服务,并且删除服务对应的恶意exe可执行程序。
4.权限加固:日常服务器不开放3389RDP公网端口,如业务必须使用RDP,配置白名单IP访问,使用高强度账号密码,避免暴力破解入侵。
5.服务器上线后建立基线,记录正常注册表启动项、计划任务、系统服务清单,发生入侵事件后和基线做比对,快速定位新增的恶意持久化对象。