导语
工单设备管理系统在企业内很少孤立运行:设备资产的主数据在 ERP 里,生产状态与停机信息在 MES 里,如果两边的数据靠人工 Excel 导入导出对齐,工单里的设备编码和 ERP 资产卡片对不上、备件领用了库存却不扣减、停机原因统计和生产系统口径不一致,系统很快就会退化成"第二个电子表格"。本篇从 ERP MES接口集成的三个典型数据同步场景出发,讲清楚版本化 REST API 契约、Webhook 回调、Kafka 事件总线三种集成模式的落地细节,以及用绞杀者模式渐进替换历史遗留的点对点集成,适合正在做系统集成设计或接手存量集成代码的后端工程师。
一、三个核心数据同步场景:先分清谁主谁从
集成设计的第一步不是选中间件,而是给每类数据定方向:谁是权威源(System of Record)、谁是订阅方。方向定错,后面全是对账和扯皮。
1.1 资产信息同步:ERP 为权威源
设备台账中的资产编号、资产名称、折旧口径应与 ERP 资产模块保持一致。ERP 是资产的财务权威源,运维执行侧的工单系统订阅资产主数据变更,在本地台账建立"系统设备 ID ↔ ERP 资产编号"的映射表:
sql
CREATE TABLE asset_mapping (
  id            BIGINT PRIMARY KEY,
  local_device_id BIGINT NOT NULL COMMENT '工单系统设备ID',
  erp_asset_no  VARCHAR(64) NOT NULL COMMENT 'ERP资产编号',
  mes_equipment_no VARCHAR(64) COMMENT 'MES设备编码',
  sync_status   TINYINT DEFAULT 0 COMMENT '0待同步 1已同步 2冲突',
  updated_at    DATETIME,
  UNIQUE KEY uk_local (local_device_id),
  UNIQUE KEY uk_erp (erp_asset_no)
);
映射表是跨系统数据流转的前提。行业调研中反复出现的一个教训是:各系统 ID 编码规则不一,跨系统设备 ID 匹配成功率可能低到不足三成,导致设备 360° 视图根本拼不起来。所以在实施层面,设备编码规则应在项目初期就与 ERP/MES 对齐,而不是集成阶段再补救。资产同步的触发时机包括:ERP 新建/变更/报废资产卡片时推送事件,工单系统据此创建或冻结对应设备台账;反过来,工单系统产生的维修费用、停机时长属于运维侧数据,以工单系统为权威源回流 ERP 成本科目。
1.2 备件出入库同步:双向、以事务边界切分
备件与工单联动是 CMMS 的核心价值之一:维修工单里领用一个轴承,本地备件台账立即扣减,同时要把领用事件同步给 ERP 库存模块记账。这个场景的难点在于方向是双向的------
- ERP → 工单系统:采购入库、库存基准、安全库存阈值下发;
- 工单系统 → ERP:工单领用/退库事件,供 ERP 做总账与成本归集。
建议本地只维护"工单相关的动态库存流水",期末库存以 ERP 为准做定期对账,避免两套系统各自算账越走越偏。同步报文里必须带工单号与备件 SKU 双键,方便任何一侧出现差异时能按单追溯。
1.3 停机原因数据同步:编码表先行
MES 侧采集的停机原因要进入工单系统做故障统计(MTBF、故障率、按原因分类的成本),前提是两侧使用同一张停机原因编码表。推荐由工单系统侧发布停机原因字典(原因编码、描述、是否计非计划停机、默认责任班组),MES 侧按编码上报,上报报文至少包含:设备编码、停机开始/结束时间戳、原因编码、关联生产工单号。时间戳必须带时区并统一到毫秒,否则跨班次的停机区间切分会出现整段漂移。
二、版本化 REST API 与 OpenAPI 契约
同步方向定了之后,接口层建议按 API-First 方式建设:先写 OpenAPI 契约,双方按契约并行开发和 mock 联调,避免"口头约定字段、上线才发现类型对不上"。
2.1 版本化策略
路径版本是最直观的方式,/api/v1/assets、/api/v2/assets 并存,v1 只修 bug 不加字段,新字段一律进 v2,v1 设定明确的废弃窗口(例如 6 个月)并在响应头里带 Deprecation 与 Sunset 提示。集成的对接方往往是 ERP 实施商或 MES 厂商的另一个团队,版本化能让双方升级节奏解耦------这是标准化 REST 接口层相对内部 RPC 的最大工程收益。
yaml
# OpenAPI 片段:备件领用同步接口
paths:
  /api/v1/spare-parts/issue-events:
    post:
      summary: 工单领用备件事件上报
      requestBody:
        content:
          application/json:
            schema:
              type: object
              required: [event_id, work_order_no, sku, qty, occurred_at]
              properties:
                event_id:   { type: string, description: 幂等ID, UUID }
                work_order_no: { type: string }
                sku:        { type: string }
                qty:        { type: integer, minimum: 1 }
                occurred_at: { type: string, format: date-time }
      responses:
        '200': { description: 受理成功 }
        '409': { description: event_id 重复,幂等命中 }
2.2 契约里必须写死的四件事
- 幂等键 :每个事件报文带全局唯一
event_id,接收方按此去重(详见第 2.3 节)。 - 分页与批量语义 :资产全量同步走游标分页(
cursor而非页码),避免同步期间数据变动导致漏读重读。 - 错误码约定:4xx 表示调用方数据问题(不要重试),5xx/超时表示接收方问题(可重试),契约里逐个列出。
- 字段可空性与时区 :ERP 老数据里大量字段为空,契约不写
nullable就会在联调时爆雷。
2.3 幂等落库示例
sql
CREATE TABLE api_idempotency (
  event_id    VARCHAR(64) PRIMARY KEY,
  api_path    VARCHAR(128),
  resp_code   INT,
  resp_body   JSON,
  created_at  DATETIME,
  KEY idx_created (created_at)
);
接收方先 INSERT 幂等表(主键冲突即判定重复),命中后直接返回上次响应,再异步执行业务。表按月分区并定期清理,防止无限膨胀。
三、Webhook:重试、HMAC 签名与审计日志
工单系统向下游(例如企业微信机器人、BI 看板、客户的报表系统)推送"工单状态变更""设备报警"这类事件时,Webhook 是最轻量的模式。
3.1 重试策略
接收方一次失败不能丢事件。常用梯度重试:1min → 5min → 15min → 1h → 6h → 24h,共 6 次,全部失败后事件进入死信状态并在管理界面标红,支持人工重放。注意两点:一是重试必须基于同一个 event_id,接收方靠它幂等去重;二是接收方响应 200 但业务没落库(例如返回了 200 却在异步处理里失败)是 Webhook 集成里最隐蔽的坑,契约中应要求接收方"受理即校验",校验失败返回 4xx。
3.2 HMAC 签名防伪造
Webhook 端点暴露在公网或弱隔离内网时,必须验签。发送方对报文体计算 HMAC-SHA256,放入请求头:
X-Event-Signature: sha256=5f1c...      # HMAC(payload, secret)
X-Event-Id: 9a2b7c4e-...               # 幂等ID
X-Event-Timestamp: 1726041600          # 防重放
接收方验签要点:用原始字节流计算(不要先反序列化再序列化,字段顺序会变);比较使用常量时间比较函数防时序攻击;同时校验时间戳与本地时间偏差(建议 5 分钟内),超过则拒绝,防止截获的旧报文重放。密钥按订阅方独立发放,泄露后可单方轮换。
3.3 审计日志
每次 Webhook 投递都要落一条投递日志:事件 ID、目标 URL、HTTP 状态码、耗时、重试轮次、签名验证结果。这张表有三个用途:对接出问题时双方对账的唯一凭据;安全审计时回答"谁在什么时候向哪个外部地址推过什么数据";以及统计下游接口的健康度,主动发现对方接口劣化。对运维管理系统这类要接审计与等保要求的场景,审计日志本身建议只追加不修改。
四、Kafka 事件总线:从点对点到总线
当对接系统超过三个,点对点接口的数量会按 N×(N-1)/2 增长,每加一个消费者都要改发送方代码,这是集成腐化的起点。
4.1 事件总线拓扑
工单系统作为生产者,把领域事件发布到 Kafka topic,消费者按需订阅:
| Topic | 事件示例 | 典型消费者 |
|---|---|---|
| workorder.events | WORK_ORDER_CREATED / CLOSED | 报表、IM 通知、BI |
| device.events | DEVICE_SCRAPPED / TRANSFERRED | ERP 资产模块 |
| sparepart.events | PART_ISSUED / PART_RETURNED | ERP 库存模块 |
| downtime.events | DOWNTIME_REPORTED | MES 停机看板 |
生产侧要点:事件信封统一包含 event_id、event_type、occurred_at、producer_version、data;消费侧必须实现幂等(按 event_id 去重,因为 Kafka 的 at-least-once 语义保证不丢但可能重)。跨系统与 Kafka 的桥接有两种做法:轻量的用 Debezium CDC 监听业务表变更发往 topic;对顺序敏感的按设备 ID 做 partition key,保证同一设备的事件有序。
4.2 绞杀者模式渐进替换点对点集成
存量系统里通常已经堆了一批点对点集成:A 系统 HTTP 调 B、B 回头再调 A、定时任务互抽数据库。全部推倒重写风险太大,推荐按绞杀者模式(Strangler Fig)渐进迁移:
- 挂外观:在点对点调用之间加一层集成网关(Apache Camel / 自研轻量网关),调用方先改为调网关,网关原样转发,行为不变。
- 落事件:网关收到请求后除了转发,同步把事件镜像发布到 Kafka topic,新的消费者只订阅 topic,不再直调原系统。
- 切流量:观察一段时间后,把原调用方对老接口的依赖逐个下线,事件总线成为唯一通道。
- 收尸:老点对点代码与临时表下线,网关上该路由标记废弃。
这个过程的节奏控制比技术更重要:每次只迁移一条链路,迁移前后用双跑对比(同一事件新旧两路各处理一次,比对结果)验证一致性,出问题随时切回。集成架构改造期间业务工单流转一天都不能停,这也是 CMMS 这类执行系统的现实约束。
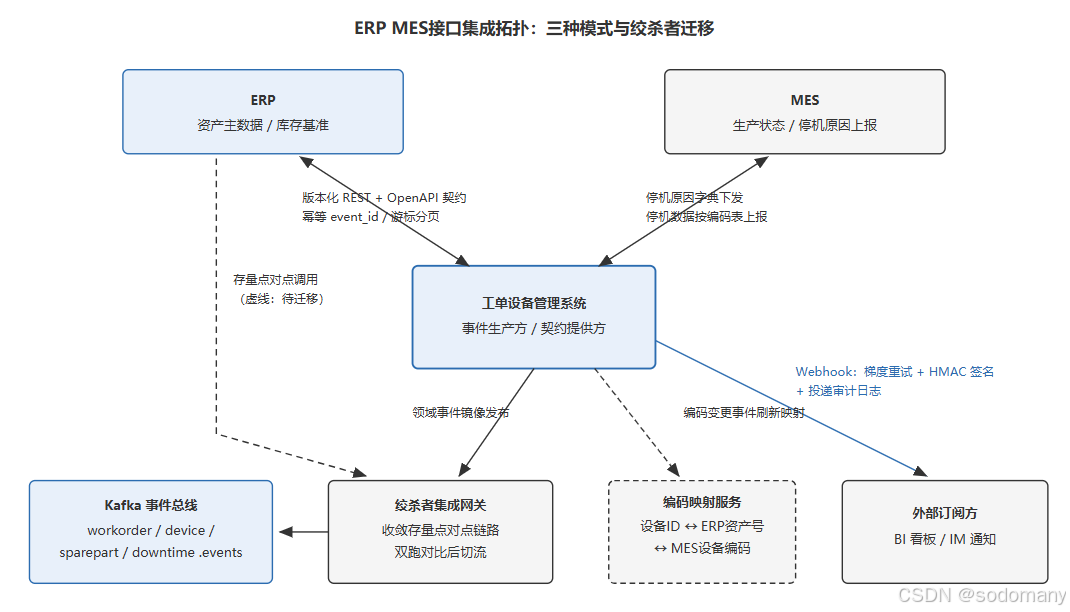
下图为三类集成模式在 ERP/MES 对接中的分工示意:REST API 承担查询与主动写入,Webhook 承担对外推送,Kafka 承担内部事件扇出,绞杀者网关收敛存量点对点链路。
!ERP MES接口集成整体拓扑diagrams/16-ERP-MES集成接口图.jpg)
集成拓扑中容易遗漏的一条链路是主数据对齐:设备编码映射表需要在 ERP、MES、工单系统三方同步初始化,图中集成网关下方的"编码映射服务"专门承担这一职责,任何一方编码变更都会产生事件刷新映射。
实操要点
- 先画数据方向矩阵:每类数据(资产/备件/停机/组织)标明权威源与订阅方,再选集成模式
- 设备编码规则与 ERP/MES 在实施初期对齐,建
asset_mapping映射表并纳入变更流程 - 所有对外接口走 OpenAPI 契约先行,路径版本化,v1 废弃窗口与
Sunset头明确告知 - 每个事件报文必须携带
event_id幂等键,接收方建幂等表并按月分区清理 - Webhook 强制 HMAC-SHA256 验签 + 时间戳防重放,常量时间比较,密钥按订阅方隔离
- Webhook 梯度重试 + 死信人工重放,投递日志全量落库
- Kafka 消费端按
event_id幂等,顺序敏感的按设备 ID 做 partition key - 存量点对点集成按绞杀者模式逐条迁移,双跑对比验证后再下线老链路
- 备件库存以 ERP 期末账为准,工单系统只保流水,月度对账出差异报告
技术总结
本篇围绕工单设备管理系统的 ERP/MES 集成,覆盖了三条主线:数据同步场景的权威源划分(资产归 ERP、备件双向流水、停机编码先行)、三种集成模式的工程细节(OpenAPI 契约与版本化、Webhook 的重试验签审计、Kafka 事件总线与幂等消费),以及用绞杀者模式收敛存量点对点集成的迁移路径。核心判断是:集成问题的根子多数不在接口代码,而在主数据治理------设备编码映射表建不起来,再优雅的事件总线也只是搬运脏数据。下一系列篇将转向设备侧的物理接入层:MQTT、TCP 私有报文与 Modbus 三类协议在 IoT 采集中的选型与落地。