导语
巡检是设备运维的哨兵,但哨兵失明比没有哨兵更危险:巡检记录"看似完成、实际漏检",管理层基于假数据做的维保预算和备件计划全部失真。行业调研中一个被广泛引用的特征是:某批点检记录里 62% 的温度读数集中在 ±0.3℃ 的窄区间------真实物理世界的温度不会这么"听话",这是典型的抄录式造假信号。本篇讨论工单设备管理系统里的巡检数据失真造假识别:先拆解三类造假的行为特征,再给出数据合理性校验规则的具体设计(量程、时间戳、相似度),然后是地理围栏与设备二维码核验的落地方式,最后定义执行合规率的统计口径,让"巡检质量"变成可量化、可考核的工程指标。
一、三类造假的行为特征
造假者会优化自己的成本,所以每种造假方式都会在数据里留下固定的指纹。识别的前提是知道指纹长什么样。
1.1 窄区间读数:抄录式填报
特征:同一测点在多个巡检周期内的读数方差极小,例如温度永远在 36.2℃~36.5℃ 之间波动,而设备负载每天是变化的。物理量与工况脱钩是核心判据------真实温度应随负载、环境温度、开停机状态波动。识别实现上,对每个测点计算滑动窗口(如 30 天)内的读数标准差与变异系数,变异系数低于阈值(如 0.5%)的测点标记为"疑似静态抄录"。注意排除两类误报:本身恒定的量(开关状态、额定参数)和已配置自动采集的测点(自动采集的重复值是真实的)。
1.2 拍旧照:图片元数据与内容不符
特征:提交的照片实际拍摄时间早于巡检时间,或同一张照片在不同工单中重复出现。识别三层:
sql
-- 照片指纹表:识别重复照片
CREATE TABLE photo_fingerprint (
  photo_id    BIGINT PRIMARY KEY,
  task_id     BIGINT NOT NULL,
  device_id   BIGINT NOT NULL,
  file_hash   CHAR(64) NOT NULL COMMENT 'SHA-256,内容完全相同',
  exif_time   DATETIME COMMENT 'EXIF拍摄时间,可能被剥离或伪造',
  taken_geo   POINT COMMENT 'EXIF GPS',
  created_at  DATETIME,
  KEY idx_hash (file_hash)
);- 哈希层 :对上传照片计算 SHA-256,
file_hash在历史库中命中即判重复提交。严格拍照重压缩后会变,可加感知哈希(pHash)做相似图检索兜底。 - 元数据层:EXIF 拍摄时间与任务时间差超过阈值(如 24 小时)标记可疑;EXIF 缺失本身也是信号(正常拍照不会丢,转发/旧图常见丢失)。
- 内容层:EXIF 可以伪造,更强的方式是拍照时由 App 叠加实时水印(时间、定位、任务编号画进图像),要求水印来自系统时钟而非手机时间。
1.3 远程打卡:位置与任务地点不符
特征:巡检提交的定位距离设备位置超过合理半径,常见于"人在办公室把整条巡检线一次提交"。识别直接有效:提交报文里的定位与台账中设备坐标的距离校验(详见第三节地理围栏)。要提醒的是,手机定位漂移在厂房钢结构环境下可达数十米,阈值不能拍脑袋定 10 米,应按现场实测漂移分布定(常见做法是 100~200 米起步再收紧),否则误报会把合规率统计整个带偏。
二、数据合理性校验规则设计
单点特征识别会误伤,把规则组合成校验管道,每条记录过一遍流水线,输出"通过 / 可疑 / 拒绝"三级结果。
2.1 校验规则管道
| 规则 | 校验内容 | 判据示例 | 命中动作 |
|---|---|---|---|
| 量程校验 | 读数在传感器量程与物理合理区间内 | 温度 -20~150℃,超出即非法 | 拒绝入库,退回重检 |
| 时间戳校验 | 提交时间、EXIF 时间、打卡时间三者自洽 | 偏差 > 24h 标记 | 可疑,人工复核 |
| 相似度校验 | 读数与近 N 期历史比对 | 变异系数 < 0.5% 且工况有变化 | 可疑 |
| 工况关联校验 | 读数与设备运行状态匹配 | 停机状态下"轴承温度上升"矛盾 | 可疑 |
| 顺序校验 | 任务步骤按路线顺序提交 | 跳步、倒序提交 | 可疑 |
| 完整性校验 | 必填项、必拍照项齐全 | 缺项 | 拒绝,任务不可提交 |
2.2 规则配置化
校验规则不要写死在代码里,做成数据字典驱动的配置,这正是调研中"数据字典标准化"的落地形态------点检项目统一录入参数类型、单位、正常范围、采集方式,校验规则按字典自动生成:
json
{
  "item_code": "TEMP.BEARING.DE",
  "item_name": "前轴承温度",
  "unit": "℃",
  "range": [-20, 150],
  "plausible_range": [10, 110],
  "static_check": { "window_days": 30, "cv_threshold": 0.005 },
  "require_photo": true,
  "require_geo": true,
  "geo_radius_m": 150
}
range 是硬量程(超出拒绝),plausible_range 是软合理区间(超出可疑不拒绝------真实异常读数恰恰是巡检的价值所在,不能把"设备真出问题了"当成造假拒绝掉,这是校验规则设计里最重要的边界:校验针对的是数据可信度,不是数据好坏)。
三、地理围栏与设备二维码核验
行为侧的防伪比数据侧更可靠,因为伪造成本高。两种手段组合使用。
3.1 地理围栏
巡检任务下发时绑定设备坐标与半径,移动端提交时强制携带 GPS/基站定位,服务端计算与设备坐标距离,超围栏拒绝或标记。实现要点:围栏半径按现场实测校准;厂房内定位漂移大的区域降级为"标记可疑"而非硬拒绝;后台提供围栏命中率的看板,某员工长期贴边提交本身就是管理信号。
3.2 设备二维码/标签核验
每台设备挂二维码(一物一码,与台账设备 ID 绑定),巡检到点必须扫码,扫码时间即到点时间。二维码解决的是"人到了没有",地理围栏解决的是"提交的定位是不是真的",两者交叉验证。二维码的弱点是可拍照转发,重要设备可升级为 NFC 标签(必须物理接触)或动态码(屏幕显示每分钟变化的码,扫码须现场读取)。事件顺序上,扫码产生的"到点事件"与表单提交事件应关联校验:没有到点事件的提交直接判不合规。
四、执行合规率统计口径
有了上述校验,可以定义巡检质量的量化指标。统计口径必须先于考核上线,否则口径争议会淹没考核本身。
- 任务完成率 = 按期完成的任务数 / 应执行任务数。基础项,只反映勤勉不反映真实。
- 步骤合规率 = 通过完整性校验的步骤数 / 应执行步骤数。暴露漏检、跳步。
- 位置合规率 = 围栏内提交的到点事件数 / 全部到点事件数。暴露远程打卡。
- 数据可信率 = 未命中任何可疑规则的读数条数 / 总读数条数。暴露抄录造假。
- 综合执行合规率 = 上述四项的加权(权重按管理层对各类失真的容忍度配置,典型如 0.2/0.3/0.25/0.25),按人员、班组、区域三个维度统计。
两个纪律:其一,可疑不等于造假,统计口径要设复核环节,人工复核确认后才进入考核数据,避免校验误报直接惩罚员工导致一线抵触;其二,合规率要和设备实际故障表现交叉看------合规率高但故障检出率低的班组,说明造假的形态已经进化到"真实地在现场、假真地填数据",需要提高校验规则强度。这组指标的价值不只防伪:巡检数据的可信度本身就是后续 MTBF、故障率等报表的前提,脏数据的报表再漂亮也是决策毒药。
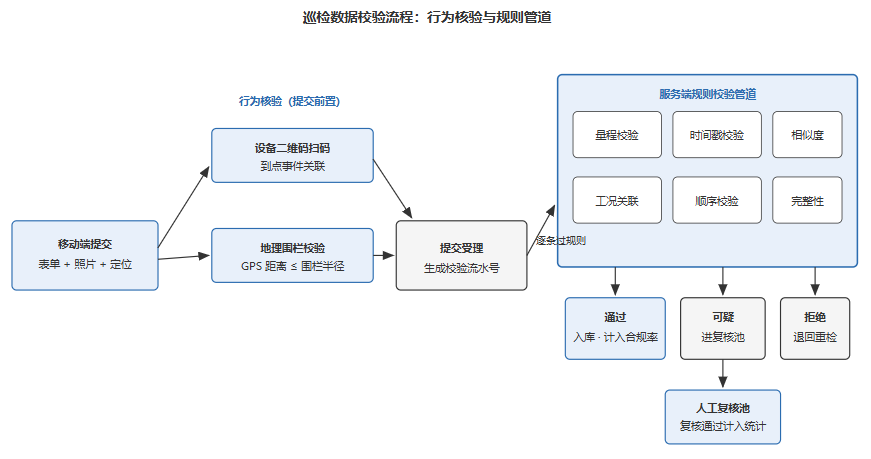
下图为巡检数据从提交到入库的校验管道全流程:
!巡检数据校验流程diagrams/19-数据校验流程图.jpg)
校验流程图把"现场行为核验"与"数据规则校验"分成两条并行支线:扫码定位在提交前做硬拦截,六类规则在服务端做三级判定,可疑项统一进人工复核池,只有复核通过的记录才计入合规率统计------这个分流设计是避免误伤真异常读数的关键。
实操要点
- 点检项目建数据字典:参数类型、单位、正常范围、采集方式先行,校验规则由字典生成
- 每测点配置硬量程与软合理区间两级阈值,软区间超标只标记不拒绝
- 读数变异系数监控:滑动 30 天窗口,CV 低于阈值且工况有变化的测点预警
- 照片入库存哈希与 EXIF,重复哈希直接判重复提交,App 拍照叠加系统水印
- 地理围栏半径现场实测校准,先跑"仅标记"模式两周再启用硬拦截
- 设备一物一码,到点必须扫码,到点事件与表单提交强制关联
- 合规率四项分口径统计,可疑项必须人工复核后才进考核
- 合规率与故障检出率交叉分析,识别"到场但假填"的进化型造假
- 校验规则灰度上线:先只记录不拦截,统计误报率后再逐步启用拒绝动作
技术总结
巡检数据失真造假识别的完整方法论是:行为指纹(窄区间读数、拍旧照、远程打卡)给出监测方向,六类校验规则(量程、时间戳、相似度、工况关联、顺序、完整性)组成服务端校验管道,地理围栏与设备二维码在提交侧做行为核验,最后以四个分口径加权的执行合规率让巡检质量可量化。设计上的两条底线:校验判的是可信度不是数据好坏,真异常读数必须放行;可疑必须复核后才进考核,防止误报摧毁一线信任。数据可信之后,还要保证数据"不丢"------移动端在地下室、隧道里采集的数据如何安全回到服务端,正是下一篇移动端离线数据丢失排查要解决的问题。