在绝大多数工程团队中,"安全"往往是一个令人焦虑却又无从下手的无底洞。
CTO 或安全团队给出的合规清单动辄上百项:从代码混淆、WAF、CI 静态扫描,到零信任架构、异地灾备、Canvas 水印。然而,研发团队的排期永远被业务特性占满。面对密密麻麻的安全要求,团队通常会滑向两个极端:
- 彻底摆烂:既然做不完,索性装作看不见,把集群丢进云厂商的默认 VPC 之后就宣布"内网安全",直到遭遇勒索病毒、凭据泄露或数据库被拖库;
- 本末倒置(越级防御):花了两周时间给前端页面做 JavaScript 代码混淆和防爬动态水印(P4),而云控制台的根账号却连多因子认证(MFA)都没开,数据库密码在 Git 仓库里明文硬编码,甚至微服务接口允许任意水平越权(P1)。
安全从来不是一个非黑即白的静态状态,而是一场关于攻击面、防御成本与爆炸半径的工程博弈。
如果试图把所有安全项同时推向极致,工程团队必然会被拖垮。解决安全焦虑的唯一解法,是建立清晰的纵深防御体系(Defense-in-Depth)与分级收敛路线(P1 到 P4)。
本文将基础设施(Infra)、后端应用(Backend)与前端边界(Frontend)三个维度的核心控制项解构为清晰的优先级梯次,为你梳理一份真正能在生产环境中落地的工程实战指南。
一、全景图景:全栈三维纵深防御控制矩阵
在进入具体技术项之前,我们必须明确 P1 到 P4 的划分哲学:
- P1(生死红线 · Must Have) :决定系统生死的基石。一旦缺失,攻击者可以用极低成本直接击穿防线,导致全盘沦陷或数据泄露。必须无条件立即封堵,不接受任何技术妥协。
- P2(常态免疫 · Should Have):将安全融入研发与运维的日常流水线,建立系统级的免疫抗体与可观测感知,阻断自动化探测并收敛内网横向扩散。
- P3(容灾韧性 · Good to Have):在系统遭遇不可抗力或局部被突破时,具备快速止血、动态隔离与从废墟中还原数据的兜底韧性。
- P4(专项对抗 · Edge Case):针对特定业务场景(如反爬、防内部泄密、离线 SDK 知识产权保护)的边缘加固,应在基础防线稳固后再行投入。
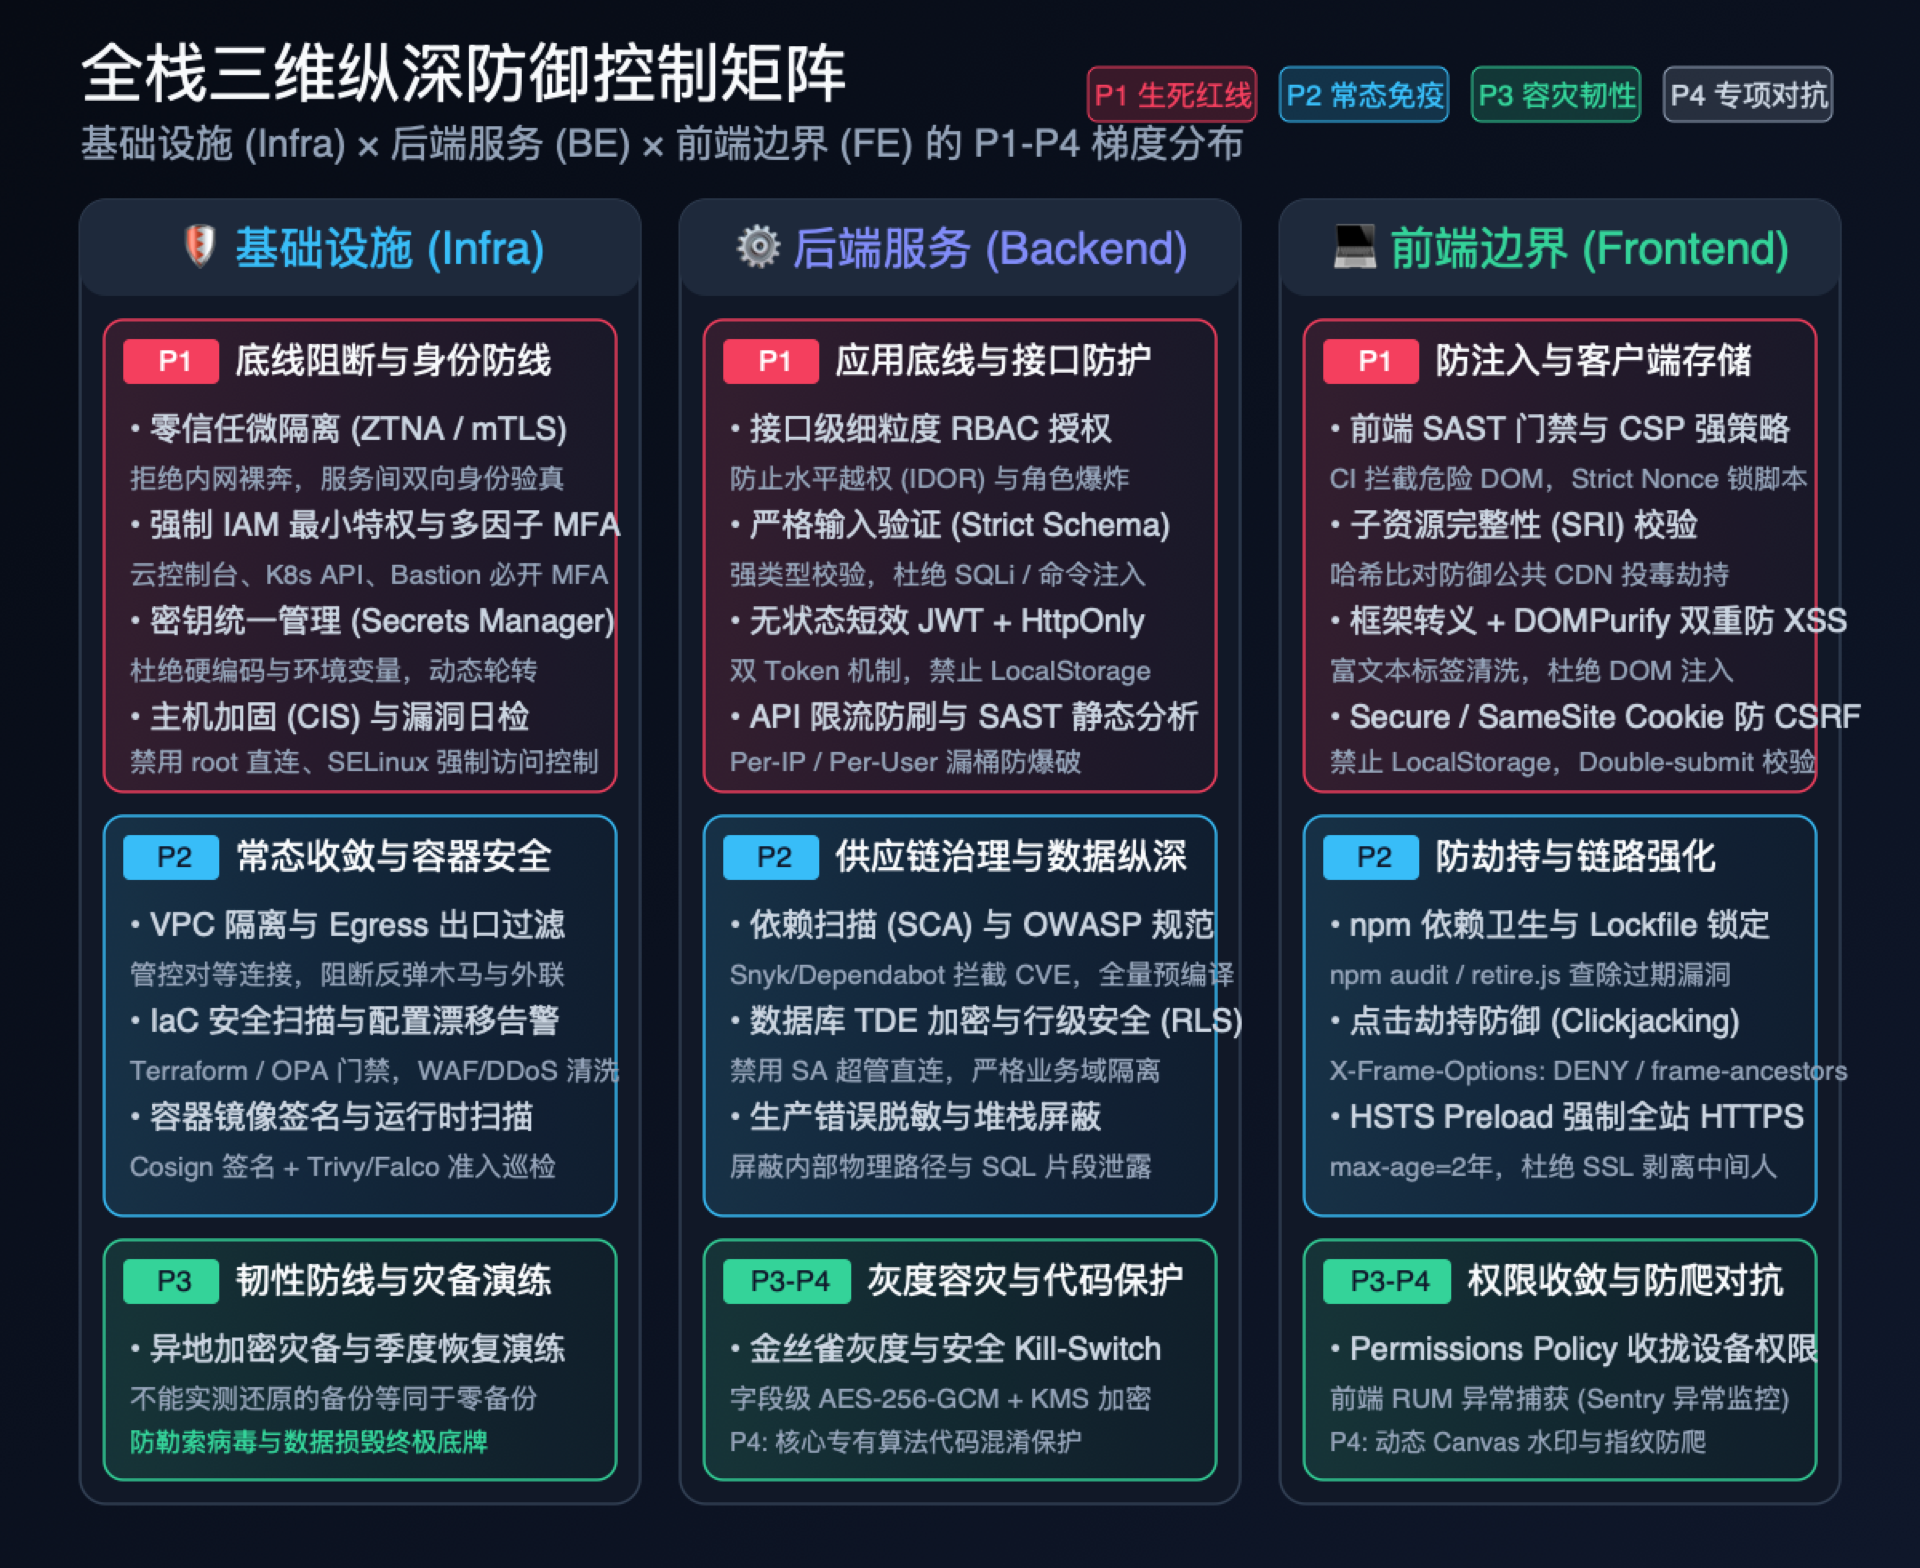
这三层防线绝非孤立存在。真正的纵深防御,意味着任何一层的单点失守,都绝不能直接导致系统全局瘫痪。
接下来,我们将逐层拆解三大战场的工程落地实践。
二、基础设施层(Infra):守住生产环境的"物理底座"
基础设施是所有系统运行的物理承载。如果基础设施沦陷,所有的上层应用校验与业务逻辑都会瞬间沦为马其诺防线。
1. P1 生死红线:底线阻断与身份防线
① 零信任网络架构(ZTNA)与 mTLS Everywhere
"内网默认可信"是现代架构中最致命的假象。传统基于边界防火墙的网络一旦被一台边缘跳板机或受污染的内部 Pod 攻破,攻击者便可以在内网畅行无阻。
- 微隔离(Micro-segmentation):利用 Kubernetes NetworkPolicy 或云原生 CNI(如 Cilium),对 Pod 实行默认全阻断(Default Deny)。只有明确声明了网络白名单的服务之间,才被允许建立 TCP 连接;
- mTLS 全量加密验真:借助 Service Mesh(如 Istio、Linkerd)或轻量级 SPIFFE/SPIRE,所有服务间通信强制启用双向 TLS(mTLS)。每个微服务都必须出示自己的 X.509 身份证书,从根本上杜绝流量窃听与伪造内网调用。
② 统一 IAM、RBAC/ABAC 与强制多因子认证(MFA)
无数惨烈的生产安全事故,最终的根因都只是一张遗落在公开处的 AccessKey,或是某个管理员弱密码被暴力撞库。
- 最小特权原则(Least Privilege):严禁创建全局 Admin 账号。云端按角色和环境划分子账号与权限策略,所有权限声明必须精确到 API 资源与 Action;
- 管理入口强制 MFA :云控制台(AWS/阿里云/GCP)、堡垒机(Bastion)、VPN、Kubernetes API Server 以及生产数据库管理后台,一律无条件强制绑定硬件 Token(如 YubiKey)或 TOTP 动态码。单因子身份验证在生产管理入口必须彻底绝迹。
③ 统一密钥管理(Secrets Management)与自动轮转
- 严禁明文硬编码与环境变量直存 :源代码中严禁出现任何 API Key、私钥或密码。即使是在 K8s 中,原生的
Secret默认也仅仅是 Base64 编码,存在节点泄露风险; - 引入专职密钥保险库:统一采用 HashiCorp Vault、AWS Secrets Manager 或封箱的 KMS 服务。应用在启动或运行时通过短生命周期的动态凭据与 Token 进行访问,并配置定期自动轮转(Rotation Policies),确保即便凭据意外泄露,也会在极短窗口内自动失效。
④ 主机与内核级加固(Host Hardening)
- CIS Benchmarks 基线:根据操作系统基线检查清单加固所有物理机与虚拟机,禁用所有不必要的后台服务、守护进程和监听端口;
- 根权限治理:全面禁用 SSH root 直连与密码登录,仅允许基于 Ed25519 密钥对并配合堡垒机审计;
- 内核沙箱与不可变系统:生产节点启用 AppArmor 或 SELinux,限制容器进程越狱逃逸;对 K8s 节点推荐采用轻量不可变操作系统(如 Talos Linux、Bottlerocket),根文件系统保持只读。
⑤ 自动化补丁与漏洞日常扫描(Patch Management & Daily Scans)
- 建立自动化管线,每日定时对操作系统镜像、核心运行库及容器基础镜像拉取最新的 CVE 漏洞数据库进行静态扫描;
- 对高危内核与底层运行时漏洞(如 runc、OpenSSL 严重漏洞),建立 24 小时内全量灰度热补丁或滚动重启置换的标准化机制。
2. P2 常态免疫与容器治理
① 网络边界防御、VPC 隔离与出口过滤(Network Security & Egress Filtering)
- VPC 对等连接隔离管控(VPC Peering Controls):跨 VPC 的网络连通必须实施严格的路由与安全组管控,遵循最小特权网络互通原则,严禁跨 VPC 任意扁平互联;
- 出向流量白名单(Egress Filtering):很多团队只关注防范入向(Ingress)攻击,却对出向流量毫不设防。当攻击者通过漏洞向后端注入了一句反弹 Shell(Reverse Shell)或恶意下载器(Curl 下载外部木马)时,如果生产服务器禁止随意访问外网任意 IP,攻击链路就会在出向网络层被直接掐断;
- WAF 与 DDoS 清洗:边缘接入层前置 Cloudflare、AWS Shield 或自建 WAF,清洗海量 L3/L4 泛洪攻击,并基于精准规则过滤恶意 Bot 探测与爬虫行为。
② 基础设施即代码安全(IaC Security)
- 所有的 Terraform、OpenTofu、CloudFormation 脚本必须纳入版本控制与 CI 门禁;
- 使用 Checkov、tfsec 或 Open Policy Agent(OPA)进行配置审计,拦截把 S3 Bucket 设为公开读写、把安全组
0.0.0.0/0打开等危险代码变更; - 配置云端配置漂移检测(Drift Detection),一旦有人通过 Web 控制台手动篡改网络安全组,系统立即触发告警并自动回滚。
③ 集中式防篡改日志与 SIEM(Logging & SIEM)
- 所有节点、网关、K8s 审计日志以及 IAM 操作记录,必须统一由 Loki、ELK 或 OpenSearch 集中收集;
- 日志存储介质启用不可篡改机制(如对象存储的 WORM / Object Lock 模式),确保即使渗透者拿到了集群最高权限,也无法删除或篡改历史审计日志;
- 日志保留周期严格执行不少于 90 天,以满足取证追溯合规底线。
④ 容器全生命周期安全(Container Security)
- 镜像防篡改签名:在 CI 构建完成镜像后,使用 Sigstore/Cosign 进行私钥签名;K8s 准入控制器(如 Kyverno / Gatekeeper)配置强制验签策略,未经 CI 官方签名的镜像严禁在生产集群拉取运行;
- Pod 安全基线(PSS):启用 Pod Security Standards,强制禁止容器以特权模式(Privileged)运行,禁用 HostPath 挂载,收拢 Linux Capabilities;
- 运行时异常检测 :部署 Trivy Operator 持续监控集群镜像,引入 Falco 捕获容器内部产生的异常系统调用(如容器内启动 bash、修改
/etc/shadow等非法行为)。
3. P3 韧性防线与边界收敛(Backup & DR)
- 异地离线与加密备份:数据备份文件必须强制采用 AES-256 高强度加密,并自动同步至物理隔离的异地冷存储或跨区域云存储中;
- 实测演练铁律 :"未经恢复演练的备份,等于没有备份。" 无数公司在遭遇勒索软件后才痛苦地发现,自己跑了三年的每日备份数据库早就因为格式损坏无法还原,或者恢复耗时需要整整两周。团队必须建立每季度一次的无预警灾备还原演练,严格核验 RTO(恢复时间目标)与 RPO(数据丢失上限)。
- Infra 优先级的边界收敛:在基础设施维度,安全防御应当聚焦在 P1 到 P3 的绝对封堵与韧性闭环。常规生产系统无需过早投入 P4 级别的超重型专项对抗(如硬件机密计算飞地 Enclave / SGX、高交互物理诱捕蜜罐),先将基础网络、IAM 与灾备地基筑牢。
三、后端应用层(Backend):业务逻辑与数据资产的"核心护城河"
后端微服务承载着最核心的业务逻辑与用户资产。攻击者即便无法渗透物理服务器,只要找到一个越权或注入漏洞,就能轻易搬空整个数据库。
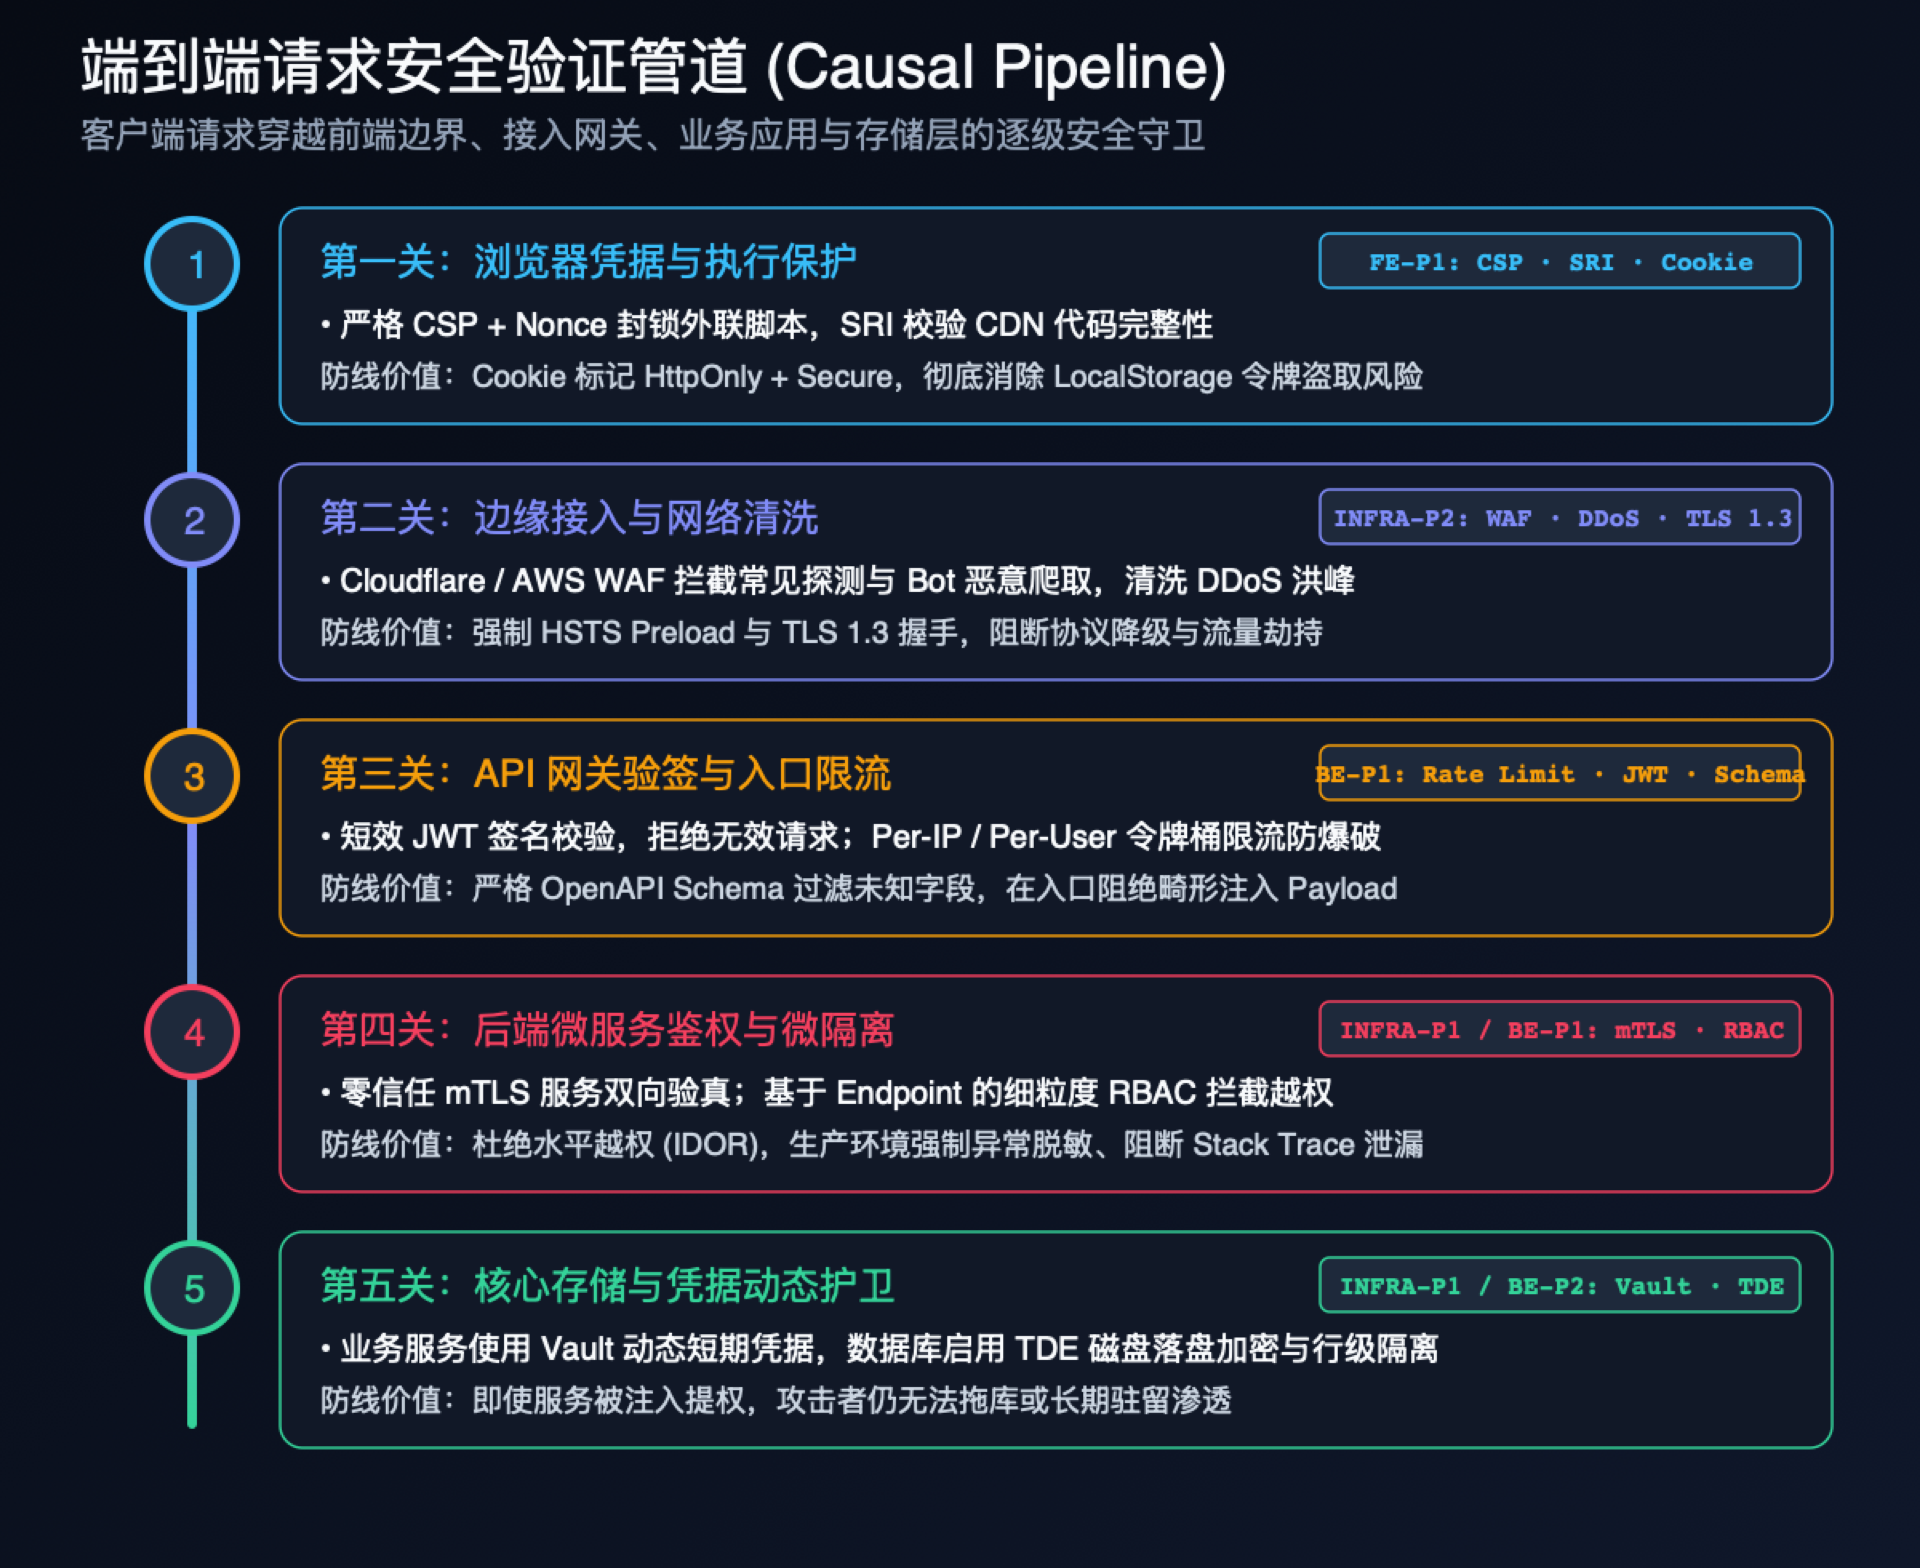
为了看清请求在后端层层推进时的安全守卫逻辑,我们可以观察一条典型的请求验证时序流水线:
1. P1 生死红线:应用底线与接口防护
① 静态代码安全测试(SAST)与 CI 门禁
在代码合入主干前,CI 流水线必须强制运行 SAST 工具(如 Semgrep、SonarQube、CodeQL),通过污点分析技术(Taint Analysis)自动捕获不可信输入向执行器、SQL 查询器及反序列化函数的传递路径,把低级漏洞拦截在研发阶段。
② 严格输入验证与参数清洗(Strict Input Validation)
- 强制 Schema 约束:使用强类型声明工具(如 Zod、Pydantic、Hibernate Validator),对所有 API 入参执行严格的 Schema 校验。对未知字段默认执行丢弃策略,杜绝原型链污染与过度传参漏洞;
- 参数化查询终结 SQLi:彻底禁绝代码中任何形式的字符串拼接 SQL。全量使用 ORM 参数绑定或原生 PreparedStatement,彻底断绝 SQL 注入与命令注入的可能性。
③ 现代化认证与会话管理(Auth & Session Management)
- 无状态短效 JWT:访问凭据(Access Token)有效期必须控制在 15~30 分钟以内,杜绝签发 30 天超长无状态 Token;
- 存储与传输隔离 :Token 严禁直接交由前端 JavaScript 读取和保存,必须由网关或后端通过
Set-Cookie头以HttpOnly; Secure; SameSite标志写入浏览器。
④ 细粒度接口级授权(Authorization)
- 杜绝角色爆炸与粗粒度判定 :不要仅靠
@RolesAllowed("ADMIN")或user.isAdmin这种粗糙的角色判定权限。一旦角色权限模糊,水平越权(IDOR,Insecure Direct Object References)便会遍地开花; - 按 Endpoint 与资源所有权双重校验 :必须落实细粒度的 RBAC 或 ABAC 策略。每次执行数据更新或查询时,除了校验用户是否有权调用该接口,还必须显式校验当前用户是否真正拥有被操作资源(例如:
WHERE order_id = :id AND user_id = :current_user)。
⑤ API 限流防刷与滥用防护(Rate Limiting & Abuse Prevention)
- 在网关或应用中间件层部署基于 Redis 的令牌桶/漏桶算法,对 API 实施双维度限流:既针对单 IP 限流,也针对单用户/单 Token 限流;
- 对高危敏感入口(登录、短信验证码下发、重置密码、大额交易),强制引入行为验证码(CAPTCHA),阻断暴力撞库与高频机器人刷量。
⑥ 安全 API 契约与规范设计(Secure API Design)
- 强制整网关闭过期的 TLS 1.0/1.1/1.2 不安全密码套件,所有 REST 与 GraphQL 接口通信一律强制 TLS 1.3;
- 在 CI 中引入 OpenAPI Spec 静态扫描工具,定期校验接口契约,杜绝在响应实体中序列化暴露敏感字段(如将用户完整实体对象直接返回,导致密码哈希泄露)。
2. P2 供应链治理与数据深度加固
① 依赖组件安全分析(SCA)与自动更新
- 现代后端工程的本质是"胶水代码",90% 以上的执行代码来自开源依赖库。Log4j2、Fastjson 等历史重大漏洞无一例外源自依赖包;
- 在仓库中接入 Dependabot 或 Snyk,实时监控依赖包 CVE 漏洞库,并在发现高危漏洞时自动创建升级修复 PR。
② 安全编码规范与 OWASP Top 10 防护基线(Secure Coding Practices)
- 在研发规范与 CI 门禁中集成 SonarQube 等安全质检规则,强制遵循 OWASP Top 10 防护基线;
- 重点防御服务端请求伪造(SSRF)、不安全的反序列化、XML 外部实体注入(XXE)以及敏感配置硬编码,从编码阶段消除常见应用层弱点。
③ 数据库纵深防御(Database Security)
- 存储落盘加密(TDE):云端数据库实例启用透明数据加密(TDE),确保底层存储物理介质被盗走时数据依然不可读;
- 行级安全(Row-Level Security, RLS):在 PostgreSQL 等现代数据库中启用 RLS 策略,在存储引擎内部筑起多租户隔离防线;
- 严禁超管直连 :业务微服务连接数据库时,严禁使用
root或sa等超级管理员账号,必须按微服务业务域分配最小操作权限账号,禁止跨服务直接跨库读写。
④ 生产环境错误信息脱敏(Error Handling)
- 生产环境必须配置全局异常拦截器,绝对禁止将包含文件物理路径、库版本号、SQL 语句片段的错误堆栈(Stack Trace)直接回吐给客户端;
- 客户端仅返回通用的业务错误码与友好文案,详细堆栈仅记录在内部日志系统中供内部排错。
3. P3 & P4 灰度容灾与代码保护
- 特性开关与金丝雀安全熔断(Feature Flags & Security Kill-Switch - P3):新业务功能上线必须配合金丝雀逐步放量;同时在关键业务链路中埋入可动态热下发的安全熔断开关,一旦线上发现不可预期的业务漏洞,无需重新发版即可通过开关在秒级内阻断该功能;
- 字段级信封加密(Data Encryption - P3):对身份证号、银行卡号、个人住址等高度敏感字段,在应用层使用 AES-256-GCM 算法进行字段级信封加密,密钥交由 KMS 独立保管;
- 核心代码混淆(Code Obfuscation - P4):仅在涉及商业专有算法、端侧私有部署 SDK 或防竞品反编译的特定场景下使用。在普通的云端闭源后端中,不应把有限的技术带宽浪费在代码混淆上。
四、前端边界(Frontend):直面用户的"第一接触面"
前端是攻击者最容易直接交互并进行逆向探测的暴露面。许多后端团队习惯性地将前端视为可信任环境,从而埋下了无数安全地雷。
1. P1 生死红线:防注入与客户端存储
① 前端静态代码安全测试(Frontend SAST)与门禁
前端构建流水线中同样需要强制执行 SAST 门禁,通过静态分析拦截客户端注入弱点与意外敏感泄露。
- 自动化规则拦截 :集成
eslint-plugin-security或 Semgrep 前端安全规则,重点捕获dangerouslySetInnerHTML、v-html未消毒注入、eval()/new Function()的动态执行; - 开放重定向与凭据扫描 :扫描未校验域名的
window.location.href跳转,严防钓鱼开放重定向;并在代码提交时拦截前端工程中误打包的私有密钥与内部测试凭据。
② 内容安全策略(Content Security Policy, CSP)
CSP 是对抗跨站脚本(XSS)的最强体系化防御盾牌。
- 配置严格的
Content-Security-Policy响应头,禁止内联脚本执行(杜绝unsafe-inline),所有合法脚本必须通过基于随机数的 Nonce(nonce-xxxxxxxx)或特定 Hash 才能被浏览器加载; - 配置
report-uri或report-to端点,任何违背策略的未授权脚本加载行为都会在第一时间将 Payload 回传至安全团队监控平台。
③ 子资源完整性校验(Subresource Integrity, SRI)
许多大型网站喜欢引用公共 CDN(如 cdnjs、unpkg)来加速通用类库(如 lodash、echarts)。
- 一旦公共 CDN 节点遭受投毒劫持,全网依赖该脚本的网站都会沦陷为黑客的恶意矿机或挂马渠道;
- 前端构建打包时,对外链 CDN 脚本必须强制生成 SRI 哈希校验码(例如
integrity="sha384-...")。一旦 CDN 资源发生任何单个字节的篡改,浏览器将立即拒绝执行该资源。
④ XSS 防御双重保险
- 现代响应式框架(React、Vue、Angular)底层默认对插值文本具备上下文 HTML 转义保护;
- 在极少数确实需要渲染富文本 HTML 的业务场景下(如
v-html或dangerouslySetInnerHTML),必须且只能使用成熟的消毒库(如 DOMPurify) 进行严格标签白名单清洗,杜绝任何利用 SVG、onload属性触发的畸形 XSS Payload。
⑤ 安全 Cookie 与终结 LocalStorage 滥用
- 致命反模式 :许多教程习惯于
localStorage.setItem('token', jwt)。然而,LocalStorage 没有任何同源策略之上的访问保护,任何一个极轻微的 XSS 漏洞都可以通过一句简单的脚本轻松读取并外带所有用户的凭证; - 黄金实践 :身份凭证一律使用带属性的 Cookie 存储:
HttpOnly(阻止 JS 读取)、Secure(仅限 HTTPS)、SameSite=Strict或SameSite=Lax(阻止跨站伪造请求)。
⑥ 跨站请求伪造(CSRF)深度防御
在遵循安全 Cookie 规范的前提下,对于修改数据的非幂等请求(POST/PUT/DELETE),结合 Double-Submit Cookie 或自定义请求头(如 X-CSRF-Token)进行二次校验,确保发起调用的主体确实是当前受信任的前端页面。
2. P2 依赖卫生与防劫持
- npm 依赖供应链卫生(Dependency Hygiene) :前端的
node_modules极其臃肿,恶意投毒事件频发。必须严格提交package-lock.json/pnpm-lock.yaml并校验哈希完整性;在 CI 流程中嵌入npm audit与retire.js,及时淘汰包含高危 CVE 的过时前端依赖; - 点击劫持防御(Clickjacking Defense) :在 HTTP 响应头中强制添加
X-Frame-Options: DENY,并在 CSP 中配置frame-ancestors 'none',彻底禁止恶意第三方通过<iframe>嵌套本站页面进行透明按键劫持诱骗; - 严格传输安全强化(HSTS Preload) :添加响应头
Strict-Transport-Security: max-age=63072000; includeSubDomains; preload,并向主流浏览器 HSTS Preload 列表提交收录申请,确保用户在尚未敲击完回车前,浏览器就已经锁死在 HTTPS 通道,消除 SSL 剥离(SSL Stripping)中间人攻击。
3. P3 & P4 权限收敛与对抗防护
- 浏览器特性权限策略(Permissions Policy - P3) :通过 HTTP 头显式剥离前端页面不需要的浏览器原生硬件权限,例如
Permissions-Policy: camera=(), microphone=(), geolocation=(),避免第三方 SDK 越权偷开摄像头或监听麦克风; - 前端 RUM 与异常告警(Frontend Monitoring - P3):接入 Sentry 等真实用户监控系统(RUM),对前端 JS 运行时报错、未捕获的跨域网络异常进行聚合告警,敏锐捕获黑客在线上环境进行的探测性试探;
- 动态水印与反爬对抗(Watermarking & Anti-scraping - P4):面向企业内部管理系统,引入基于 Canvas 与 WebGL 的不可见隐形盲水印;面对竞品爬虫,适度引入设备指纹采集与混淆对抗机制。
五、工程落地决策:反模式避坑与分阶段收敛路线图
很多团队不是不知道安全重要,而是在落地过程中频繁踩坑,最终导致项目推不动。
通过对大量生产环境安全事故的复盘,我们提炼出了 4 个最具代表性的致命反模式,并给出推荐的三阶段工程路线:
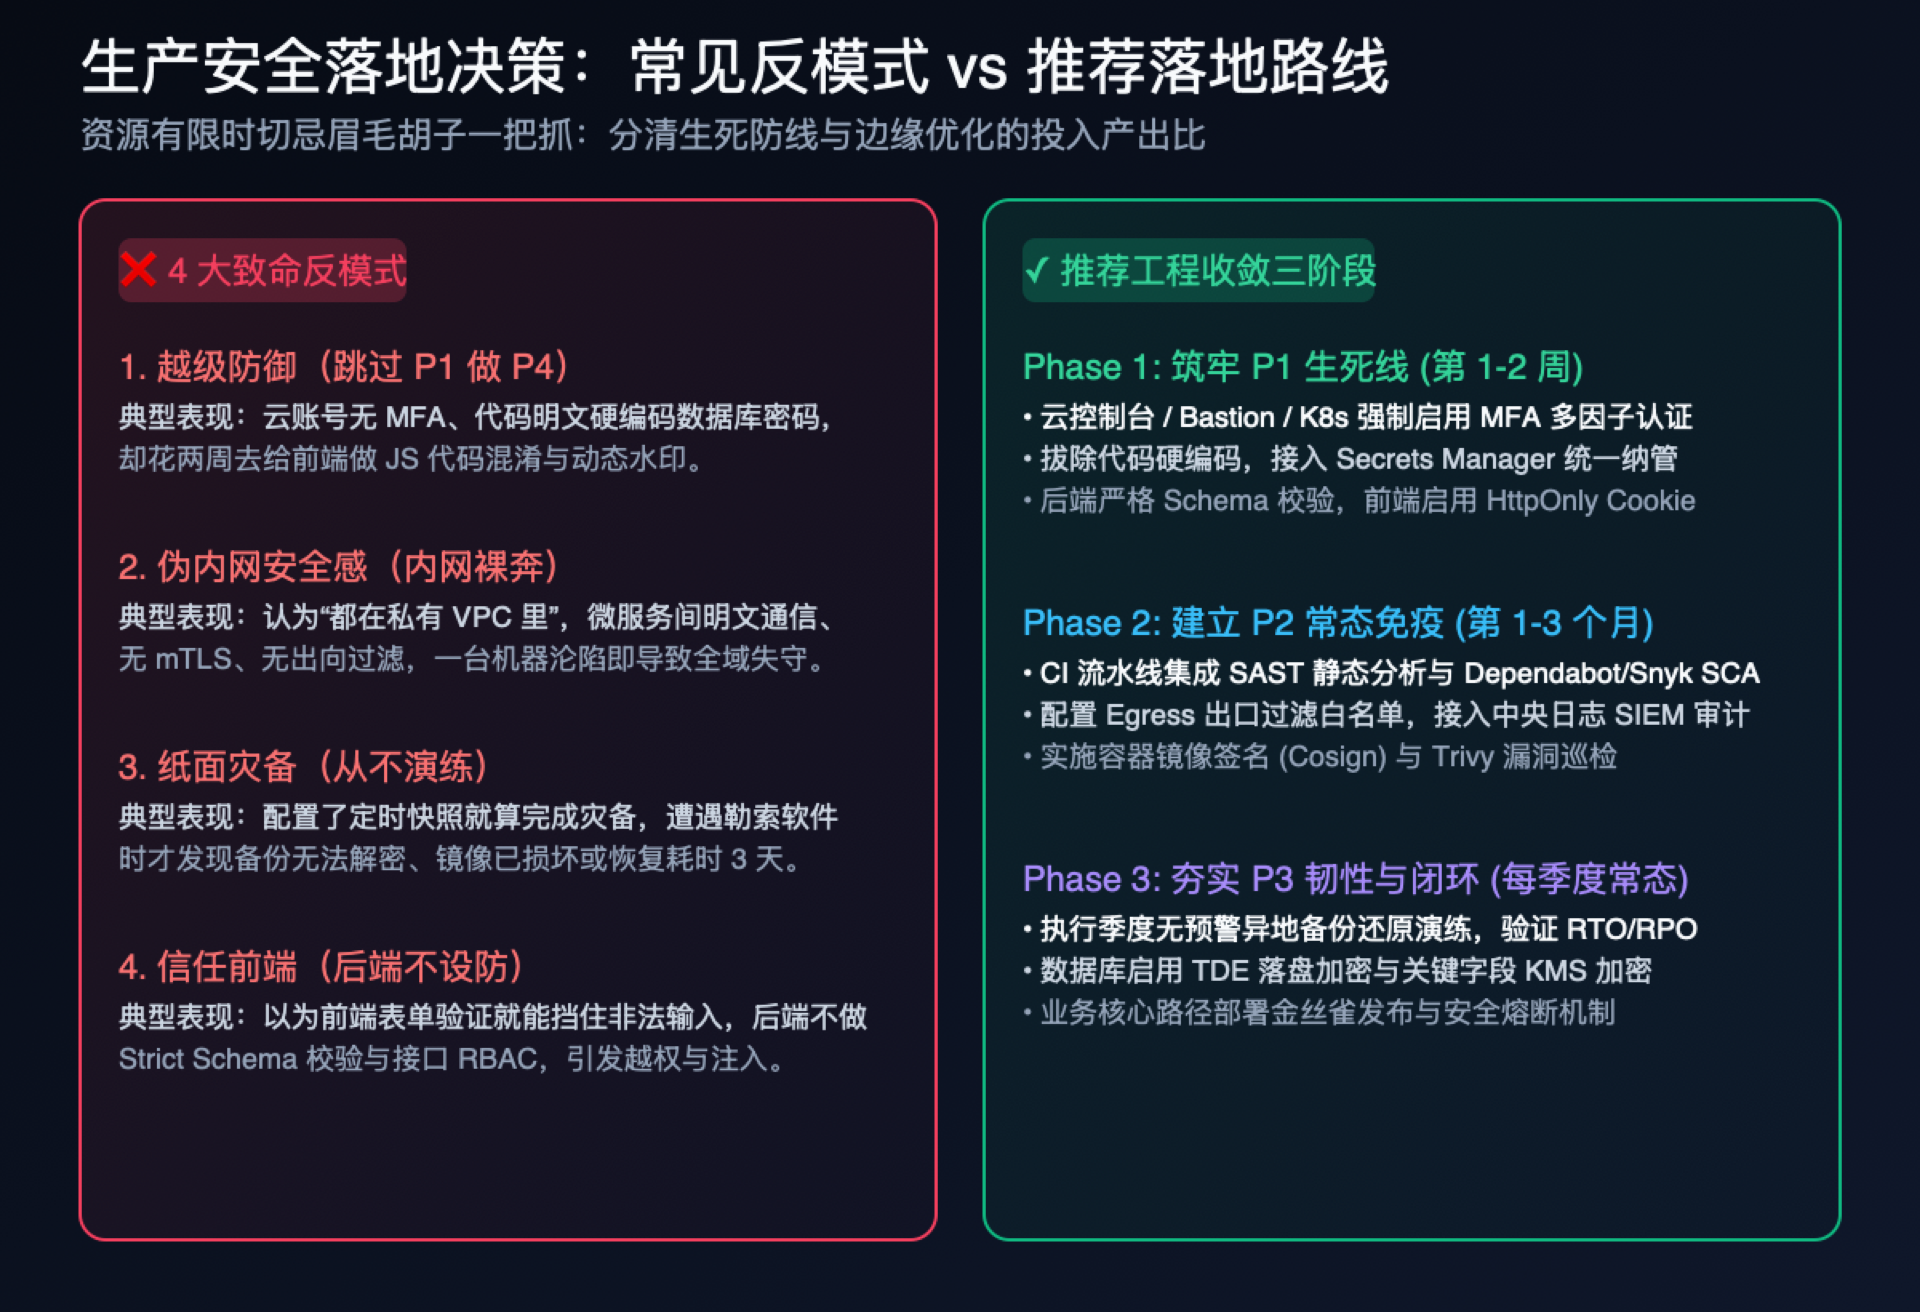
1. 警惕 4 大致命反模式
- 越级防御(跳过 P1 做 P4) :这是最典型的"表演型安全"。管理后台的管理员连 MFA 都不开,数据库账密明文写在代码里,开发团队却花了几周时间到处给前端做代码混淆、给图片打防伪盲水印。如果地基是沙子,给窗户装防弹玻璃没有任何意义。
- 伪内网安全感(内网裸奔):盲目相信 VPC 隔离,认为内部微服务之间不需要认证、不需要鉴权、不需要网络策略。攻击者只需通过一个任意文件上传或反弹 Shell 拿下内网任何一台最不起眼的任务机,就能直接拿下整个内网集群。
- 纸面灾备(从不实测):以为配置了云厂商的定时快照和每日备份就万事大吉。真实勒索事件中,超过半数的团队在需要恢复时才发现备份由于密钥遗失无法解密、存储空间写满损坏、或者恢复流程漫长得无法接受。
- 信任前端(后端不设防):把安全逻辑全写在前端代码里:以为在表单输入框加了正则校验就万事大吉,以为前端按钮不可见就代表没有权限。任何一个初级渗透者只需打开 Postman 或编写一段 curl 脚本,就能直捣黄龙。
2. 推荐工程收敛三阶段
如果你正接手一个安全基础薄弱的系统,千万不要试图一蹴而就。请按照如下节奏推进:
| 阶段 | 周期 | 核心目标 | 必做交付项 |
|---|---|---|---|
| Phase 1: 筑牢 P1 生死线 | 第 1 ~ 2 周 | 拔除所有单点灾难风险,构筑身份与凭据死卡 | • 云控制台 / Bastion / K8s 强制开启动态 MFA • 全面清理代码与环境变量中的明文硬编码,接入 Secrets Manager • 后端落地参数严格强类型 Schema 校验与接口级 RBAC • 前端流水线接入基础 SAST 门禁,凭据切入 HttpOnly Cookie,配置基础严格 CSP |
| Phase 2: 建立 P2 常态免疫 | 第 1 ~ 3 个月 | 融入日常研发生命周期,实现自动化防御与可观测性 | • CI 流水线集成 SAST(SonarQube/Semgrep)与 SCA(Dependabot/Snyk) • 管控 VPC 对等路由,配置主机与 Pod Egress 网络出向白名单 • 搭建中央防篡改日志系统(SIEM),配置异常外联实时告警 • 启用 HSTS Preload 与全站点击劫持防御 |
| Phase 3: 夯实 P3 容灾韧性 | 每季度常态 | 保证高对抗与不可抗力下的系统生存底牌 | • 执行无预警异地数据备份恢复演练,考核 RTO/RPO • 核心业务链路部署金丝雀灰度发布与安全一键熔断 Kill-Switch • 关键数据资产全量落地 TDE 落盘加密与 KMS 字段信封加密 |
结语:安全是一场持续的工程收敛
在软件工程的世界里,没有任何一个系统能做到 100% 的绝对安全。
真正的架构成熟度,不在于你背诵了多少项安全合规条款,而在于当团队面对有限的工程人力与紧张的交付排期时,能否清晰地分辨什么是绝不能妥协的生存底线,什么是锦上添花的边缘修饰。
从今天起,收起那些冗长无序的纸面清单:
- 先用两周时间彻底封死 P1,筑牢身份认证、凭据管理与接口输入强校验;
- 再用一个季度建立起自动化抵抗力 P2,将代码静态扫描、依赖分析、出口流量过滤融入流水线;
- 最后通过常态化的演练筑牢 P3 的容灾底牌,为系统注入承受最坏打击的恢复韧性。
只有把安全转化为可度量、分梯次的工程实践,系统才能真正从不可控的混乱,走向确定性的收敛。