🔥承渊政道: 个人主页
❄️个人专栏: 《C语言基础语法知识》 《数据结构与算法》 《C++知识内容》 《Linux系统知识》 《算法刷题指南》 《测评文章活动推广》 《大模型语言路线学习》 《MySQL数据库学习》 《Python知识内容》 《cpolar知识学习》
✨逆境不吐心中苦,顺境不忘来时路!✨ 🎬 博主简介:
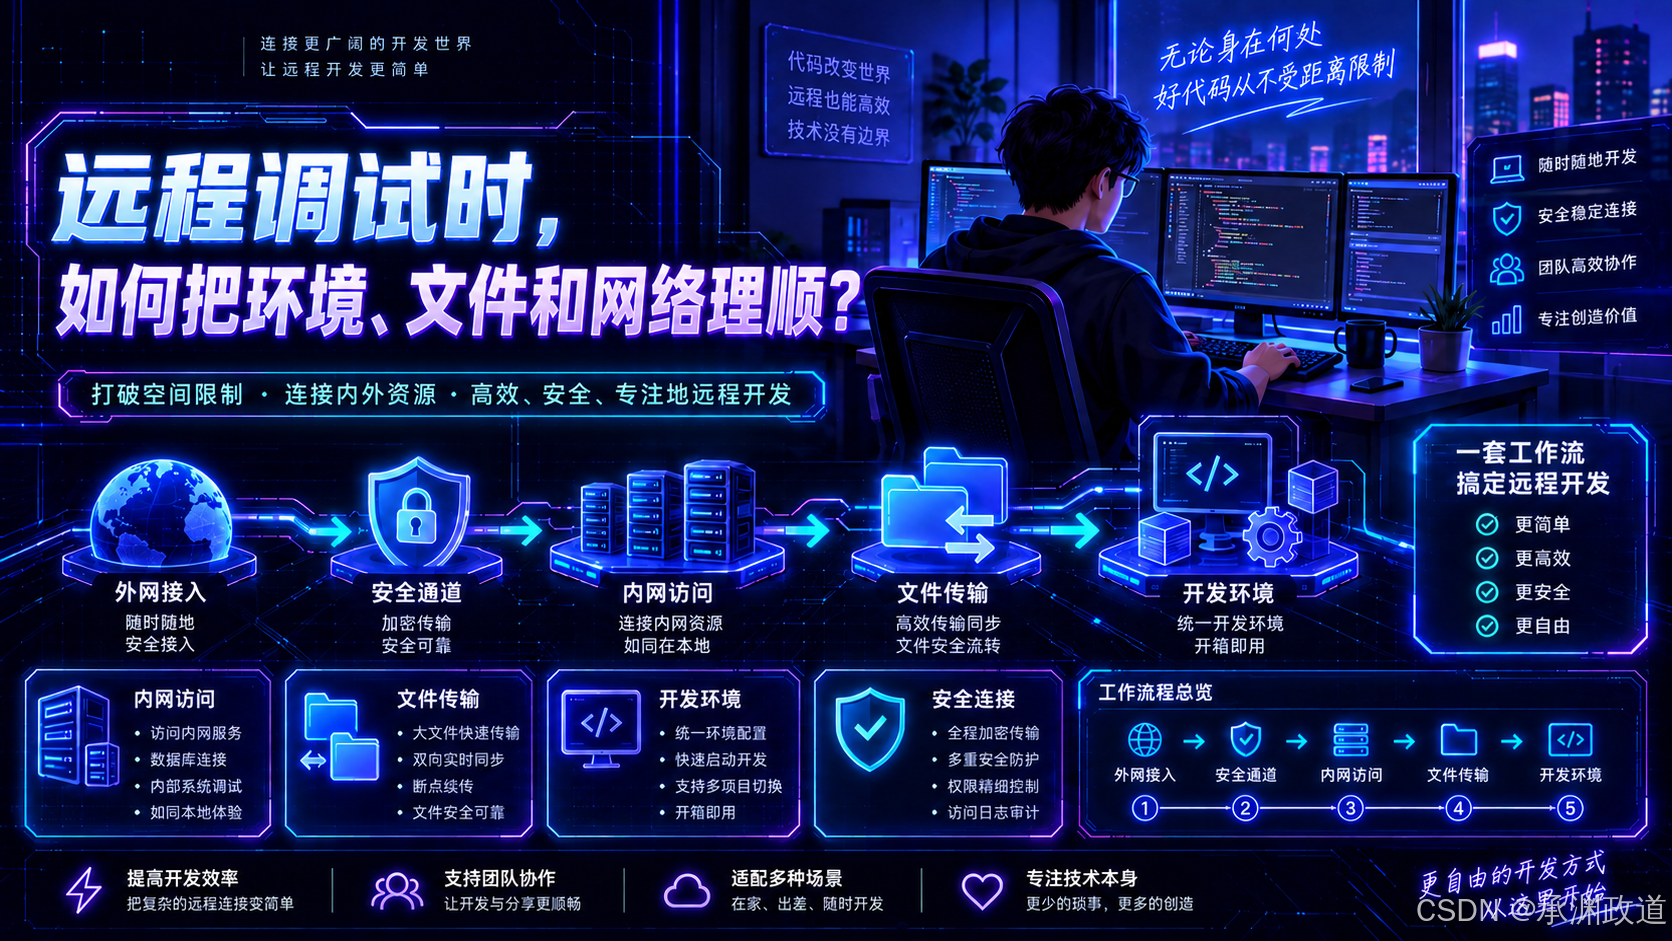
项目在开发机上能正常启动,到了客户电脑上却报错.对方发来一张截图,能看到异常,却看不到启动过程;补了一段日志,又发现还需要确认配置.几轮消息下来,双方可能还没对齐问题发生在哪一步.远程排查经常卡在这些地方.代码当然要看,但在看代码之前,往往得先拿到足够完整的现场信息.有时需要操作对方电脑,有时只需要取一份文件,也有时要访问藏在内网里的服务.把这些需求分开,处理起来会清楚一些.做后端和DevOps的,远程调试是家常便饭.这篇聊聊我现在的远程工作流------从连客户电脑排环境,到连自己内网的Docker和数据库,整个链路是怎么串起来的.
目录
- 一、先在出问题的环境里确认现象
- 二、文件传过去以后,还要确认用的是哪一份
- 三、想在自己的电脑上调内网服务,需要单独解决访问路径
- 四、本地接收外部回调,是另一个方向的需求
- 五、每次排查,用到哪一步就做到哪一步
- 六、小结
一、先在出问题的环境里确认现象
收到"项目跑不起来"的反馈,可以先确认启动方式、完整报错和相关配置.如果这些信息已经足够定位问题,就不必再增加一次远程连接.
遇到难以通过文字描述的情况,例如对方不熟悉终端,或者每次操作得到的结果都不一样,远程协助才更有用.双方看着同一个界面,按实际的操作顺序复现一次,比继续猜测截图之外发生了什么更容易推进.
临时协助可以采用协助码和临时密码的方式.对方发起协助,把连接信息交给排查人员,双方各自使用自己的账号,不必为了这次排查共用一个长期账号.具体入口和授权方式,按所用工具的说明操作即可.
连上之后,建议先完整看一遍报错,再决定改哪里.以端口占用为例,看到启动失败,还需要确认程序准备使用哪个端口,以及当前占用它的进程是什么.直接修改配置或结束进程,可能把原本需要运行的服务一并影响到.
远程操作的价值在于能直接观察环境.改过哪些配置、为什么改,最好顺手记下来,方便对方后续维护,也方便排查没有解决时退回原来的状态.
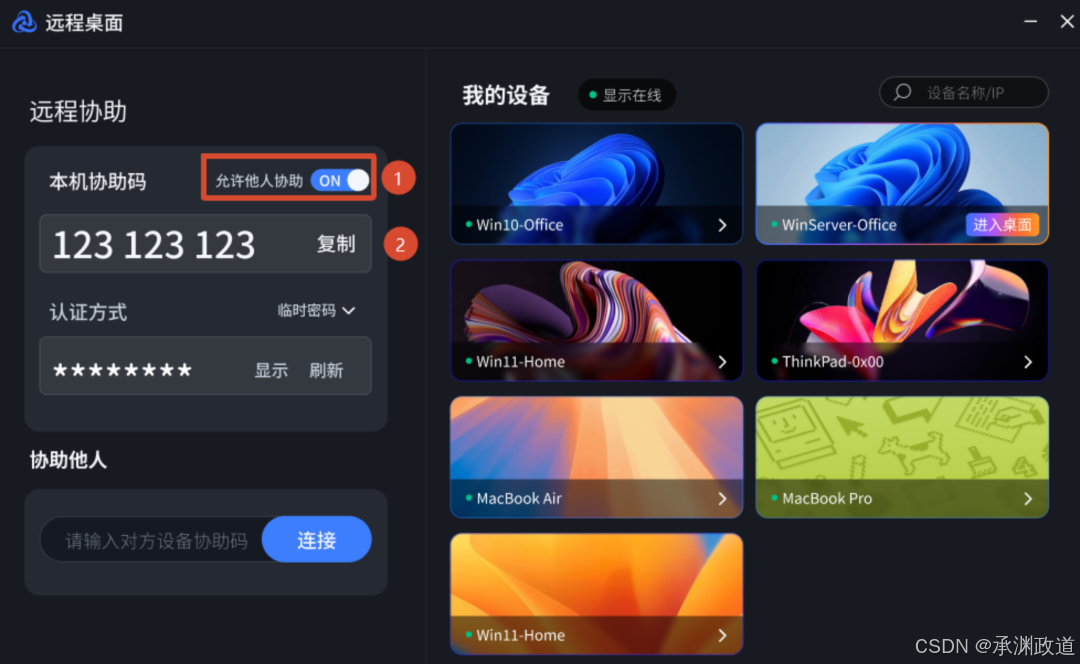
关键是不用跟客户登同一个账号.以前让客户把设备加到你账号列表,对不熟电脑的客户这一步就劝退.现在他只需要装软件、开个开关、把码发出来.
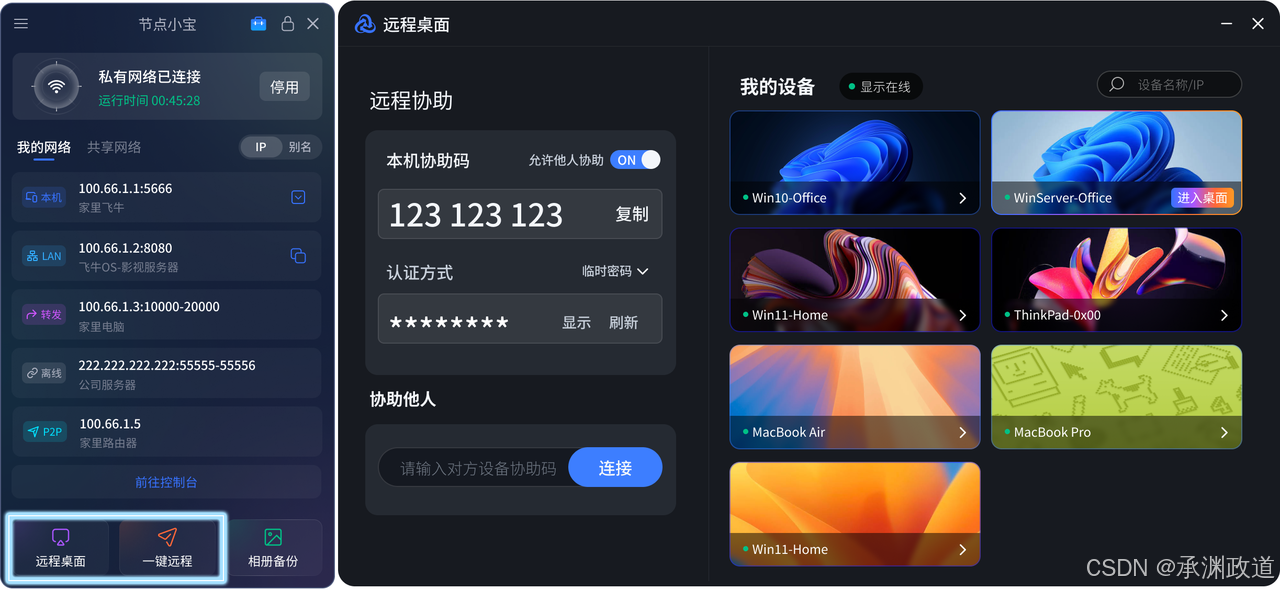
远程上去之后,自己敲命令、看终端输出、改配置,对方都不用动手.有一次客户项目跑不起来,我上去看了一眼,发现是本地端口被占了,两分钟改完.放在以前,光对齐"端口号多少、被谁占用"就能聊一上午.
二、文件传过去以后,还要确认用的是哪一份
排环境常常伴随着文件交换:取回日志,补一个安装包,替换配置,或者传一份用于排查的数据文件.文件本身不复杂,但来回发送几次后,很容易分不清哪个版本已经放到了目标目录.
如果远程工具支持文件浏览和传输,可以在同一次协助里处理这些操作.直接找到目标路径,再把需要的文件放进去,能少一些"下载到了哪里"的沟通.已有合适的文件传输方式,也可以继续使用,没必要为了统一入口重新安排整个流程.
无论通过什么渠道传,建议把替换前后的文件区分开.覆盖配置之前保留原文件,传完后核对路径和文件名,再确认应用实际读取的是这一份.否则,文件虽然发对了,服务仍然可能沿用另一处目录里的配置.
日志和数据库备份也需要先判断范围.能通过一小段相关日志说明的问题,就不必搬走整个日志目录;配置中与排查无关的密码和令牌,也不应一起发送.
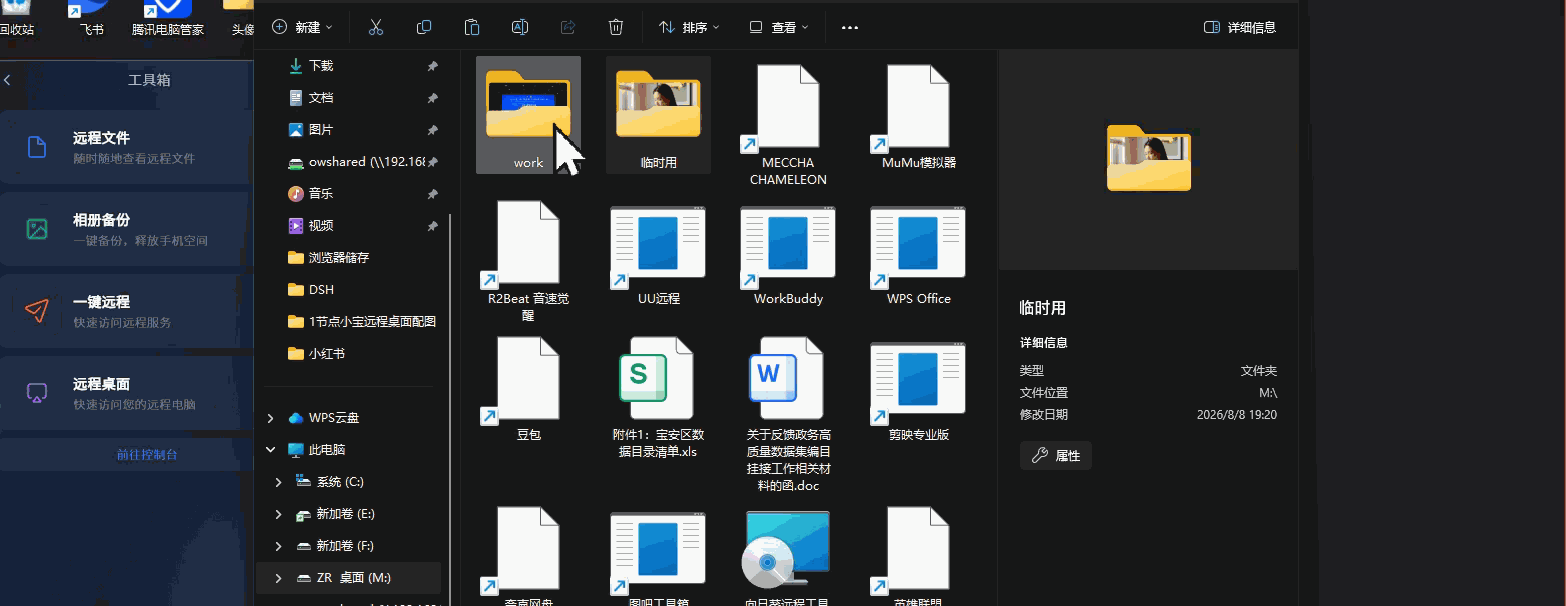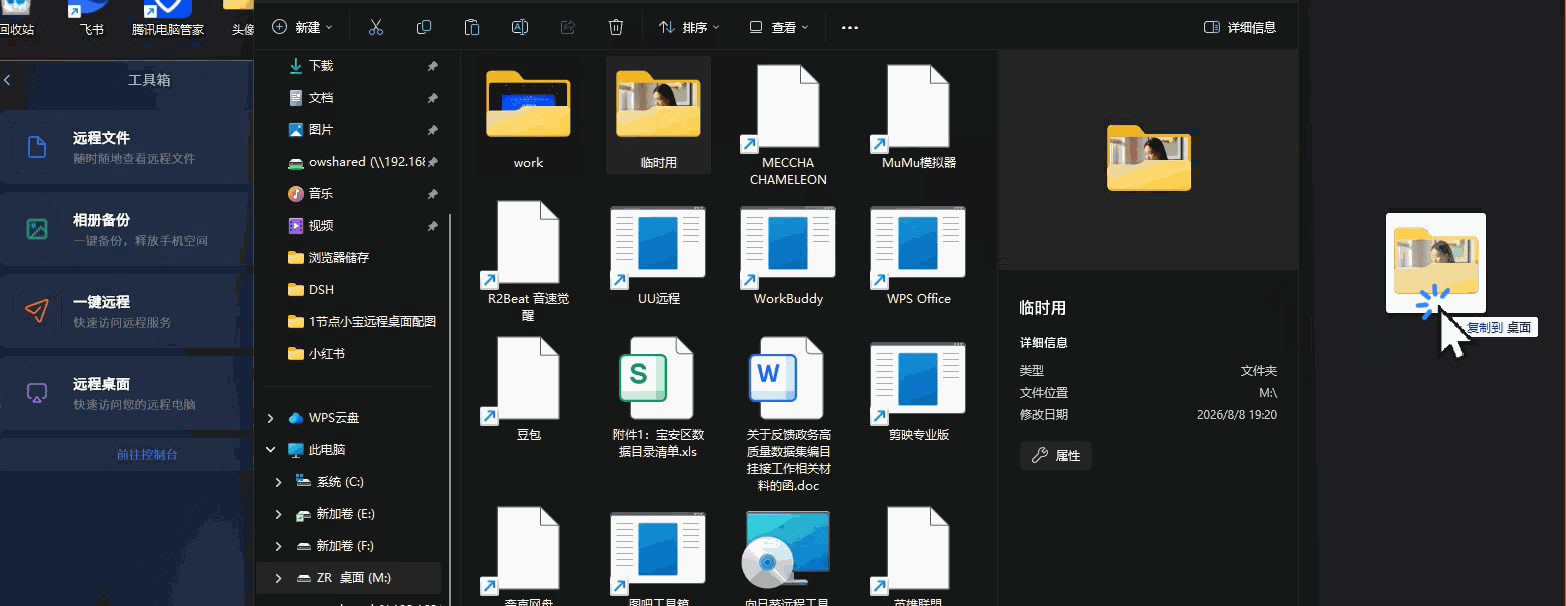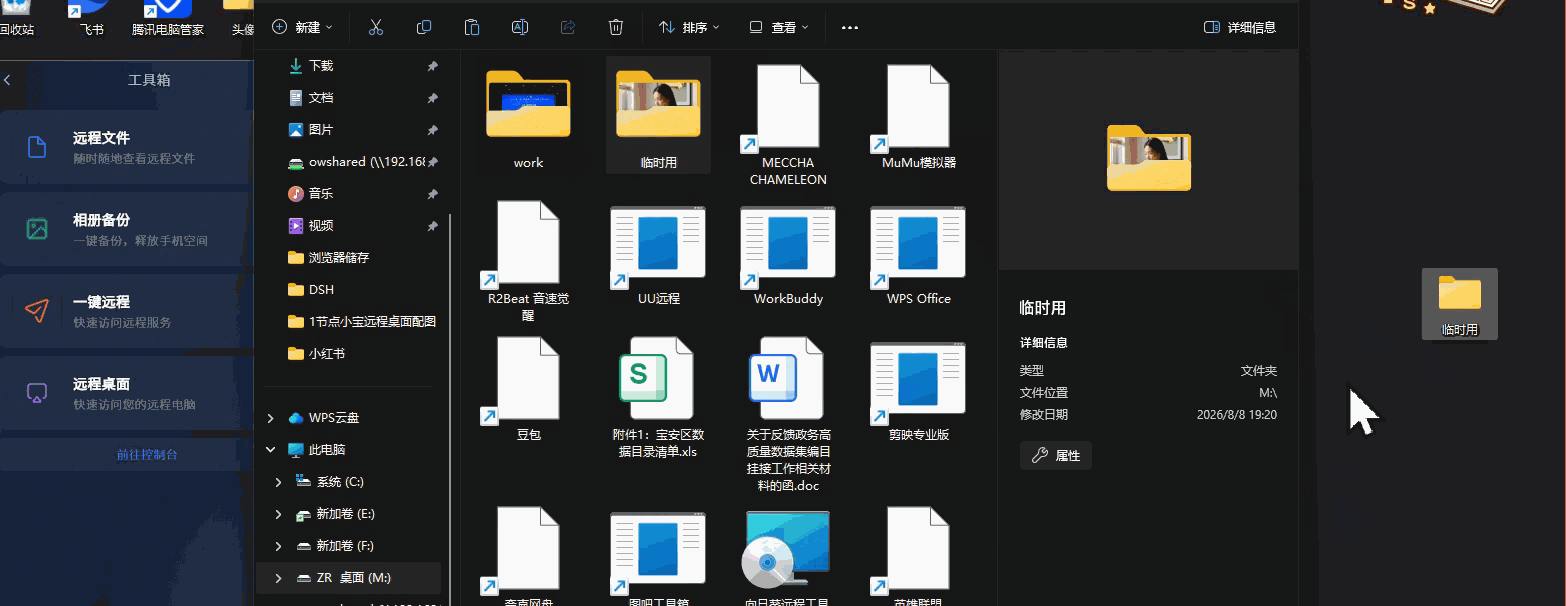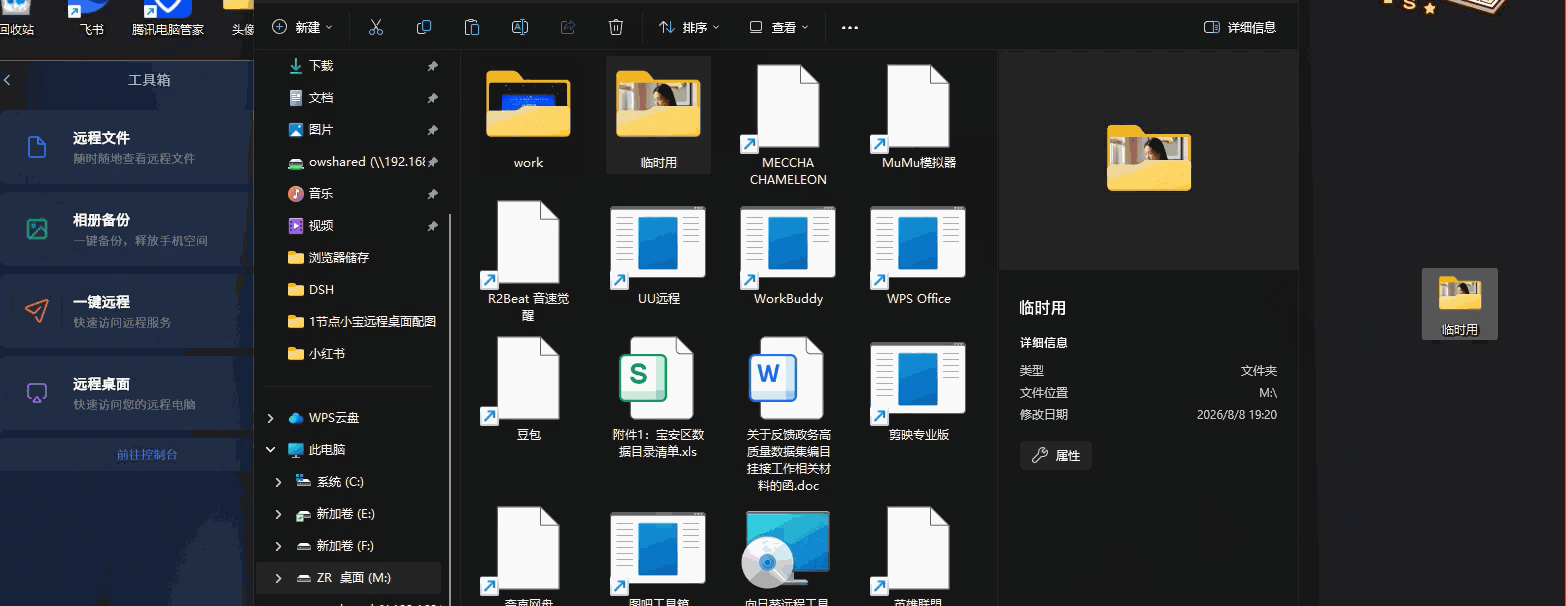
它的远程文件功能,可以直接像翻文件夹一样从对方电脑取文件,也能把本地的配置文件直接放过去.不用切微信,不用传网盘,大文件不压缩.远程看一眼加上远程传文件,两步处理完.
三、想在自己的电脑上调内网服务,需要单独解决访问路径
有些问题不在客户的个人电脑上,而在他公司内网的服务器上------比如一个只在内网暴露的 API、一个内网 Docker 容器、一个内网数据库.这时候远程桌面都够不着.
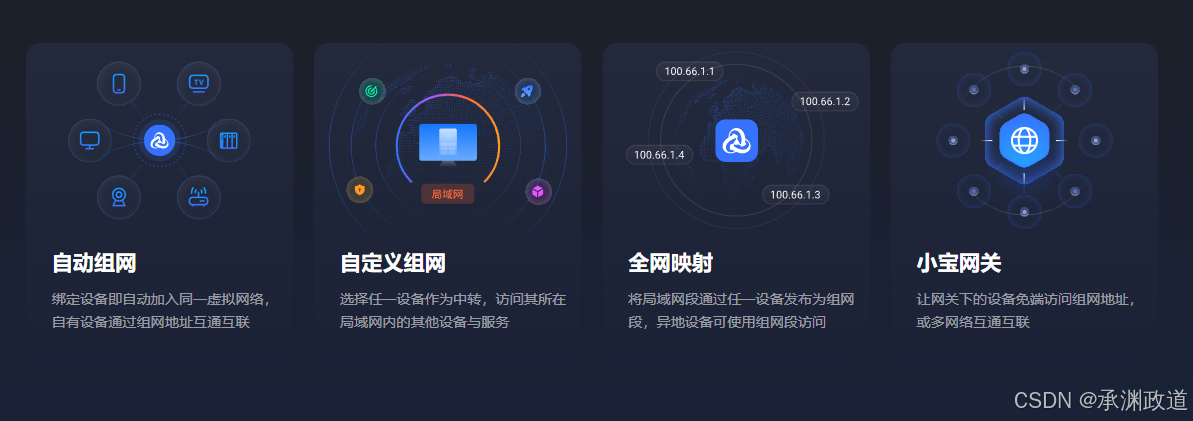
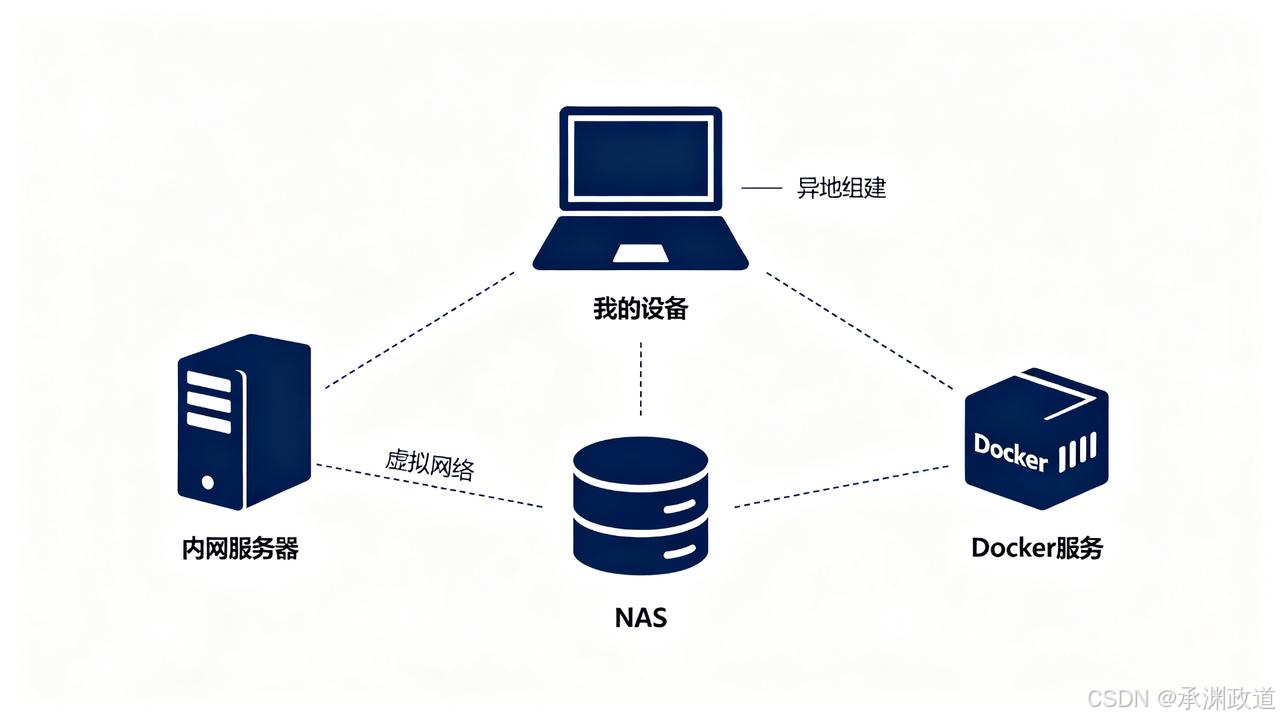
通过异地组网,把你这台电脑和客户的内网拉进同一张虚拟局域网.组网之后,内网的服务像本地服务一样直接访问:内网数据库可以用 Navicat 直接连;内网 Docker 的日志可以直接 ssh 上去看;内网 API 可以用 Postman 直接调.
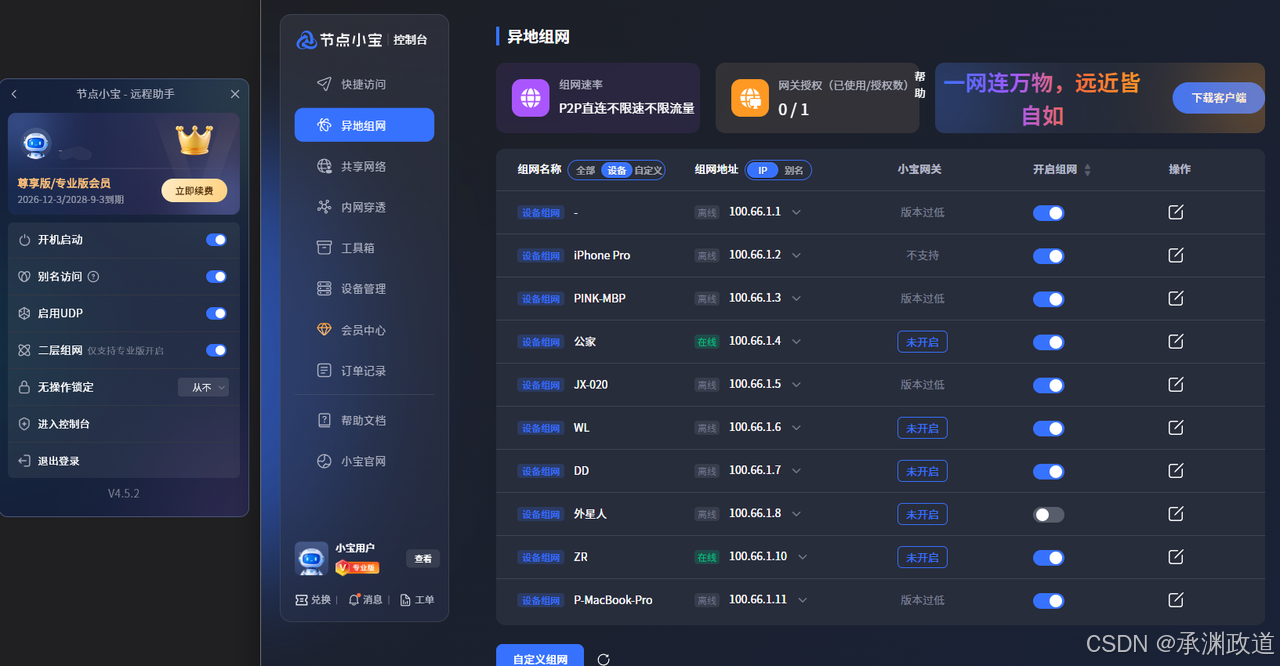
不用做端口映射(不安全),不用配OpenVPN(麻烦),两边各装一个软件就搞定.
四、本地接收外部回调,是另一个方向的需求
反过来,有时候你本地开发了一个 Webhook 回调,需要让外部服务能访问到你本地的端口.这时候需要内网穿透.
通过这个功能.本地起个服务,通过内网穿透暴露成一个公网地址,第三方服务直接回调到你本地.
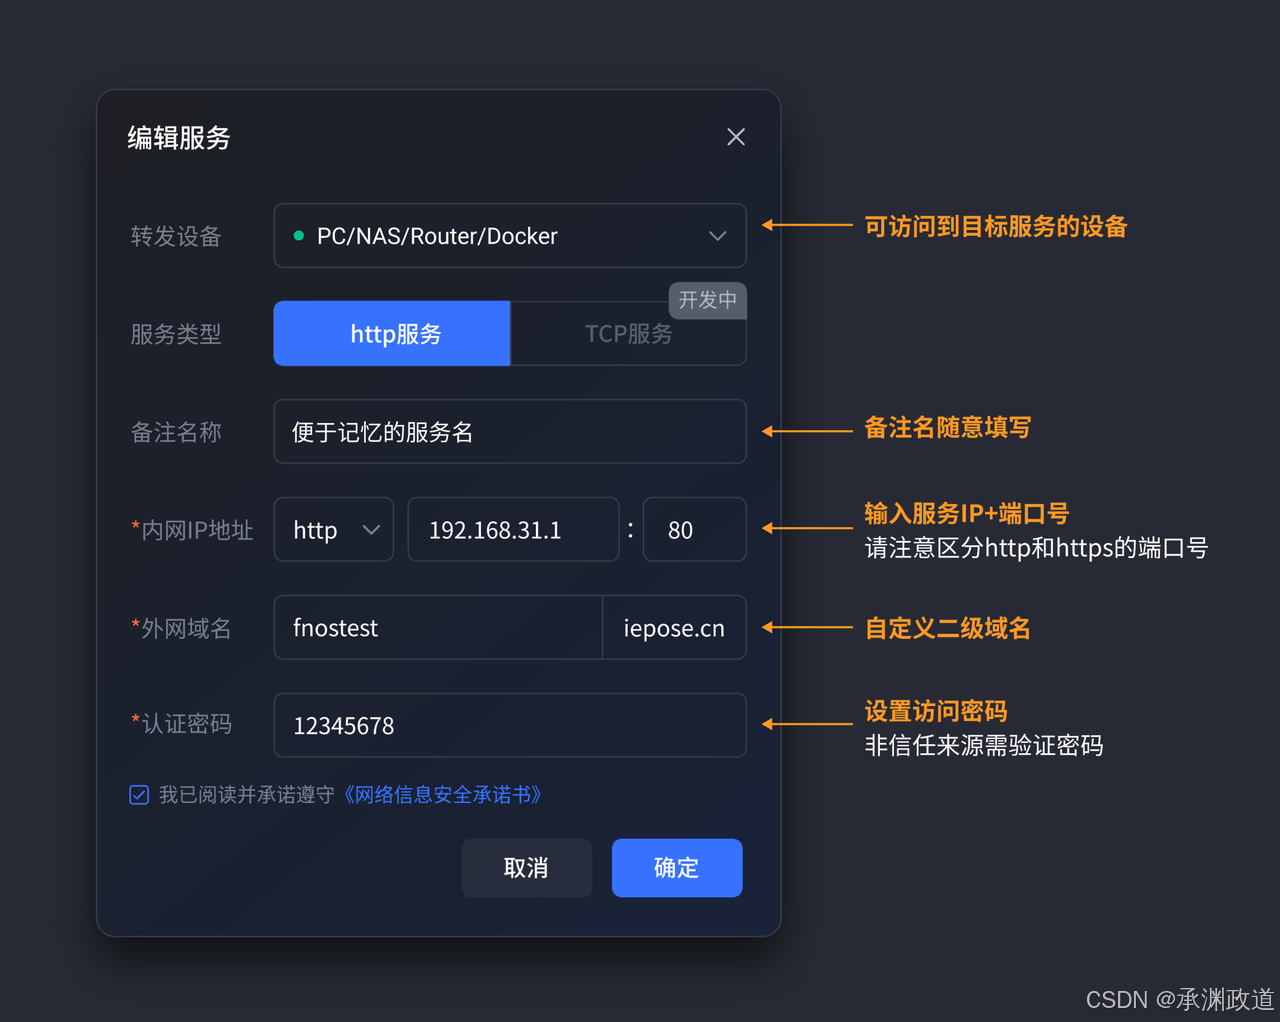
不用买云服务器做反向代理,也不用折腾 frp 配置.
五、每次排查,用到哪一步就做到哪一步
把这四个场景拼起来看:
· 客户电脑出问题 → 远程协助上去操作;
· 要传配置文件 → 远程文件直接拿;
· 要连客户内网 → 异地组网拉进虚拟局域网;
· 要暴露本地服务 → 内网穿透给公网地址.
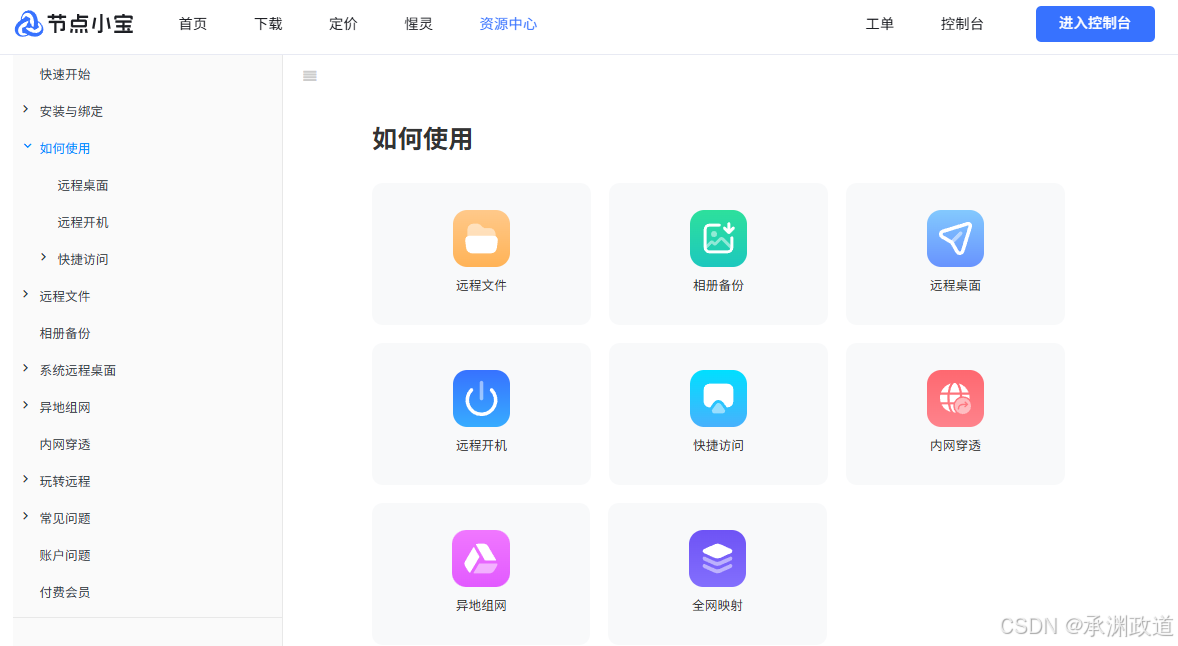
以前这四件事我分别用三个软件,账号分别登,配置分别弄.现在都在一个入口里,不用来回切.
六、小结
对程序员来说,远程工具不是"能连上去就行".
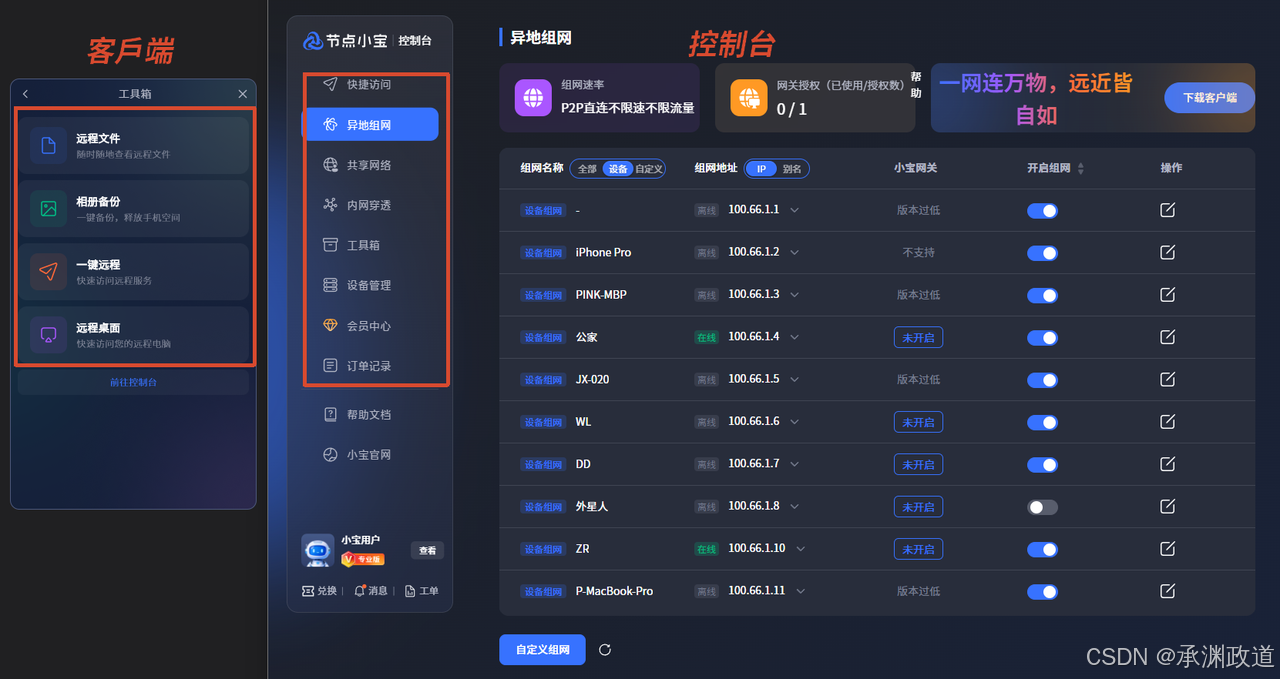
完整的远程工作流应该覆盖:帮别人、取文件、连内网、暴露本地服务.如果这些能在一个软件里跑完,工具链清爽很多,远程调试的效率也能提上来.
🚀真正的勇者不是流泪的人,而是含泪奔跑的人!
敬请期待下一篇文章内容
每日心灵鸡汤: 真正的创业,是一场长期提高胜率的游戏!
创业本质上是一场高风险、长周期的概率游戏.真正的创业者,不是因为确定会赢才下注,而是在看清失败代价之后,依然愿意把长期积累的时间、资金和注意力集中押在一个自己认定的方向上.前期亏损、没有反馈甚至长期看不到结果都很正常,真正决定结果的,是能不能持续学习、快速迭代,并在别人因为短期无回报而退出时继续留在牌桌上.所谓勇敢,不是相信自己一定赢,而是知道可能输,依然愿意长期把胜率做高.