近日,谷歌(Google)暂停了旗下的开源漏洞赏金计划(OSS VRP),理由是 AI 生成的提交数量出现"大幅上升"。这个项目多年来向发现谷歌开源项目漏洞的安全研究员支付了数百万美元(约合数千万元人民币)奖金,如今却因大量低质量报告而暂时冻结,且谷歌没有给出恢复时间表。这意味着,全球最老牌、最成体系的开源安全赏金项目之一,第一次因为 AI 而停摆。
这不是一次常规的预算调整。OSS VRP 覆盖的是谷歌庞大的开源生态,Android、Chrome、TensorFlow 等数以百万计开发者每天依赖的项目都在其中。计划冻结,等于这些项目少了一条重要的漏洞上报入口;长期围绕该计划建立职业路径的安全研究员,眼下也不清楚正常运作何时恢复。
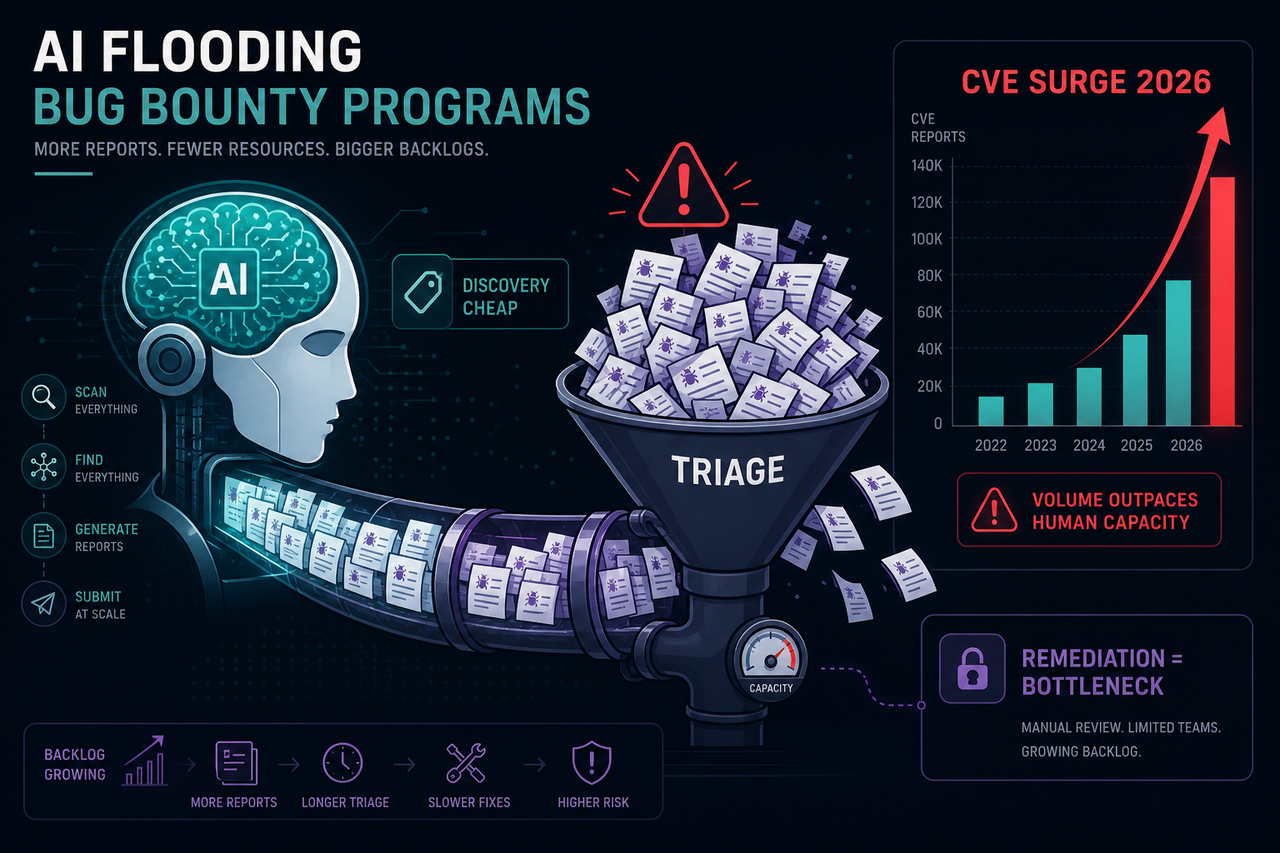
问题的核心不是 AI 能不能找出漏洞,而是 AI 太擅长"写报告"。自动化工具产出的提交缺少人类研究员那种细致分析与可复现的验证步骤,质量下滑之严重,已让人工审核流程跟不上节奏。讽刺之处在于:本意是帮助发现漏洞的 AI,反而让企业更难从噪声里辨认出真正的安全问题。
赏金计划最初是公司与安全研究社群之间的协作机制:企业出钱、出规则,研究员出技术、出耐心。当自动化提交把这条通道灌满,这种协作关系的成本结构就被改变了------审核方要为每一条无效报告付出人力,而生成方几乎零成本。谷歌形容这次数量上涨为"大幅上升",行业内的普遍观察则是质量同步下降。
谷歌并非孤例。随着 AI 生成安全报告的能力越来越强,多家大型科技公司都在悄悄应对同样的局面,尝试用 AI 过滤系统把有效提交和自动化噪声分开。问题是,过滤系统本身也需要长期调校,而误伤真实漏洞的代价,没有哪家公司愿意承担。
对安全研究社群来说,经济层面的冲击同样现实。赏金一直是许多独立研究员的重要收入来源,在一些发展中国家,一笔奖金足以称得上可观收入。按该计划的既有规模推算,谷歌这次冻结可能影响数百名依赖它维持收入的研究员。
于是新的呼声出现了:为赏金提交建立 AI 披露规范。难点在于划线------AI 辅助的研究可能有价值,纯 AI 生成的垃圾提交则提供不了任何真实的安全洞察。从谷歌方面传出的方案看,大概率是技术筛查工具加更严格的提交指南,要求提交者提供更详尽的人工分析。
放在更大的背景下,这件事提出一个不太好回答的问题:当用来提升效率的自动化工具反过来把流程搞坏,该怎么办?眼下网络威胁正变得更复杂,企业比以往任何时候都更需要赏金计划,而 AI 灌水却逼着它们重新设计整套漏洞披露流程。谷歌这次暂停,恐怕只是关键基础设施领域清算 AI 副作用的一个开始。