本文为技术实践分享,具体功能和配置界面请以实际产品版本为准。区域访问控制不能替代身份认证、权限管理和安全审计。
一、为什么内网穿透后还要限制访问地区?
内网穿透可以让企业员工在外地访问 OA、ERP,也可以让 API、文件服务、SSH、RDP 等内网资源通过 HTTPS 或 TCP 入口对外提供服务。
但公网入口开放后,访问请求不再只来自企业内部网络。任何能够获得域名、端口或入口信息的用户,都可能尝试连接,常见风险包括:
- 全球范围的自动化扫描;
- 登录接口密码碰撞;
- SSH、RDP 等服务的暴力探测;
- API 和模型推理接口的批量调用;
- 面向后台系统的漏洞探测;
- 与业务无关的跨地区访问请求。
如果企业的业务主要服务中国大陆,或者访问人员集中在某些国家和地区,那么可以从访问来源范围入手,在网关入口增加一层区域访问控制。
需要说明的是,限制地区不等于识别用户身份,也不意味着所有不符合条件的请求都是恶意请求。区域访问控制更适合作为公网入口的访问边界,用于减少与业务无关的流量和探测。
二、什么是 Geo Location 区域访问控制?
Geo Location 区域访问控制,也可以理解为基于地理位置的访问控制或地址围栏。它通常根据访问来源 IP 判断请求的大致国家或地区,再决定当前请求是否能够继续访问目标隧道。
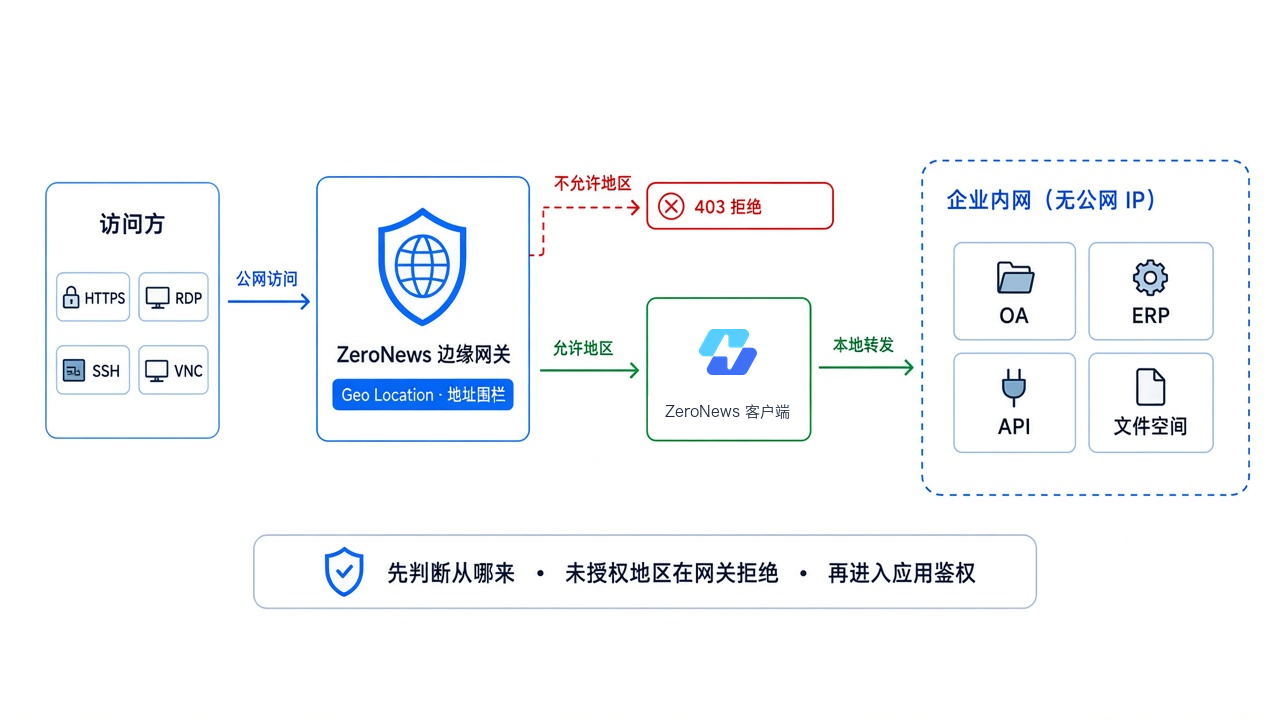
典型流程如下:
- 用户从公网访问隧道入口;
- 边缘网关根据来源 IP 判断大致地理位置;
- 网关检查当前隧道配置的区域访问策略;
- 符合条件的请求继续进行 TLS 和流量转发;
- 不符合条件的请求在网关入口直接拒绝。
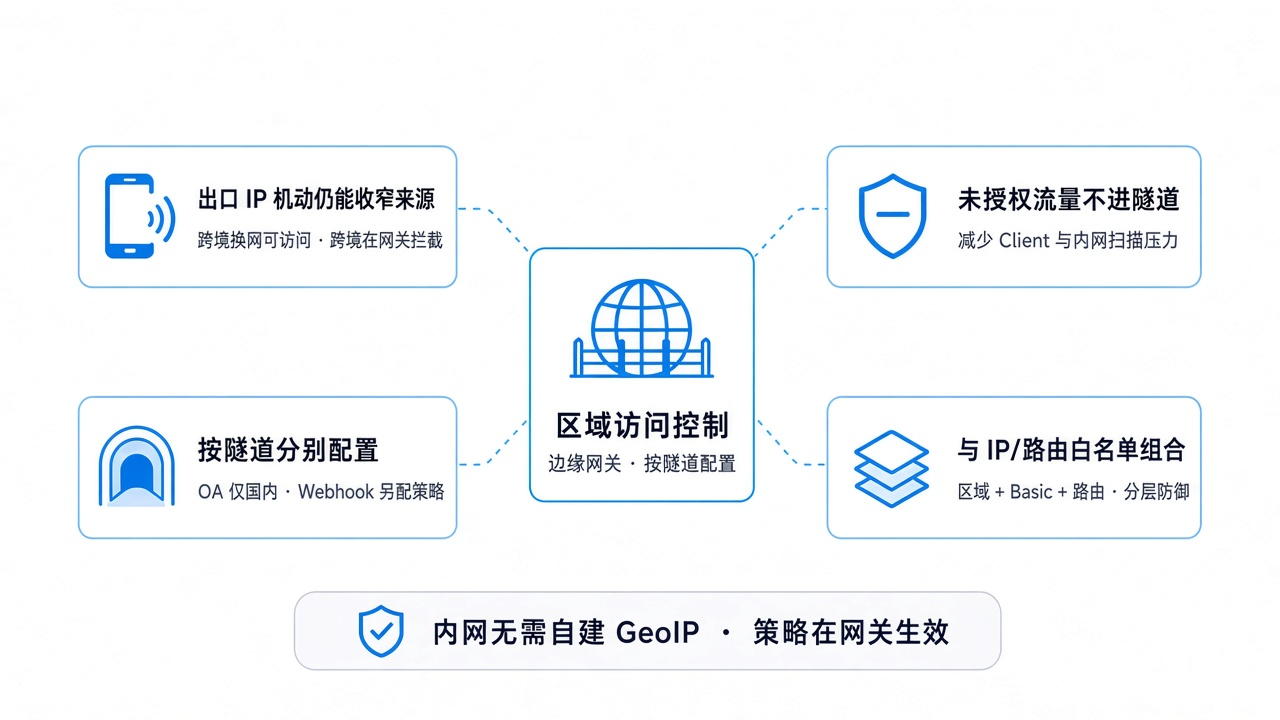
ZeroNews 的区域访问策略以隧道为维度进行配置。每条 HTTPS 或 TCP 隧道都可以单独设置允许或拒绝的国家、地区。
例如:
- OA 隧道:仅允许中国大陆访问;
- ERP 隧道:允许中国大陆和指定办公国家访问;
- API 隧道:只允许业务用户所在地区访问;
- SSH 隧道:仅允许运维人员主要所在区域;
- Webhook 隧道:按照合作方实际所在地区配置。
区域判断发生在边缘网关,而不是内网应用本身。不允许的请求可以在入口处被拒绝,流量不会继续进入加密隧道,也不会到达 ZeroNews 客户端和内网服务器。
内网应用通常无需修改业务代码,也不需要自行维护 GeoIP 库或 Nginx 配置。
三、区域访问控制和 IP 白名单有什么区别?
IP 白名单适合访问来源固定的场景,例如固定办公出口、固定机房 IP、合作方公网出口或企业专线。
但员工在实际办公中可能使用家庭宽带、手机热点、酒店网络或临时办公地点。此时,出口 IP 经常变化,逐个维护 IP 白名单会增加运维成本。
区域访问控制解决的是另一个问题:不要求用户长期使用固定 IP,而是先按照国家或地区收窄访问范围。
例如,企业可以规定 OA 只允许中国大陆访问。员工在国内更换家庭宽带、手机网络或办公地点后,仍然可能正常访问;来自其他地区的请求则在网关处被拒绝。
两类策略可以组合使用:
- IP 白名单:适合固定合作方、固定机房和固定运维出口;
- 区域访问控制:适合访问人员流动大、业务主要集中在某些国家或地区的场景;
- 应用认证:负责确认用户身份,以及用户具有什么权限。
GeoIP 判断通常基于访问来源 IP,可能受到代理、VPN、移动网络出口和 IP 数据库更新等因素影响。因此,区域访问控制应被视为访问边界,而不是唯一安全防线。
四、ZeroNews 区域访问控制的主要特点
1. 按隧道独立配置
不同业务的访问范围通常不同,不适合使用一条规则覆盖所有服务。
例如,ERP 可能只供国内员工使用,Webhook 需要面向海外合作伙伴开放,SSH 只在运维期间临时启用。按隧道配置能够避免一条规则影响全部公网入口。
2. 在网关入口处理不符合条件的请求
区域策略在边缘网关侧执行。对于不满足条件的来源,网关可以直接返回拒绝结果,而不是让请求继续进入客户端和内网应用。
这样可以减少以下无效流量进入内网:
- 全球自动化扫描;
- 与业务无关的登录尝试;
- SSH、RDP 等服务的跨区域探测;
- API 和推理接口的批量试探。
3. 可以与其他安全策略组合
区域访问控制不负责完成所有安全控制。更常见的组合方式包括:
- IP 黑白名单:限制固定来源;
- Basic Auth:增加入口层基础认证;
- 路由白名单:只开放必要的 API 路径;
- 应用自身登录:继续使用 OA、ERP 或后台系统的账号体系;
- 临时隧道:SSH、RDP 和数据库访问用完即关;
- HTTPS/TLS:保护传输过程中的数据安全。
例如,对一个内网 API,可以同时设置"仅允许中国大陆"、只开放 /v1/chat 等必要路径、使用 Basic Auth,并在应用内部继续校验用户身份。
五、区域访问控制的典型应用场景
1. 内网 OA 或 ERP:外勤在国内,入口不面向境外开放
泛微、用友或其他 OA、ERP 系统通过内网穿透映射到公网后,员工可以在外地处理审批、查看流程或提交业务数据。
员工的访问出口可能来自分公司宽带、家庭网络、手机热点或临时办公地点。由于出口 IP 不固定,IP 白名单不一定容易维护。
这类场景可以在 OA 或 ERP 隧道上启用"仅允许中国大陆"策略。国内员工更换网络后,仍然可以按照原有账号访问;不符合地区策略的请求则在网关处被拒绝。
需要注意,区域控制只限制访问来源,不负责判断员工是否有权限查看具体业务数据。OA 和 ERP 仍然需要使用原有的账号、密码、单点登录或多因素认证机制。
2. 内网 API 或 Ollama:终端用户主要在国内
有些团队会通过 HTTPS 对外提供内部 API、Ollama 推理接口或其他模型服务。
如果调用方 IP 分散,不适合逐条配置 IP 白名单,可以在对应隧道上配置区域访问控制,减少来自其他地区的自动化探测和无效调用。
API 服务还需要继续配置路由和身份策略,例如:
- 只开放必要的 API 路径;
- 不暴露管理后台和调试接口;
- 对调用方进行身份认证;
- 设置请求频率限制;
- 对敏感操作增加二次校验。
区域控制可以收窄来源范围,但不能替代 API 鉴权。
3. DeepSeek Harness、OpenWebUI 等内网控制台
Harness、OpenWebUI 或其他内部 AI 控制台,可能支持修改文件、执行命令、管理模型和访问内部资源。这类入口的权限通常高于只读网站。
如果团队主要在某个国家、地区或省份办公,可以使用地址围栏限制来源范围。当员工使用家庭宽带或移动网络时,区域控制比维护大量动态 IP 更方便。
对于这类系统,建议同时配置:
- 区域访问控制;
- Basic Auth 或统一身份认证;
- 强密码和多因素认证;
- 路由白名单;
- 访问日志审计;
- 非必要时关闭公网入口。
4. SSH、RDP 和数据库 TCP 隧道
SSH、RDP、MySQL 等 TCP 服务映射到公网后,容易受到自动化扫描。
可以优先采用 IP 白名单限制已知运维出口;当运维出口不稳定时,再增加区域访问控制作为补充。对于临时运维任务,建议使用临时隧道,任务完成后及时关闭入口。
一个较完整的组合方式是:
- 使用 IP 白名单限制已知运维来源;
- 增加"仅允许指定国家或地区"的区域策略;
- 使用密钥、强密码或多因素认证;
- 定期检查访问日志;
- 任务完成后关闭临时隧道。
六、如何在 ZeroNews 中配置区域访问控制?
ZeroNews 的区域访问控制以隧道为单位配置,可以按照以下流程操作。
第一步:进入隧道管理
登录 ZeroNews 控制台,进入隧道管理页面,找到需要保护的 HTTPS 或 TCP 隧道。
第二步:打开流量策略
点击目标隧道对应的流量策略入口,进入该隧道的访问控制配置页面。
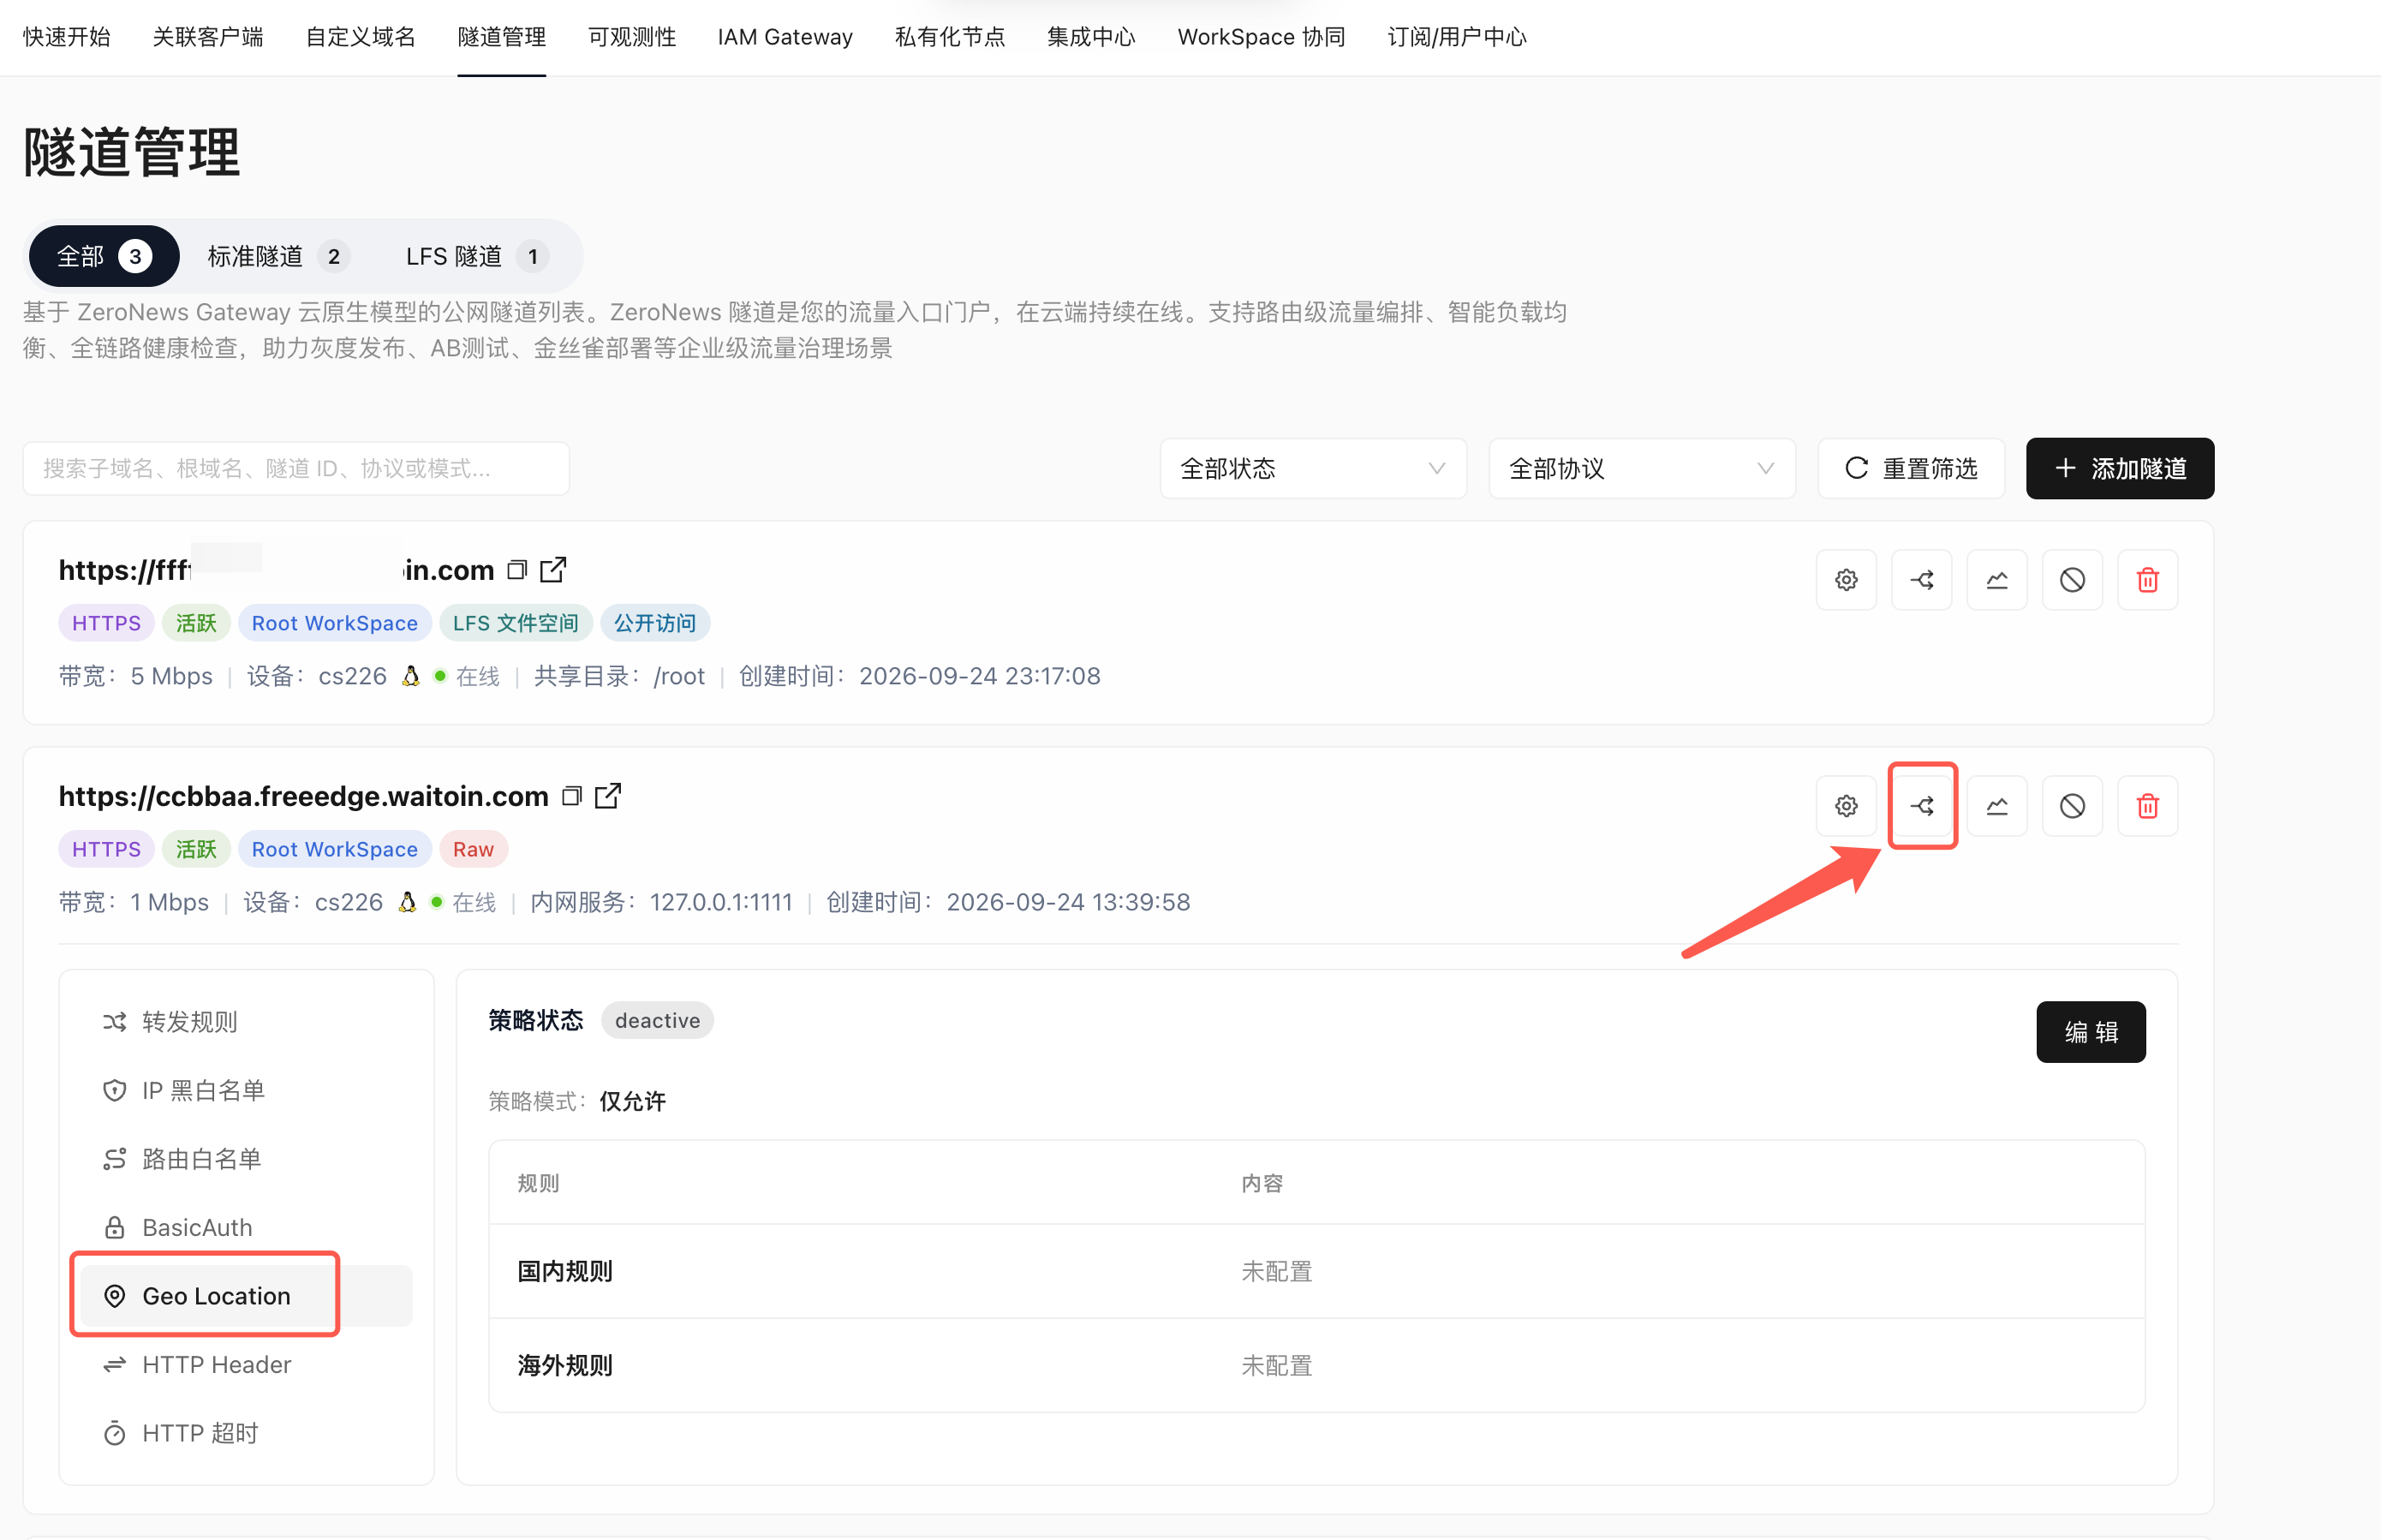
第三步:进入 Geo Location 设置
在 Geo Location 菜单中开启区域访问控制,选择策略模式,并配置允许或拒绝的国家、地区。
如果业务只面向中国大陆,可以选择"仅允许",再勾选中国大陆对应的地区选项。
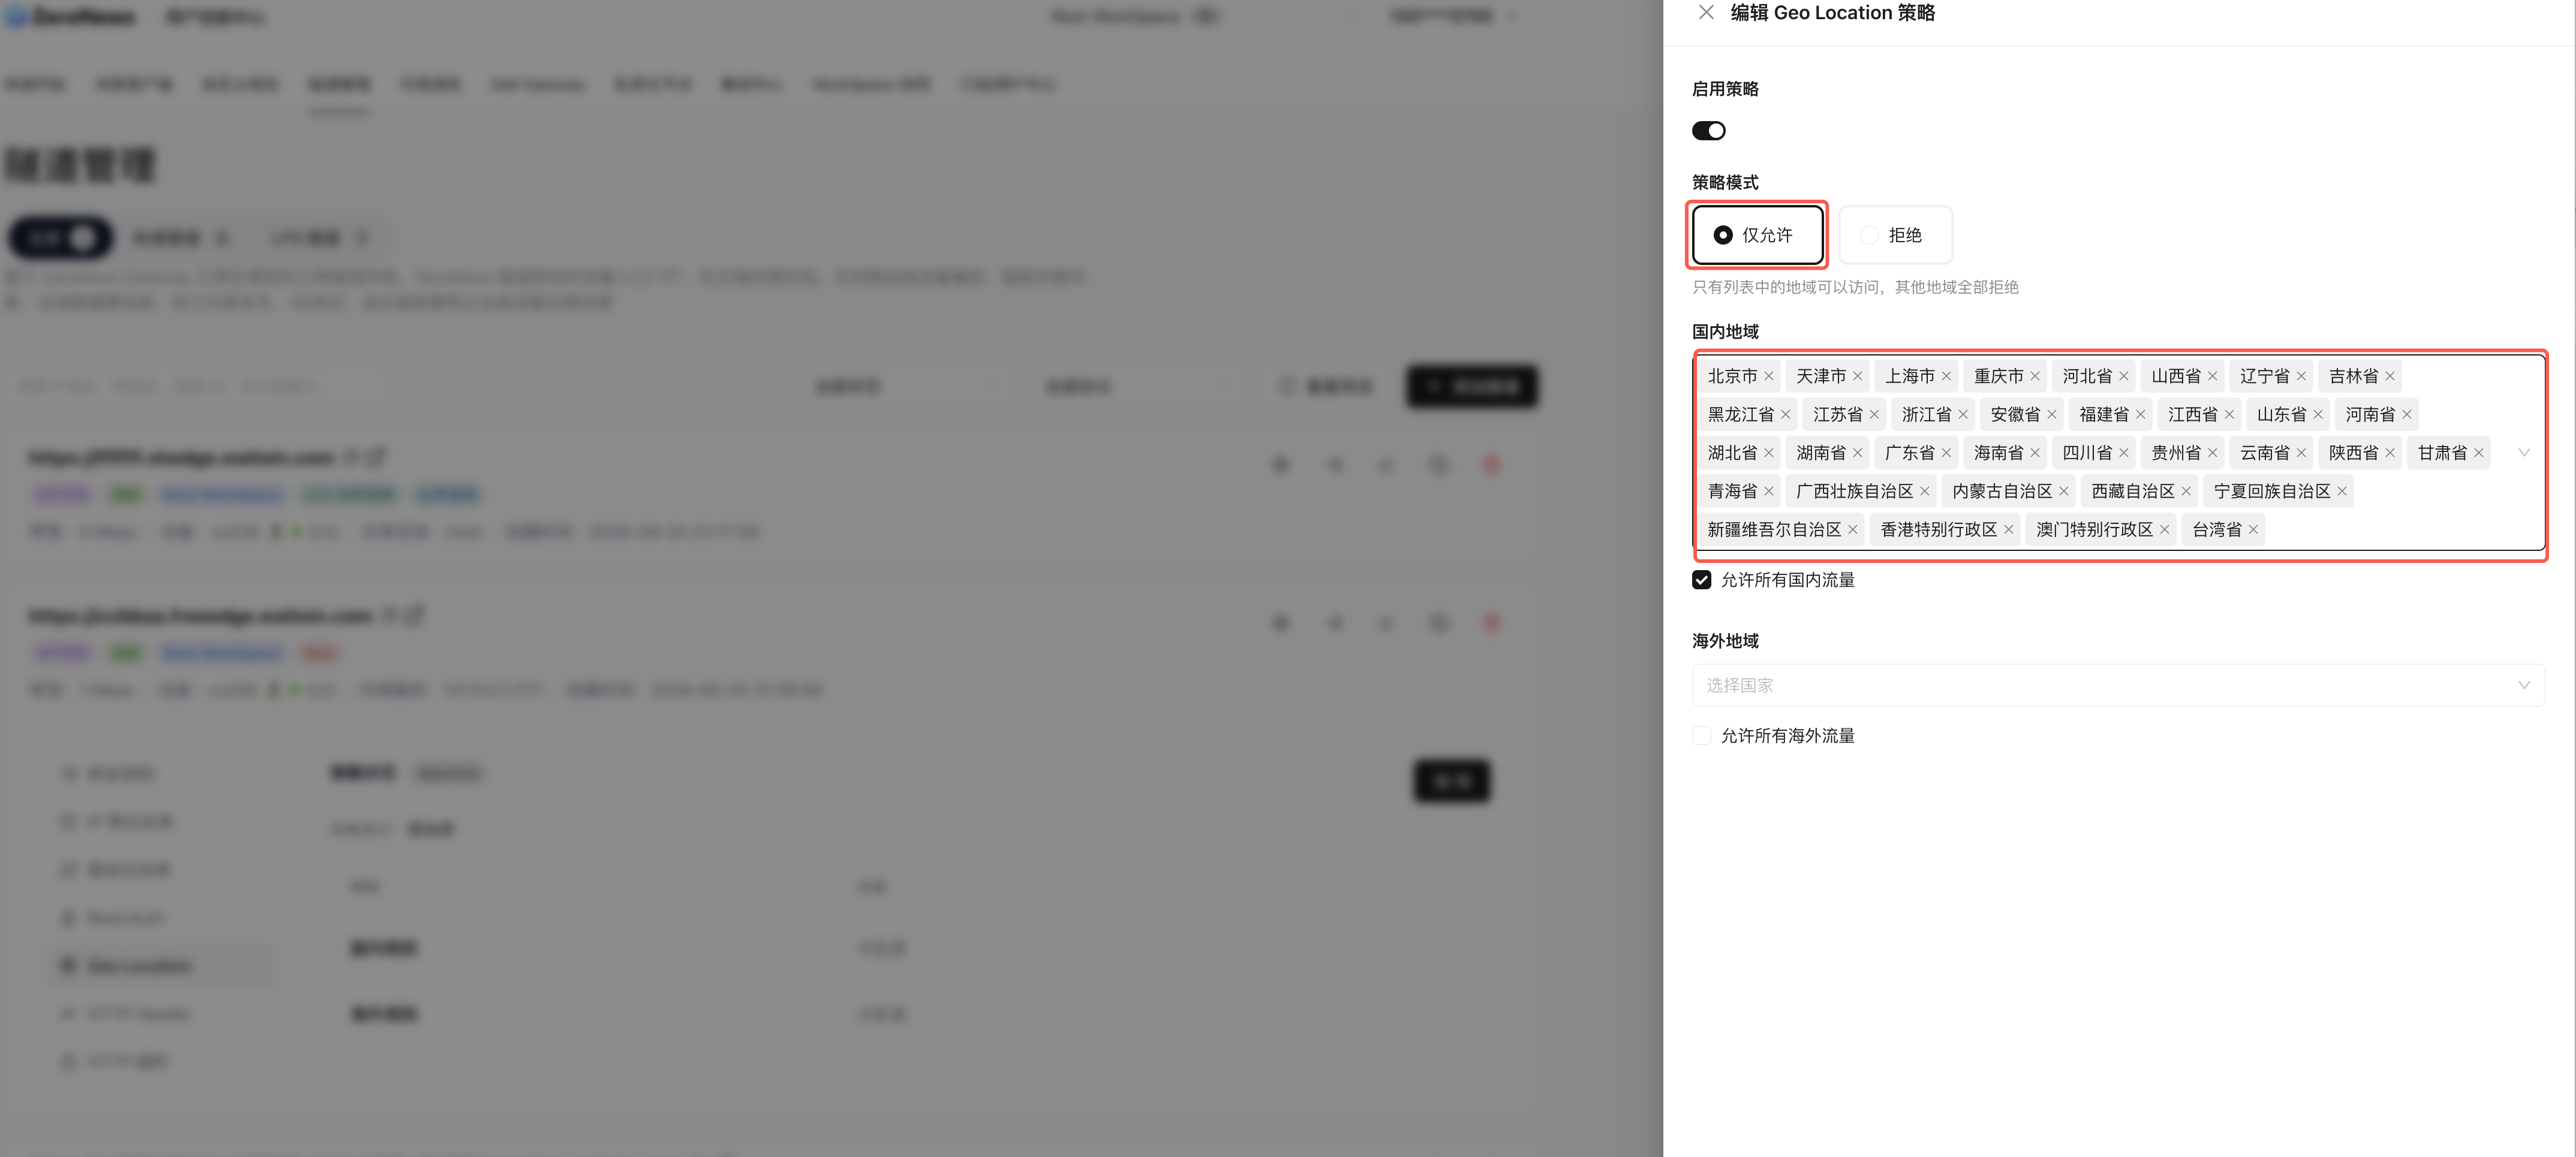
第四步:保存并验证
保存策略后,规则会在边缘网关生效。建议配置完成后进行实际验证:
- 使用允许地区的网络访问;
- 使用不允许地区的网络或测试环境访问;
- 查看网关访问日志;
- 确认被拒绝的请求没有继续转发到内网;
- 检查正常业务用户能否继续登录。
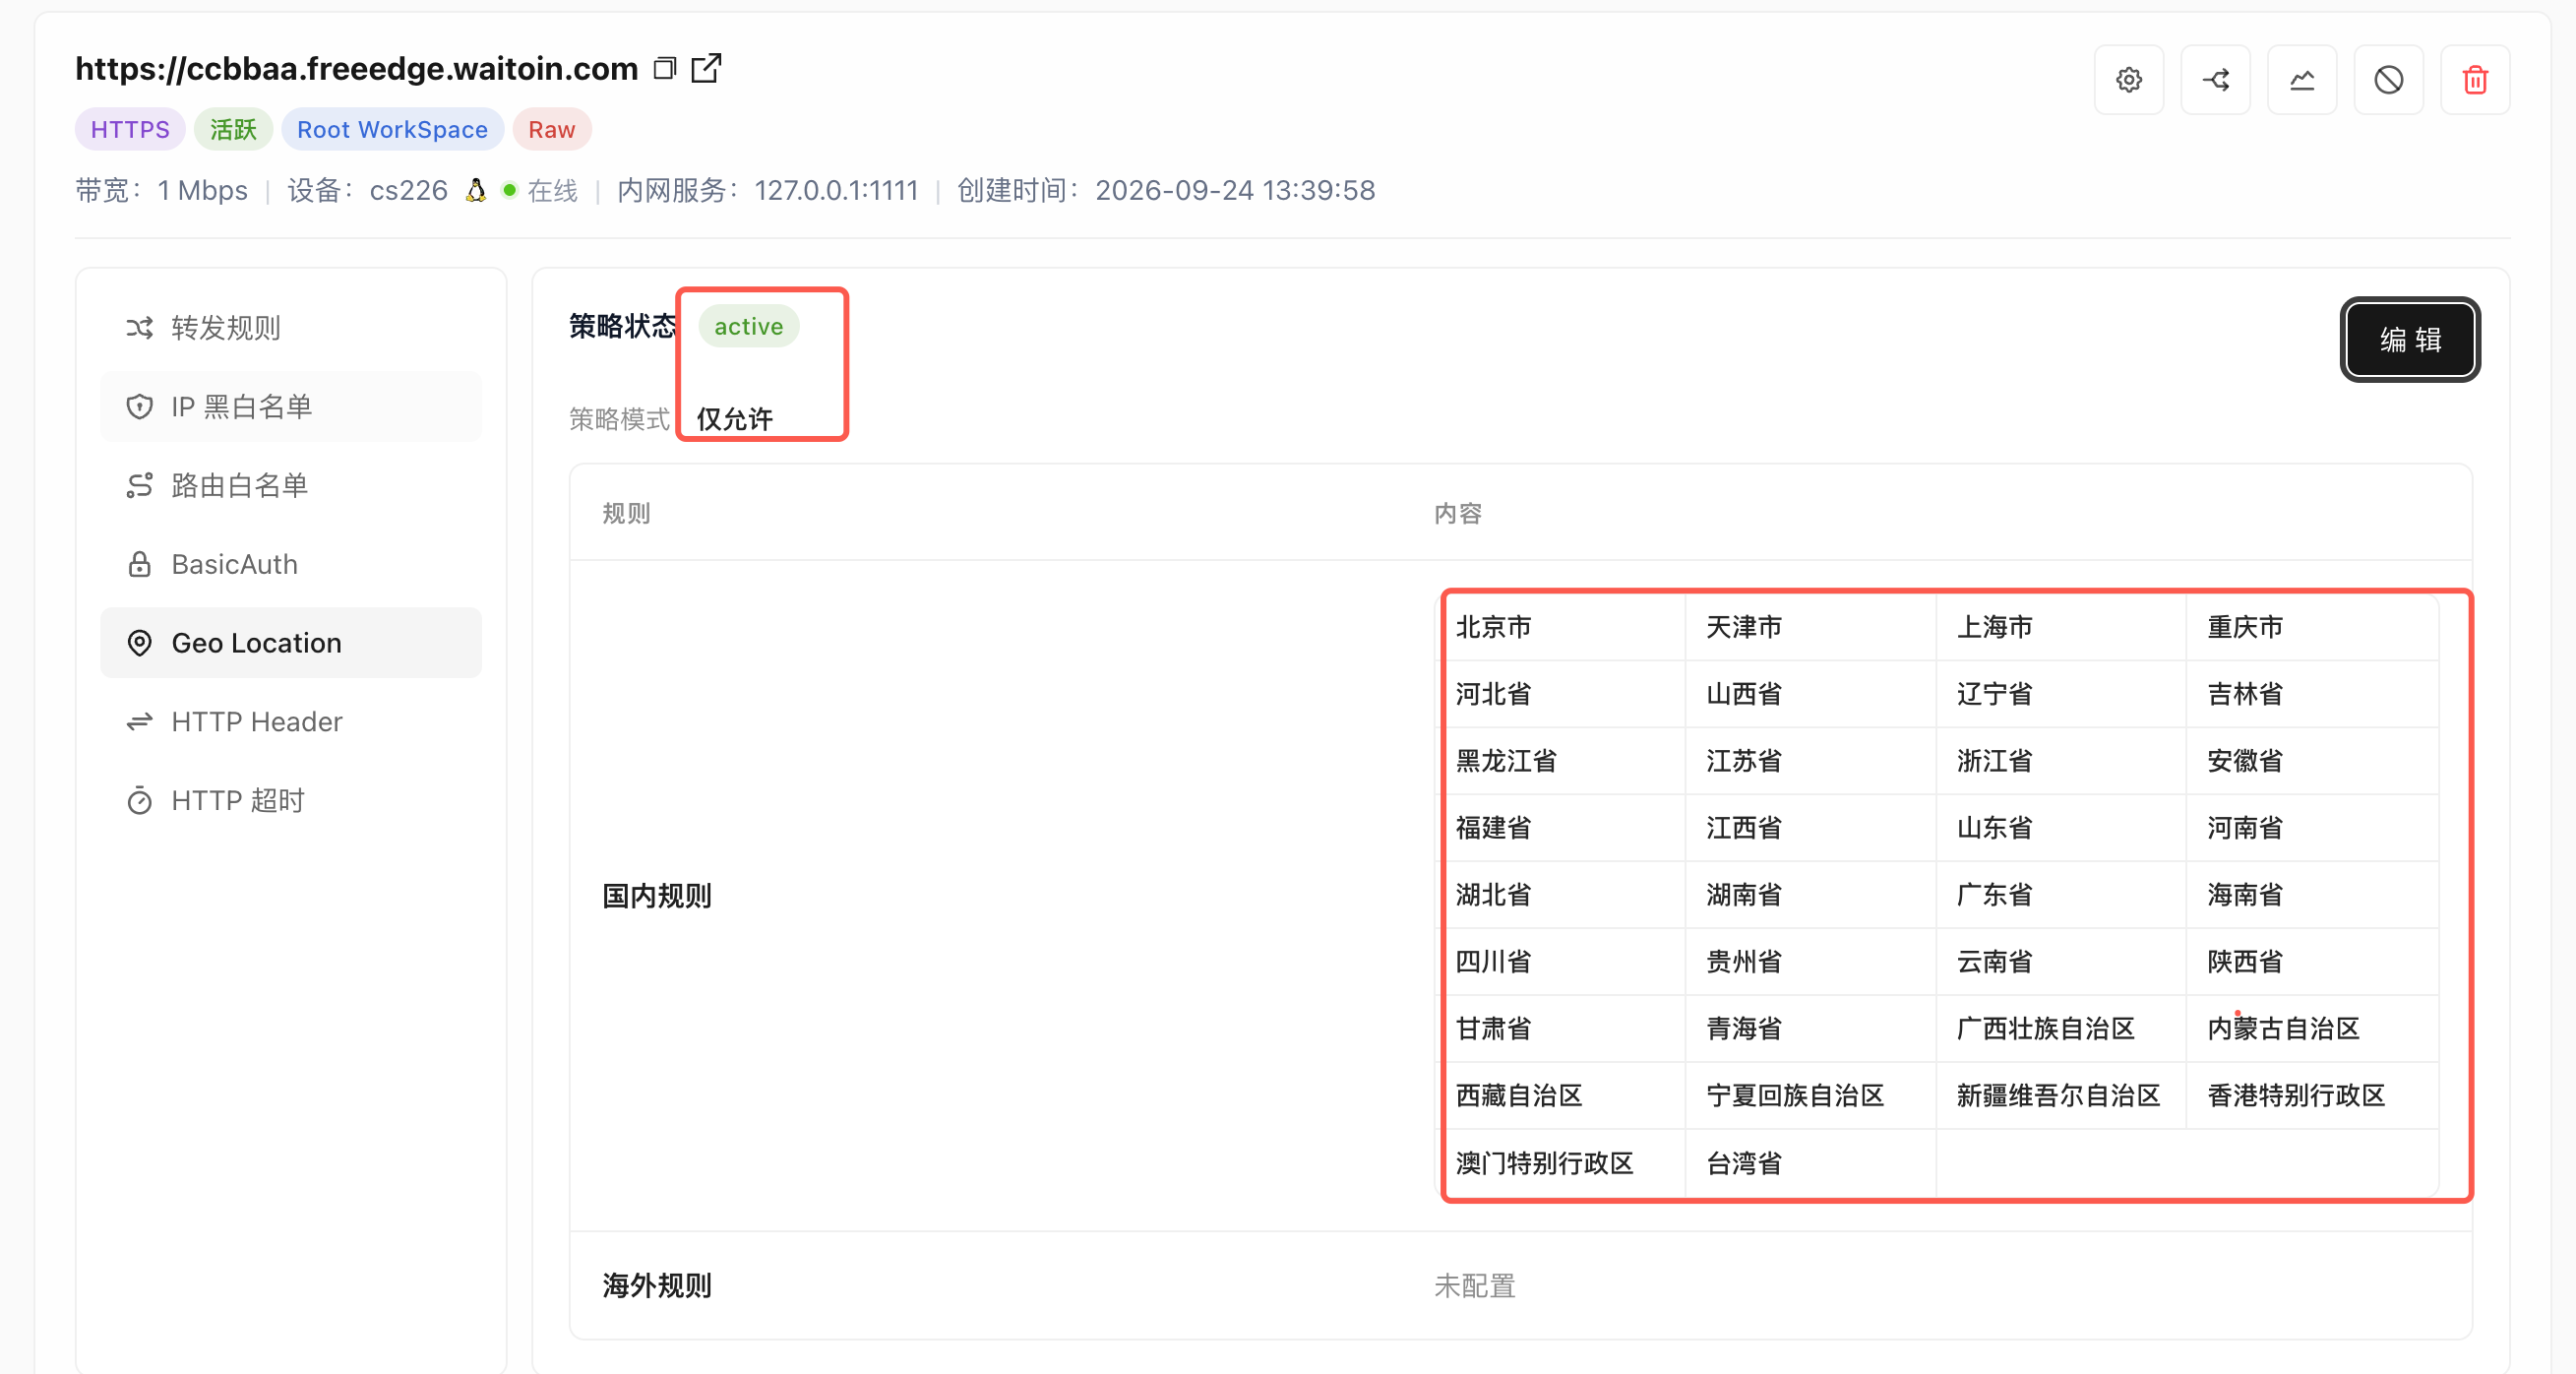
对于生产环境,建议先在测试隧道或非核心业务入口中验证,确认不会影响正常用户后,再应用到重要系统。
七、部署时需要注意什么?
1. GeoIP 判断不是身份认证
区域访问控制判断的是访问来源 IP 的地理归属,不等于判断用户真实身份。OA、ERP、API、SSH 和后台系统仍应配置账号认证、权限控制和日志审计。
2. 不要把"仅国内"当成绝对安全边界
"仅中国大陆"能够收窄访问来源,但不能保证所有恶意流量都会被阻断,也不能防止国内来源的攻击。
重要系统仍应配合强身份认证、最小权限、漏洞修复、速率限制、IP 白名单和安全审计。
3. 注意移动网络和云网络的定位误差
部分移动网络、企业专线、云厂商出口或代理服务的 IP 归属地可能与用户实际位置不完全一致。策略上线前,应使用真实用户网络测试,避免误拦截合法访问。
4. 不同隧道采用不同策略
OA、ERP、API、Webhook、SSH 和数据库服务的访问对象不同,应按照实际业务需求分别配置,不建议为了方便给所有公网入口统一设置同一个地区规则。
八、小结
内网穿透解决的是"内网服务如何被公网访问",而区域访问控制解决的是"哪些地理范围内的用户可以继续访问"。
ZeroNews 将 Geo Location 区域控制放在边缘网关入口,可以按国家或地区对不同隧道进行独立配置。对于主要服务中国大陆、访问来源范围相对明确的 OA、ERP、API、Ollama、SSH、RDP 和数据库隧道,这种方式可以减少与业务无关的跨区域扫描和探测,降低无效流量进入客户端和内网应用的机会。
但区域访问控制不是身份认证,也不是完整的安全方案。更稳妥的实践是将它与 IP 白名单、Basic Auth、路由白名单、应用账号、多因素认证、日志审计和临时隧道结合使用。
最终目标不是简单地限制某一地区的用户,而是根据业务实际需要,为公网访问入口增加一层可预期、可配置、按隧道隔离的地理访问边界。