. 腾讯云国际站COS跨域请求失败怎么办?CORS配置步骤、OPTIONS预检与403错误排查
企业使用腾讯云对象存储COS保存图片、视频和业务文件时,经常会遇到文件能够正常上传,却无法通过前端页面读取的问题。尤其是Vue、React项目通过JavaScript直接访问COS,浏览器可能提示缺少Access-Control-Allow-Origin,或者出现OPTIONS预检失败、403 Forbidden等错误。
本文由 腾讯云国际站代理商『云老大 飞弟:@yunlaoda360 / YunLaoDa-服务器服务商•撰写』如需转载请注明!
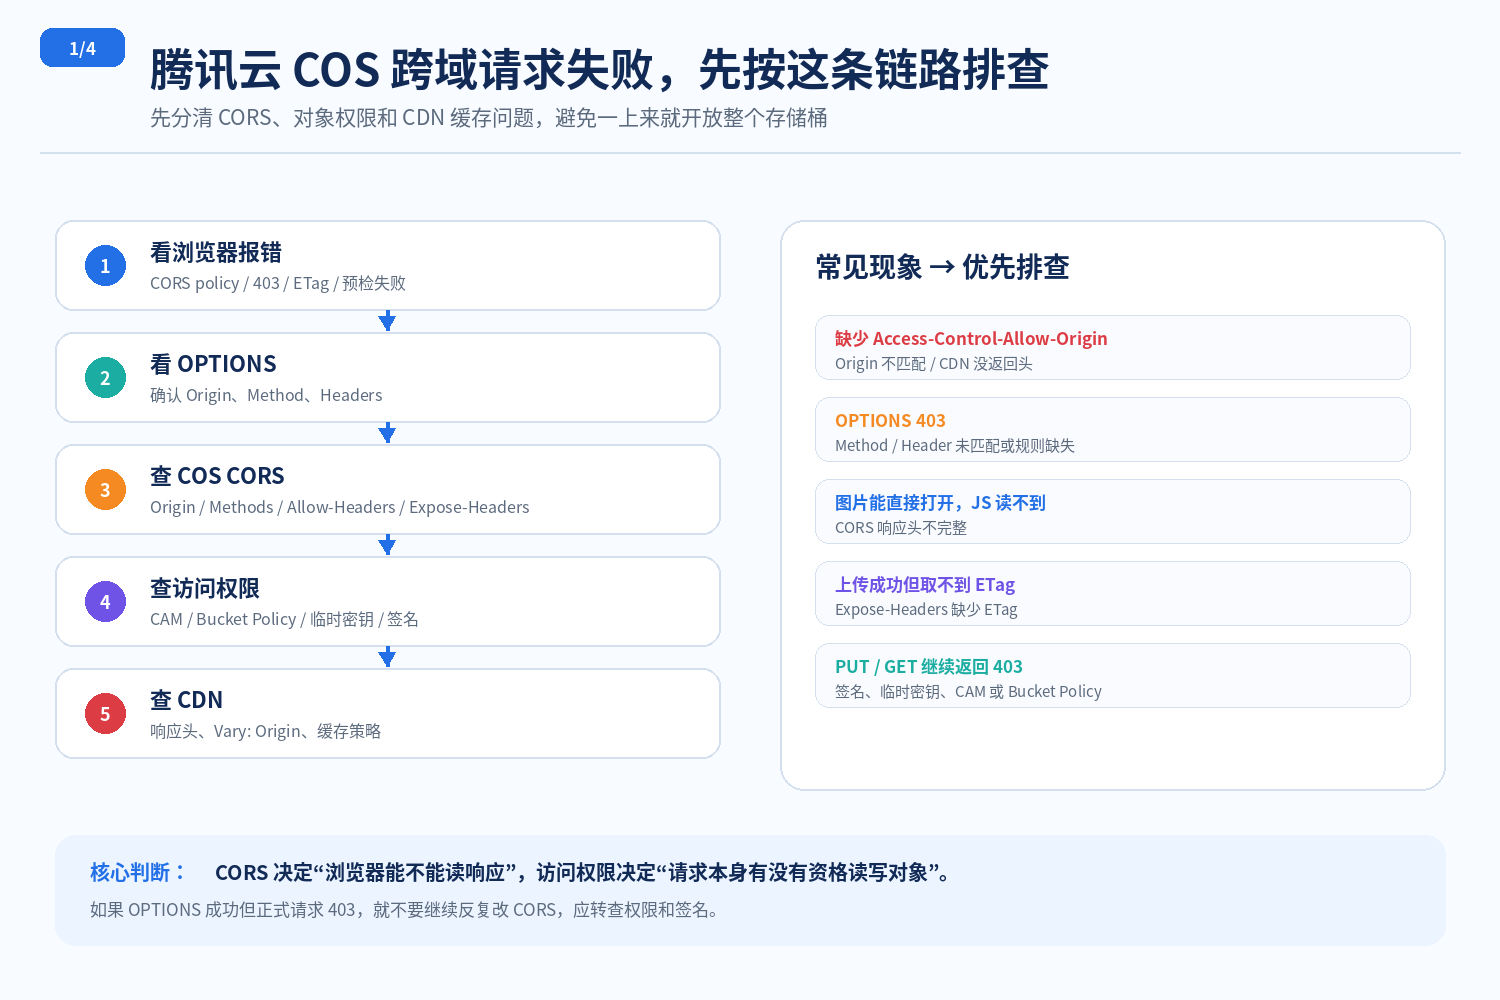
这类问题不一定是COS服务故障。根据腾讯云官方跨域访问文档,CORS规则需要同时匹配请求来源、HTTP方法和请求头,浏览器才能允许跨域访问。如果企业同时使用CDN,还需检查加速域名的响应头和缓存配置。排查时应先确定错误发生在哪个环节,再调整对应设置,避免盲目开放存储桶权限。
一、. 腾讯云国际站COS为什么会出现CORS跨域错误?
CORS(Cross-Origin Resource Sharing)是一种浏览器跨域资源共享机制。当网页与COS资源的协议、域名或端口不同,就可能触发浏览器的跨域检查。
例如,企业官网通过JavaScript读取COS中的商品数据,或者使用前端SDK直接上传文件。即使COS已经成功返回数据,如果响应中缺少浏览器要求的跨域授权信息,JavaScript仍可能无法读取结果。
这里需要明确,CORS规则和COS访问权限是两个不同的控制机制。 CORS决定浏览器是否允许页面跨域读取响应,而CAM授权、存储桶策略和请求签名决定调用者是否有权访问对象。
因此,COS返回403并不一定是CORS配置错误。如果请求使用了过期签名、缺少读取权限,或者受到防盗链规则限制,单纯修改CORS也无法解决。
二、. 腾讯云国际站COS CORS怎么配置?这几个参数最容易填错
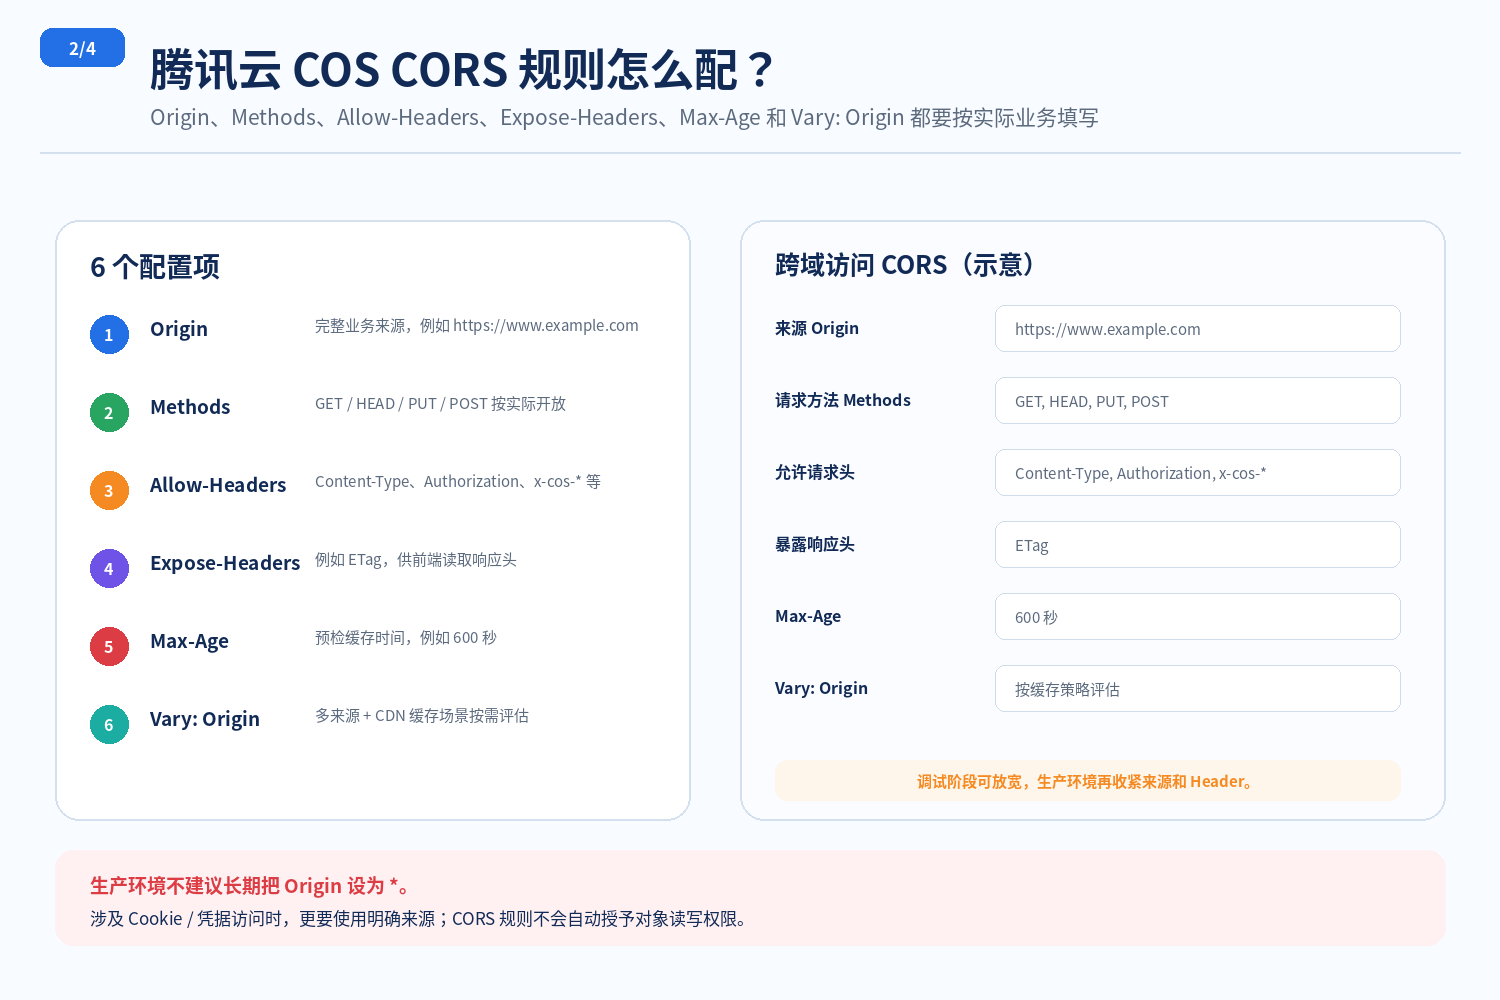
企业可以登录腾讯云COS控制台,进入对应存储桶,在"安全管理"中找到"跨域访问CORS设置",然后添加跨域规则。
以企业官网读取图片、后台系统上传文件为例,可以参考以下配置思路:
| CORS配置项 | 示例及用途 |
|---|---|
| Origin | 填写实际业务网站的完整来源 |
| Methods | GET、HEAD、PUT,按需增加POST |
| Allow-Headers | 包含业务实际发送的请求头 |
| Expose-Headers | ETag |
| Max-Age | 600秒,作为示例值 |
| Vary: Origin | 按多来源和缓存需求评估开启 |
其中,Origin必须与浏览器实际发送的请求来源一致,包括HTTP或HTTPS协议,以及非默认端口。填写域名时不需要携带网页路径,不能只因为两个域名属于同一家公司,就认为它们属于同一个Origin。
如果前端使用PUT上传文件,Methods中就需要允许PUT。如果发送了Content-Type、Authorization或其他自定义请求头,也要检查Allow-Headers是否覆盖这些字段。为排除遗漏,可以在测试环境暂时使用*允许请求头,再根据真实请求情况收紧配置。
Expose-Headers则负责控制JavaScript可以读取哪些响应头。例如,部分COS上传程序需要读取ETag,如果没有在Expose-Headers中设置ETag,即使文件实际上传成功,前端仍可能提示无法获取ETag。
生产环境不建议长期将Origin直接设置为*。如果请求需要携带Cookie等凭据,浏览器也不允许将通配符作为对应的跨域允许来源,应改为明确的业务域名并核对凭据访问策略。
三、OPTIONS预检失败,应该怎样定位?
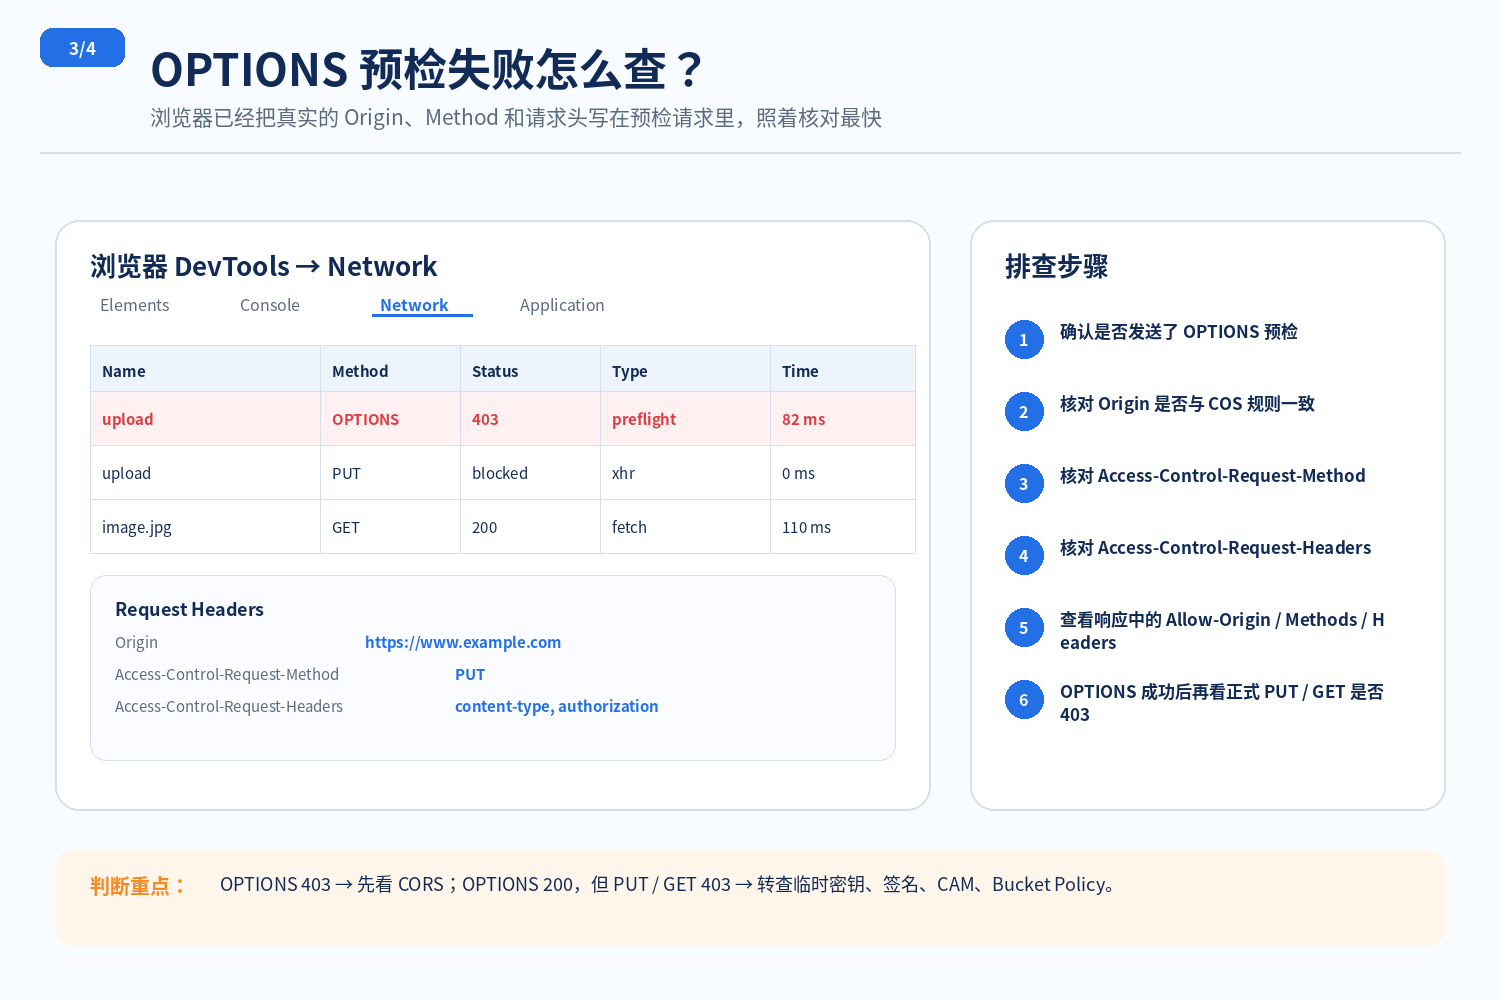
企业通过JavaScript SDK上传文件时,浏览器可能先发送OPTIONS请求,检查目标COS是否允许随后发起的PUT或其他请求。只有预检符合跨域要求,浏览器才会继续发送正式请求。
腾讯云2026年4月更新的JavaScript SDK文档明确介绍了OPTIONS Object预请求机制。当COS存储桶没有配置匹配的CORS规则时,预检可能返回403 Forbidden。
遇到这种情况,可以打开浏览器开发者工具的Network面板,找到失败的OPTIONS请求,重点核对Origin、Access-Control-Request-Method和Access-Control-Request-Headers。
也可以使用curl模拟预检请求:
bash
curl -i -X OPTIONS "$OBJECT_URL" \
  -H "Origin: $SITE_ORIGIN" \
  -H "Access-Control-Request-Method: PUT" \
-H "Access-Control-Request-Headers: content-type"执行前,需要将OBJECT_URL设置为实际COS对象地址,将SITE_ORIGIN设置为浏览器页面的真实来源。若前端实际携带其他自定义请求头,还需要同步调整测试命令。
检查返回结果时,不应只看HTTP状态码,还要核对Access-Control-Allow-Origin、Access-Control-Allow-Methods及Access-Control-Allow-Headers是否匹配请求。
如果OPTIONS成功,但后续PUT或GET返回403,排查重点就应转向请求签名、临时密钥、存储桶策略和对象操作权限,而不是继续反复修改CORS规则。
四、. 腾讯云国际站COS配置正确,为什么通过CDN访问仍然跨域失败?
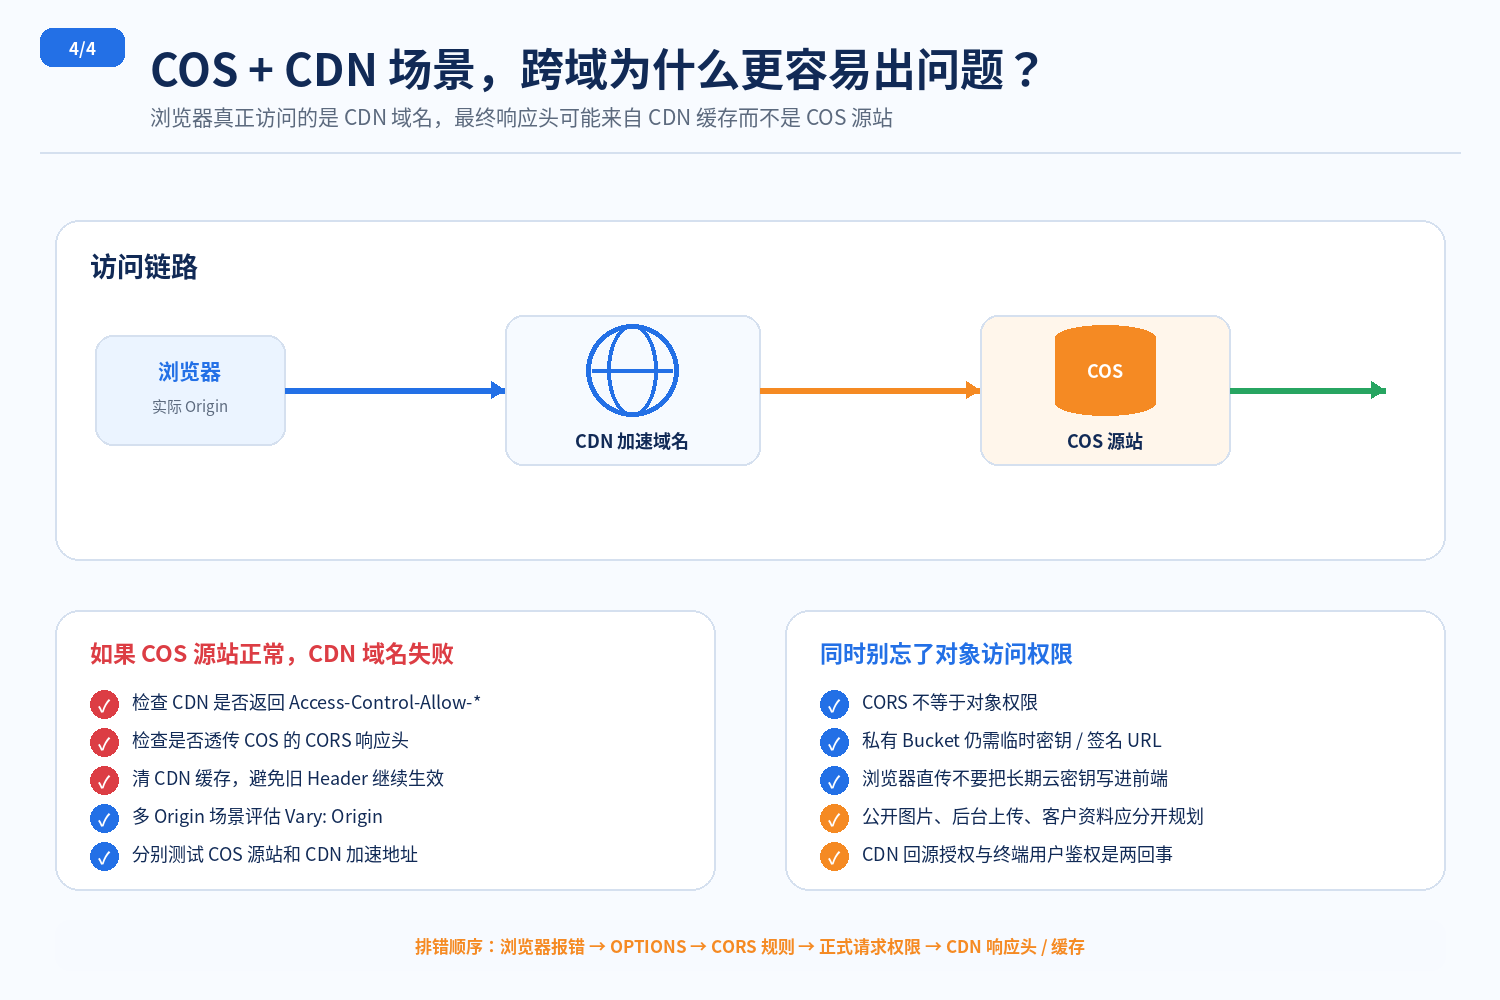
对于跨境电商、企业官网和图片较多的业务,COS通常会配合CDN进行内容分发。但在这种架构下,浏览器实际访问的可能是CDN加速域名,而不是COS默认域名。
腾讯云官方常见问题文档指出,使用CDN加速域名访问COS时,需要检查CDN侧的HTTP响应头配置。即使COS已经正确设置CORS,CDN返回的响应缺少对应跨域头,也可能导致浏览器访问失败。
另一个问题是缓存。如果两个业务网站使用不同Origin访问同一资源,CDN或浏览器复用了此前缓存的跨域响应,就可能出现一个网站可以访问、另一个网站无法访问的情况。
对此,企业应分别测试COS源站地址和CDN加速地址。如果源站正常、CDN失败,应优先检查CDN跨域响应头、缓存策略及是否正确处理Origin变化。
COS还提供返回Vary: Origin的配置,用于帮助缓存区分不同来源的响应。但启用后可能影响缓存命中率及回源次数,企业需要结合访问规模评估,不能将其视为完全没有成本影响的设置。
五、常见COS跨域故障,如何快速判断原因?
实际排查时,可以通过错误表现缩小范围。
第一种情况:浏览器提示缺少Access-Control-Allow-Origin。 应先检查实际请求来源是否匹配CORS规则。如果经过CDN,还需要确认最终响应是否包含对应允许来源。
第二种情况:OPTIONS请求返回403。 重点检查Origin、Methods和Allow-Headers,同时查看是否存在未匹配的预检规则或相关权限限制。
第三种情况:图片可以直接打开,但JavaScript无法读取。 直接在浏览器地址栏访问文件,与通过Fetch或XMLHttpRequest读取文件并不相同。应检查跨域响应头,而不是直接认定文件不存在。
第四种情况:上传成功却提示ETag错误。 应确认COS实际上传结果,并检查Expose-Headers是否包含ETag。
如果调整CORS后仍然失败,还需要检查浏览器预检缓存、防盗链和COS授权策略。建议临时禁用浏览器缓存,并根据错误响应记录RequestId,以便进一步定位。
六、企业如何规划COS跨域权限与存储资源?
对于长期使用COS的企业,CORS不应该只是出现故障后才修改的配置。
例如,一家跨境电商企业同时经营官网、管理后台和多个海外站点,不同系统可能需要读取图片、上传素材或下载业务文件。如果为了方便统一使用宽松的跨域规则,后期不仅难以维护,也容易模糊各业务系统的访问边界。
更合理的方案是按照业务用途划分访问权限:公开图片以读取为主,后台上传需要临时授权,客户资料和订单附件应保持私有。CORS规则只配置必要的来源及方法,真正的数据访问权限仍由CAM、存储桶策略和签名机制控制。
对于浏览器直传COS的业务,建议由可信后端提供短期有效的临时凭证,不要在前端代码中长期保存云账号密钥。
从云资源采购角度看,企业还应评估COS存储容量、请求次数、数据传输和CDN费用。云老大作为云服务代理商,可以结合企业网站访问地域、文件上传规模和分发需求,协助梳理资源配置、采购预算及相关服务对接事项。
常见问题FAQ
1. 腾讯云国际站COS已经配置CORS,为什么还是提示跨域失败?
可能是Origin不匹配、请求方法未被允许、Allow-Headers遗漏了自定义请求头,或者CDN没有正确返回跨域响应头。建议先通过浏览器Network面板查看实际请求,再分别测试COS源站和CDN访问地址,避免只检查控制台配置。
2. . 腾讯云国际站COS跨域请求出现403,是不是把存储桶改成公共读就能解决?
不是。403可能涉及预检规则、存储桶权限、请求签名或防盗链限制。对于私有文件,应继续使用有效的授权方式。CORS配置本身不会授予读取或上传权限,不应通过开放整个存储桶来处理不明确的访问错误。
3. . 腾讯云国际站COS的Origin和Allow-Headers可以全部设置成*吗?
COS支持通配符配置,但不建议将Origin长期无条件开放。Origin应根据实际业务网站配置;Allow-Headers可以在调试时使用通配符排除请求头遗漏,再根据需要收紧。涉及Cookie等凭据的跨域请求,不能使用通配符作为允许来源。
4. . 腾讯云国际站COS配合CDN后,还需要配置跨域访问规则吗?
需要根据实际访问链路判断。如果浏览器通过CDN加速域名访问对象,应重点检查CDN返回的CORS响应头,同时确认COS源站的相关配置。若CDN缓存了不适用于当前Origin的响应,也可能造成跨域失败,需要结合缓存策略和Vary: Origin进行调整。
总结
腾讯云COS跨域请求失败,排查重点是区分CORS规则、对象访问权限和CDN缓存问题。企业应先查看浏览器错误与OPTIONS预检结果,再逐项核对Origin、Methods、Allow-Headers及最终响应头,避免因错误判断而开放存储桶权限。
对于长期运行的网站和前端直传业务,还应统一规划临时授权、CDN访问和资源成本。云老大可结合实际业务需求协助梳理COS采购与部署方案,减少后续权限调整和运维管理成本。