四、搞懂文件存储管理:多级索引寻道、位示图秒级分配与访问控制体系
我们在上一篇中拆解了文件系统的物理存储结构(连续、链式、索引)。很多同学学完后会接着产生两个最直接的工程疑问:
- 磁盘上几百万个物理盘块,操作系统怎么知道哪一块是空的、哪一块被占了?如果让你设计,怎么做到几十毫秒内完成秒级分配,还不浪费内存?
- 我们的多级索引到底经历了多少次磁盘 I/O 寻道?当多用户并发读写时,操作系统又是如何通过权限控制与密码加密,守住文件数据防线的?
今天我们就结合这组手写笔记,把多级索引寻址、文件存取方法、外存空闲空间管理(位示图计算)以及文件安全访问控制彻底讲透。
一、知识全景思维导图
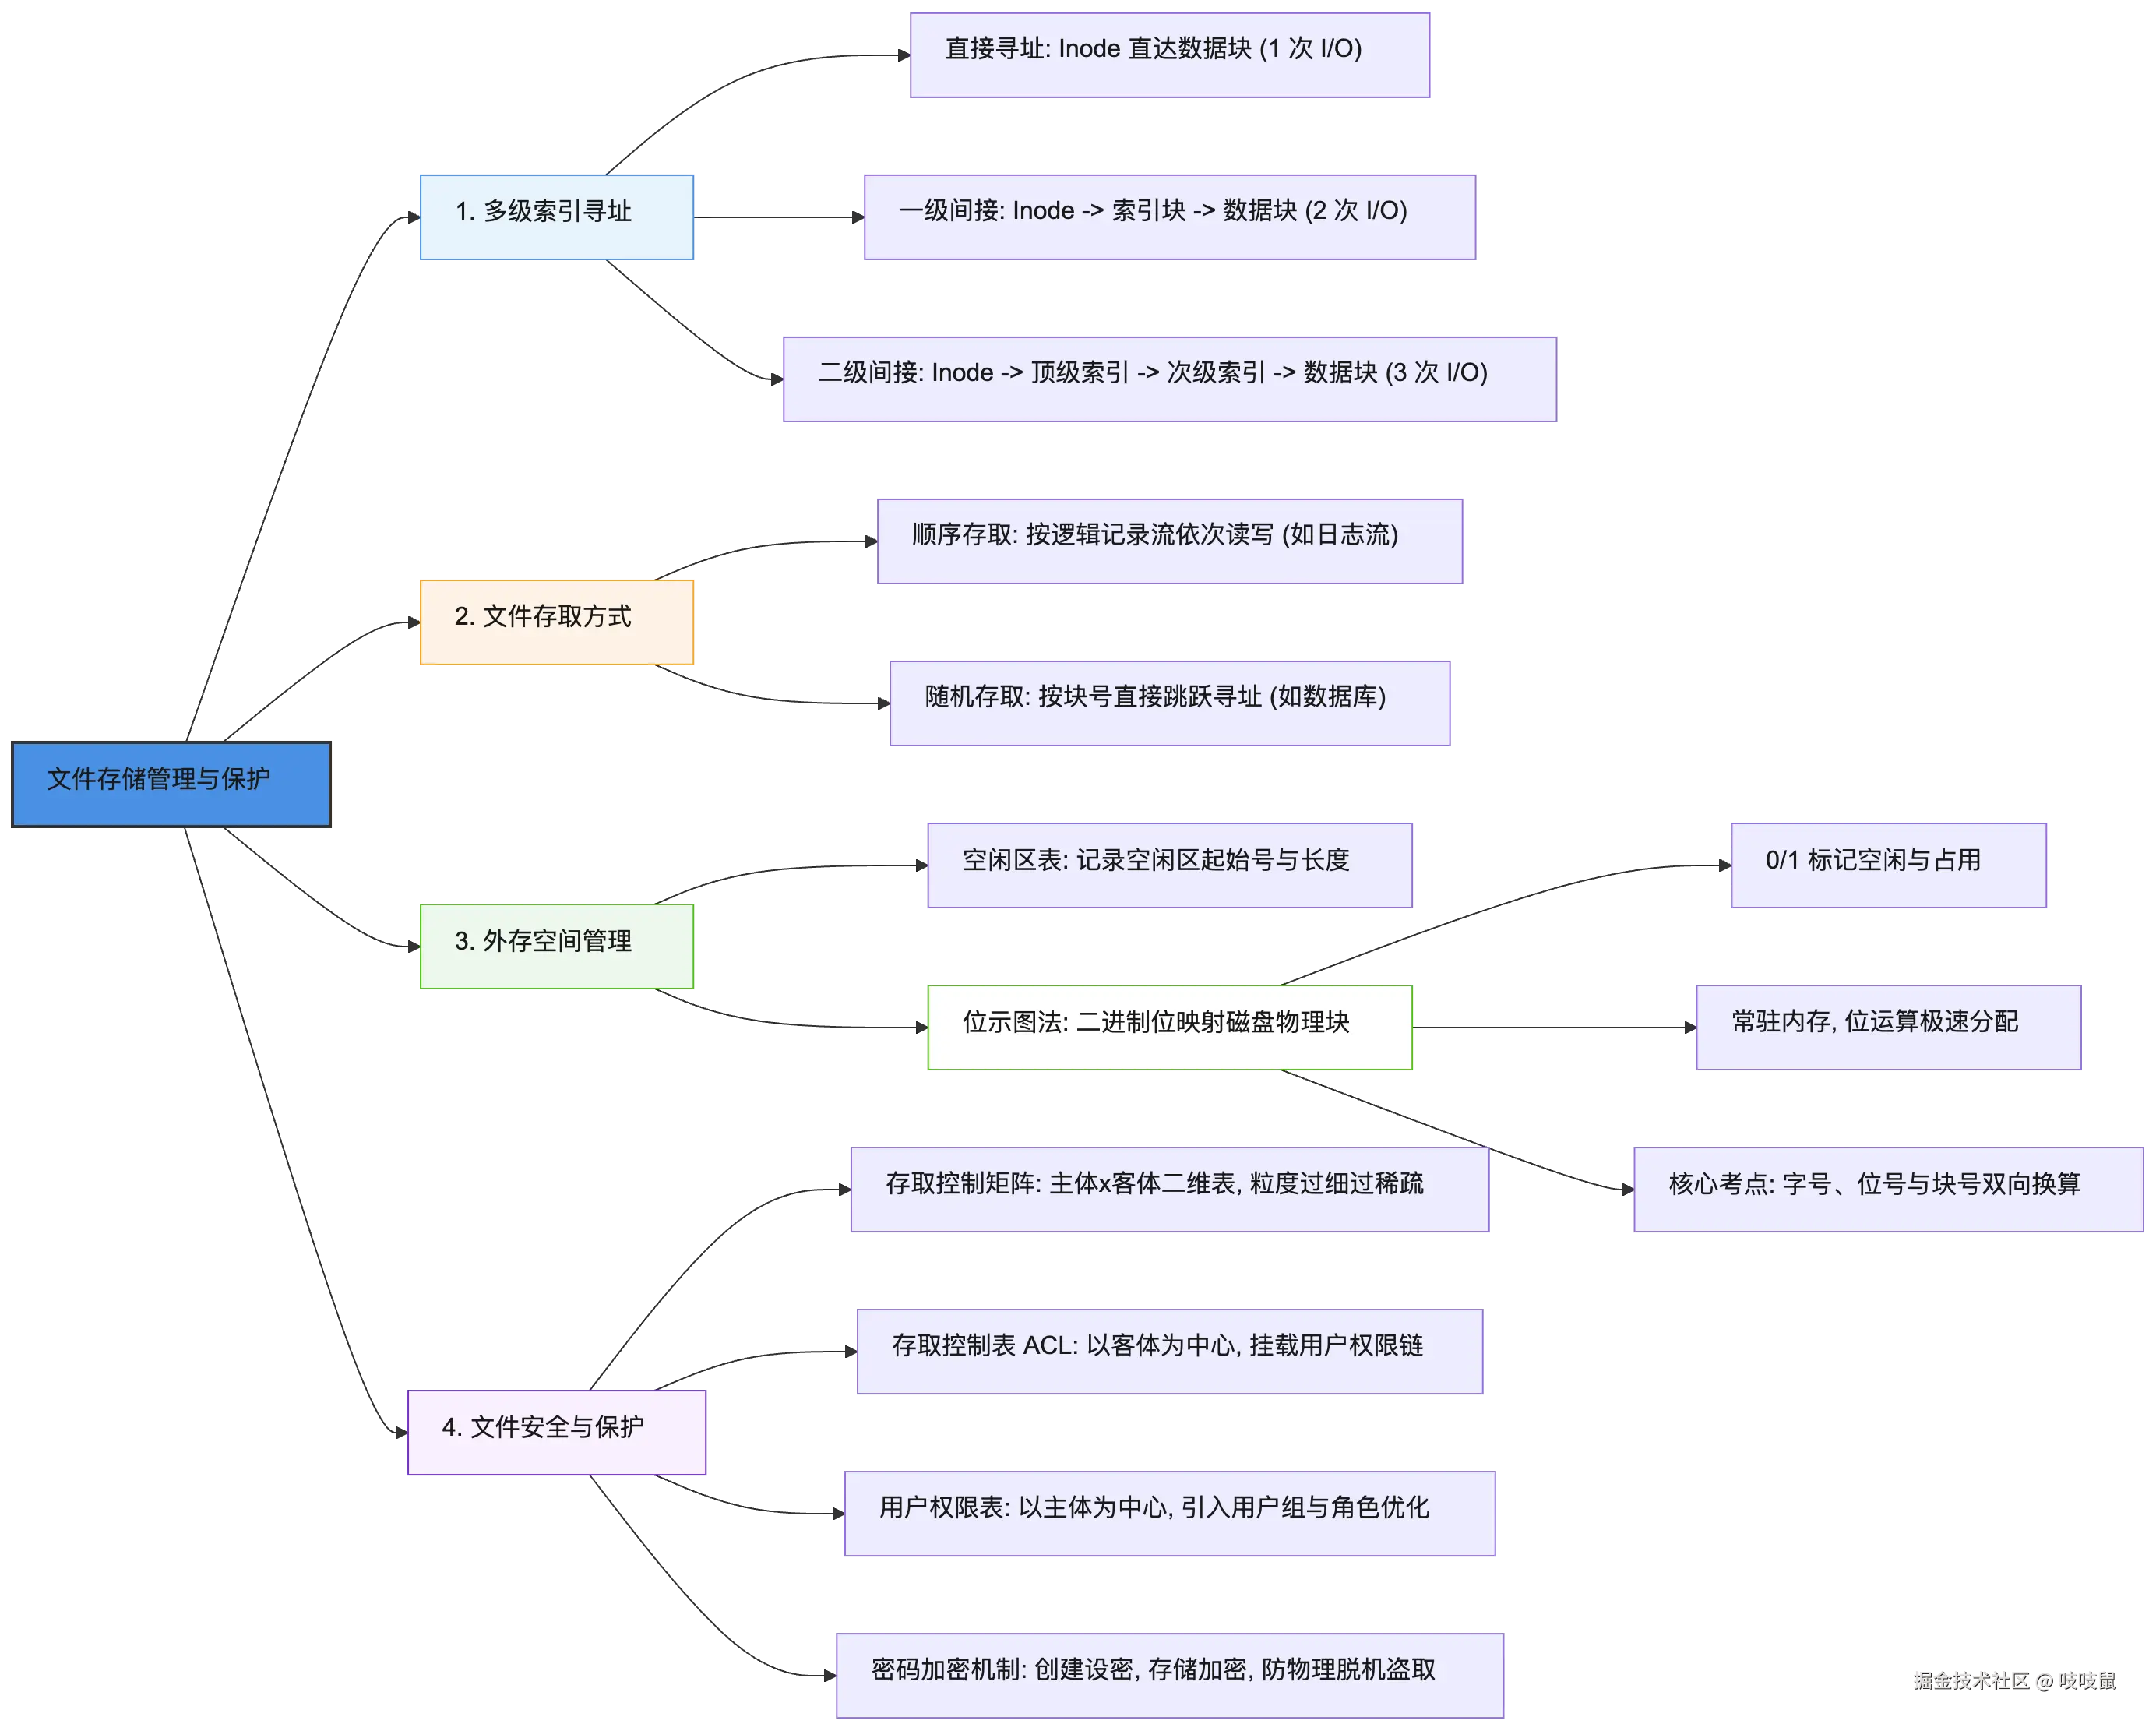
核心机制对比速查表
1. 外存空闲空间管理策略对比
| 管理机制 | 核心数据结构 | 空间开销 | 分配/回收效率 | 适用存储场景 | 避坑要点 |
|---|---|---|---|---|---|
| 空闲区表法 | 空闲块连续区间表(起始块号+块长) | 小(仅记录连续空闲片段) | 随着碎片增加,查表与合并开销变大 | 连续分配方式、大容量整块分配 | 碎片严重时表项激增,需内存排序合并 |
| 位示图法(Bitmap) | 二进制位矩阵(每个 bit 对应一个物理块) | 极小(1 位管 1 块,4KB 块仅需万分之三内存) | 极高(位运算秒级扫描与修改) | 现代通用操作系统、索引与离散分配 | 高频计算:字号、位号与物理块号换算,警惕编址从 0 还是从 1 开始 |
| 成组链接法 | 栈式成组指针块链表 | 占用部分外存块,内存仅常驻 1 块 | 极高(成组分配与释放,兼顾大文件) | 大型 UNIX/Linux 系统的外存管理 | 掌握专用块(空闲盘块号栈)的满栈下溢与空栈上溢机制 |
2. 文件访问控制模型对比
| 访问控制模型 | 切分视角与数据结构 | 权限管理粒度 | 存储与维护复杂度 | 工程适用场景 |
|---|---|---|---|---|
| 存取控制矩阵 (ACM) | 关系二维表:行=用户(主体),列=文件(客体) | 极细(针对单一用户与单一文件绑定) | 极高(用户与文件庞大时,矩阵严重稀疏,大量空项) | 理论安全模型,工程中极少直接全量落地 |
| 存取控制表 (ACL) | 按**客体(文件)**垂直切分:每个文件附带一个授权用户链表 | 较细(按文件独立管理谁能读写) | 良好(仅记录有权限的用户,解决稀疏问题) | 经典文件系统(如 Windows NTFS ACL、Linux POSIX ACL) |
| 用户权限表 (Capability List) | 按**主体(用户)**水平切分:每个用户持有一个可访问文件的凭据清单 | 粗到中等(用户持证访问) | 良好(易于查询某用户的所有权限,但撤销某文件权限时难遍历) | 移动端权限沙箱、分布式微服务 Token/OAuth 体系 |
| 多维用户权限表 (RBAC) | 引入用户、用户组、组织单位等层级角色 | 灵活多维(矩阵的工程改良版) | 极优(通过角色继承大幅简化权限分配) | 企业级存储、云原生 IAM 与现代企业内网权限架构 |
二、核心机制深入拆解
1. 多级索引寻址:小文件极速响应,大文件树状生长
UNIX/Linux 的 Inode 索引结构之所以经典,在于它没有用一刀切的指针数组,而是将直接寻址 与多级间接寻址结合起来:
- 直接寻址(Direct Addressing) :
- Inode 里直接存放物理盘块号(通常占前 10~12 项)。
- 读小文件只需要 1 次磁盘 I/O(读 Inode 后直接读目标数据块)。
- 操作系统中 80% 以上的文件都是小文本、小配置文件,这种设计保证了高频访问的小文件拥有极快的响应速度。
- 一级间接索引(Single Indirect) :
- Inode 中的指针指向一个专门的一级间接索引块;这个块里装满了物理盘块指针,再分别指向数据块。
- 访问数据需要 2 次磁盘 I/O(读一级索引块 + 读数据块)。
- 二级间接索引(Double Indirect) :
- Inode 指针指向二级间接索引顶级块;顶级块中的每个指针再指向一个一级间接索引块;最后由一级索引块指向真正的数据物理块。
- 访问数据需要 3 次磁盘 I/O(读顶级索引块 + 读次级索引块 + 读数据块)。
💡 容量计算推导套路 :
设盘块大小为 4KB,每个地址指针占用 4B。单个索引块能容纳的指针数就是:
4KB/4B=1024 个
若 Inode 配置为 10 个直接索引项、1 个一级间接索引项、1 个二级间接索引项:
- 直接索引覆盖: 10×4KB=40KB
- 一级间接覆盖: 1×1024×4KB=4MB
- 二级间接覆盖: 1×1024×1024×4KB=4GB
单个文件最大支持体积约为 4GB。
2. 文件的存取方法:顺序存取 vs 随机存取
应用程序读取文件,在底层本质上分两类:
- 顺序存取(Sequential Access) :
- 从文件第 0 字节开始,按前后顺序依次读写。
- 磁带等线性介质只能顺序存取;流式视频传输、追加写日志(WAL 预写日志)、日志收集器天然适合顺序存取。磁头连续寻道,能最大化发挥操作系统的顺序预读缓存性能。
- 随机存取(Random / Direct Access) :
- 应用程序可随时给出目标逻辑块号或字节偏移量(如调用
lseek),直接跳转读取。 - 磁盘与 SSD 原生支持随机寻址;常用于关系型数据库定位具体数据页、索引 B+ 树查找等。
- 应用程序可随时给出目标逻辑块号或字节偏移量(如调用
3. 外存空闲空间管理:位示图(Bitmap)与核心计算
面对海量磁盘块,位示图是现代操作系统最高效的空闲空间跟踪手段。
(1)位示图的本质
- 系统在内存中建立一张二进制位图,每个 bit 严格对应外存的一个物理盘块。
- 通常约定:
0表示空闲未分配,1表示已被占用分配。 - 管理 1TB 磁盘(以 4KB 为一块,共 228 块),位示图仅需 228 bit=32MB 内存,通过 CPU 位运算指令可以秒级完成空闲块检索与状态翻转。
(2)软考高频必背计算公式与避坑技巧
设机器字长为 w 位(常见为 16、32 或 64 位),字号为 i,位号为 j,物理块号为 b。做此类题目最关键的第一步:确认题目是从 0 开始编号还是从 1 开始编号!
场景 1:全从 0 开始编址(字号、位号、块号均从 0 起步)
- 求块号 b : b=i×w+j
- 求字号 i 与位号 j : i=⌊b/w⌋,j=b(modw)
场景 2:字号从 1 开始,位号与块号从 0 开始(最常见命题陷阱)
- 求字号 i : i=⌊b/w⌋+1
- 求位号 j : j=b(modw)
场景 3:全部从 1 开始编址
- 求块号 b : b=(i−1)×w+j
- 求字号 i 与位号 j : i=⌊(b−1)/w⌋+1,j=(b−1)(modw)+1
📌 防翻车小贴士 :算完公式后,随手代入第 1 个块号(如 b=0 或 b=1)验算一次,立刻就能确认字号偏移量有没有加错。
4. 文件安全与保护:权限控制与密码加密
操作系统的安全防线通常包含"应用层访问控制"与"介质层物理加密"两道门槛:
- 存取控制矩阵(Access Control Matrix) :
- 二维表格,行是用户(主体),列是文件(客体),单元格放权限。
- 缺点是极度稀疏。系统有 1000 个用户和 10 万个文件时,绝大多数用户只碰自己的几个文件,99% 以上的格子都是空的,维护开销极大。
- 存取控制表(ACL, Access Control List) :
- 按文件垂直切分,将权限链表直接挂在文件 Inode 上。只记录谁有权限,没有权限的用户根本不上表。
- 用户权限表(Capability List) :
- 按用户水平切分,给用户颁发权限卡,记录该用户能访问的文件清单。
- 工程改良:多维用户权限(RBAC 角色组) :
- 现实中不可能给几千人逐一授权,现代操作系统普遍引入**所有者(Owner)、用户组(Group)、其他人(Others)**多维层级,或通过基于角色的访问控制(RBAC)集中管理。
- 密码机制与全盘加密 :
- 权限控制依托于操作系统内核的完整性。如果有人把硬盘拆下来插到其他电脑上,操作系统权限就会被完全绕过。
- 因此,机密数据在创建时设定密码,写入磁盘前进行物理层加密(如 BitLocker、LUKS),即使介质丢失也只能读到乱码。
三、测试题
第 1 题:位示图物理块号与字位坐标换算
【单选题】
某 64 位操作系统的文件存储管理模块采用位示图(Bitmap)记录磁盘物理盘块的分配与释放状态。假设系统的字长为 32 位,外存物理盘块号从 0 开始编址,而位示图中的字号从 1 开始编号、字内位号从 0 到 31 编号。若某时刻系统需要释放物理块号为 419 的磁盘块,则该盘块在位示图中对应的字号和字内位号分别是( )。
A. 第 13 个字的第 3 位
B. 第 13 个字的第 4 位
C. 第 14 个字的第 3 位
D. 第 14 个字的第 4 位
👉 点击展开【答案与深度解析】
【正确答案】 :C
【深度解析】:
- 本题考查位示图的边界编址计算:
- 字长 w=32 位;
- 物理块号 b=419,从 0 开始编址;
- 字内位号 j∈0,31,从 0 开始编址;
- 字号 i 从 1 开始编址。
- 计算过程 :
- 计算位号: j=419(mod32)=3(因为 419=13×32+3);
- 计算字号:商为 13 表示前面已排满 13 个完整的字,由于字号从 1 开始算,当前块处于第 13+1=14 个字中;
- 公式: i=⌊419/32⌋+1=14。
- 综上,物理块号 419 对应于第 14 个字的第 3 位 ,故选 C。
第 2 题:多级索引寻道 I/O 开销与容量计算
【单选题】
某文件系统采用混合索引结构管理外存数据,每个文件控制块(FCB)中包含 12 个地址项,每个地址项占用 4 字节。其中:07 项为直接地址项,8 9 项为一级间接地址项,10 项为二级间接地址项,11 项为三级间接地址项。磁盘物理盘块大小为 4KB。现有一个大小为 15MB 的多媒体文件已将其 FCB 调入内存。若应用程序需要从该文件的 10MB 处连续读取 1KB 数据,操作系统在定位到该数据逻辑块首字节的过程中,需要额外进行( )次磁盘 I/O 操作(不计最终读取数据物理块本身的 I/O)。
A. 1 次
B. 2 次
C. 3 次
D. 4 次
👉 点击展开【答案与深度解析】
【正确答案】 :B
【深度解析】:
- 第一步:计算各级地址项能覆盖的容量边界 :
- 盘块大小 B=4KB,指针大小 S=4B,单个索引块可存储指针数 K=4KB/4B=1024 个。
- 直接地址项(0~7 共 8 项):容纳 8×4KB=32KB。
- 一级间接地址项(8~9 共 2 项):容纳 2×1024×4KB=2×4MB=8MB。
- 累计容量范围: 0∼32KB 为直接寻址; 32KB∼8.032MB(即 32KB+8MB)为一级间接寻址; 8.032MB 以上将进入二级间接索引寻址。
- 第二步:判定目标数据块所在区间 :
- 目标读取位置在 10MB 处,明显超过了 8.032MB,因此必须启用二级间接索引进行寻址。
- 第三步:分析额外磁盘 I/O 次数 :
- 题干已知 FCB 已加载至内存中;
- 操作系统首先通过 FCB 中第 10 项指针,从磁盘读取该文件的二级间接顶级索引块(第 1 次磁盘 I/O);
- 从顶级索引块中查到对应的**二级间接次级索引块(一级间接块)**地址,并将其从磁盘读入内存(第 2 次磁盘 I/O);
- 从次级索引块中即可直接拿到目标数据所在的物理盘块号。
- 题干明确要求"不计最终读取数据物理块本身的 I/O",因此在寻址定位过程中共额外进行了 2 次 磁盘 I/O 操作。故选 B。
第 3 题:文件保护与访问控制模型选型辨析
【单选题】
在大型分布式文件系统与企业级协作平台的安全架构设计中,需要兼顾数据隔离的安全性与权限维护的运行效率。关于存取控制矩阵、存取控制表(ACL)以及用户权限表(Capability List)的对比,下列陈述中不正确 的是( )。
A. 存取控制矩阵在多用户、海量文件的真实企业环境下,由于权限关系具有高度局部性,数据存储呈现出严重的矩阵稀疏性与空间浪费
B. 存取控制表(ACL)是将矩阵按"客体(文件)"切分后的链表实现,当系统需要收回某一特定文件的全部共享外链访问权限时,ACL 的检索撤销效率极高
C. 用户权限表(Capability List)将访问凭据随"主体(用户)"进行绑定,当系统管理员需要立即吊销某离职员工名下所有跨部门文件的读取权限时,其处理效率优于纯 ACL 模式
D. 现代操作系统(如 Linux)放弃纯矩阵模型而采用所有者/组/其他用户的多维权限分类,主要原因在于简化了权限检查,但该机制无法与静态磁盘数据加密技术相结合
👉 点击展开【答案与深度解析】
【正确答案】 :D
【深度解析】:
- D 项错误(符合题意) :文件系统的访问控制权限(如 Linux 的 Owner/Group/Other 权限体系)工作在操作系统内核逻辑层,而磁盘数据加密(如 dm-crypt、LUKS、BitLocker)工作在物理块设备驱动层或虚拟文件系统层,两者完全可以并且经常深度叠加协同工作。操作系统用权限防应用层越权,用底层加密防介质脱机物理失窃。
- A 项正确:存取控制矩阵在用户数和文件数极大时,空闲单元格占比极高,属于典型的稀疏矩阵。
- B 项正确:ACL 挂载在文件本身元数据上,收回该文件的权限只需直接操作该文件的 ACL 链表,无需全盘扫描。
- C 项正确:用户权限表记录在该用户的主体清单中,清空某离职员工的所有权限只需直接销毁该员工的 Capability 凭据,而 ACL 模式则必须全盘遍历每个文件的权限列表才能彻底剔除该用户。