AI换脸和拟声技术让"视频里是本人"的核验方式面临挑战。企业风控需要补充一层判断:这次操作从哪个网络接进来。企业系统在处理转账、登录等操作时,会在后台记录来源IP,风控团队可通过IP查询判断操作环境是否可信。 通过查询操作IP的ASN(自治系统编号)、net_type(数据中心/住宅/移动)、proxy_type(VPN/代理/Tor)、risk_score(0-100风险评分) 等字段,可判断操作环境是否异常。在实际落地中,IP数据云的IP风险画像可返回上述字段,覆盖IPv4/IPv6,支持离线库内网部署和在线API双模查询,可嵌入企业转账、支付、登录等高风险操作的风控链路。
一、AI换脸让"本人操作"假设失效,IP核验能回答什么问题?
某企业曾遭遇视频通话诈骗,攻击者合成高管人脸和声音,诱导财务人员转账,造成大额资金损失。这类案件的共同点是:传统风控依赖的"本人操作"核验被避开。但合成人脸和声音的技术,改不了一件事------企业系统在处理操作时记录的来源IP。
企业风控系统在后台补充网络环境核验,个人用户不需要感知这个过程。IP查询能回答四个关键问题:这次操作来自哪个国家/城市?用的是家庭宽带、移动网络还是机房?有没有挂VPN/代理/Tor?风险评分是多少? 攻击者常用数据中心IP或代理IP隐藏真实来源,而正常用户的IP环境通常稳定、可追溯。
二、IP查询返回哪些字段?ASN、net_type、proxy_type、risk_score分别怎么用?
IP画像查询的核心字段及其风控用途:
| 字段 | 含义 | 风控用途 |
|---|---|---|
| ASN | 自治系统编号 | 判断IP归属哪个运营商或云厂商;陌生ASN可作异常信号 |
| net_type | 网络类型 | 区分数据中心、住宅、移动、企业专线;IDC需重点关注 |
| proxy_type | 代理类型 | 识别VPN、Tor、代理、秒拨;命中即标记 |
| risk_score | 0-100风险评分 | 综合代理类型、历史行为、ASN特征;>70触发验证 |
三、企业风控怎么落地IP核验?三步法+代码实现
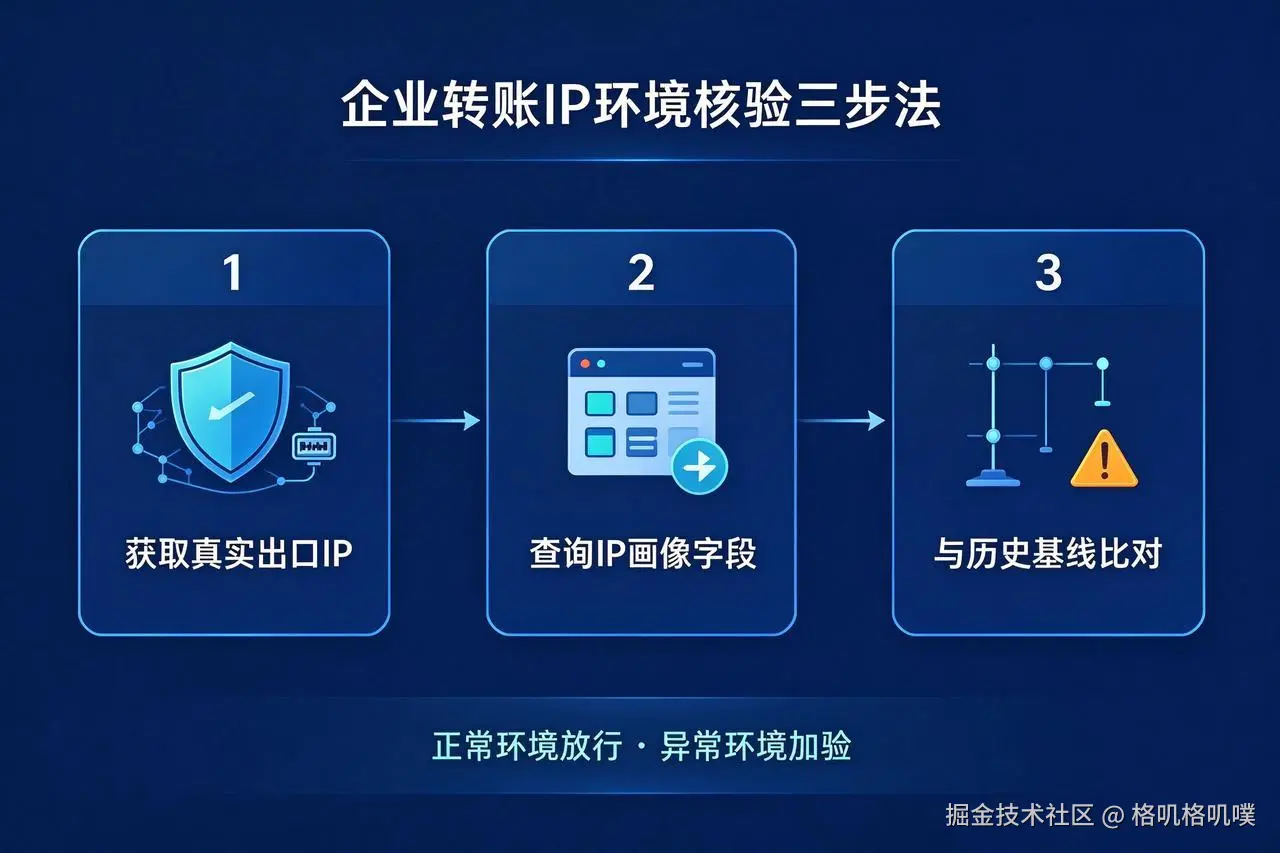
企业转账、支付等高风险场景,可在操作链路中嵌入IP核验。具体分三步:
第一步:获取真实出口IP。 企业风控网关在后台获取真实出口IP,过滤被篡改的转发头。
第二步:查询IP画像字段。 通过IP查询服务获取ASN、net_type、proxy_type、risk_score等字段。
第三步:与历史基线比对。 操作IP的ASN、城市、网络类型是否与常用环境一致。不一致时触发二次验证或人工复核。
python
import ipdatacloud
import requests

def check_operation_risk(client_ip, api_key, user_baseline, whitelist_asn):
    """
    企业操作环境IP核验
    user_baseline: 用户历史基线(常用ASN、城市、net_type)
    whitelist_asn: 白名单ASN(企业专线、云服务商等)
    """
    # 1. 离线库主查
    local = ipdatacloud.OfflineIPLib('/data/ipdb/ip_data_cloud.mmdb', enable_risk=True)
    r = local.query(client_ip)

    if r:
        info = {"asn": r.asn, "net_type": r.net_type,
                "proxy_type": r.proxy_type, "risk_score": r.risk_score,
                "city": r.city}
    else:
        # 2. 离线库未命中,降级到在线API
        resp = requests.get("https://api.ipdatacloud.com/v2/query",
                            params={"ip": client_ip, "key": api_key}, timeout=2)
        info = resp.json()

    # 3. 与历史基线比对

    alerts = [ ]


    if info.get("asn") not in user_baseline.get("asns", []):

        alerts.append("陌生ASN")

    if info.get("city") not in user_baseline.get("cities", []):

        alerts.append("非常用城市")
    if info.get("net_type") == "IDC" and info.get("asn") not in whitelist_asn:
        alerts.append("非白名单机房")
    if info.get("proxy_type"):
        alerts.append(f"代理类型:{info['proxy_type']}")
    if info.get("risk_score", 0) > 70:
        alerts.append(f"高风险评分:{info['risk_score']}")

    # 4. 分级处置
    if len(alerts) >= 3:
        return {"action": "BLOCK", "reason": alerts}
    elif len(alerts) >= 1:
        return {"action": "CHALLENGE", "reason": alerts}
    else:

return {"action": "ALLOW", "reason": []}代码逻辑为离线库优先查询、未命中时降级到在线API。离线库承担全量查询避免原始IP外发,在线API补充新IP段与代理情报。
四、风险信号怎么分级处置?IP、设备、行为怎么组合判断?
| 信号组合 | 风险等级 | 处置方式 |
|---|---|---|
| IP正常 + 设备正常 + 行为正常 | 低 | 放行 |
| IP异常(机房/代理/异地)+ 设备陌生 | 中高 | 强制二次验证或人工 |
| IP命中IDC/VPN + 跨境 + 大额转账 | 高 | 拒绝并留证 |
| 仅IP轻微变化 + 其他信号正常 | 低 | 标记观察 |
风险评分>70、net_type=数据中心且proxy_type非空的组合,可作为高风险拦截的量化依据。
五、企业操作核验的3条实操建议
建议一:敏感操作加IP核验。 转账、改密、绑卡等高风险操作,在"本人操作"之外补充IP环境核验,判断操作环境是否可信。
建议二:建立IP基线。 按用户/岗位记录常用ASN、城市、net_type,新城市新ASN自动提权验证。
建议三:机房/VPN/Tor零信任。 人脸和声音通过也不直接放行。IP落IDC、命中VPN/代理/Tor,强制二次验证或人工复核。
六、常见问题
Q1:AI换脸视频通话诈骗,企业风控怎么用IP核验补位?
AI换脸合成的是人脸,但合成不了网络环境。企业风控系统在操作链路中自动获取来源IP,通过IP查询获取ASN、net_type、proxy_type、risk_score 等字段,与用户历史基线比对。用户无需额外操作,核验在后台完成。若IP来自数据中心、命中VPN/代理、风险评分偏高,即使人脸通过也应触发二次验证。
Q2:IP查询能直接判断视频里是不是本人吗?
不能直接判断。IP查询不分析人脸,只分析"这次操作从哪来"。但AI换脸攻击常配合远程控制、云主机、代理转发,IP侧会出现IDC、VPN/Tor、陌生ASN、异地跨境跳变 等信号。这些字段可与设备指纹、活体结果、行为基线组合,形成 "人脸+网络"双因子判伪。
Q3:企业怎么建立IP基线用于操作核验?
按用户或岗位记录常用ASN、城市、net_type, 形成历史基线。新操作来临时,比对当前IP的ASN和城市是否与基线一致。新城市新ASN自动提权,触发二次验证。IP数据云的查询接口可返回ASN、net_type等字段,支持日更确保基线数据时效性。
小结
企业风控的IP核验,核心是在"本人操作"之外补充"环境可信"判断。通过ASN、net_type、proxy_type、risk_score 四个字段,与用户历史基线比对,判断操作环境是否异常。技术实现上建议采用离线库+在线API双模架构,离线库承担主链路本地低延迟查询,在线API补充新IP段与代理情报。分级处置而非一刀切,是降低误伤的关键。