🔥承渊政道: 个人主页
❄️个人专栏: 《C语言基础语法知识》 《数据结构与算法》 《C++知识内容》 《Linux系统与网络知识》 《算法刷题指南》 《测评文章活动推广》 《大模型语言路线学习》 《MySQL数据库学习》 《Python知识内容》 《cpolar知识学习》
✨逆境不吐心中苦,顺境不忘来时路!✨ 🎬 博主简介:

Nginx只装一两台时,SSH进去执行安装、启动服务并检查80端口并不麻烦.真正开始重复的是服务器数量增加以后:同样的安装动作要在不同主机上反复执行,新增一台机器时还得再走一遍相同流程.Ansible适合把这种固定动作写成Playbook.目标主机放进hosts文件以后,安装EPEL、安装Nginx、启动服务和设置开机自启都可以按同一份任务继续执行,不需要为每台服务器重新整理一套命令.这篇先在CentOS 7上安装Ansible,再进入
/etc/ansible准备hosts和YAML任务文件.Playbook执行完成以后,还会回到目标主机检查Nginx软件包、服务状态以及80端口监听情况,确认部署结果.这种方式真正方便的地方,是后续增加服务器时,主要调整的是目标主机列表,而不是重新写部署逻辑.同一份Playbook可以继续复用到更多节点.对于经常扩容或需要反复初始化测试环境的场景,这种"目标列表变化、部署逻辑不变"的方式尤其省事.后半段再处理目标主机不在同一网络里的情况:通过cpolar提供SSH入口,把公网地址和端口写回hosts,再继续执行同一份Ansible任务.整篇跑的是登记目标主机 → 执行Nginx Playbook → 验证服务和端口 → 跨网络继续复用同一套部署流程这条链.

目录
- 1.什么是Ansible?为何选择Ansible?
- 2.在Centos7上安装ansible
- 3.一键部署Nginx
- 4.安装cpolar提供远程SSH入口
- 5.配置公网地址
- 6.保留固定TCP公网地址
- 7.总结
1.什么是Ansible?为何选择Ansible?
Ansible是一款开源的自动化运维工具,旨在简化配置管理、应用部署、任务编排和IT编排等操作。其核心设计理念是"简单、可靠、无侵入",通过声明式语言实现对大规模基础设施的高效管控。
在传统运维模式下,面对数百台服务器的批量操作,往往依赖脚本循环执行SSH命令,不仅效率低下,还难以保证执行的一致性与可追溯性。Ansible的出现有效解决了这一痛点,使运维人员能够以一条命令完成跨节点的标准化操作。
核心优势:
- 无代理架构
Ansible无需在目标主机上安装额外客户端或代理程序,仅依赖标准SSH服务即可完成通信与指令下发。这显著降低了系统开销与维护复杂度,同时避免了因中心化代理服务故障导致的全局性风险。
- 基于SSH的安全通信
利用成熟的SSH协议进行连接,天然支持密钥认证、跳板机、堡垒机等企业级安全策略,确保操作过程的安全合规。
- 幂等性保障
Ansible的模块设计遵循幂等原则------无论Playbook被执行多少次,系统最终状态始终保持一致。这一特性对于生产环境中的配置修复、状态校验和持续同步至关重要。
- YAML驱动的声明式语法
使用结构清晰、易于阅读的YAML格式编写Playbook,大幅降低学习成本,提升协作效率与可维护性。
- 丰富的模块生态
Ansible内置数千个模块,覆盖操作系统、网络设备、数据库、中间件及主流云平台,支持从基础资源管理到复杂业务编排的全场景自动化需求。
凭借上述特性,Ansible已成为DevOps实践中广泛采用的自动化引擎,助力企业实现高效、可靠、可重复的基础设施即代码管理。
2.在Centos7上安装ansible
更新所有系统软件包:
shell
yum update -y 安装EPEL仓库(提供 Ansible 包):
shell
yum install -y epel-release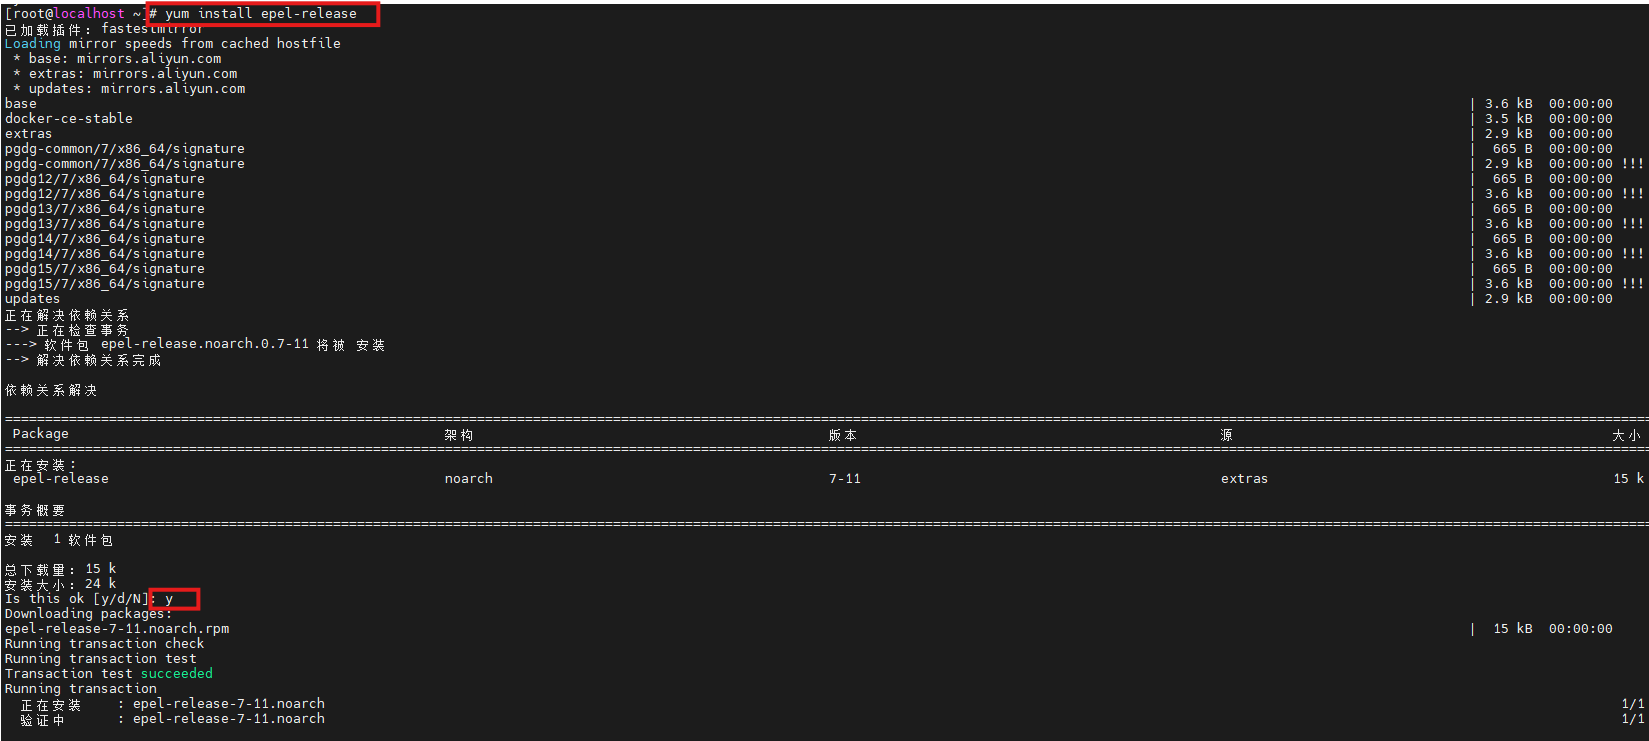
安装ansbile:
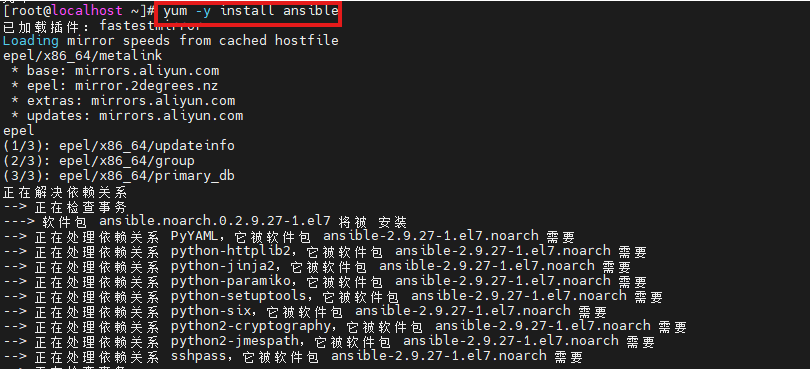
验证是否安装成功:
shell
ansible --version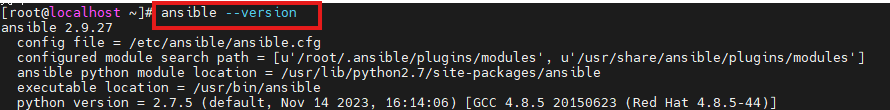
3.一键部署Nginx
确保你在playbook所在目录(假设是 /etc/ansible):
shell
cd /etc/ansible编辑hosts文件,加入你所要监控的ip和他的用户名及密码:
[test]
ip ansible_ssh_user=用户名 ansible_ssh_pass=密码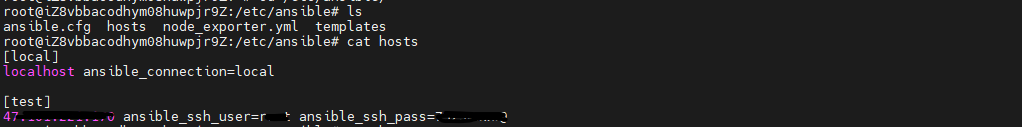
编辑命令yml文件:
shell
---
- name: 在主机上安装并启动Nginx
  hosts: dbservers
  become: yes
  gather_facts: yes

  tasks:
    - name: 安装EPEL软件源(Nginx依赖)
      yum:
        name: epel-release
        state: present

    - name: 安装Nginx
      yum:
        name: nginx
        state: present

    - name: 启动Nginx服务并设置开机自启
      systemd:
        name: nginx
        state: started
        enabled: yes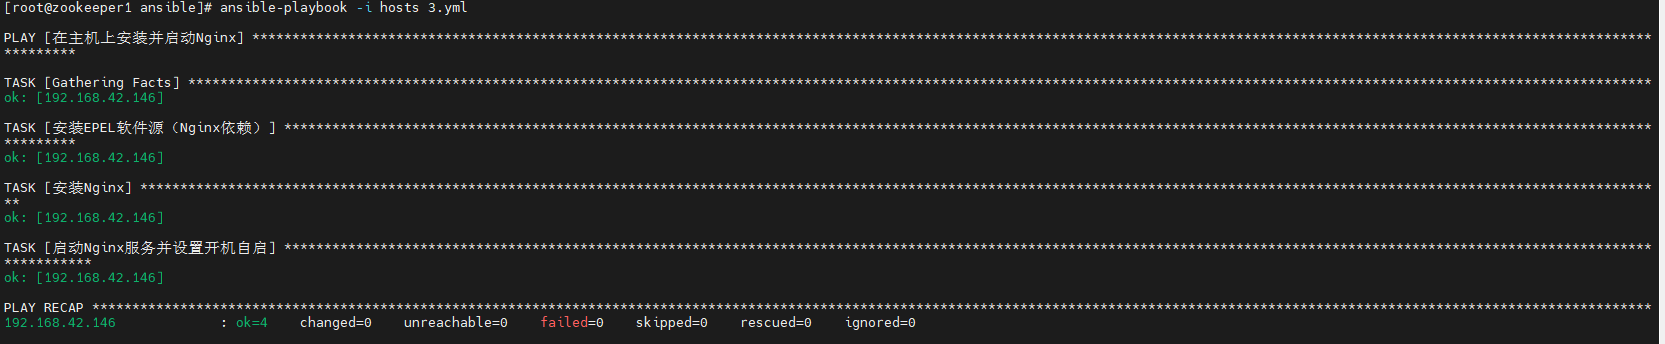
Playbook准备完成后,执行下面的命令开始部署:
shell
ansible-playbook -i hosts 3.yml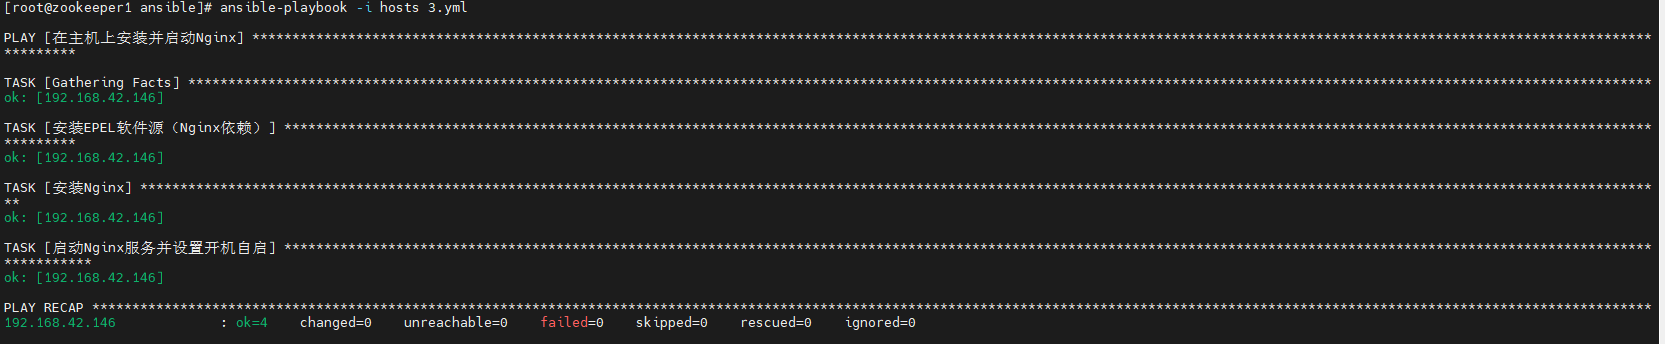
接下来我们去目标主机查看一下nginx是否安装成功(我这里是192.168.42.146):
输入下面目录:
shell
rpm -q nginx  # 检查Nginx是否已安装
systemctl status nginx  # 检查Nginx服务状态
ss -tuln | grep ':80'  # 检查80端口是否监听
netstat -tuln | grep ':80'  # 检查80端口是否监听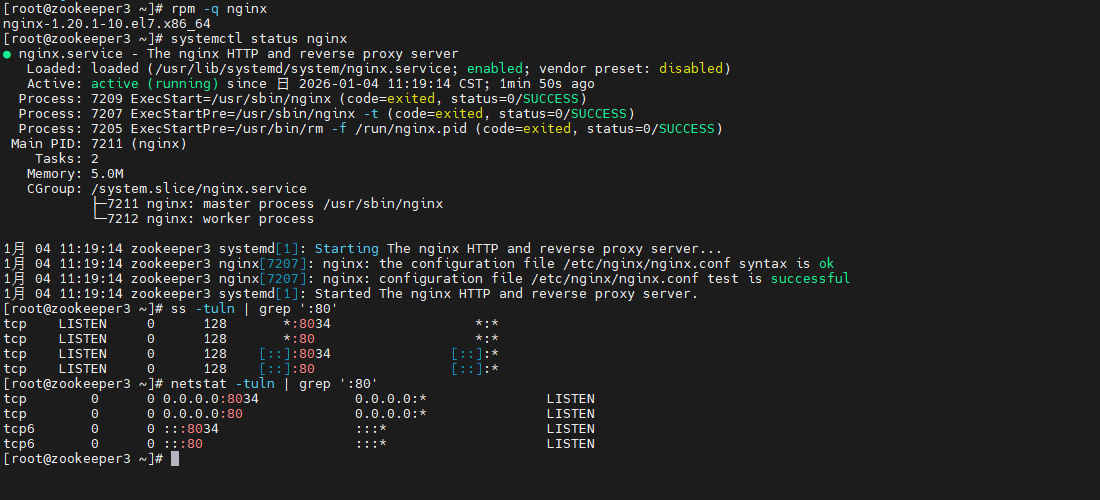
目标主机上的Nginx软件包、服务状态和80端口都能正常检查到以后,这次部署流程就已经走通。后续如果还有其他主机,可以继续把连接信息加入hosts,并复用同一份Playbook。
前面的目标主机都处在Ansible可以直接通过SSH访问的网络环境中。如果还要管理另一张网络里的主机,就需要先解决SSH可达性问题。
这里继续使用cpolar提供远程SSH入口,再把对应的公网地址和端口写进Ansible的hosts配置。
4.安装cpolar提供远程SSH入口
4.1什么是cpolar?
cpolar是一款安全高效的内网穿透工具,无需公网IP或复杂配置,只需一条命令,即可将本地服务器、Web服务或任意端口映射到公网,让你随时随地远程访问内网应用,特别适合开发调试、远程运维和应急部署等场景。
4.2部署cpolar
cpolar 可以将你本地电脑中的服务(如 SSH、Web、数据库)映射到公网。即使你在家里或外出时,也可以通过公网地址连接回本地运行的开发环境。
❤️以下是安装cpolar步骤:
使用一键脚本安装命令:
shell
sudo curl https://get.cpolar.sh | sh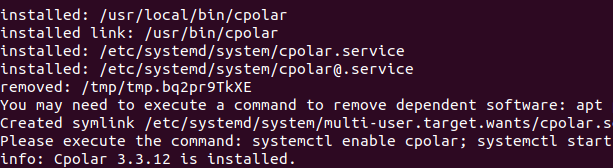
安装完成后,执行下方命令查看cpolar服务状态:(如图所示即为正常启动)
shell
sudo systemctl status cpolar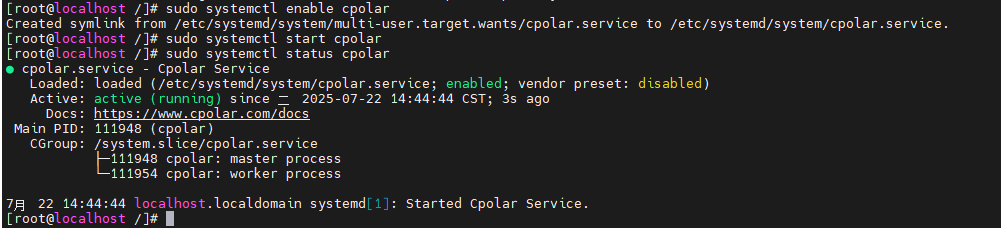
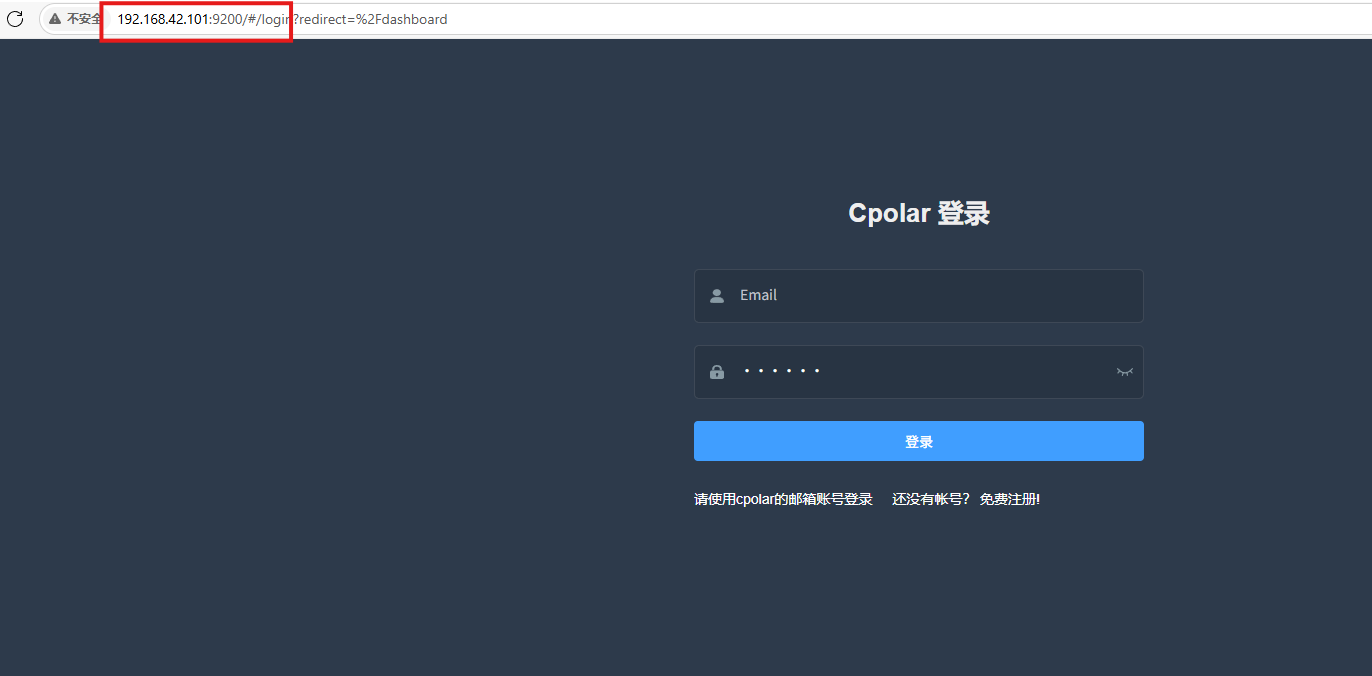
Cpolar安装和成功启动服务后,在浏览器上输入虚拟机主机IP加9200端口即:【http://ip:9200】访问Cpolar管理界面,使用Cpolar官网注册的账号登录,登录后即可看到cpolar web 配置界面,接下来在web 界面配置即可:
打开浏览器访问本地9200端口,使用cpolar账户密码登录即可,登录后即可对隧道进行管理。
5.配置公网地址
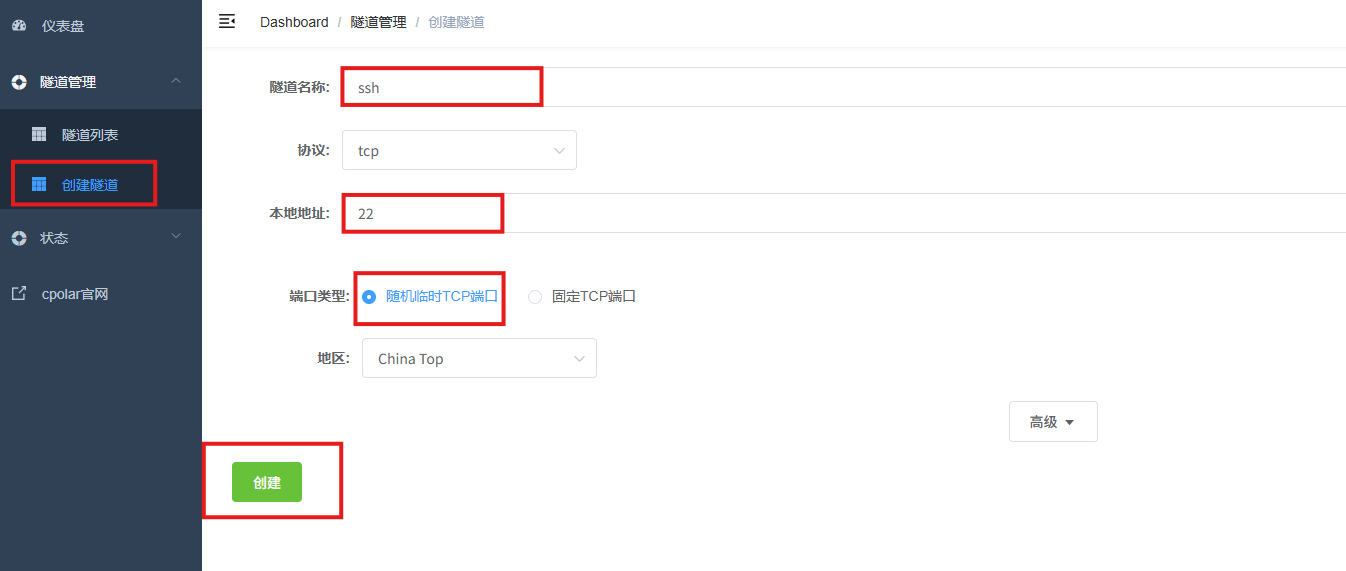
通过配置,你可以在本地 WSL 或 Linux 系统上运行 SSH 服务,并通过 Cpolar 将其映射到公网,从而实现从任意设备远程连接开发环境的目的。
- 隧道名称:可自定义,本例使用了:ssh,注意不要与已有的隧道名称重复
- 协议:tcp
- 本地地址:22
- 端口类型:随机临时TCP端口
- 地区:China Top
创建成功后,打开左侧在线隧道列表,可以看到刚刚通过创建隧道生成了公网地址,接下来就可以在其他电脑或者移动端设备(异地)上,使用任意一个地址在终端中访问即可。
-
tcp 表示使用的协议类型
-
15.tcp.cpolar.top是 Cpolar 提供的域名
-
13633是随机分配的公网端口号
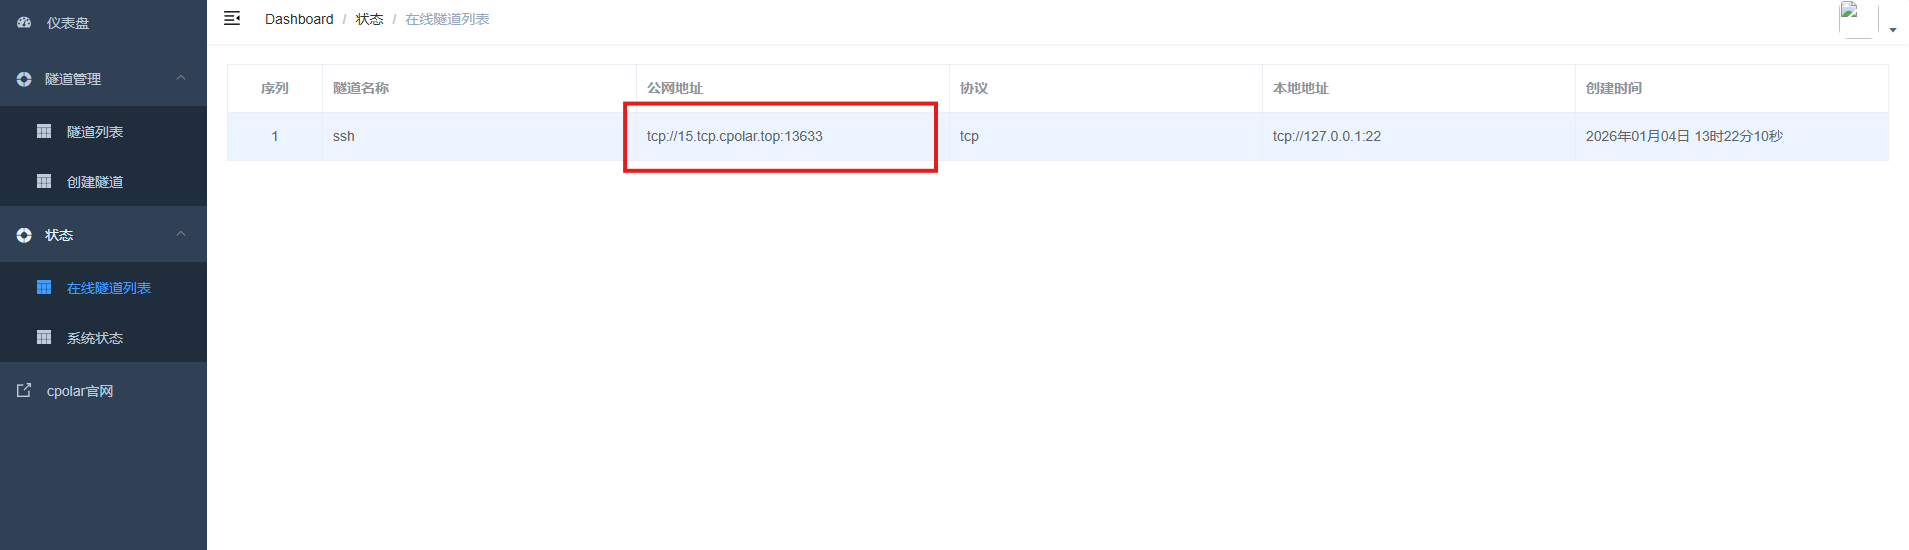
拿到公网地址和端口以后,就可以把这组连接信息写进hosts,再复用前面的Playbook。
修改hosts配置文件:
shell
[dbservers]
15.tcp.cpolar.top ansible_user=root ansible_port=13633 ansible_password=***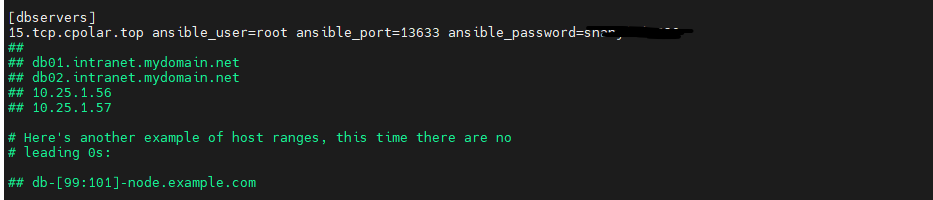
接下来我们执行配置node_exporter文件:
shell
ansible-playbook -i hosts 3.yml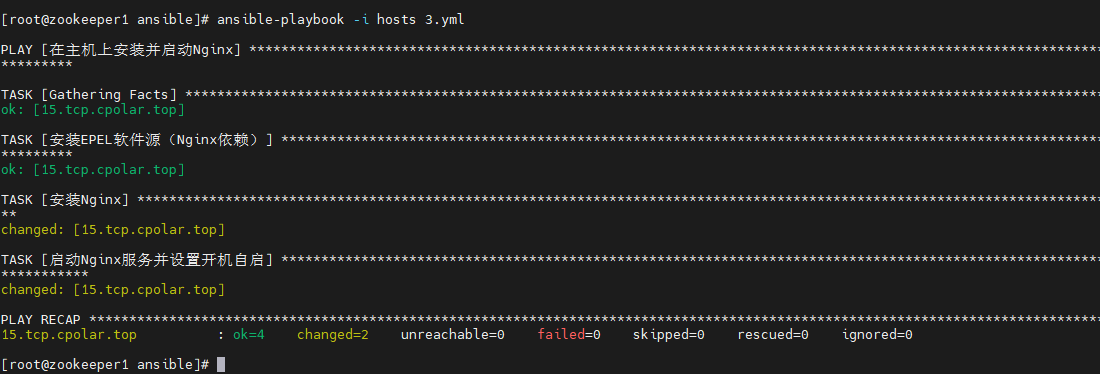
Playbook执行完成后,再到目标主机确认Nginx是否已经正常运行:
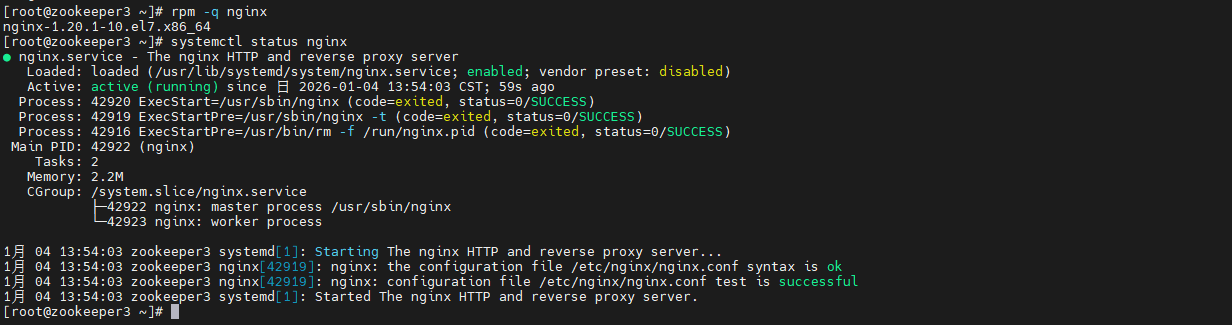
目标主机能够看到Nginx正常运行后,说明这次跨网络部署已经完成。
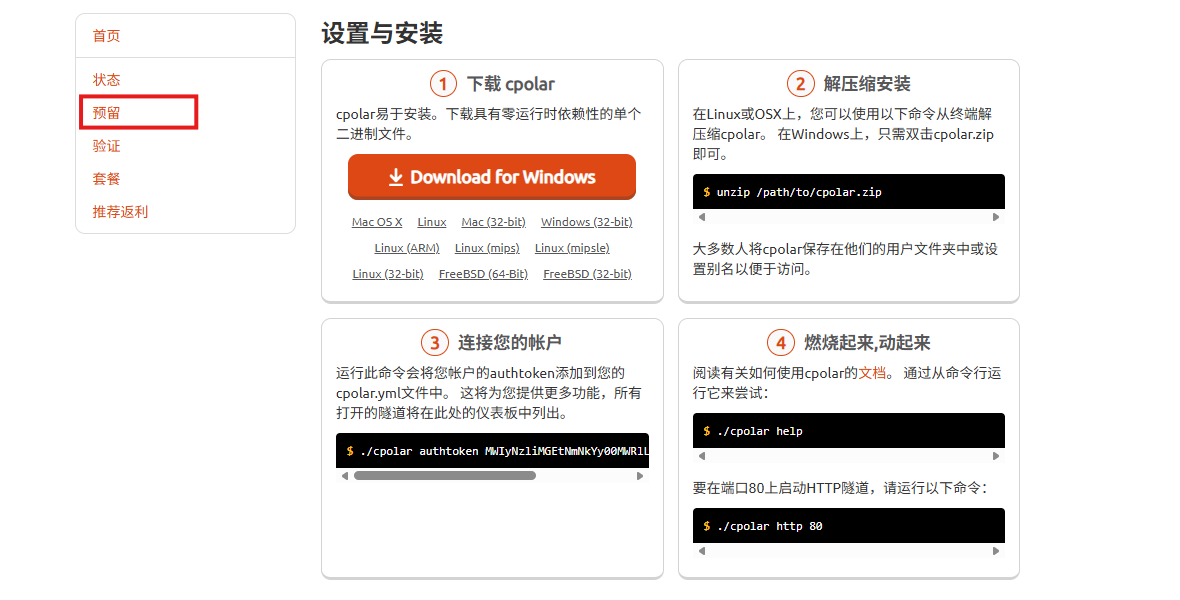
6.保留固定TCP公网地址
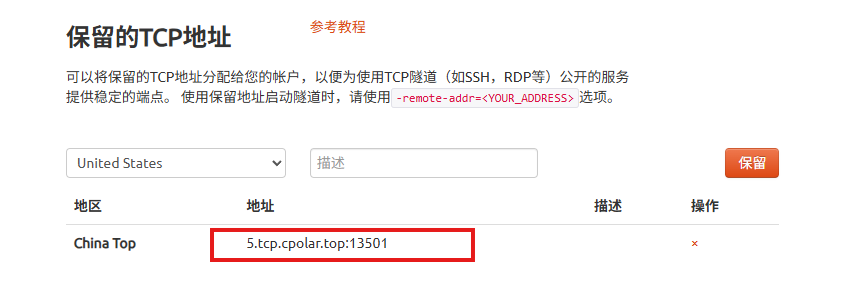
使用cpolar为其配置TCP地址,该地址为固定地址,不会随机变化。
选择区域和描述:有一个下拉菜单,当前选择的是"China VIP"。
右侧输入框,用于填写描述信息。
保留按钮:在右侧有一个橙色的"保留"按钮,点击该按钮可以保留所选的TCP地址。
列表中显示了一条已保留的TCP地址记录。
-
地区:显示为"China VIP"。
-
地址:显示为"5.tcp.cpolar.top:13501"。
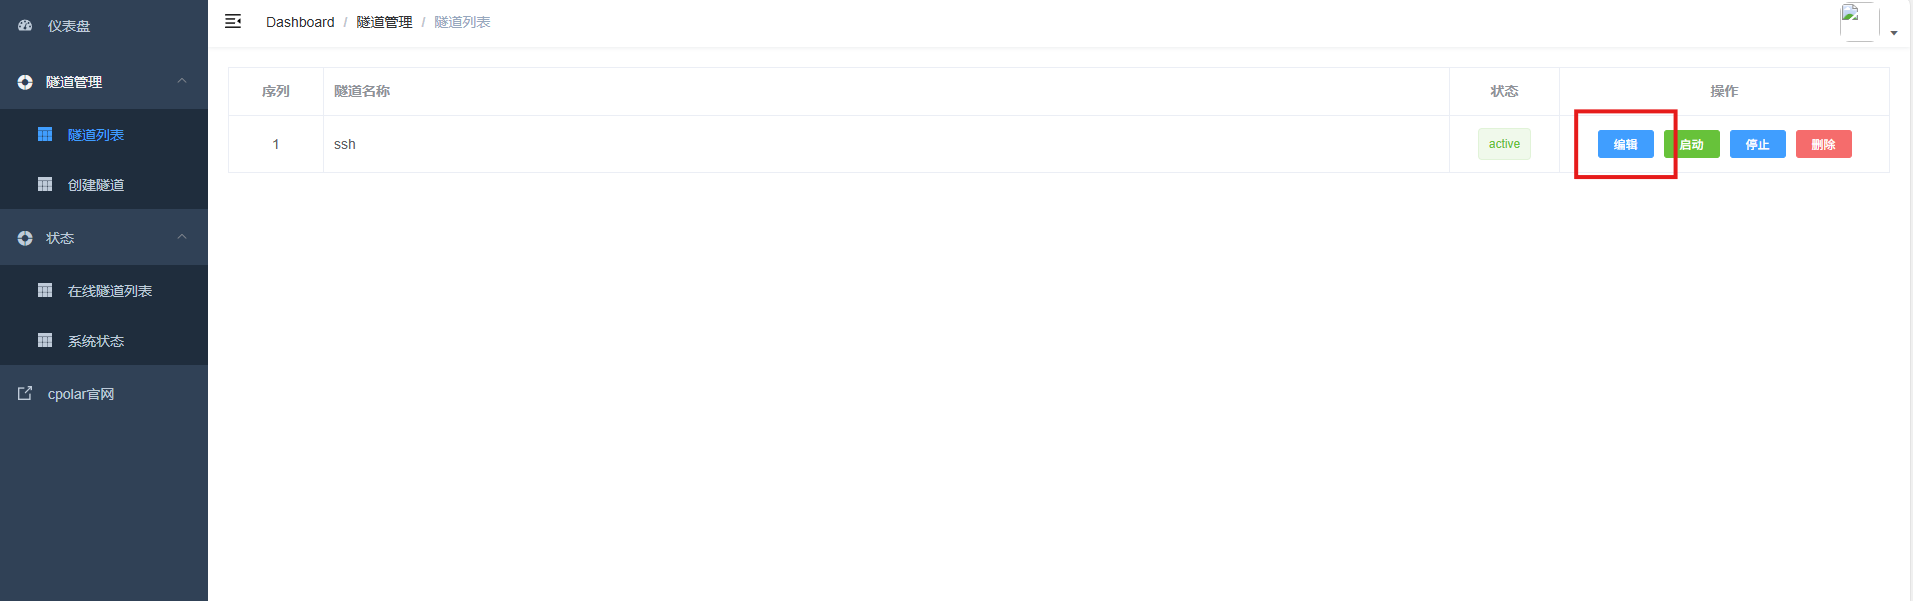
登录cpolar web UI管理界面,点击左侧仪表盘的隧道管理------隧道列表,找到所要配置的隧道ssh,点击右侧的编辑。
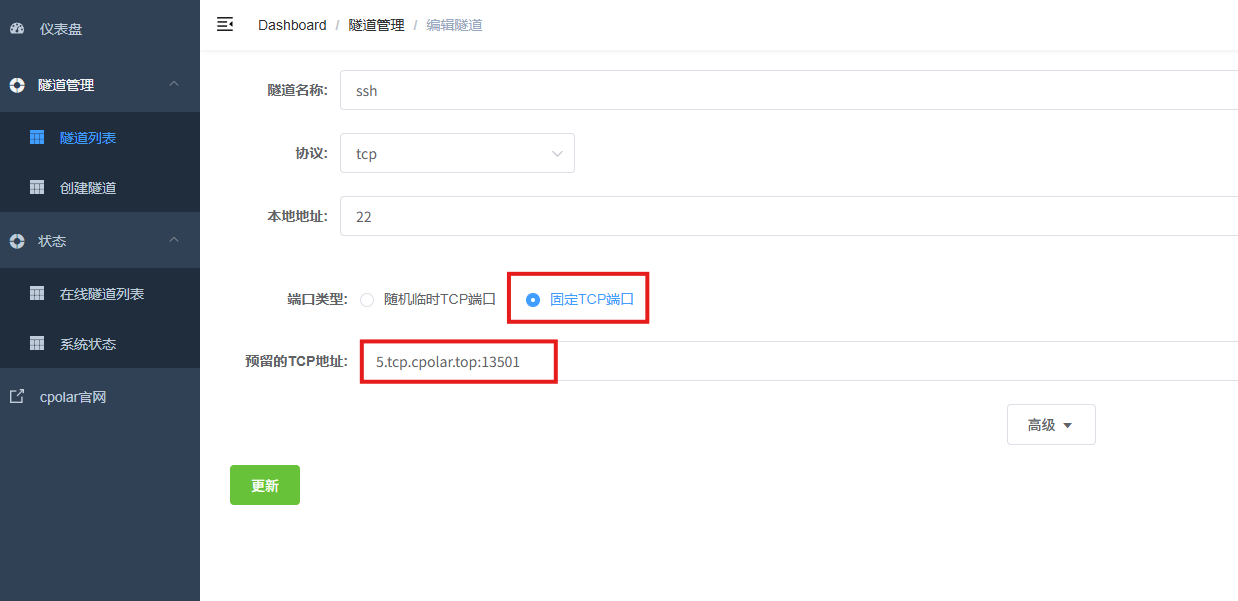
修改隧道信息,将保留成功的TCP端口配置到隧道中。
- 端口类型:选择固定TCP端口
- 预留的TCP地址:填写保留成功的TCP地址
点击更新。
创建完成后,打开在线隧道列表,此时可以看到随机的公网地址已经发生变化,地址名称也变成了保留和固定的TCP地址。
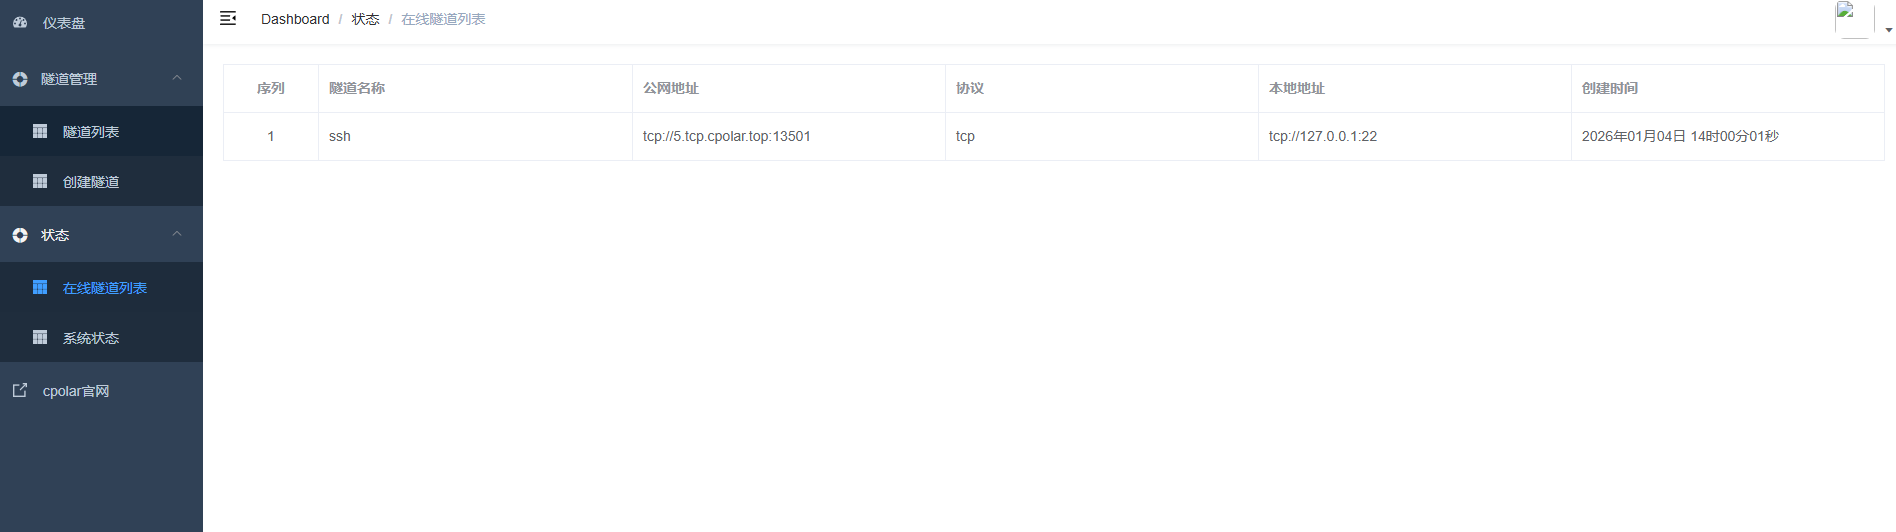
固定TCP地址配置完成后,hosts中的远程入口也可以保持一致,后续继续复用同一套连接信息。
7.总结
这篇真正完成的是一条"同一份Nginx部署逻辑重复用到更多主机"的Ansible流程:先在CentOS 7上准备Ansible,再把目标服务器写进hosts,通过Playbook完成Nginx安装、启动和开机自启。
执行以后,正文又回到目标主机检查软件包、服务状态和80端口。这样部署结果不是只看Ansible返回成功,而是继续从被控机确认Nginx确实已经运行。
当后续继续增加服务器时,变化的主要是hosts里的目标主机信息,Playbook本身可以继续复用。相比每次重新SSH进去手工执行,这种方式更适合固定步骤在多台主机之间重复执行。
后半段再把目标主机放到另一张网络里,通过cpolar提供SSH入口,并把公网地址和端口写进hosts继续执行同一份任务。Ansible负责自动化部署,Nginx负责Web服务,cpolar只解决跨网络SSH可达性,三部分的职责也比较清楚。
🚀真正的勇者不是流泪的人,而是含泪奔跑的人!
敬请期待下一篇文章内容
每日心灵鸡汤: 别为迎合他人,藏起自己的光芒!
千万不要因为别人的闲言碎语,就杀死曾经那个争强好胜的自己,不要去收敛野心,你永远不知道未来的你会有多强;你也不知道你的未来,会有多少的高光.有好胜心不是贪婪,是你不愿意妥协的底气,你的人生本就该由你定义.所以,不必为了迎合旁人的目光,就藏起自己的光芒!