SaaS低代码在强监管行业的落地瓶颈
金融、政务、能源等强监管行业CIO普遍面临现实约束:
- 等保三级要求下,公有云部署难以满足数据本地化存储与境内闭环流转;
- 跨境数据流动可能触发合规红线;
- 核心业务(如合同审批、财务报销)的数据主权无法由厂商云端完全托管;
- 信创适配(国产CPU/OS/DB)依赖厂商迭代节奏,易导致项目停滞;
- 云端版本更新与SLA刚性约束,使安全补丁、规则调整无法按需响应。
'如果平台停服或厂商不做了,系统怎么办?'------这并非假设,而是SaaS模式在强监管场景下的根本脆弱性。
JVS的私有化是原生基因,而非后期适配
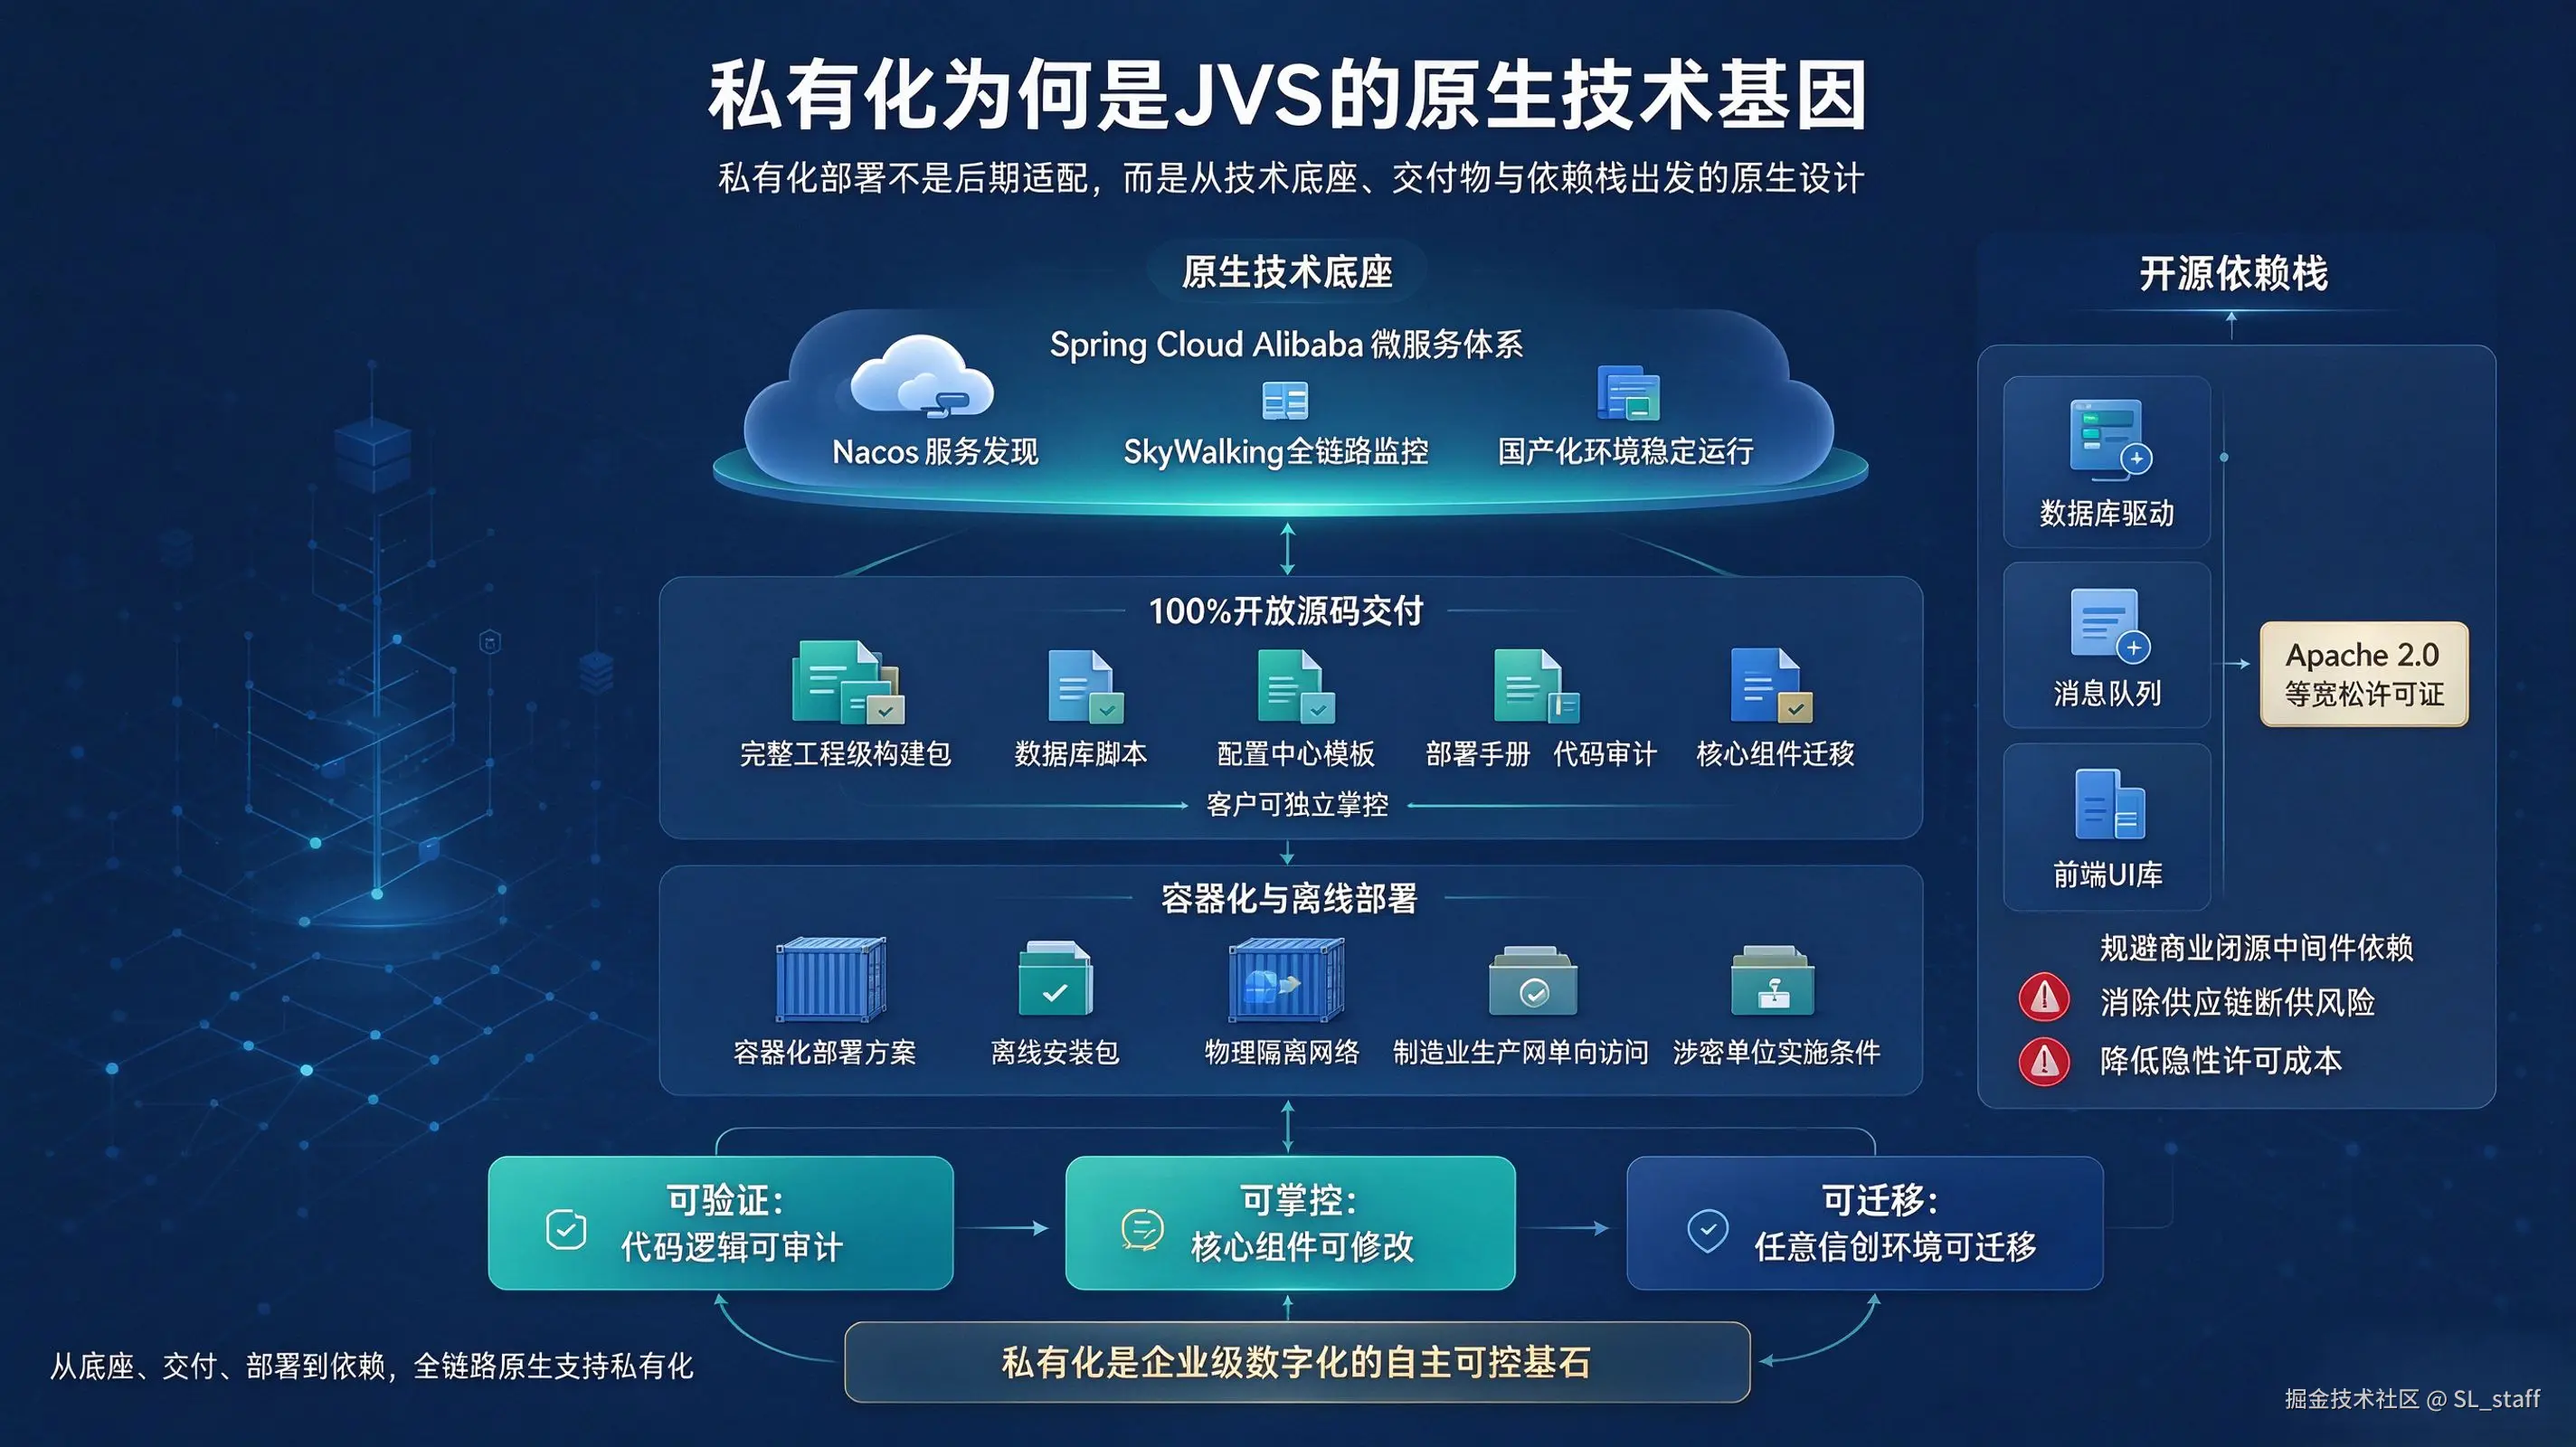
JVS将私有化内化为产品技术底座:
- 基于Spring Cloud Alibaba微服务体系,深度集成Nacos(服务发现)与SkyWalking(全链路监控),天然兼容信创环境;
- 所有模块100%开放源码交付,含完整工程构建包、数据库脚本、配置中心模板及部署手册,支持客户独立审计、修改核心组件、跨环境迁移;
- 提供容器化部署方案与离线安装包,适配涉密单位物理隔离网、制造业生产网单向访问等严苛场景;
- 彻底规避商业闭源中间件依赖------数据库驱动、消息队列、前端UI库均采用Apache 2.0等宽松许可证开源组件,消除供应链断供风险与隐性许可成本。
这种'可验证、可掌控、可迁移'路径,让私有化成为企业级数字化的自主可控基石。
四大刚性需求的技术兑现闭环
私有化价值必须转化为可验证、可度量的技术实现点。JVS通过以下能力闭环回应强监管行业核心诉求:
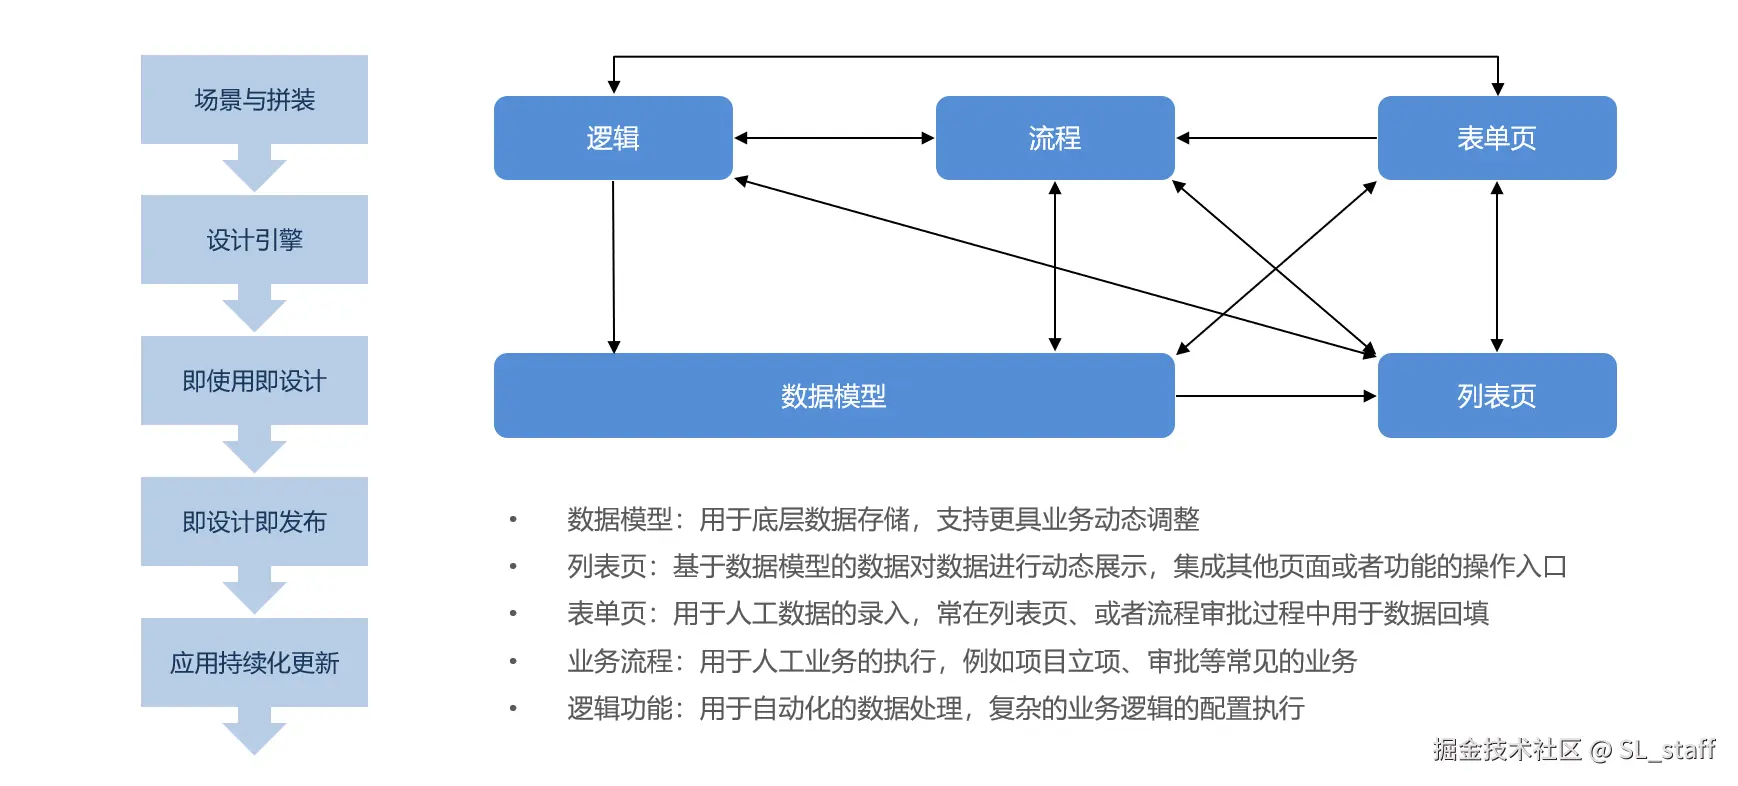
- 动态建模降低DBA依赖:运行时自动建表与字段变更,业务人员可通过可视化界面定义台账结构,绕过数据库权限限制,压缩现场交付周期;
- 融合式权限体系强化治理:RBAC(角色)与ABAC(属性)双引擎协同,支持组织、岗位、数据范围、操作时间四层细粒度控制,实现财务数据部门级可见、设备台账厂区级隔离;
- 等保基线开箱即用:预置符合等保三级的日志审计接口、密码策略模板、会话超时配置,可直接启用并对接现有SOC平台,合规整改周期缩短60%以上;
- 三环境一致性保障:提供开发/测试/生产环境一键迁移工具,支持流程、权限、数据模型、API配置整包同步,杜绝灰度发布因环境差异导致的故障。
从单点试点走向规模化自主交付
私有化能力最终服务于企业IT团队的持续演进能力:
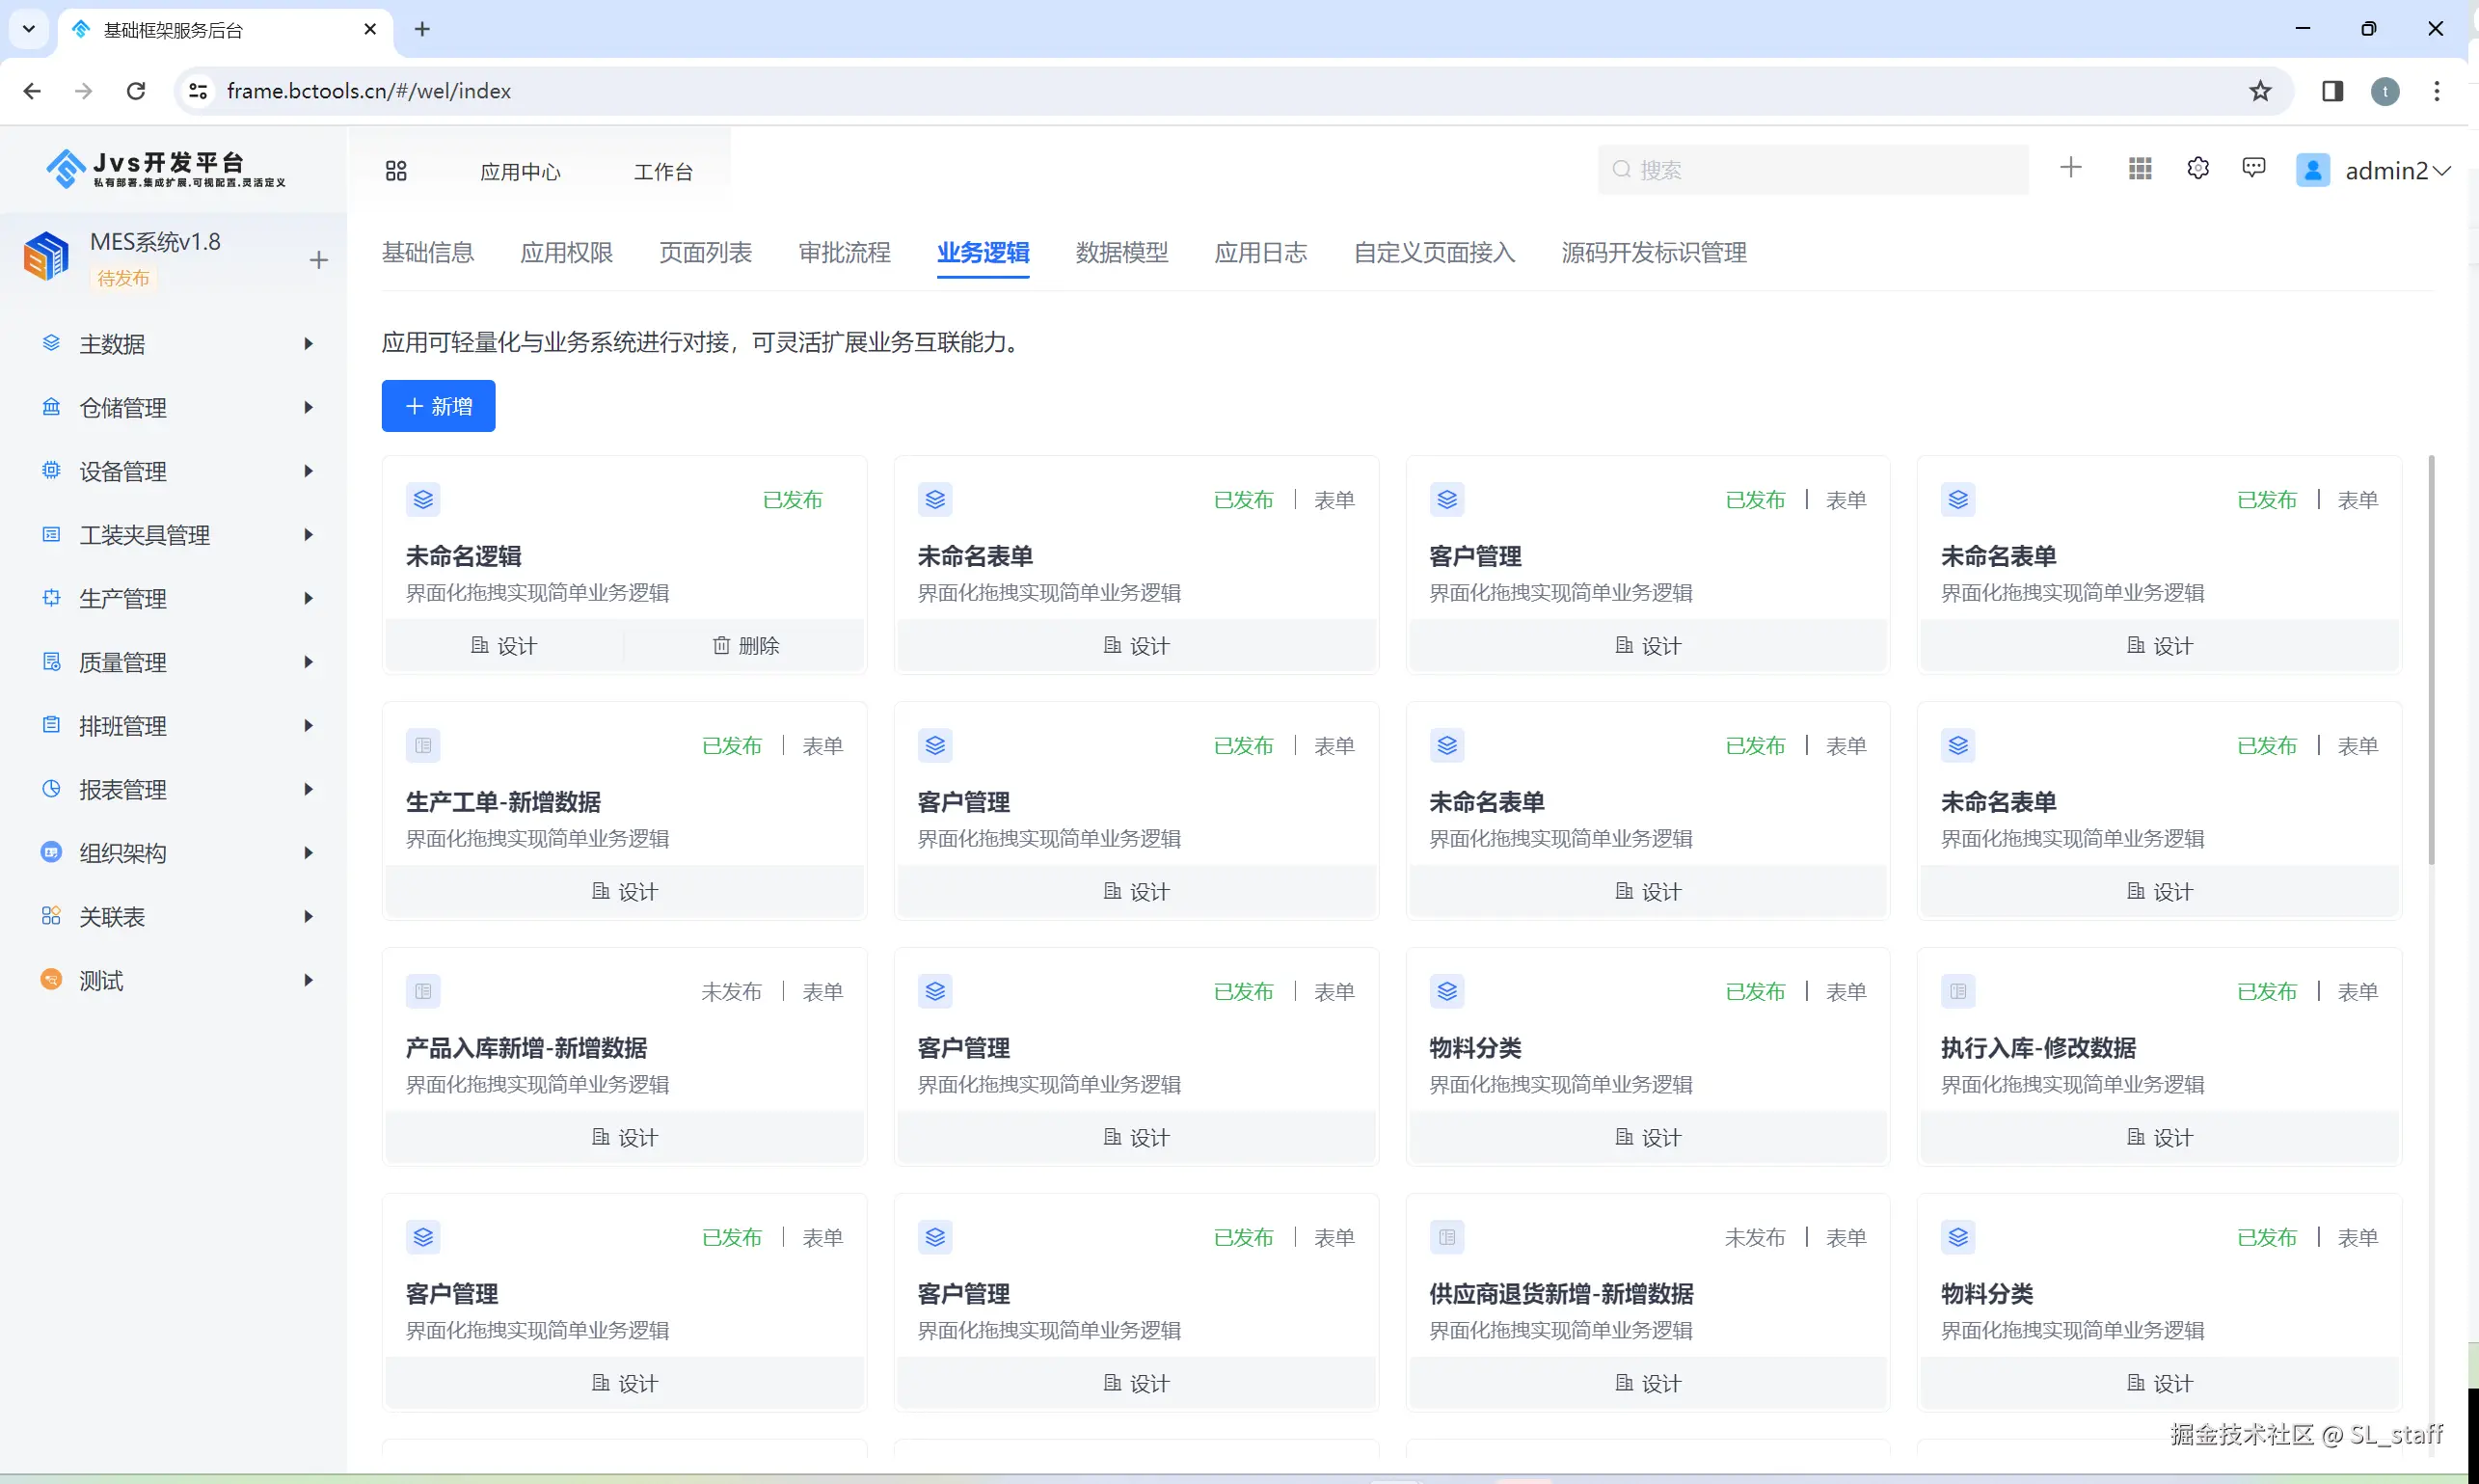
- 模板中心沉淀报销管理、设备点检、质量异常、仓储扫码等高频场景应用包,支持跨工厂、跨分子公司一键复制与参数化适配;
- 开放源码支撑深度二次开发,可定制行业专属组件与ERP/MES集成适配器,规避交付后技术锁定;
- 统一API网关+标准化接口规范,使JVS既能作为轻量补位层,也能充当多系统间数据枢纽,防止新孤岛;
- IT团队可独立完成安全补丁升级、JVM调优、日志排查------当一线工程师能直读源码定位问题,当运维人员可自主生成灰度包,企业才真正掌握数字化演进的主动权。