SaaS低代码在强监管行业的落地瓶颈
金融、政务、能源等强监管行业对数据不出域、操作可审计、接口可追溯有明确强制要求。而SaaS多租户架构天然存在数据隔离边界模糊问题,难以满足'一企一库、专网专用'的监管实践。
客户无法掌控升级节奏、补丁策略与日志留存机制,易形成治理盲区;更关键的是,其依赖境外云或通用公有云环境,难以通过等保2.0三级及以上测评,也无法适配国产芯片(鲲鹏920/海光Hygon)、操作系统(统信UOS/银河麒麟)及中间件的本地化运维体系。
当客户追问'合同到期后还能用吗?厂商停服怎么办?'------这反映的不是功能短板,而是系统生命周期失控的根本性风险:主权缺位、责任模糊、供应链不可控。
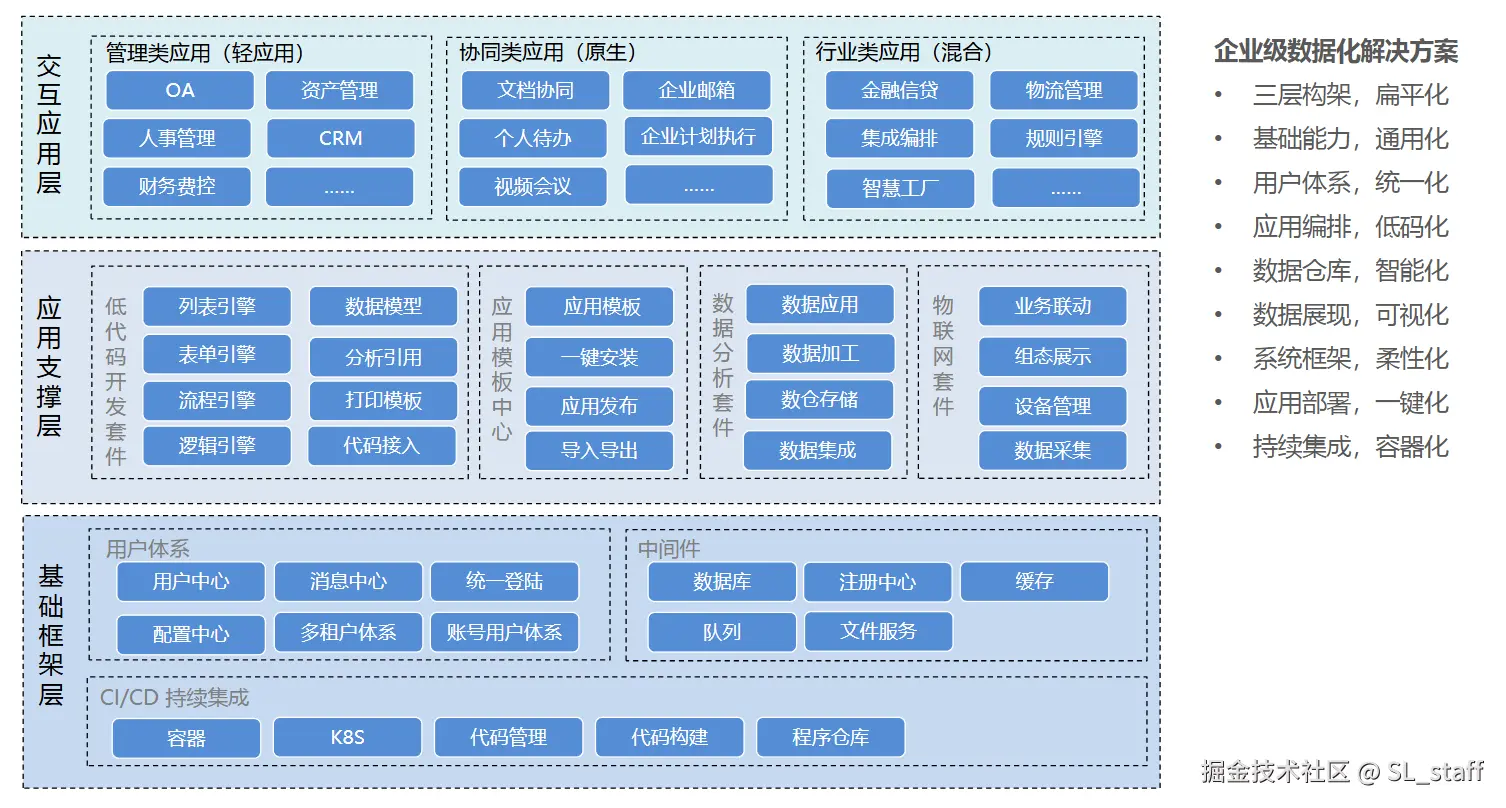
私有化不是技术退让,而是四重刚性需求驱动的必然路径
私有化部署是企业级数字化演进中不可绕行的技术决策,源于以下四类强约束条件:
-
数据主权:客户完全持有数据库、中间件、应用层全部资产,物理存储与逻辑访问全程自主可控,杜绝第三方远程诊断、调用及跨境传输风险;
-
等保合规:支持独立部署于物理隔离网络,可配合完成等保三级以上全周期测评、整改与复测闭环,满足日志留存≥180天、操作留痕可追溯、权限最小化等硬性指标;
-
信创适配:原生兼容Spring Cloud Alibaba微服务体系,无缝对接Nacos、Redis、Kafka等主流国产中间件,并已通过统信UOS、银河麒麟、鲲鹏920、海光Hygon等软硬件环境认证;
-
交付兜底:提供含完整源码、部署脚本、测试用例与OpenAPI文档的工程级交付包,确保客户IT团队具备自主演进、应急修复与跨版本迁移能力,真正实现'建得成、管得住、用得久'。
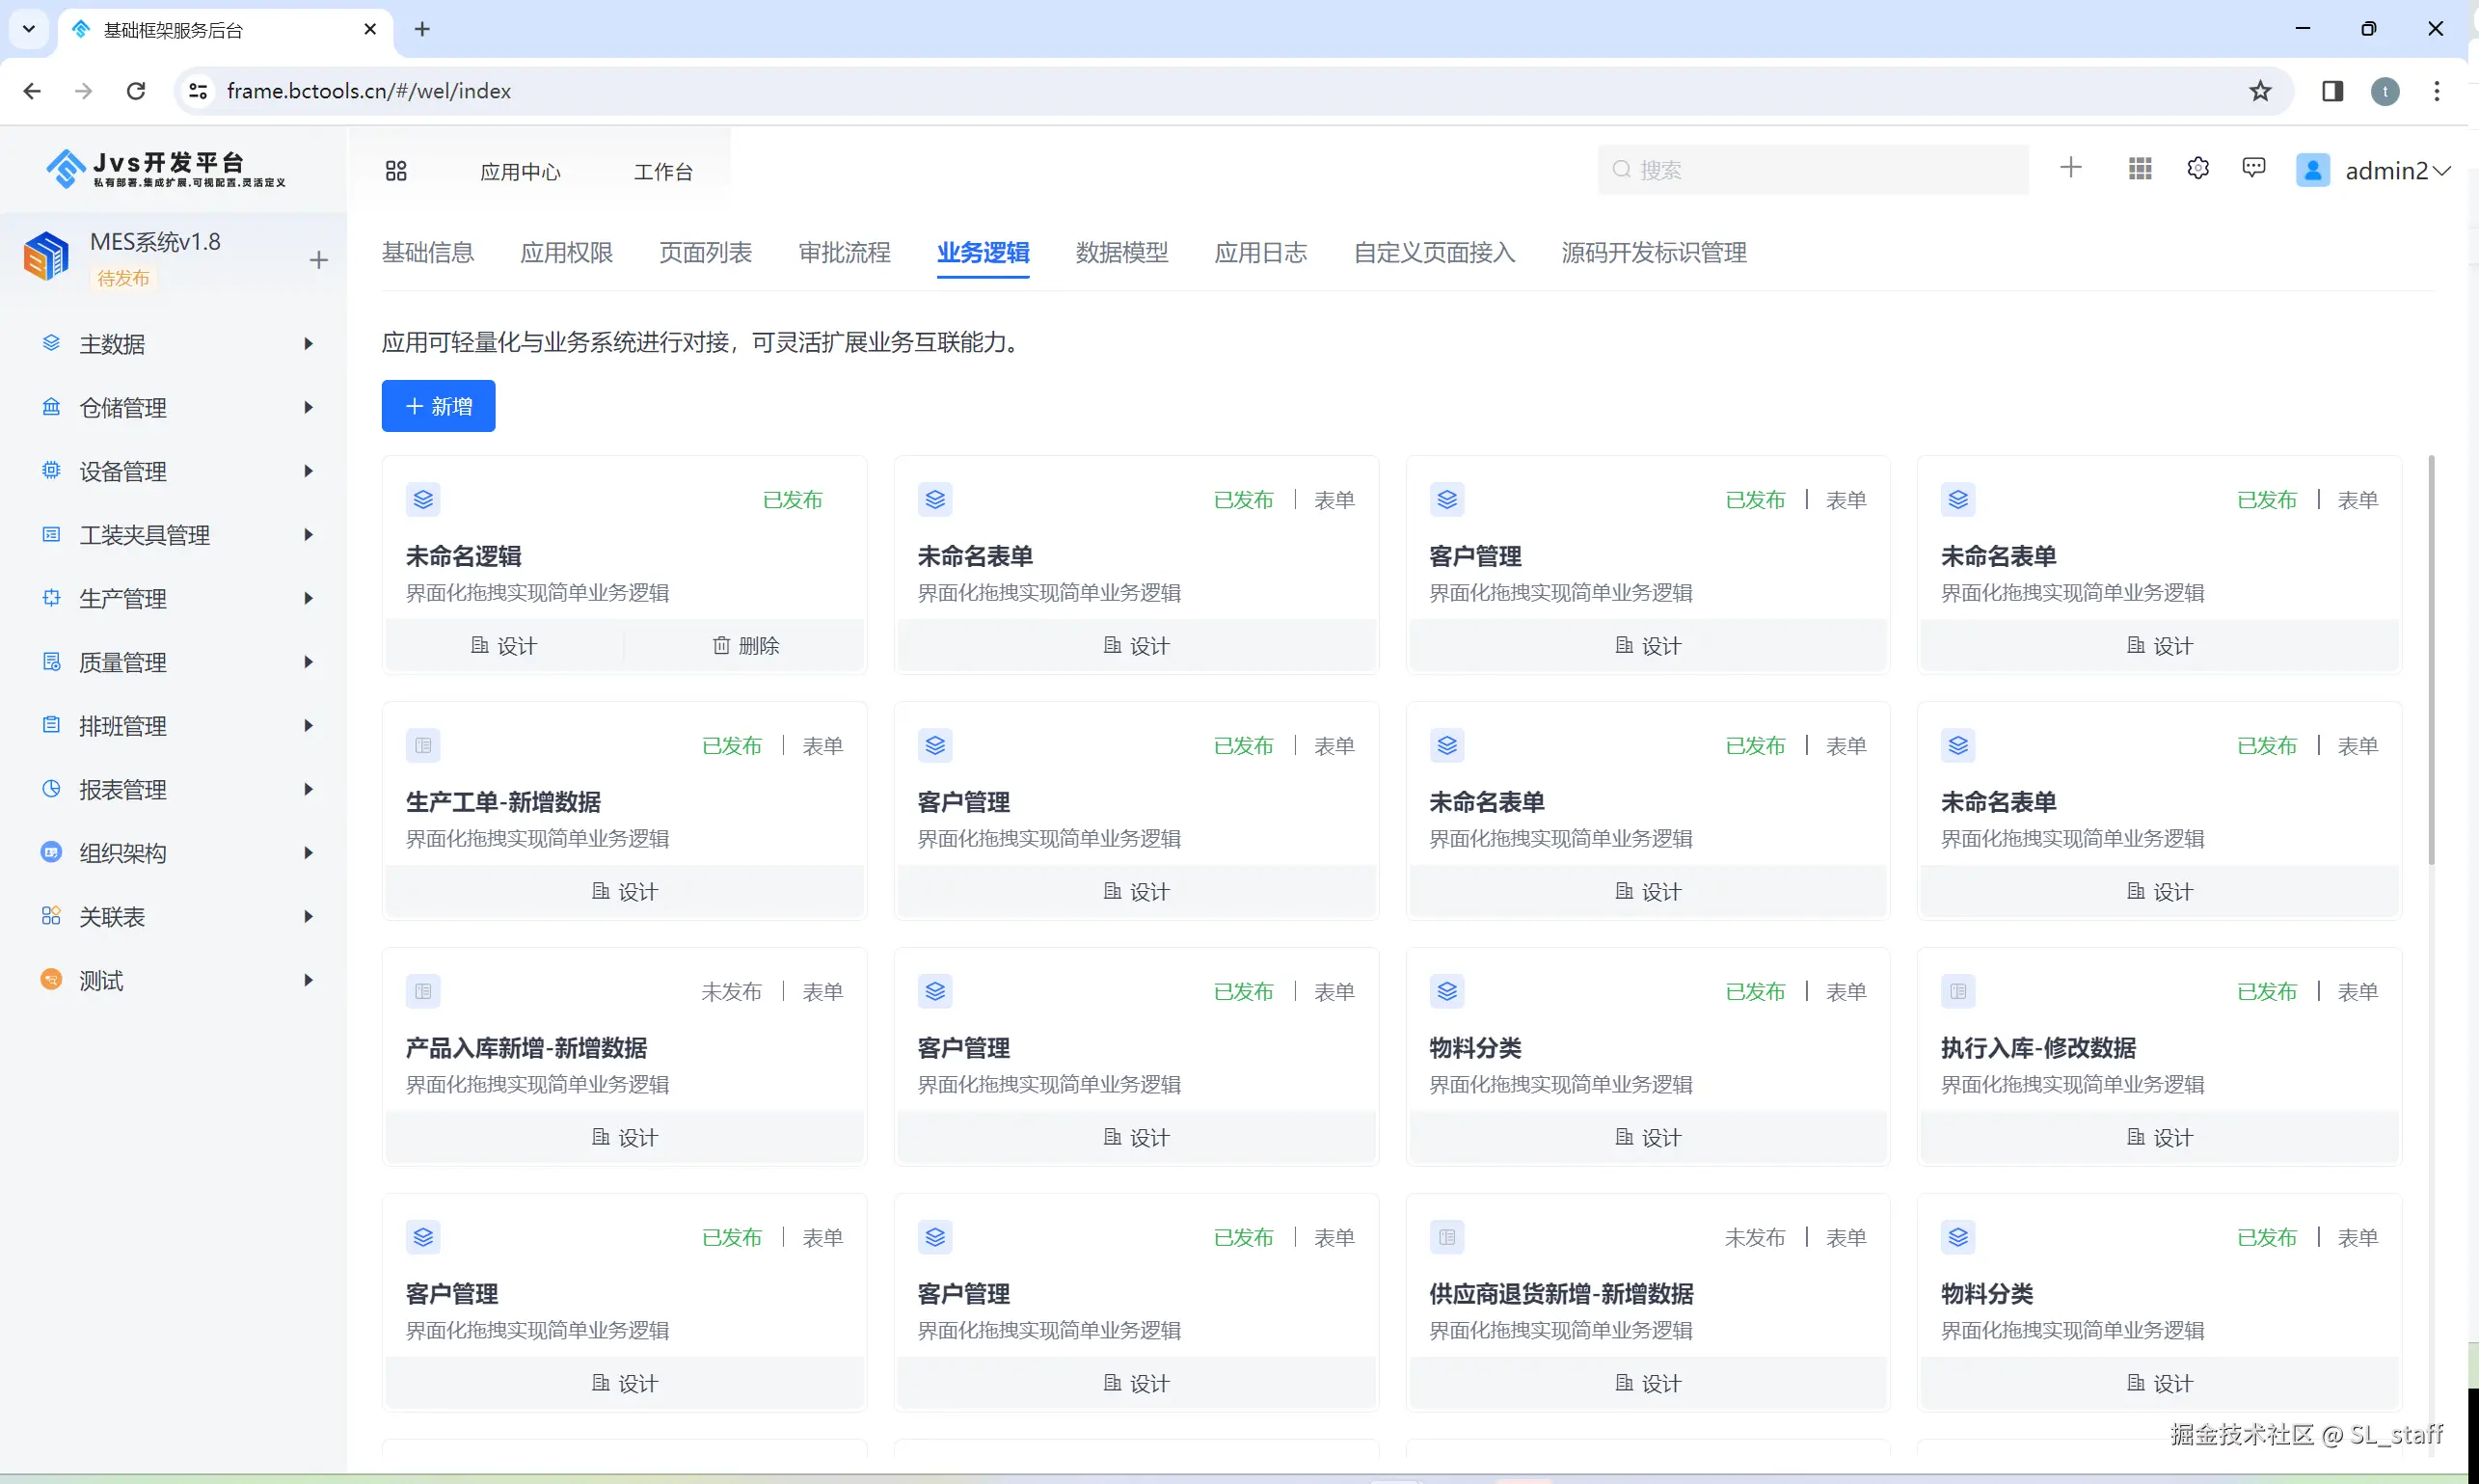
JVS的私有化原生架构设计:从原则到能力
JVS将私有化作为架构设计第一原则,而非后期部署选项。其技术实现聚焦四大可控能力:
-
全栈国产化技术底座:基于Spring Cloud Alibaba构建微服务框架,各组件预留信创替换路径------Nacos替代Eureka,Redis替代Memcached,Kafka替代RabbitMQ,保障从内核到中间件的自主可控;
-
100%源码开放策略:所有业务模块、RBAC权限引擎、审计日志模块及集成适配器均开放源码,支持客户独立审查、修改与安全审计,规避黑盒依赖与供应链断供风险;
-
工程级交付包体系:除Docker镜像外,同步交付SQL初始化脚本、OpenAPI规范文档、CI/CD流水线配置模板及跨环境版本迁移工具,显著降低客户技术接管门槛;
-
兜底式技术服务:承诺源码级问题定位响应、定制化热补丁开发及关键阶段现场驻场支持,使客户在无厂商介入前提下,仍能保障系统稳定演进与业务连续性。
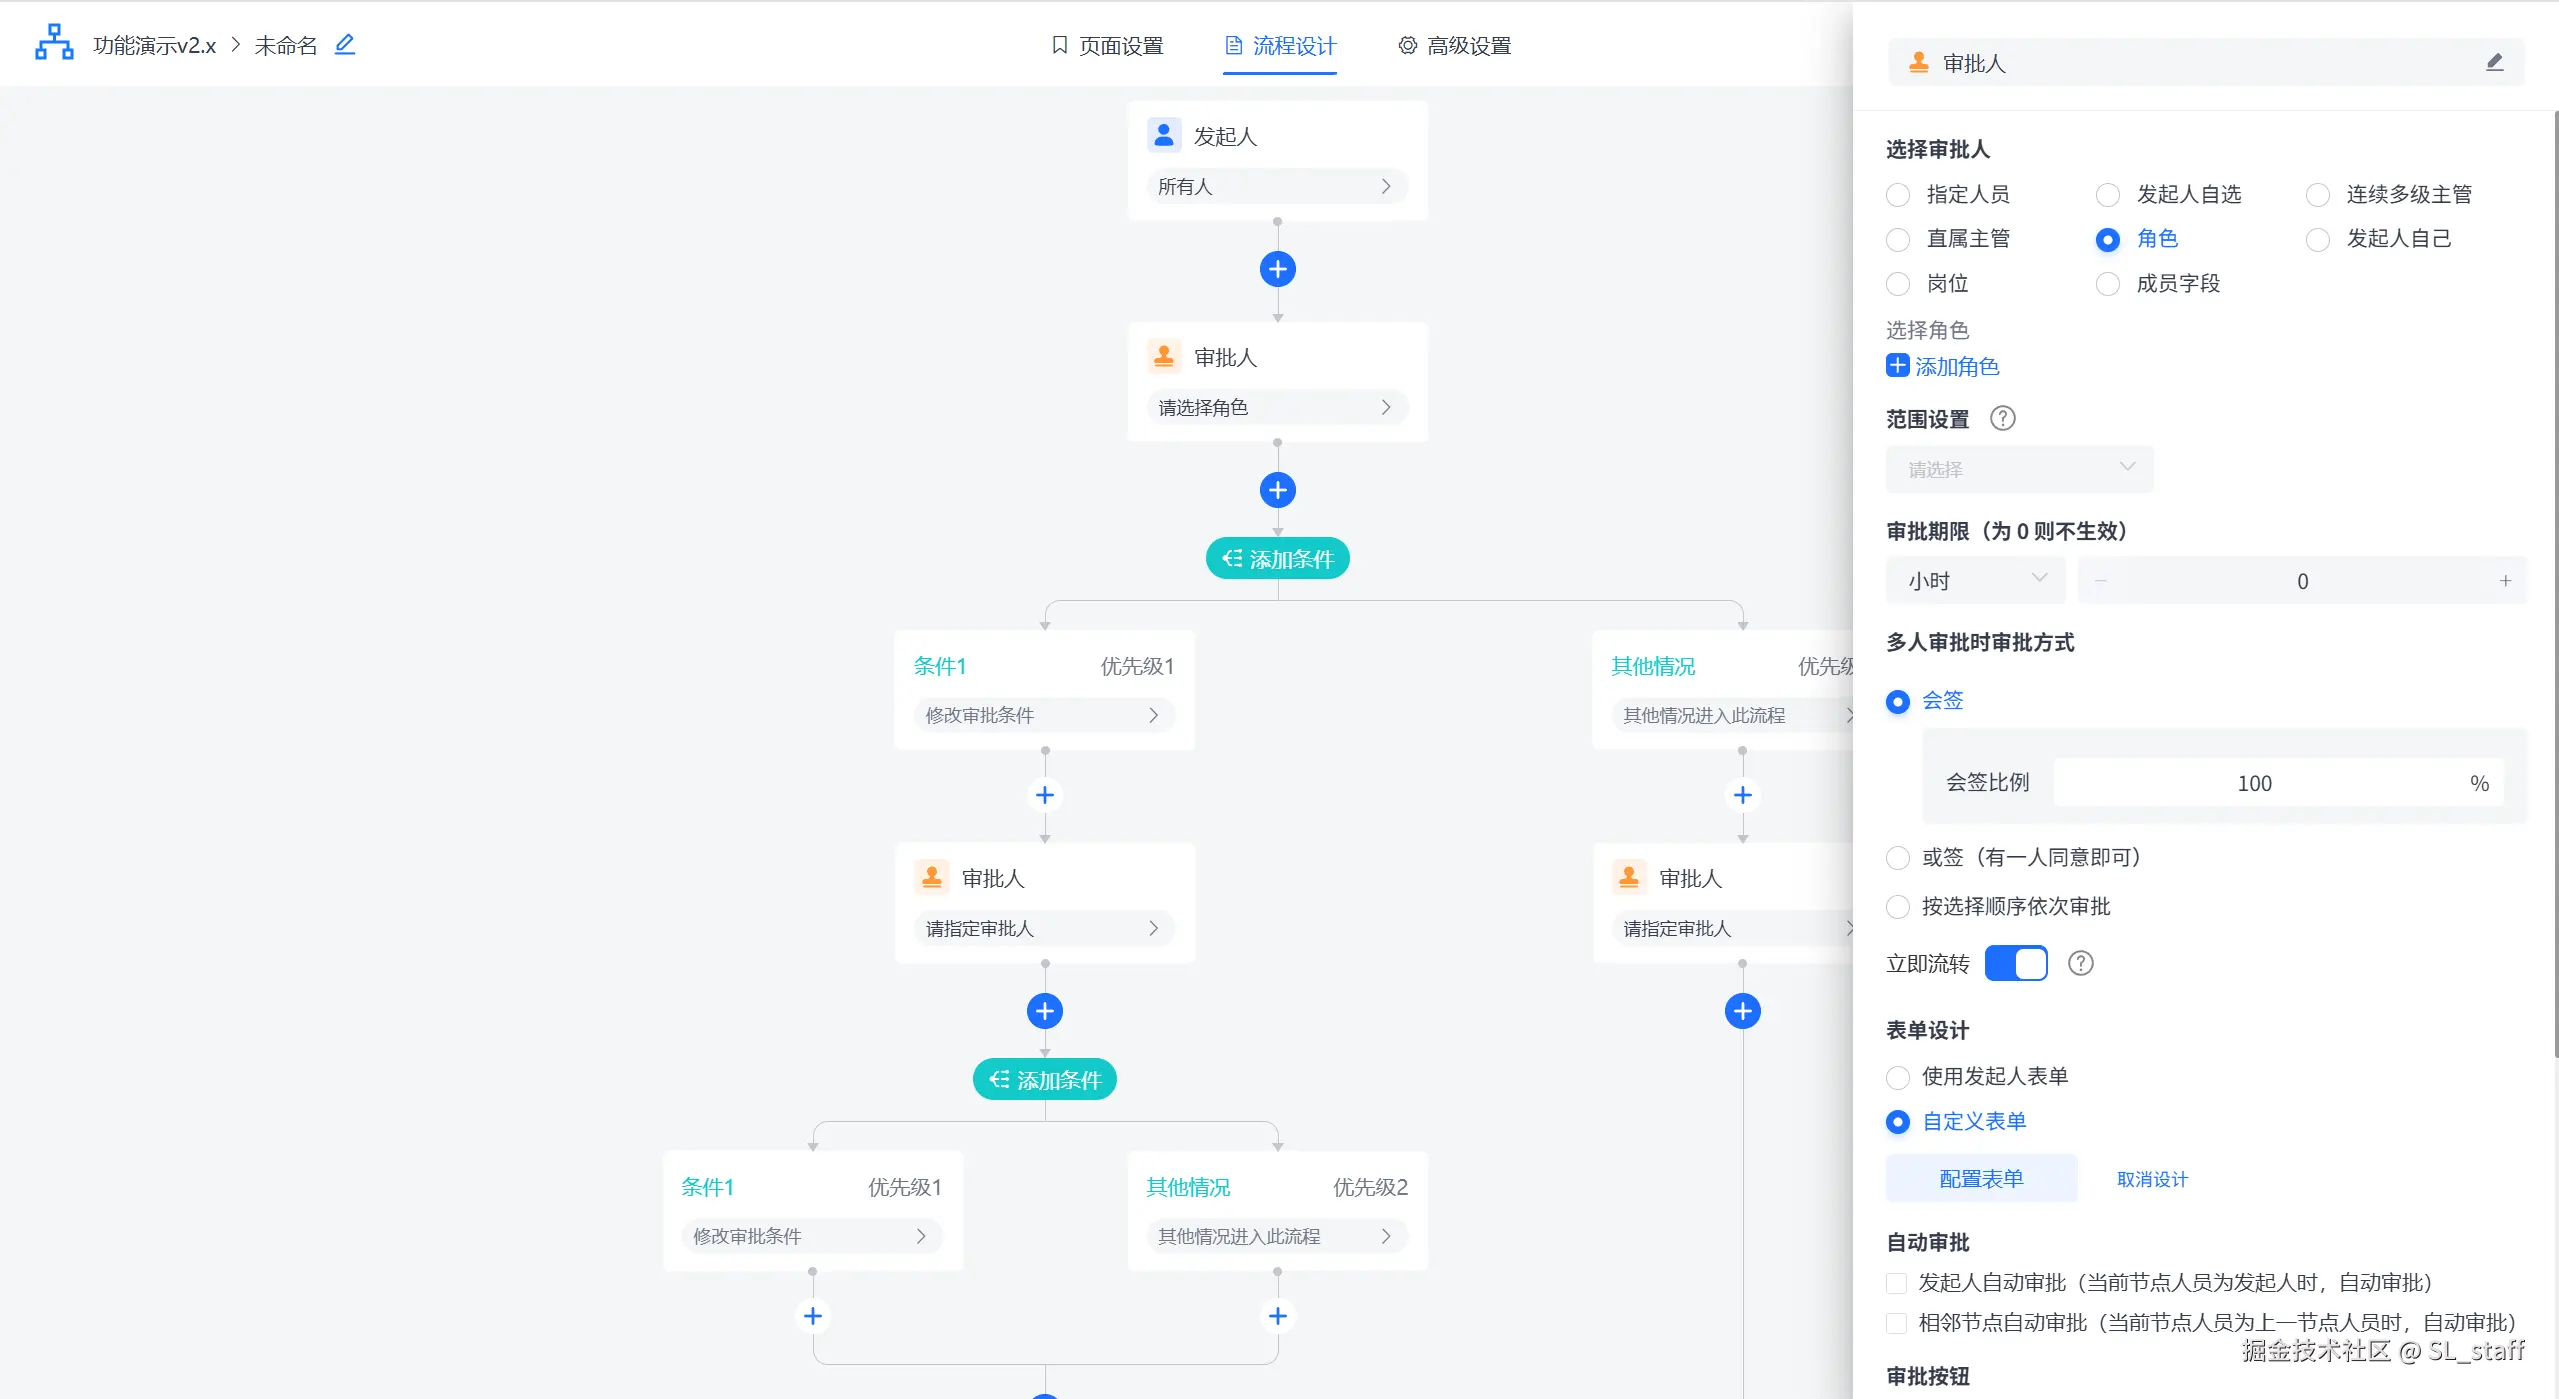
真实场景验证:省级国企HR系统的私有化实践
某省级国企HR系统全程部署于客户自建专有云,所有数据存储、加密传输、备份恢复均在内网闭环完成,零外部网络出向连接。
交付效能方面:3个月内完成需求梳理→原型确认→开发测试→生产上线全流程,较传统定制开发周期缩短60%;且零外部代码依赖------全部表单、流程、组织权限、ERP接口逻辑均由JVS平台可视化配置生成,无闭源SDK或第三方组件嵌入。
可持续性方面:上线后由客户IT团队自主完成字段扩展、审批流重构与实时报表新增,平均单次变更耗时<2小时。这种'交付即自治'的能力,正是私有化低代码区别于SaaS模式的核心分水岭:它不止于快速上线,更赋予企业对数字化资产的全生命周期主导权。