前言
zookeeper下载下来,默认是不用认证就可以连接的,但是为了安全性,可以配置认证连接
zookeeper认证
认证的两个维度
在实际部署中,需区分并分别配置以下两类认证:
-
Client-Server 认证:控制外部应用对 ZooKeeper 的访问。
- 通过
authProvider.1=...SASLAuthenticationProvider和requireClientAuthScheme=sasl启用。 - 3.6.0+ 版本建议同时开启
sessionRequireClientSASLAuth=true,在会话建立阶段即拦截匿名请求。
- 通过
-
Server-Server (Quorum) 认证:防止未授权节点加入集群。
- 需在
zoo.cfg中额外配置quorum.auth.enableSasl=true、quorum.auth.learnerRequireSasl=true等参数。 - JAAS 文件中需定义
QuorumServer和QuorumLearner段,确保集群内部通信凭证一致。
- 需在
zookepeer配置
sasl认证
在zoo.cfg配置文件中配置
ini
authProvider.1=org.apache.zookeeper.server.auth.SASLAuthenticationProvider
requireClientAuthScheme=sasl
sessionRequireClientSASLAuth=true
jaasLoginRenew=3600000然后同目录下新增zoo_jaas.conf,
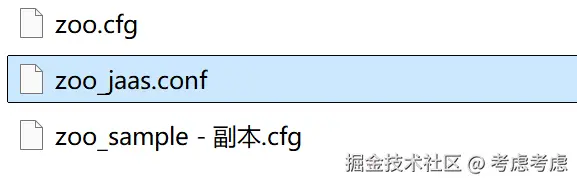 内容为
ini
Server {
    org.apache.zookeeper.server.auth.DigestLoginModule required
    user_admin="123456";
};
如果只想ip和账号配置的话,需要这么配置
ini
authProvider.1=org.apache.zookeeper.server.auth.SASLAuthenticationProvider
#requireClientAuthScheme=sasl
#sessionRequireClientSASLAuth=true
jaasLoginRenew=3600000
把这两行去掉
程序连接
在application.properties下配置
ini
# ==================== ZooKeeper 连接 ====================
demo.zookeeper.connect-string=127.0.0.1:2181
demo.zookeeper.session-timeout-ms=15000
demo.zookeeper.connection-timeout-ms=5000
demo.zookeeper.base-sleep-time-ms=1000
demo.zookeeper.max-retries=3
# 业务节点统一挂在该命名空间下(Curator 自动加前缀),留空则不启用
demo.zookeeper.namespace=demo-zk

# ==================== ZooKeeper 账号密码 ====================
# auth-mode=sasl :服务端设置了 requireClientAuthScheme=sasl 时必须用此模式。
#   客户端走 JAAS(DigestLoginModule,DIGEST-MD5),会话 scheme 为 sasl;
#   若用 digest 模式,服务端日志会报
#   "Client authentication scheme(s) [ip, digest] does not match ... [sasl]" 并断开会话。
# auth-mode=digest :ZooKeeper 原生 digest scheme(addAuthInfo("digest", "user:pass")),
#   仅适用于未开启 requireClientAuthScheme 的服务端。
demo.zookeeper.auth-mode=digest
demo.zookeeper.login-context-name=Client
demo.zookeeper.username=admin
demo.zookeeper.password=123456
# digest 模式下的 scheme,固定为 digest(sasl 模式下忽略)
demo.zookeeper.auth-scheme=digest
新增配置类
csharp
package org.example.demozookeeper.config;

import org.springframework.boot.context.properties.ConfigurationProperties;

/**
 * ZooKeeper 连接与认证配置,对应 application.properties 中的 {@code demo.zookeeper.*}。
 */
@ConfigurationProperties(prefix = "demo.zookeeper")
public class ZookeeperProperties {

    /**
     * 认证机制:sasl(JAAS/DIGEST-MD5,服务端 requireClientAuthScheme=sasl 时必须)
     * 或 digest(ZooKeeper 原生 digest scheme,addAuthInfo("digest", ...))。
     */
    private String authMode = "sasl";

    /**
     * JAAS 登录上下文名,对应 jaas.conf 的 Client 段名。
     */
    private String loginContextName = "Client";

    /**
     * ZooKeeper 连接串,多个地址用逗号分隔。
     */
    private String connectString = "127.0.0.1:2181";

    /**
     * 会话超时(毫秒)。
     */
    private int sessionTimeoutMs = 15000;

    /**
     * 连接超时(毫秒)。
     */
    private int connectionTimeoutMs = 5000;

    /**
     * 重试退避基数(毫秒)。
     */
    private int baseSleepTimeMs = 1000;

    /**
     * 最大重试次数。
     */
    private int maxRetries = 3;

    /**
     * Curator 命名空间,留空表示不启用。
     */
    private String namespace = "demo-zk";

    /**
     * digest 模式下的 scheme,固定为 digest。
     */
    private String authScheme = "digest";

    /**
     * 账号。
     */
    private String username = "admin";

    /**
     * 密码。
     */
    private String password = "123456";

    public String getAuthMode() {
        return authMode;
    }

    public void setAuthMode(String authMode) {
        this.authMode = authMode;
    }

    public String getLoginContextName() {
        return loginContextName;
    }

    public void setLoginContextName(String loginContextName) {
        this.loginContextName = loginContextName;
    }

    public String getConnectString() {
        return connectString;
    }

    public void setConnectString(String connectString) {
        this.connectString = connectString;
    }

    public int getSessionTimeoutMs() {
        return sessionTimeoutMs;
    }

    public void setSessionTimeoutMs(int sessionTimeoutMs) {
        this.sessionTimeoutMs = sessionTimeoutMs;
    }

    public int getConnectionTimeoutMs() {
        return connectionTimeoutMs;
    }

    public void setConnectionTimeoutMs(int connectionTimeoutMs) {
        this.connectionTimeoutMs = connectionTimeoutMs;
    }

    public int getBaseSleepTimeMs() {
        return baseSleepTimeMs;
    }

    public void setBaseSleepTimeMs(int baseSleepTimeMs) {
        this.baseSleepTimeMs = baseSleepTimeMs;
    }

    public int getMaxRetries() {
        return maxRetries;
    }

    public void setMaxRetries(int maxRetries) {
        this.maxRetries = maxRetries;
    }

    public String getNamespace() {
        return namespace;
    }

    public void setNamespace(String namespace) {
        this.namespace = namespace;
    }

    public String getAuthScheme() {
        return authScheme;
    }

    public void setAuthScheme(String authScheme) {
        this.authScheme = authScheme;
    }

    public String getUsername() {
        return username;
    }

    public void setUsername(String username) {
        this.username = username;
    }

    public String getPassword() {
        return password;
    }

    public void setPassword(String password) {
        this.password = password;
    }

}
连接类
java
@Configuration
public class ZookeeperConfig {

    private static final Logger log = LoggerFactory.getLogger(ZookeeperConfig.class);

    /**
     * 构造并启动 Curator 客户端。
     *
     * @param properties           ZK 连接与认证配置
     * @param connectionStateRef   连接状态引用
     * @return 已 start 的客户端,Spring 容器关闭时自动 close
     * @throws Exception 认证初始化失败时抛出
     */
    @Bean(initMethod = "start", destroyMethod = "close")
    public CuratorFramework curatorFramework(ZookeeperProperties properties,
                                             AtomicReference<ConnectionState> connectionStateRef) throws Exception {
        RetryPolicy retryPolicy = new ExponentialBackoffRetry(
                properties.getBaseSleepTimeMs(), properties.getMaxRetries());

        CuratorFrameworkFactory.Builder builder = CuratorFrameworkFactory.builder()
                .connectString(properties.getConnectString())
                .sessionTimeoutMs(properties.getSessionTimeoutMs())
                .connectionTimeoutMs(properties.getConnectionTimeoutMs())
                .retryPolicy(retryPolicy);

        if ("sasl".equalsIgnoreCase(properties.getAuthMode())) {
            installJaasConfiguration(properties);
            ZKClientConfig zkClientConfig = new ZKClientConfig();
            zkClientConfig.setProperty(ZKClientConfig.ENABLE_CLIENT_SASL_KEY, "true");
            zkClientConfig.setProperty(ZKClientConfig.LOGIN_CONTEXT_NAME_KEY,
                    properties.getLoginContextName());
            builder.zkClientConfig(zkClientConfig);
            // SASL 认证由 ZK 客户端在连接阶段自动完成(JAAS / DIGEST-MD5),
            // 不需要(也不应该)再调用 addAuthInfo("sasl", ...)。
        } else {
            // digest scheme:会话认证 + 节点 ACL
            byte[] auth = (properties.getUsername() + ":" + properties.getPassword())
                    .getBytes(StandardCharsets.UTF_8);
            builder.authorization(properties.getAuthScheme(), auth);
        }

        // 节点级 ACL:仅同 scheme 凭据的会话可读写
        ACLProvider aclProvider = new ACLProvider() {
            @Override
            public List<ACL> getDefaultAcl() {
                return buildAcl(properties);
            }

            @Override
            public List<ACL> getAclForPath(String path) {
                return buildAcl(properties);
            }
        };
        builder.aclProvider(aclProvider);

        if (StringUtils.hasText(properties.getNamespace())) {
            builder.namespace(properties.getNamespace());
        }

        CuratorFramework client = builder.build();
        client.getConnectionStateListenable().addListener((curator, state) -> {
            connectionStateRef.set(state);
            log.info("ZooKeeper 连接状态变更: {}", state);
        });
        return client;
    }

    /**
     * 按认证模式构造节点 ACL。
     */
    private List<ACL> buildAcl(ZookeeperProperties properties) throws RuntimeException {
        String scheme;
        String id;
        if ("sasl".equalsIgnoreCase(properties.getAuthMode())) {
            scheme = "sasl";
            id = properties.getUsername();
        } else {
            scheme = properties.getAuthScheme();
            try {
                id = DigestAuthenticationProvider.generateDigest(
                        properties.getUsername() + ":" + properties.getPassword());
            } catch (Exception e) {
                throw new IllegalStateException("生成 digest ACL 失败", e);
            }
        }
        // ZK 的 validateACL() 会调用 acl.contains(null) 来检查空元素,
        // 而 List.of() 是不可变 List,contains(null) 会抛 NPE;必须用 ArrayList。
        List<ACL> acl = new ArrayList<>();
        acl.add(new ACL(ZooDefs.Perms.ALL, new Id(scheme, id)));
        return acl;
    }

    /**
     * 以编程方式安装 JAAS 配置,提供 {@code Client} 登录上下文。
     *
     * <p>等效于 -Djava.security.auth.login.config=jaas.conf,但无需外部文件。
     * 会保留原有配置中其它 context 的条目,只覆盖 {@code loginContextName} 对应的段。
     */
    private void installJaasConfiguration(ZookeeperProperties properties) {
        Map<String, Object> options = new HashMap<>();
        options.put("username", properties.getUsername());
        options.put("password", properties.getPassword());
        AppConfigurationEntry entry = new AppConfigurationEntry(
                "org.apache.zookeeper.server.auth.DigestLoginModule",
                AppConfigurationEntry.LoginModuleControlFlag.REQUIRED,
                options);

        javax.security.auth.login.Configuration existing =
                javax.security.auth.login.Configuration.getConfiguration();
        javax.security.auth.login.Configuration.setConfiguration(
                new javax.security.auth.login.Configuration() {
            @Override
            public AppConfigurationEntry[] getAppConfigurationEntry(String name) {
                if (properties.getLoginContextName().equals(name)) {
                    return new AppConfigurationEntry[]{entry};
                }
                return existing.getAppConfigurationEntry(name);
            }
        });
        log.info("已安装 ZooKeeper JAAS 配置: context={}, username={}",
                properties.getLoginContextName(), properties.getUsername());
    }

    /**
     * 保存最新的连接状态,供 Service / HealthIndicator 读取。
     *
     * @return 连接状态引用
     */
    @Bean
    public AtomicReference<ConnectionState> zookeeperConnectionState() {
        return new AtomicReference<>(ConnectionState.LOST);
    }

}
对应哪种认证就改这个配置
ini
demo.zookeeper.auth-mode=digestSpringboot连接启动成功 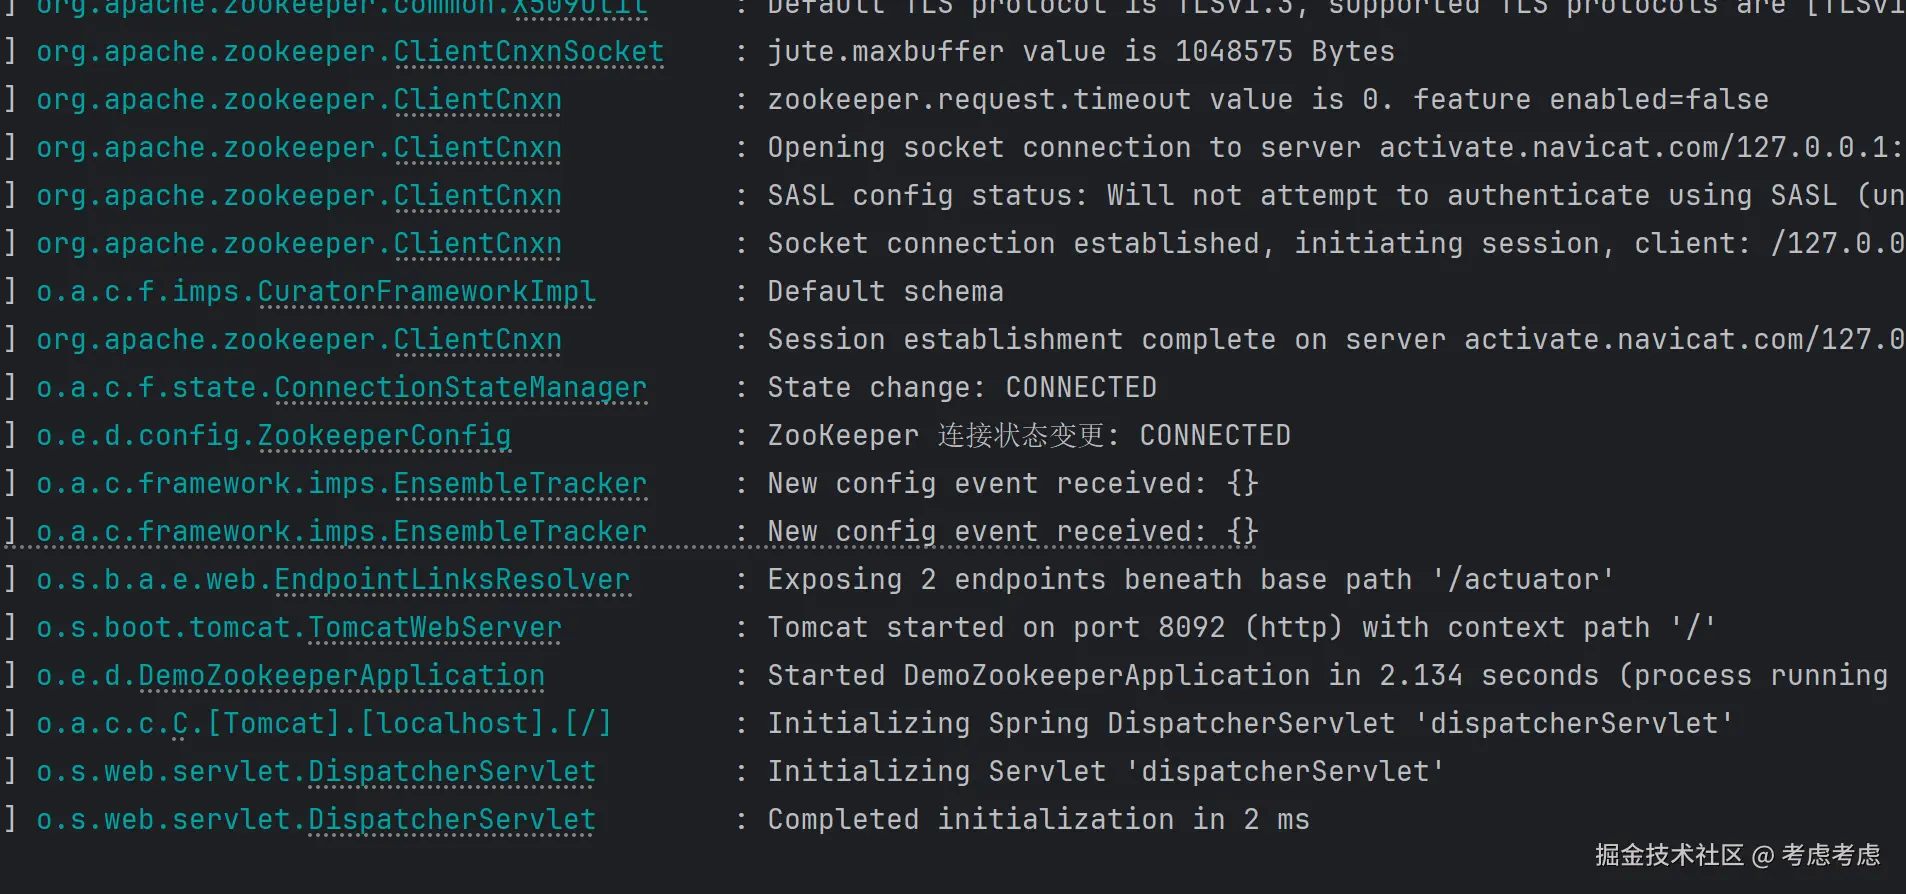
总结
- 认证(Authentication) 解决身份识别问题,发生在连接建立时。
- ACL(Access Control List) 解决权限授予问题,发生在操作执行时。
- ACL 支持
world、auth、digest、ip、sasl、x509六种 scheme,且不递归继承------每个 znode 必须独立设置 ACL,父节点权限不会自动传递给子节点。 - 即使启用了 SASL 认证,若未对关键节点设置限制性 ACL,数据仍可能被已认证用户越权访问。