一、 实验背景与目的
本次实验旨在通过 C++ 与 Windows Socket (Winsock) 库,实现一个基于 UDP 协议的广播通信程序。服务器端向局域网内所有主机发送特定消息("今天是个好日子!"),客户端监听并接收该消息。通过本次实验,重点掌握 UDP 广播的底层原理、套接字选项的设置以及网络传输中的中文乱码处理。
二、 核心原理与设计思路
UDP 广播是一种"一对多"的通信模式。与 TCP 需要握手建立连接不同,UDP 广播无需连接,直接向受限广播地址(255.255.255.255) 发送数据包,同一局域网内的所有主机会将该数据包交由绑定了对应端口的应用程序处理。
服务器端流程:初始化 Winsock -> 创建 UDP 套接字 -> 开启 SO_BROADCAST 权限 -> 构造广播地址 -> 循环 sendto 发送。
客户端流程:初始化 Winsock -> 创建 UDP 套接字 -> 绑定 INADDR_ANY 与指定端口 -> 循环 recvfrom 阻塞接收。
1. 服务器端核心代码(发送方)
在服务器端,最容易忽略也是最核心的一步就是必须通过 setsockopt 开启广播权限 。UDP 默认是单播,如果不开启权限,sendto 会直接报错。
arduino
#include <iostream>
#include <winsock2.h>
#include <ws2tcpip.h>
#pragma comment(lib, "ws2_32.lib")
using namespace std;
这是 Windows 环境下进行 Socket 网络编程的"标准起手式"。
<iostream> 用于控制台数据的输入输出打印;
<winsock2.h> 是网络编程的核心头文件,包含了套接字创建、连接、发送接收等函数的声明;
<ws2tcpip.h> 提供了 IP 地址转换(如 inet_ntop)等扩展功能;
#pragma comment(lib, "ws2_32.lib") 告诉 Visual Studio 编译器链接网络编程必需的静态库,如果没有这一句,程序编译时会报"无法解析的外部符号"错误;
using namespace std; 则是引入标准命名空间,方便后面直接使用 cout。
scss
int main() {
    // 【重点1:解决乱码】强制控制台使用 GBK 编码,防止中文传输乱码
    system("chcp 936 > nul");
    WSADATA wsaData;
    WSAStartup(MAKEWORD(2, 2), &wsaData); // 初始化 Winsock
    SOCKET sendSock = socket(AF_INET, SOCK_DGRAM, 0); // 创建 UDP 套接字

    // 【重点2:开启广播权限】SOL_SOCKET 级别下设置 SO_BROADCAST
    BOOL bBroadcast = TRUE;
    setsockopt(sendSock, SOL_SOCKET, SO_BROADCAST, (char*)&bBroadcast, sizeof(bBroadcast));
system("chcp 936 > nul"); 是将控制台的代码页强制修改为 936(GBK 编码),这是解决后续中文字符串发送乱码的关键。
WSADATA 和 WSAStartup 是网络编程的必经之路,用于初始化 Winsock 库,告知系统我们要使用 2.2 版本的网络协议。
socket(AF_INET, SOCK_DGRAM, 0) 用于创建一个 UDP 类型的套接字(SOCK_DGRAM 代表数据报套接字)。
最后通过 setsockopt 函数开启 SO_BROADCAST 权限,这是 UDP 广播的先决条件,如果不开这个权限,后面的 sendto 发送广播会直接报错。
ini
// 设置目标广播地址结构体
sockaddr_in broadcastAddr;
memset(&broadcastAddr, 0, sizeof(broadcastAddr));
broadcastAddr.sin_family = AF_INET;
broadcastAddr.sin_port = htons(8888); // 目标端口 8888
broadcastAddr.sin_addr.s_addr = inet_addr("255.255.255.255"); // 受限广播地址
这部分代码用于构造目标地址。首先用 memset 将结构体清零,然后将地址族设为 AF_INET(IPv4)。htons(8888) 将目标端口转换为网络字节序(客户端必须监听这个端口)。最核心的是将目标 IP 地址设为 255.255.255.255,这是受限广播地址,发往该地址的数据包会被局域网内的所有主机接收。
c
const char* message = "今天是个好日子!";
while (true) {
    // 【重点3:发送广播】使用 sendto 向目标地址发送数据
    sendto(sendSock, message, strlen(message), 0, (sockaddr*)&broadcastAddr, sizeof(broadcastAddr));
    cout << "广播发送成功: " << message << endl;
    Sleep(1000); // 每秒发送一次
}
closesocket(sendSock);
WSACleanup();
return 0;}
定义要发送的字符串后,进入 while (true) 无限循环。调用 sendto 函数,将消息无连接地直接发送到刚才配置好的广播地址。Sleep(1000) 让程序暂停 1 秒,防止发送过快导致网络拥堵或客户端卡顿。当程序退出时,使用 closesocket 关闭套接字,并调用 WSACleanup 清理 Winsock 资源。
2. 客户端核心代码(接收方)
客户端的关键在于绑定监听的地址和端口 。为了能接收到局域网内可能从任意网卡进来的广播包,必须绑定 INADDR_ANY。
js#include
#include <winsock2.h>
#include <ws2tcpip.h>
#pragma comment(lib, "ws2_32.lib")
using namespace std;
这是 Windows Socket 网络编程的"入场券"。<winsock2.h> 包含了所有网络通信的核心 API;<ws2tcpip.h> 提供了 IP 地址转换等高级扩展功能。最核心的是 #pragma comment(lib, "ws2_32.lib"),它是在告诉编译器:"去把系统的网络动态库链接进来"。如果不加这句,即便代码写对了,编译器也会报"找不到外部符号"的错。
jsint
    system("chcp 936 > nul"); // 统一编码,防止接收时中文乱码
    WSADATA wsaData;
    WSAStartup(MAKEWORD(2, 2), &wsaData);
SOCKET recvSock = socket(AF_INET, SOCK_DGRAM, 0);程序的初始化阶段。chcp 936 强制将终端的字符集设为 GBK,这是防止中文字符串在接收端变成乱码的核心操作。紧接着,任何 Windows 网络程序都必须调用 WSAStartup 向系统申请网络库的使用权。最后,调用 socket 函数创建一个 UDP 数据报套接字 (SOCK_DGRAM),为后续监听广播做好铺垫。
js
    sockaddr_in recvAddr;
    memset(&recvAddr, 0, sizeof(recvAddr));
    recvAddr.sin_family = AF_INET;
    recvAddr.sin_port = htons(8888); // 监听与服务器相同的端口
    recvAddr.sin_addr.s_addr = htonl(INADDR_ANY); // 【重点4】绑定所有网卡

bind(recvSock, (sockaddr*)&recvAddr, sizeof(recvAddr));这是客户端能够成功收到广播的灵魂所在 。首先,用 sockaddr_in 结构体配置地址信息。htons(8888) 将端口号转为网络字节序,端口必须与服务器发送的端口完全一致。最关键的是 INADDR_ANY,它告诉操作系统:"我要监听本机所有的网卡(无论是有线网卡还是 WiFi 无线网卡)"。因为广播包可能从任何网卡进来,如果在此处写死了某一个具体的 IP,就会漏收其他网卡传来的广播。配置好后,通过 bind 将端口和套接字牢牢绑定。
js
    sockaddr_in senderAddr;
    int senderAddrSize = sizeof(senderAddr);
为接收数据做准备。定义了一块 1024 字节的 buffer 缓冲区用来存放收到的字符串;同时定义了 senderAddr 结构体,它是用来接收(并保存)发送方 IP 地址信息 的。senderAddrSize 是必须的参数,告诉系统这个结构体占多大内存。
js
        memset(buffer, 0, sizeof(buffer));
        // 【重点5:阻塞接收】程序会卡在这里,直到收到数据
        recvfrom(recvSock, buffer, sizeof(buffer) - 1, 0, (sockaddr*)&senderAddr, &senderAddrSize);
程序进入无限监听模式。每次循环开始,先用 memset 将缓冲区清空,防止上一次的旧数据残留。最核心的函数是 recvfrom,它是一个阻塞函数 。这意味着,如果没有广播发来,程序会一直卡在这个"黑洞"里停住;一旦网络中有数据到达,它就会立刻醒来,把数据塞进 buffer,并把发送者的 IP 信息存入 senderAddr。
js
        char senderIp[64] = "";
        inet_ntop(AF_INET, &senderAddr.sin_addr, senderIp, sizeof(senderIp));

        cout << "收到来自 [" << senderIp << "] 的广播: " << buffer << endl;
}成功接收到数据后,senderAddr 里的 IP 是二进制的网络字节序,人类看不懂。因此必须使用 inet_ntop 将其转换成字符串形式的点分十进制 IP(如 192.168.1.x)。这里特意使用了新版的 inet_ntop 而不是老旧的 inet_ntoa,是为了彻底解决 Visual Studio 的 C4996 安全警告报错。最后将发送方 IP 和收到的内容打印到控制台。
js
    WSACleanup();
    return 0;
}
虽然 while(true) 是个死循环,但作为良好的编程习惯,在程序退出时,必须调用 closesocket 关闭套接字,并调用 WSACleanup 释放 Winsock 库占用的系统资源。
四、 实验踩坑与排错记录(重点)
- VS 编译报错 C4996:
现象:在使用 inet_ntoa 将网络地址转为字符串时,VS 提示"此函数或变量不安全",导致编译失败。
解决:为了符合现代 C++ 的安全规范,改用 inet_ntop 函数,并提供目标缓冲区,成功消除警告。
- 中文乱码问题:
现象:服务器端发送了"今天是个好日子",但客户端收到的却是乱码。
解决:分析发现是源文件编码(UTF-8)与控制台终端编码(GBK)不一致。通过在两端程序的 main 函数开头加入 system("chcp 936 > nul");,强制终端切换为 GBK 代码页,乱码问题彻底解决。
- 跨机测试收不到广播(防火墙拦截) :
现象:在自己电脑上跑两个程序没问题,但把客户端放到舍友电脑上(同一 WiFi),却始终收不到广播。
解决:排查发现是 Windows 防火墙默认拦截了 UDP 广播包。在防火墙中允许该程序通过,或者在测试时临时关闭防火墙,舍友电脑瞬间收到了消息。
五、 运行效果截图
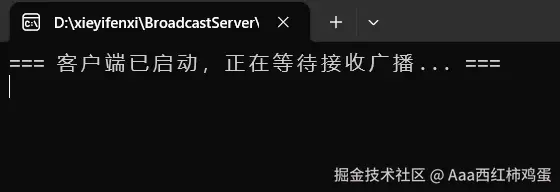
调试客户端,等待服务端开启发送广播:
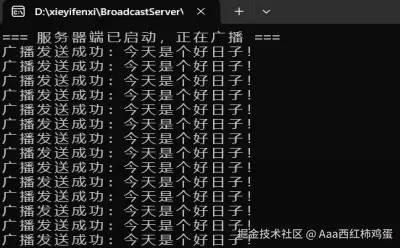
调试服务器端,开始发送广播:
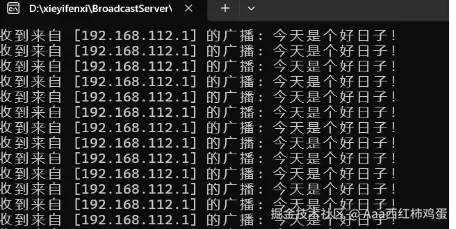
客户端收到广播:
在本次实验的联调过程中,我们小组成员分工合作,遇到了不少典型的网络编程坑点,以下是各位组员的复盘总结:
组员1(负责服务器端逻辑与测试):
本次实验让我对 UDP 广播机制有了直观认识。印象最深的是跨机测试过程:在自己电脑上跑没问题,但把客户端发到另一台电脑上后,却完全收不到广播。排查后发现是 Windows 防火墙默认拦截了 255.255.255.255 的广播包。后续在防火墙放行应用,并确保两台电脑在同一局域网下,终于成功跨机通信。这让我意识到真实网络环境的安全策略往往是最大的拦路虎。
组员2(负责客户端调试):
在实现客户端时,我对套接字的绑定机制 有了更深的理解。为了接收局域网内任意网卡传来的广播,bind 时必须使用 INADDR_ANY。此外,在打印发送方 IP 时,我遇到了 Visual Studio 的 C4996 编译报错 ,提示 inet_ntoa 存在安全风险。查阅官方文档后,我改用新版的 inet_ntop 函数,不仅解决了报错,也提升了代码的安全性。
组员3(负责编码与乱码排查):
在联调测试中,最头疼的就是中文乱码 问题。程序能收到数据,但显示的是乱码。经过排查,发现是源码的 UTF-8 编码与 Windows 终端默认的 GBK 编码不一致导致的。最终通过在服务器和客户端两端加入 system("chcp 936 > nul"),强制统一了终端的字符集,彻底解决了乱码。
组员4(负责实验报告整理与流程验证):
我主要负责测试与报告整理。通过反复运行程序,我验证了 UDP 广播"面向无连接"的特性:必须先启动客户端进入 recvfrom 的阻塞等待状态,再启动服务器发送。如果服务器先发,没人在听,数据包就会直接丢失。整理报告时,我对照代码重新梳理了完整的套接字通信流程,对广播的底层机制有了更具体的认识。