本文所有知识点均用于网络安全防御技术学习 ,暴力破解等攻击手段仅可在合法授权的测试环境 中使用。未经授权侵入他人系统、窃取信息属违法行为,将承担相应法律责任。网络安全的核心是 "攻防兼备",掌握攻击手段的同时,更要牢记防护使命,共同维护网络空间安全。
在网络安全领域,身份认证是防护的第一道防线,而弱口令与暴力破解则是突破这道防线最常见的手段之一。本文结合表格、示意图等可视化形式,系统梳理弱口令与暴力破解的核心知识点、风险危害及防护方案,适合网络安全初学者参考学习。
一、核心概念认知
1. 认证崩溃的定义
认证崩溃是指攻击者利用应用程序身份认证或会话管理功能的设计缺陷,破译密码、密钥或会话令牌的攻击行为。其本质是开发人员过度关注功能实现,忽视了交互过程中的安全隐患,常见诱因包括弱口令、缺乏多因素认证等3。
2. 弱口令的定义与分类
弱口令指容易被猜测或破解工具破解的密码,无严格定义但有明确特征,具体分类如下表所示:
| 分类 | 定义 | 典型示例 |
|---|---|---|
| 公共弱口令 | 基于密码统计数据得出的高频密码,通用性强 | 123456、admin、password、Qwerty |
| 条件弱口令 | 与个人 / 环境信息强关联的密码,针对性强 | 1. 姓名 + 生日:zhangsan19902. 公司 + 年份:teee20243 |
3. 暴力破解的本质
通过自动化工具对密码进行枚举和穷举,对比请求响应数据包的长度差异判断破解是否成功(成功与失败的数据包长度通常不同),适用于存在弱口令或登录限制缺失的系统。
二、弱口令的风险与危害
1. 弱口令产生原因与危害拆解
| 维度 | 具体内容 |
|---|---|
| 产生原因 | 1. 用户安全意识不足,为方便记忆使用简单密码2. 沿用系统默认密码,未及时修改 |
| 核心危害 | 1. 侵入后台篡改用户 / 企业数据2. 盗取金融账户资金3. 窃取企业 OA 系统内部资料4. 控制监控系统实现实时监视 |
| 法律风险 | 窃取 / 非法获取个人信息属违法行为,尚不构成犯罪的:1. 没收违法所得2. 处违法所得 1-10 倍罚款,无违法所得则处 100 万元以下罚款 |
2. 暴力破解时间与密码复杂度关系
不同构成的密码,暴力破解所需时间差异极大,具体数据如下表所示(以 6 位长度密码为例):
| 密码构成方式 | 破解所需时间 |
|---|---|
| 纯数字(0-9) | 几 秒(可瞬时破解) |
| 纯大写 / 小写字母 | 30 秒 |
| 大小写字母混合 | 33 分钟 |
| 数字 + 大小写字母 | 1.5 小时 |
| 数字 + 大小写字母 + 特殊符号 | 22 小时 |
三、常见漏洞与攻击思路
1. 五大核心漏洞类型对比
| 漏洞类型 | 攻击逻辑(类比场景) | 危害后果 |
|---|---|---|
| 弱口令漏洞 | 相当于 "用备用钥匙开门",通过猜解密码进入系统 | 直接获取账户权限 |
| 框架漏洞 | 相当于 "打碎脆弱的玻璃",利用组件已知漏洞侵入 | 远程执行服务器命令 |
| 未授权访问 | 相当于 "门未上锁,直接推开",无需密码访问敏感页面 | 泄露 / 篡改未授权数据 |
| CSRF(跨站请求伪造) | 相当于 "冒用主人面容刷脸开门",挟持已登录会话执行操作 | 非本人操作转账 / 改密 |
| 文件上传漏洞 | 相当于 "往邮箱放机器人,控制机器人开门",上传恶意脚本 | 获取服务器完全控制权限 |
2. 渗透攻击四步思路(示意图)
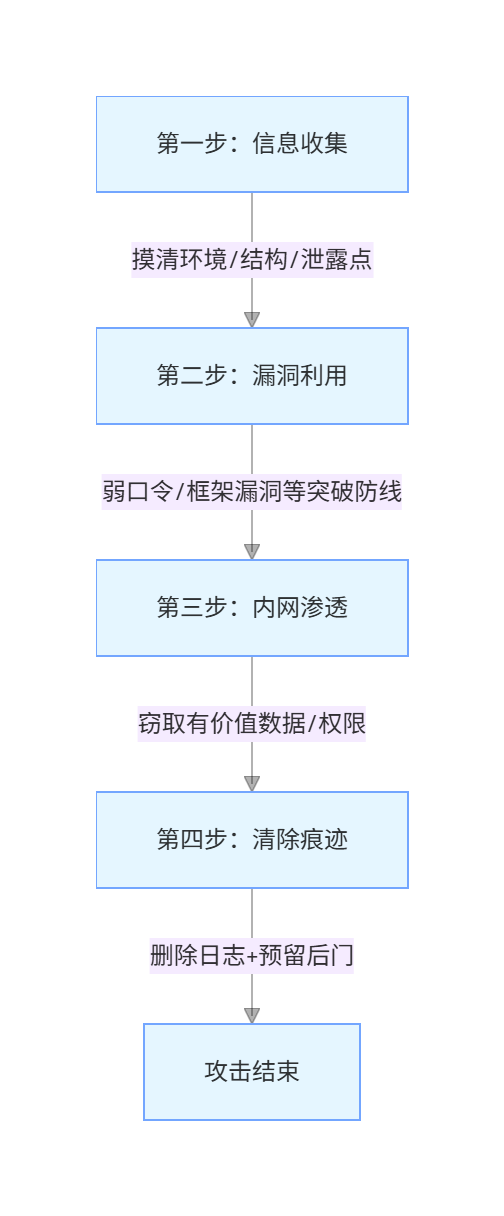
注:该思路仅用于合法授权的防御测试,未经授权使用属违法行为。
四、常用工具与实操示例
1. 核心工具清单
| 工具名称 | 功能特点 | 适用场景 |
|---|---|---|
| Hydra | 开源暴力破解工具,支持多协议 | SSH、RDP、MySQL、HTTP 等协议破解 |
| Burp Suite | Web 安全测试工具,功能更全面 | HTTP/HTTPS 协议密码破解 |
| 弱口令字典 | 提供高频密码集合,提升破解效率 | 辅助 Hydra/Burp Suite 使用 |
2. Hydra 工具实操命令示例
| 破解目标 | 命令格式 | 说明 |
|---|---|---|
| SSH 默认端口(22) | hydra -L user.txt -P password.txt ssh://192.168.3.163 |
-L:指定用户名字典-P:指定密码字典 |
| SSH 非默认端口(40) | hydra -L user.txt -P password.txt ssh://192.168.3.163 -s 40 |
-s:指定自定义端口 |
| 结果保存到文件 | hydra -L user.txt -P password.txt ssh://192.168.3.163 -s 40 -o ssh.txt |
-o:将破解结果输出到指定文件 |
| MySQL 数据库 | hydra -l root -P password.txt 192.168.1.111 mysql |
-l:指定单个用户名(小写 L) |
五、安全防护方案
1. 个人密码设置规范(表格)
| 规范要求 | 具体说明 |
|---|---|
| 长度 | 不低于 8 位 |
| 复杂度 | 必须包含:大小写字母 + 数字 + 特殊符号(满足三者及以上) |
| 禁忌 | 1. 不使用连续字符(如 123456、qwert)2. 不使用个人信息(姓名、生日、手机号)3. 不使用简单单词(如 password、admin) |
| 周期 | 定期修改,建议每 3-6 个月更换一次 |
2. 系统与应用防护措施(清单)
- 账户安全:禁用默认密码,强制进行弱密码检查;采用多因素认证(如短信验证码 + 密码)。
- 登录限制:限制失败登录尝试次数(如 5 次后锁定账户),记录失败日志并触发报警。
- 会话管理:使用服务端随机生成会话 ID,不在 URL 中暴露;登录成功后及时轮换会话 ID,过期后立即销毁。
- 漏洞修复:及时更新框架、库等组件,修复已知漏洞;加固注册、密码找回功能,抵御账户枚举攻击。