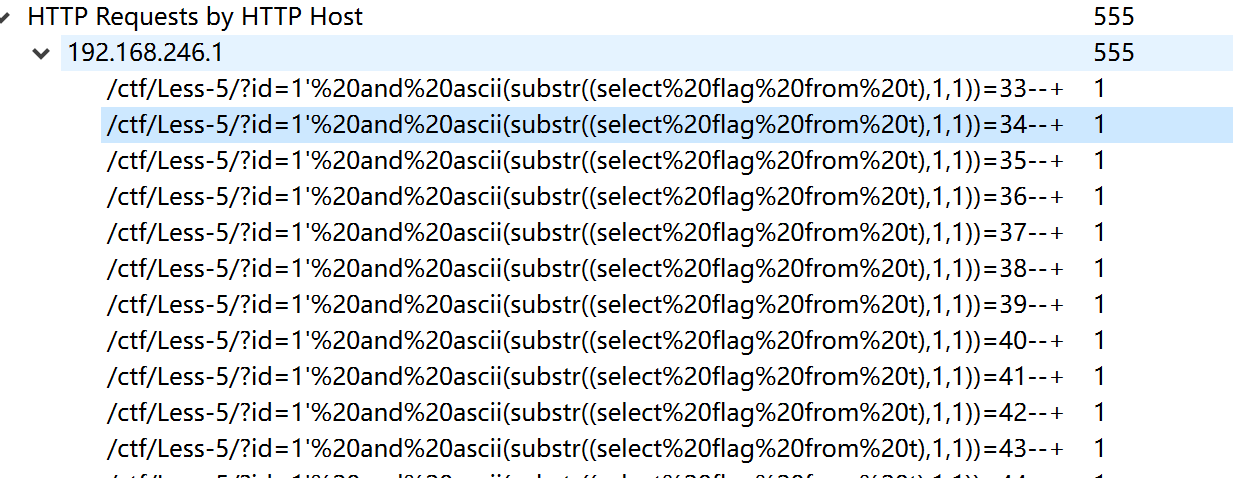
鹤城杯 2021 流量分析

看分组也知道考http流量

是布尔盲注

过滤器筛选http流量

将流量包过滤分离 http

bash 复制代码
tshark -r timu.pcapng -Y "http" -T json    > 1.json
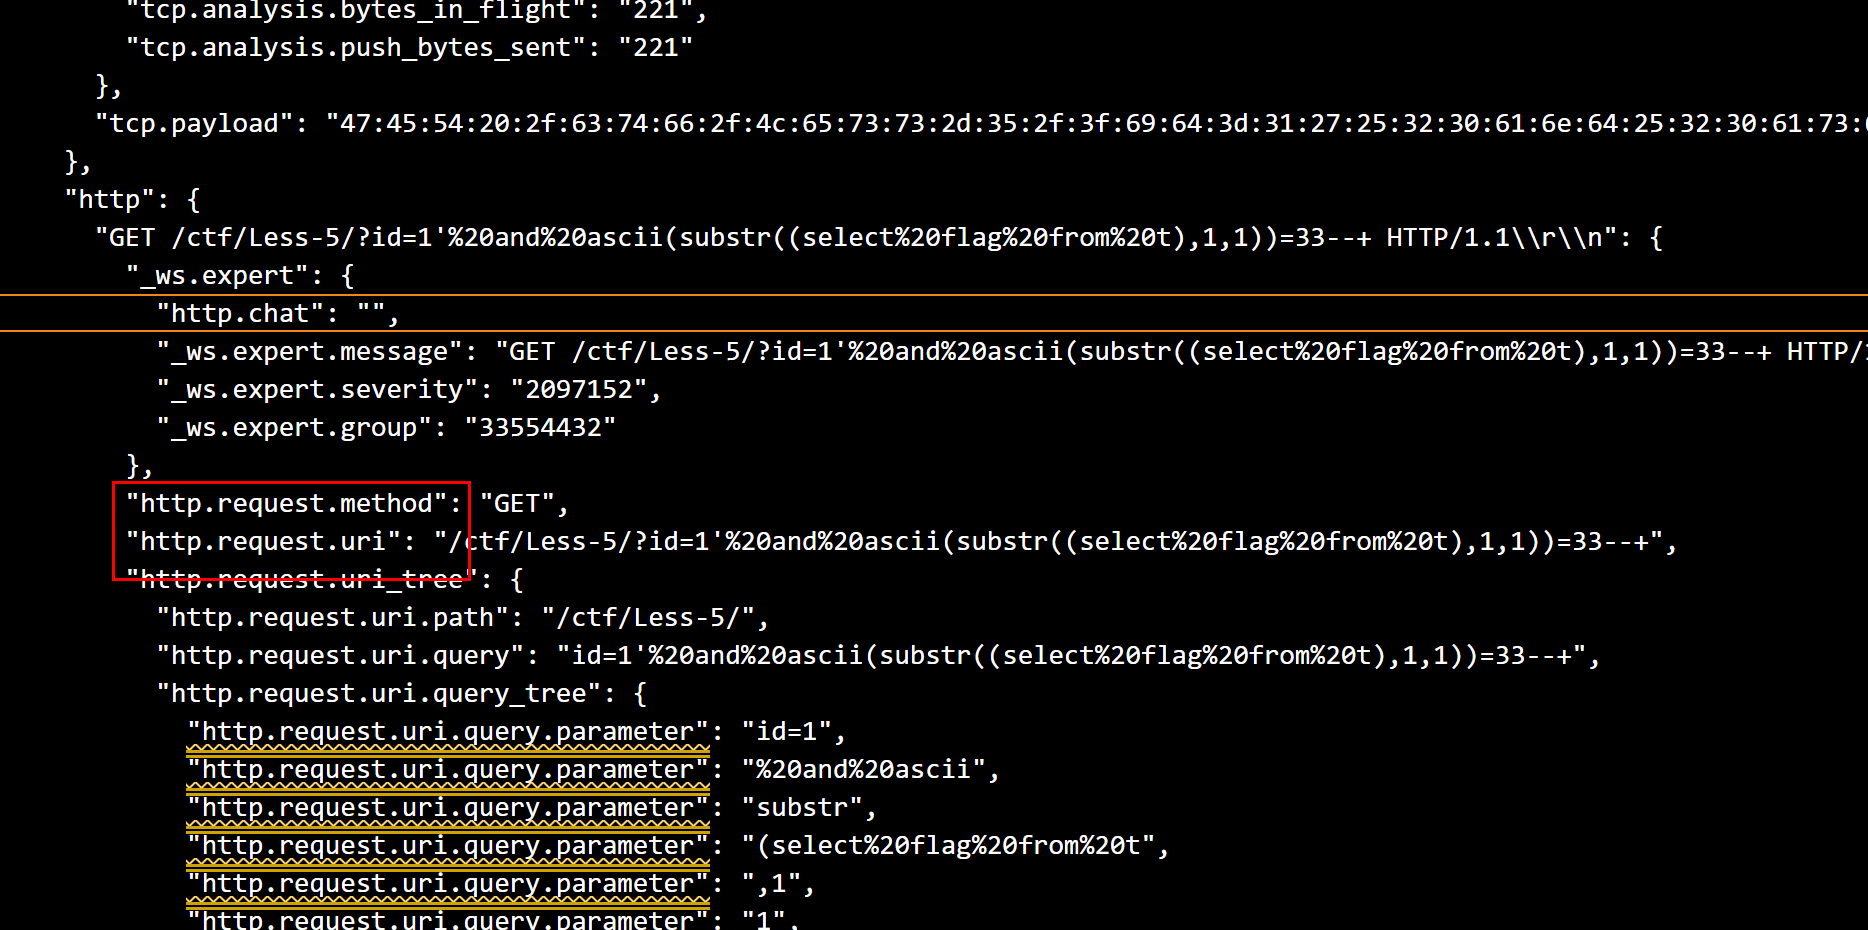
这个时候取 http.request.uri 进一步分离

http.request.uri字段是我们需要的数据
tshark -r timu.pcapng -Y "http" -T json -e http.request.uri > 2.json
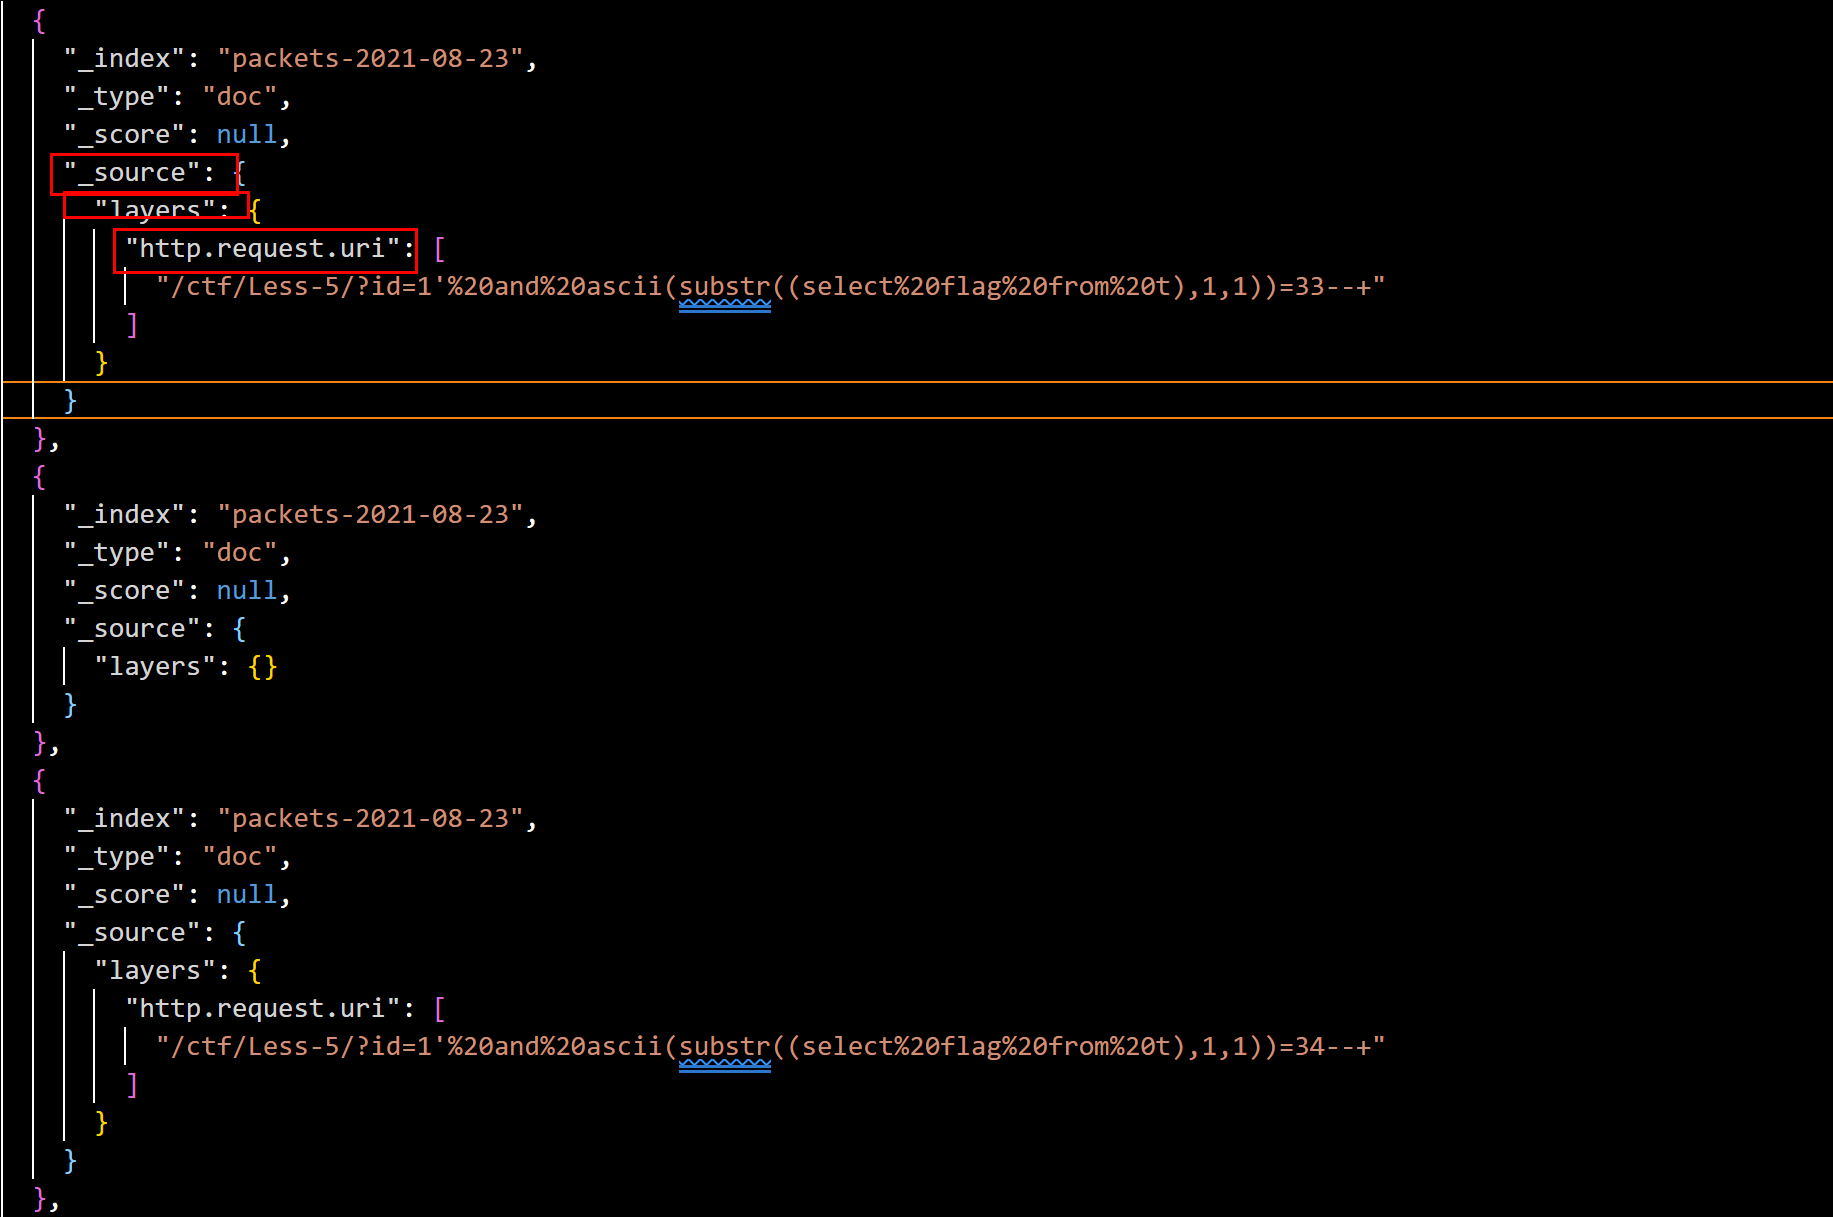
按字典依次取出数据即可

编写脚本处理即可

python 复制代码
import json
import re
with open('./2.json') as f:
    data=json.load(f)

a=[]
for i in data:
    try:
        a.append(i['_source']['layers']['http.request.uri'][0])
    except:
        continue
re1=re.compile(r",(\d+),1\)\)=(\d+)")
output={}
for i in a:
    output[re1.search(i)[1]]=re1.search(i)[2]
flag=""
for i in output:
    flag+=chr(int(output[i]))
    print(flag)
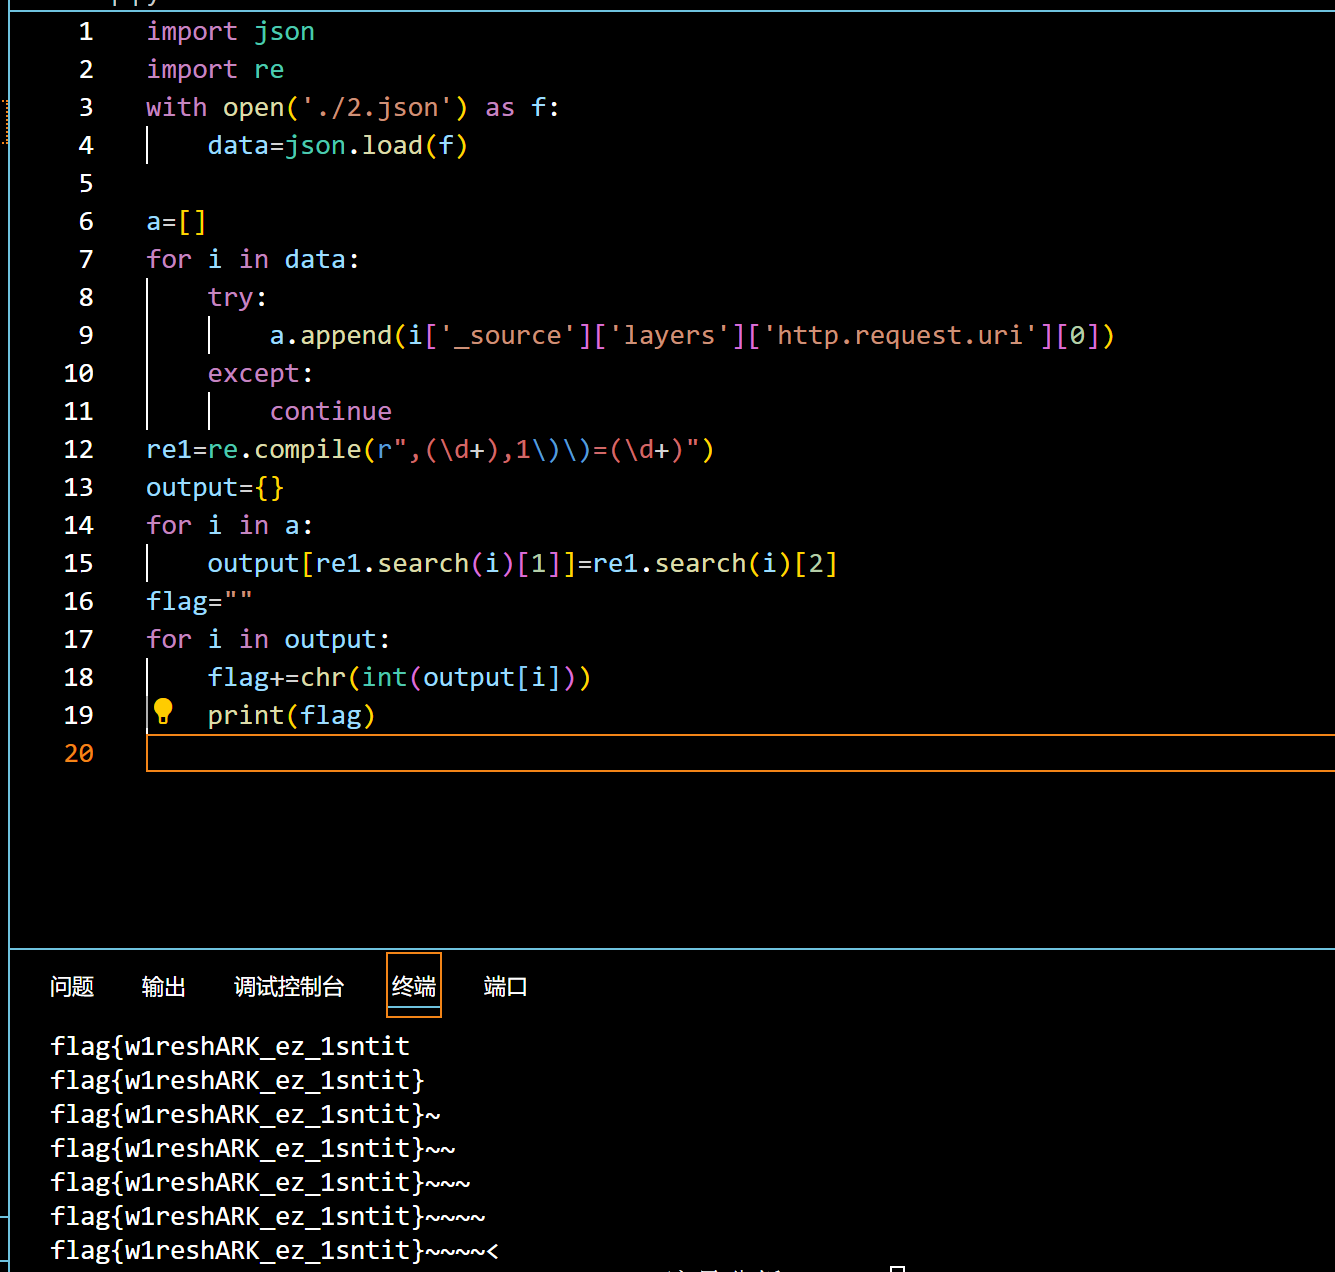
flag{w1reshARK_ez_1sntit}

相关推荐
2603_969694851 天前
JDBC 基础学习笔记:API 核心原理解析与 CRUD 代码实操
数据库·笔记·mysql·学习方法·database·sql注入
hengdonghui1 天前
Writeup 4 Bugku - USB 流量截取
wireshark·ctf·流量分析·misc(杂项)
hengdonghui1 天前
Writeup 4 GFCTF 2021 Baby_Web
web·ctf·变量覆盖·路径穿越·php 代码审计
kingx31 天前
Bugku 逆向 MatrixHunter:黑盒 oracle + GF(2) 消元出唯一解
网络安全·矩阵·逆向·ctf
kingx33 天前
Bugku 3122 谷歌小恐龙题解:纯离线逆向 Vault 的 AES-GCM 加密资源(附 Python 解密器)
java·逆向·ctf·bugku·aes-gcm
kingx33 天前
Bugku 326 Baby-heap1 题解:glibc 2.23 堆溢出到 FSOP 劫持 _IO_list_all(附完整 exp)
pwn·ctf·glibc·堆溢出·fsop
FungLeo3 天前
成为全栈·基础补充·Web 安全基础:XSS、CSRF 与 SQL 注入
web安全·网络安全·xss·csrf·sql注入·成为全栈
hengdonghui4 天前
Writeup 4 0xGame 2021 · command (WEB)
web·ctf·rce(远程代码执行)
0xBADCODE4 天前
2026 强网杯 Web 题 cwp · 全链路复盘
前端·安全·web安全·网络安全·系统安全·ctf
kingx37 天前
Bugku WEB 题解总集:文件包含 / SQLi / 反序列化 / SSTI / 反爬 / 组件漏洞
web安全·网络安全·ctf·bugku