BUUCTF[极客大挑战 2019]Havefun 1题解

BUUCTF极客大挑战 2019Havefun 1题解

题目分析

生成靶机,进入网址:
首页几乎没有任何信息,公式化F12打开源码,发现一段被注释的源码:
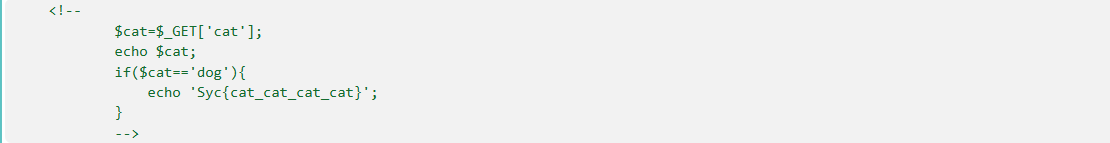
下面我们对这段代码进行解析

php 复制代码
<!--
        $cat=$_GET['cat']; // 从URL获取cat参数
        echo $cat; // 回显参数值
        if($cat=='dog'){// 判断参数值是否为'dog'
            echo 'Syc{cat_cat_cat_cat}';// 输出flag
        }
        -->

这里我们要注意,这是一段后端代码。当然,从输出可以看出,这一定不是真实的后端代码,只是起到提示输出的作用

解题

理解代码逻辑:

后端期望通过GET方法的获取cat参数值,当cat参数值等于字符串"dog"时,会输出flag。

构造Payload:

访问URL:
http://题目地址/?cat=dog

这样$_GET'cat'的值就是"dog",最后的结果是:
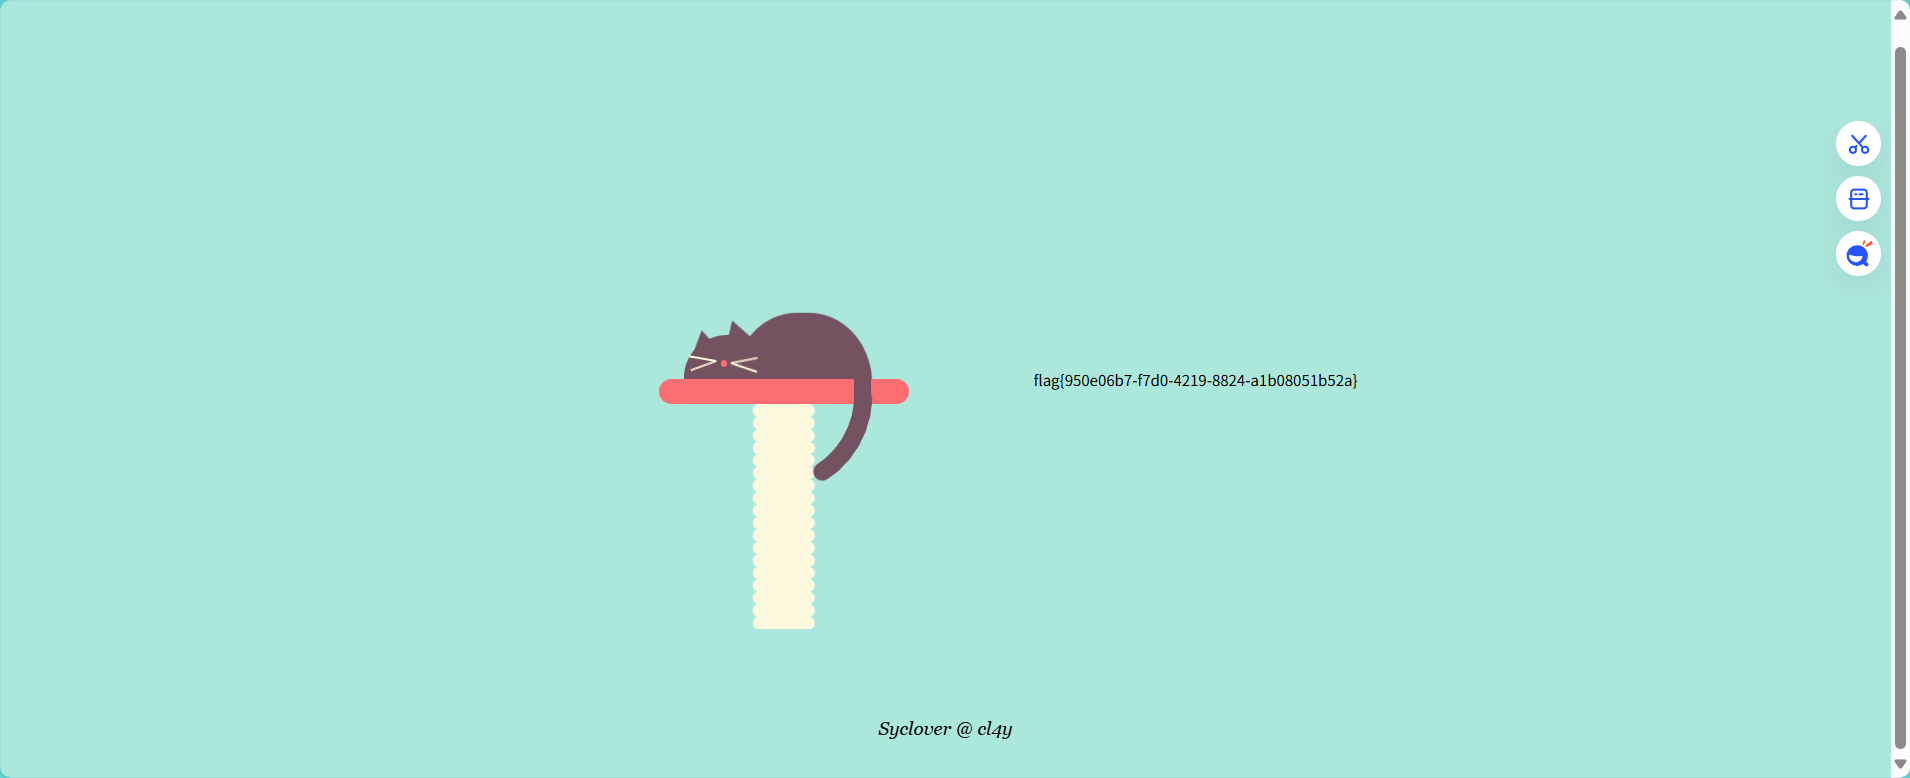
flag{950e06b7-f7d0-4219-8824-a1b08051b52a}

总结

这道题是一道最基础的PHP代码审计题,当然,我们需要知道这段代码并非本题真正的后端代码,不要钻牛角尖。

相关推荐
北京中科新远科技3 小时前
高速交换机端口预算怎么做?下行、上联、拆分和冗余计算框架
开发语言·php
其实防守也摸鱼4 小时前
信创安全竞赛知识总结与题库
大数据·网络·人工智能·算法·安全·php
可涵不会debug10 小时前
PHP2Shell 爆发一周后:CVE-2026-109618/109619 自查、修复与防护实录
安全·php·云安全·waf·phpshell
一支蜉蝣11 小时前
Day26 XD安全学习笔记--PHP 应用&模版引用&Smarty渲染&MVC 模型&数据联动&RCE 安全
笔记·网络安全·html·php
vipxieliang11 小时前
PHP 中的设计模式:工厂模式与单例
php
vipxieliang12 小时前
ThinkPHP 8.0 注解路由实战:PHP 8 原生 Attribute 方案
php·thinkphp
evoxwht13 小时前
给 CRMEB v8 商品中台加一个「课程」商品类型
php
evoxwht13 小时前
给 CRMEB V8 给 MCP 服务加一个分销工具
php
IT召唤狮1 天前
开源企业级零信任项目Pangolin,零信任能挡住PHP核弹漏洞吗?
开发语言·开源·php
kingx31 天前
BugKu 渗透测试 4 实战:文件上传打点,5 Flag 全通
数据库·渗透测试·web·内网渗透