实验拓扑:
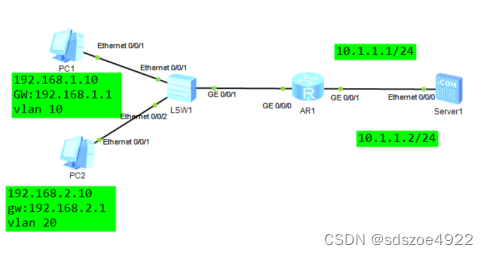
实验目的:使用标准ACL控制某些数据流量,本例中控制PC1访问PC2且不让PC1访问到服务器。
实验思路:依据拓扑的要求,配置完终端设备后需要在交换机上划分两个vlan,分别代表两个企业的部门;在路由器上配置单臂路由让企业的两个部门可以互访;但是为了控制访问流量,在路由器上配置标准ACL,现在PC1的流量通过路由器。所以就配置标准ACL,基于源地址控制,最后把ACL2000应用于路由器的入口g0/0/0口上,实现流量控制。
实验步骤
接入交换机配置
sys
Enter system view, return user view with Ctrl+Z.
Huaweisys S1
S1undo in e
Info: Information center is disabled.
S1vlan b 10 20
Info: This operation may take a few seconds. Please wait for a moment...done.
S1int e0/0/1
S1-Ethernet0/0/1p l a
S1-Ethernet0/0/1p d v 10
S1-Ethernet0/0/1int e0/0/2
S1-Ethernet0/0/2p l a
S1-Ethernet0/0/2p d v 20
S1-Ethernet0/0/2int g0/0/1
S1-GigabitEthernet0/0/1p l t
S1-GigabitEthernet0/0/1p t a v 10 20
S1-GigabitEthernet0/0/1
路由器配置
AR1
int g0/0/0.10
ip add 192.168.1.1 24
dot1q termiatonal vid 10
arp broadcast enable
AR2
int g0/0/0.20
ip add 192.168.2.1 24
dot1q termiatonal vid 20
arp broadcast enable
AR1acl 2000
AR1-acl-basic-2000rule deny source 192.168.1.10 0
AR1-acl-basic-2000rule permit source any
AR1-GigabitEthernet0/0/0traffic-filter inbound acl 2000
后续实验
Pc1 和pc2访问服务器的问题上的ACL控制
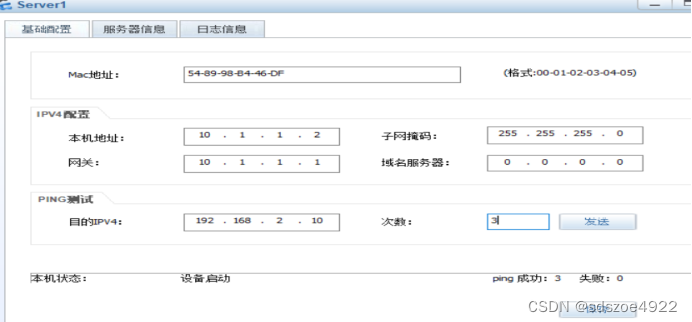
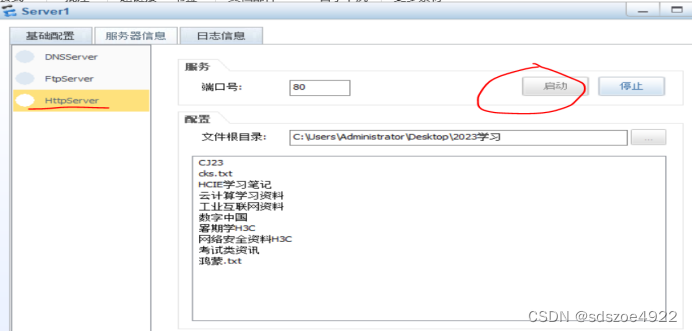
测试的时候PC1无法访问HTTP server(原因是ACL2000把流量做了过滤,进不了路由器)pc2可以正常访问服务器,如果在路由器上undo ACL2000之后,PC1也可以访问服务器。