攻防世界---misc---Excaliflag

1、题目描述,下载附件是一张图片

2、用winhex分析,没有发现奇怪的地方
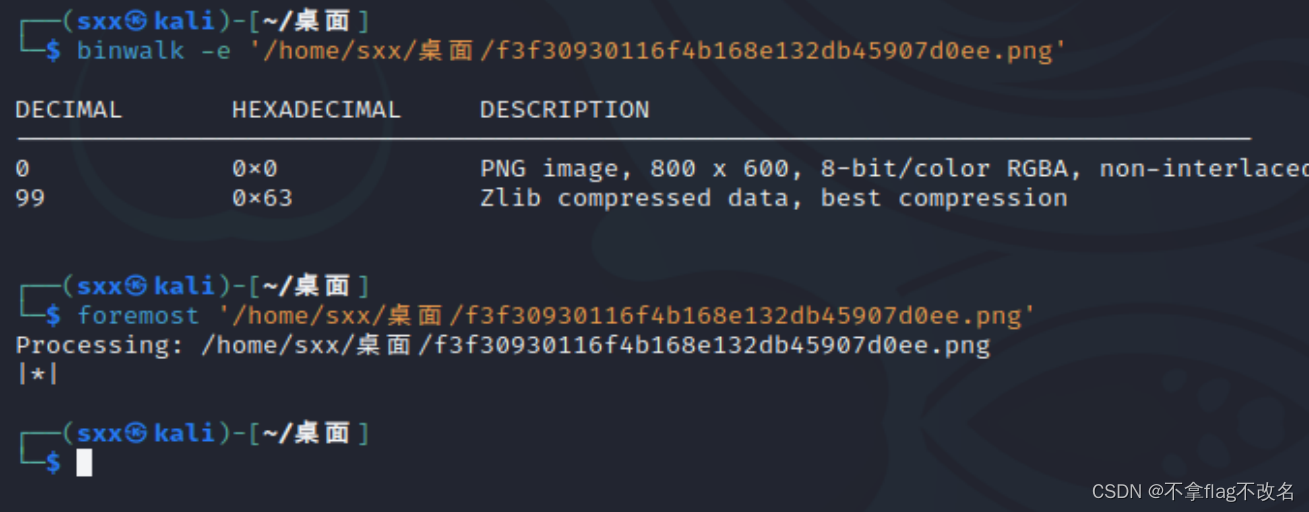
3、在kali中使用binwalk -e 命令,虽然分离出来了一些东西,但是不是有用的
4、最后用stegsolve分析,切换图片,发现有字符串,最后在一张全黑的图片看到了清晰的字符串
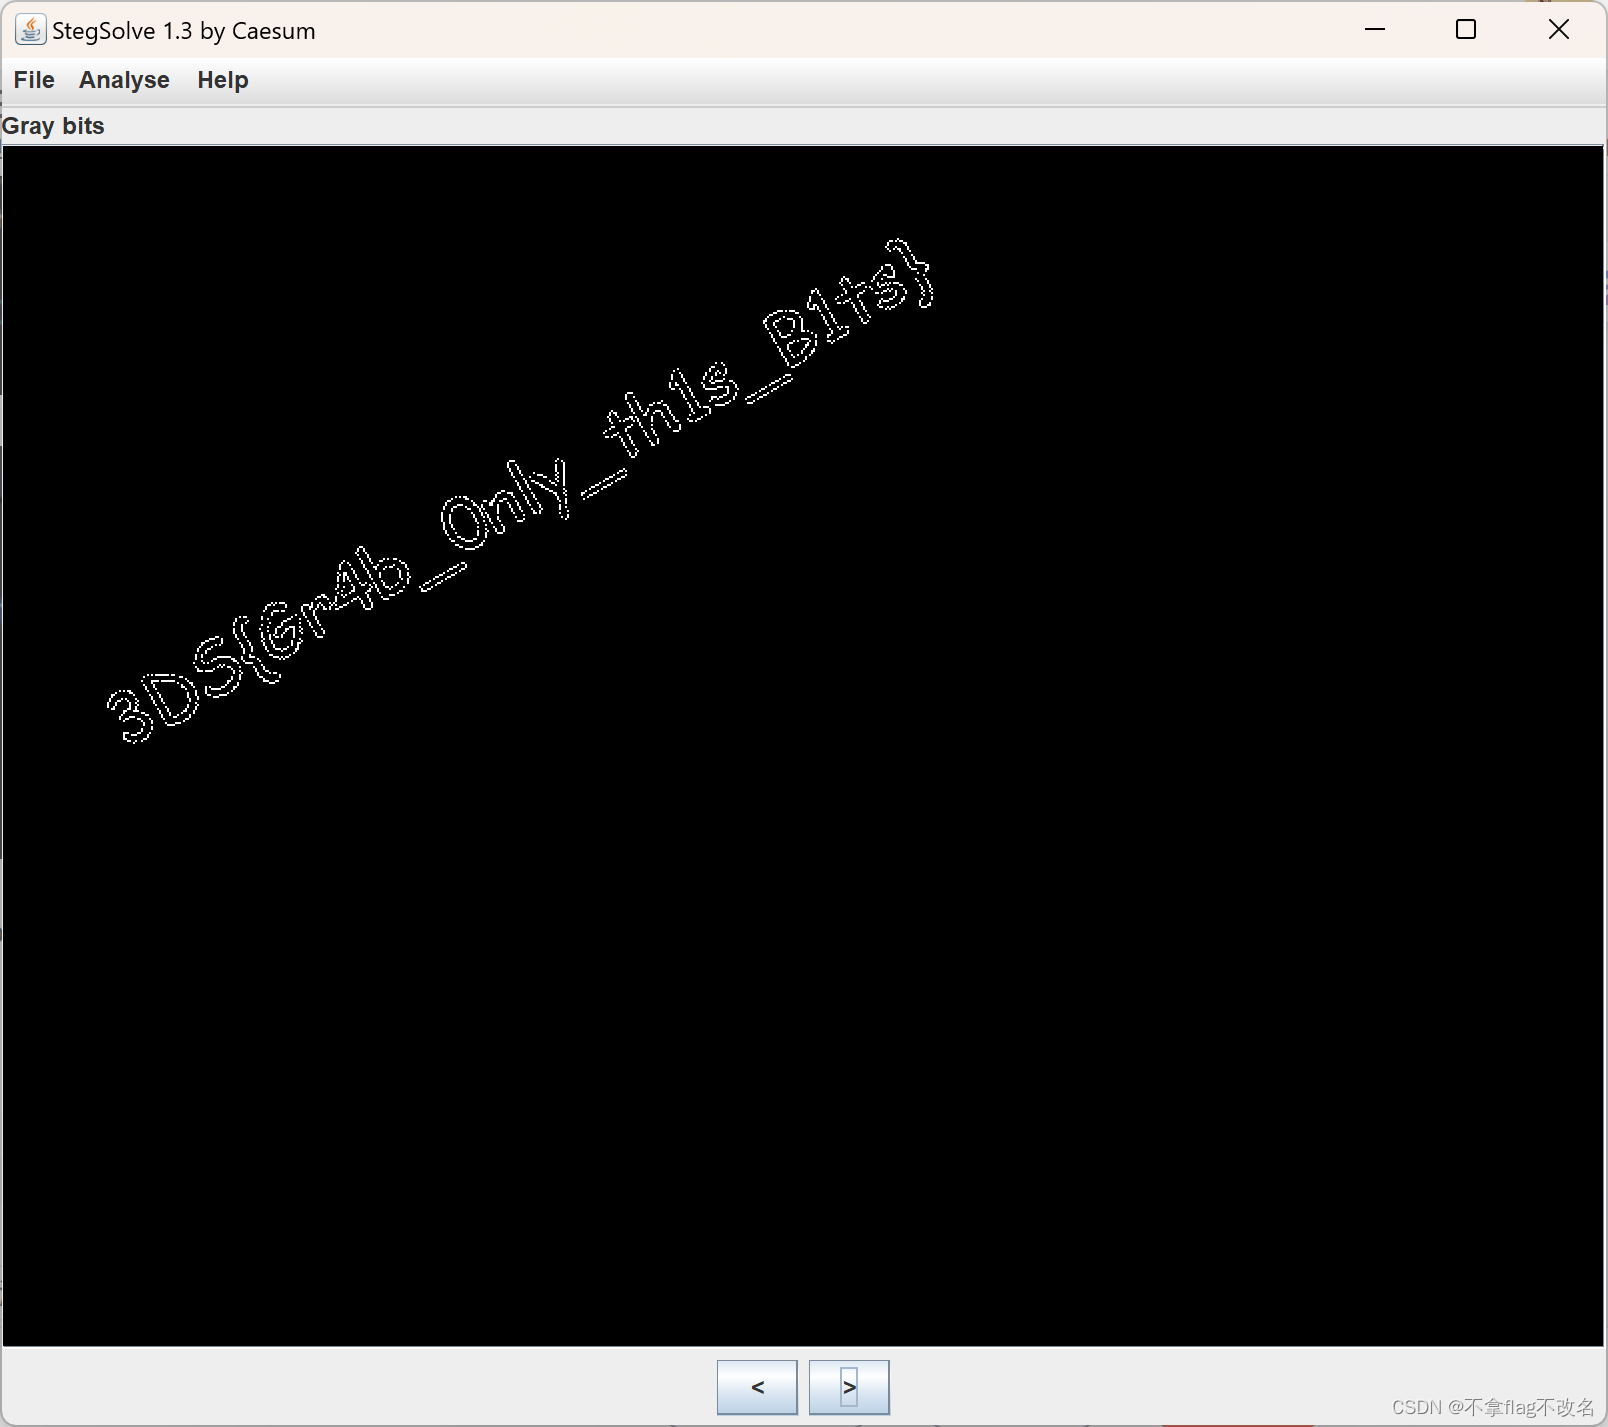
3DS{Gr4b_Only_th1s_B1ts}

相关推荐
kali-Myon9 天前
分享一个网络安全 AI 工具导航项目 SecSkills
安全·ai·github·ctf
蒲公英eric10 天前
从旧接口泄露到 OAuth 保护:DVWA API 模块完整漏洞分析教程
web安全·ai·ctf·dvwa·ai安全·api模块
白猫不黑11 天前
CTF是什么?从零理解一场攻防竞赛
网络·web安全·计算机·网络安全·信息安全·ctf·红蓝对抗
玫幽倩12 天前
2026第二届湾区杯网络安全大赛决赛(AI专项赛道静态题wp)
pytorch·python·ai·agent·ctf·rag·湾区杯
落寞的魚丶14 天前
2026年浙江省信息通信业职业技能竞赛(信息安全测试员竞赛) 初赛Wireup
ctf·鱼影安全·2026网络安全通信行业·信息安全测试员竞赛·通信职业技能大赛
Rhea_zzzz18 天前
Digiforensics 电子取证入门
misc
合天网安实验室19 天前
Modbus协议及其取证的学习笔记
ctf·modbus·通信协议·取证
努力的lpp19 天前
php反序列化一(大白话版)
开发语言·web安全·php·ctf·反序列化
蒲公英eric19 天前
从直接重定向到白名单验证:DVWA 开放重定向模块完整漏洞分析教程
web安全·ai·ctf·dvwa·ai安全·开放重定向模块
蒲公英eric21 天前
从页面检查到功能验证:DVWA 授权绕过模块完整漏洞分析教程
web安全·ai·ctf·dvwa·ai安全·授权绕过模块